
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Реагирование на Инциденты | Kitploit
Категории

Реагирование на Инциденты

Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2k1 день назад
osquery preview#2

osquery

GitHubosquery/osquery
23.4k10 ч 35 мин назад
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5k5 ч 33 мин назад
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3k15 дней назад
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5k1 месяц назад
fleet preview#6

fleet

GitHubfleetdm/fleet
7.0k9 ч 32 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k22 ч 52 мин назад
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2k1 день назад
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6k19 ч 19 мин назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1434 результатов
opencti preview

opencti

GitHubopencti-platform/opencti

Открытая платформа киберразведки угроз

ioc-managementosintthreat-feeds-aggregators+6
9.8k18 ч 20 мин назад
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

Автоматизированная эмуляция действий противника (Caldera) против лаборатории AD для проверки покрытия Sigma-детектирования и сопоставления…
post-exploitationpenetration-testingcommand-and-control+6
591 месяц назад
loki preview

loki

GitHubgrafana/loki

Горизонтально масштабируемая мультитенантная система агрегации логов, которая индексирует метки вместо полного текста, интегрируется с Grafana и…

general-purpose-utilitiesutilities-frameworksincident-response+1
29.1k11 ч 18 мин назад
wazuh preview

wazuh

GitHubwazuh/wazuh

Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
defensive-toolsvulnerability-scannerscontainer-security+12
16.5k5 ч 33 мин назад
NetAlertX preview

NetAlertX

GitHubnetalertx/netalertx

Централизованная видимость сети и непрерывное обнаружение активов. Отслеживайте устройства, обнаруживайте изменения и оставайтесь в курсе событий в…

network-mappingport-scanningconfiguration-auditing+6
6.9k4 дней назад
MISP preview

MISP

GitHubmisp/misp

MISP (основное ПО) - платформа с открытым исходным кодом для Threat Intelligence и обмена информацией

defensive-toolsioc-managementthreat-feeds-aggregators+10
6.5k16 дней назад
mvt preview

mvt

GitHubmvt-project/mvt

Набор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…

android-securitydisk-forensicsioc-management+7
15.6k19 ч 19 мин назад
trufflehog preview

trufflehog

GitHubtrufflesecurity/trufflehog

Find, verify, and analyze leaked credentials
vulnerability-scannersdynamic-analysis-sandboxingcode-analysis+6
27.4k4 ч 12 мин назад
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Автоматизированный инструмент для поиска угроз и реагирования на инциденты в журналах событий Windows с интеграцией правил Sigma, обнаружением в…

digital-forensicsthreat-intelligenceincident-response+1
1602 лет назад
scan preview

scan

GitHubatomdrift-project/scan

0-day malware detection for binaries, source & scripts (that doesn't suck)

defensive-toolsstatic-analysisvulnerability-scanners+9
22211 ч 51 мин назад
c2detect preview

c2detect

GitHubcognis-digital/c2detect

Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel

defensive-toolsioc-managementthreat-feeds-aggregators+8
431 месяц назад
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…

defensive-toolsnetwork-securitymalware-analysis+8
510 ч 57 мин назад
SOCMIntelligence preview

SOCMIntelligence

GitHubemrekybs/socmintelligence

Модульный фреймворк OSINT и SOCMINT для разведки социальных сетей, расследований и анализа публичных данных.

osintreconnaissanceidentity-management+8
210 дней назад
fleet preview

fleet

GitHubfleetdm/fleet

Платформа с открытым исходным кодом для защиты и управления конечными точками посредством MDM, управления исправлениями, развёртывания программного…
defensive-toolsvulnerability-analysisconfiguration-auditing+4
7.0k9 ч 32 мин назад
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie SSH/Telnet ловушка https://docs.cowrie.org/
defensive-toolsinformation-gatheringnetwork-security+3
6.5k1 день назад
Aegis preview

Aegis

GitHubantropos17/aegis

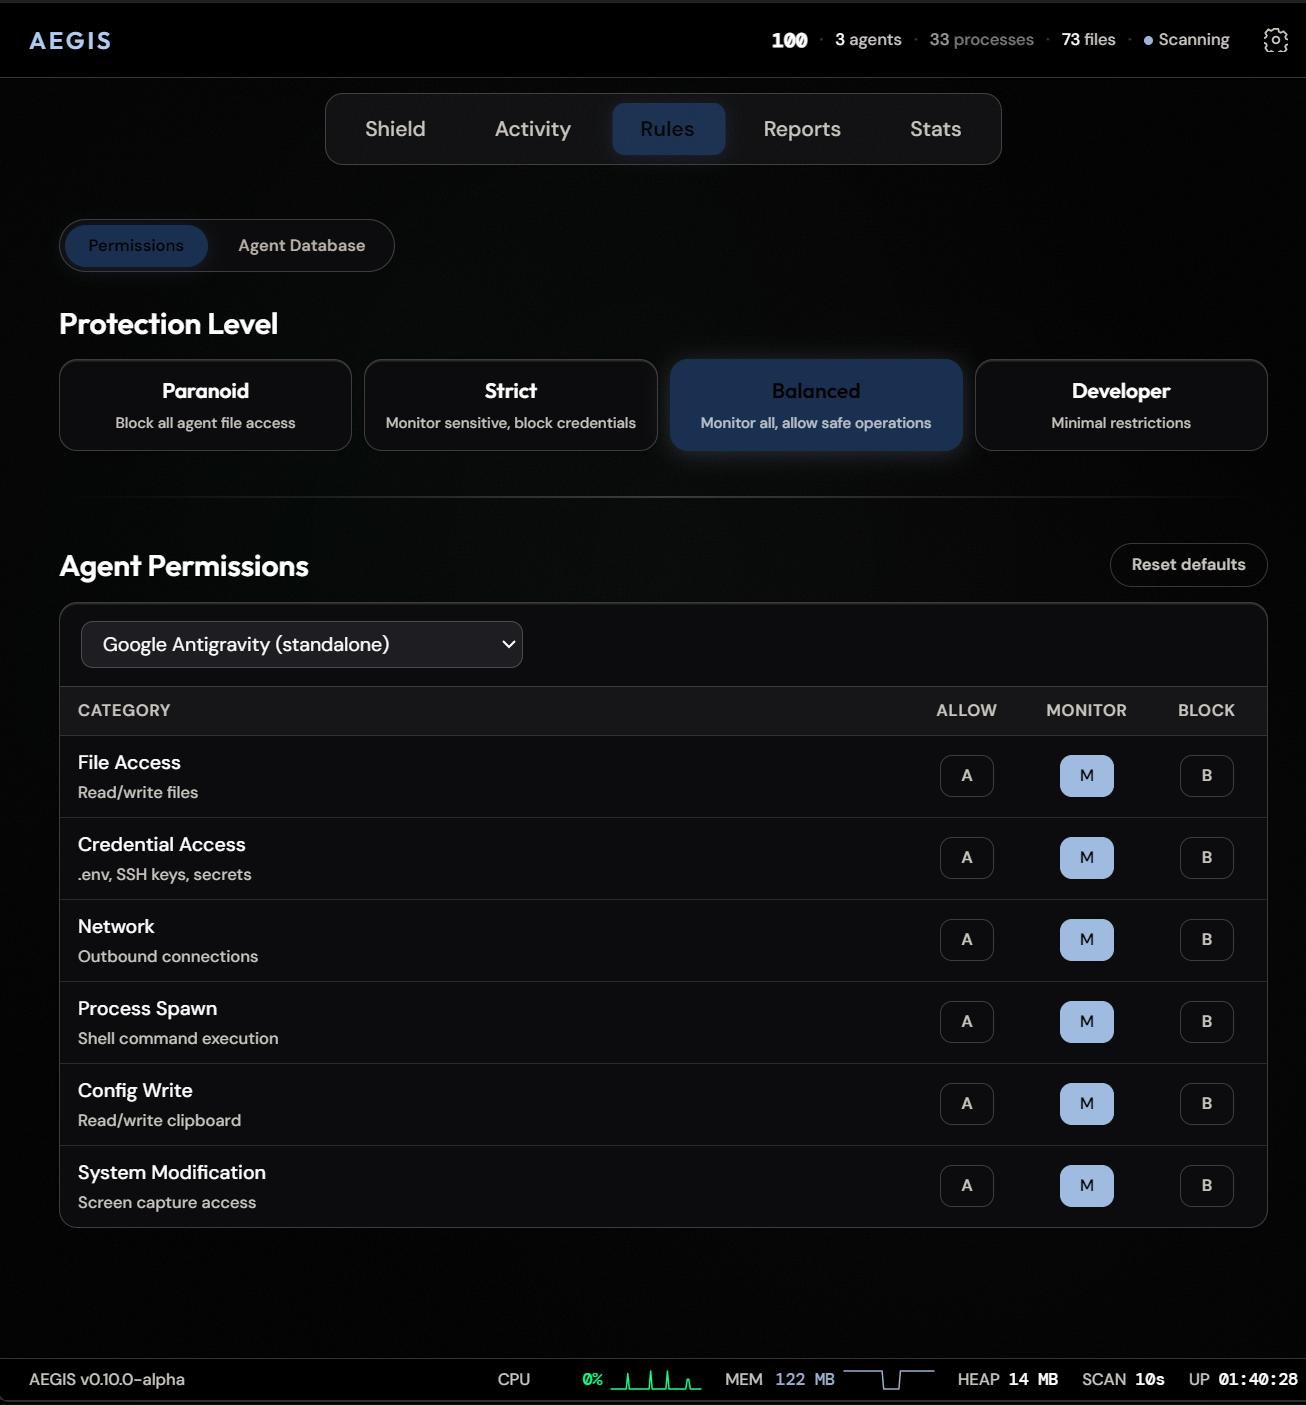
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…

defensive-toolsnetwork-securitythreat-intelligence+4
1428 ч 19 мин назад
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

Платформа обеспечения безопасности с открытым исходным кодом для охоты за угрозами, обнаружения вторжений, управления журналами, реагирования на…

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9k1 месяц назад
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) помогает быстро собирать криминалистические доказательства с устройств Android, чтобы выявить потенциальные следы…


android-securityforensicsmobile-forensics+4
2306 дней назад
Назад12…80Вперёд




