
 #1

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
docker와 docker-compose, webgoat, dvwap, bwapp, Juice Shop을 사용하여 웹 애플리케이션 침투 테스트 실습 환경을 직접 구축하세요
 himazawa/bento
Bento Toolkit은 침투 테스트 및 CTF를 위한 최소한의 Fedora 기반 컨테이너로, GUI 애플리케이션이 추가된 것이 특징입니다.
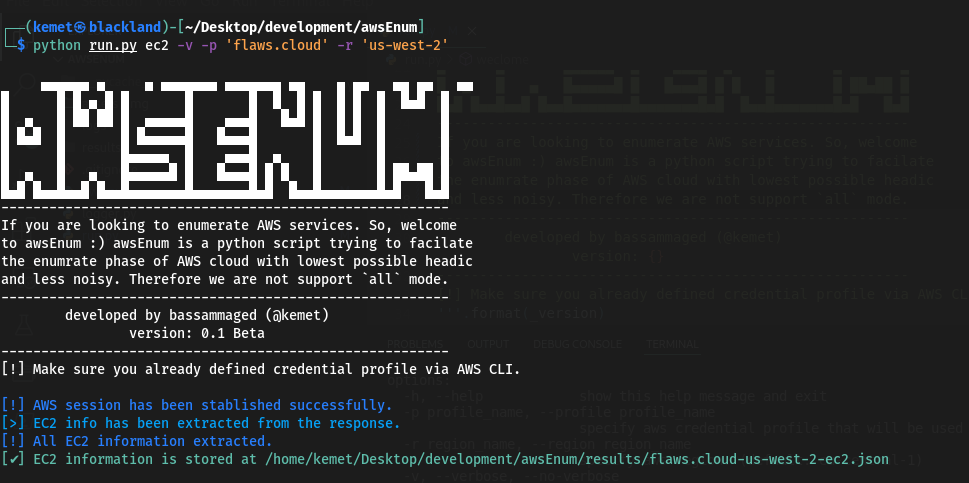 bassammaged/awsenum
제공된 자격 증명을 기반으로 AWS 클라우드 리소스를 열거합니다.

 xenoncyber/envy
비밀 정보를 관리하기 위한 터미널 기반 도구로, tui와 cli를 모두 지원합니다.
 ph33rr/cirrusgo
Go로 작성된 SAAS, PAAS 앱을 스캔하는 빠른 도구
 wh04m1001/cve-2023-36723
CVE-2023-36723에 대한 개념 증명 익스플로잇으로, Windows Container Manager의 임의 디렉터리 생성 취약점을 악용하여 심볼릭 링크 남용을 통해 SYSTEM으로 권한 상승을 가능하게 합니다.
 synacktiv/ipspinner
IPSpinner는 로컬 프록시로 작동하여 요청을 외부 서비스를 통해 리디렉션합니다.
 0xdea/advisories
내 공개 보안 권고 모음.
 sda-se/cluster-image-scanner
프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.
 capsulerun/vpod
신뢰할 수 없는 프로세스를 위한 가볍고 안전한 Linux 샌드박스. 브라우저와 서버에서 실행됩니다.
 horizon3ai/h3-cli
Horizon3.ai API용 CLI 도구
 mathaix/openclawmachines
팀(Enterprise)에서 OpenClaw를 관리하여 컴퓨팅 인프라, 도구 통합, 인증 및 보안 기본 요소를 제공하세요.
 stafordtituss/hazprone
클라우드 침투 테스팅 프레임워크로, 필요에 따라 취약한 AWS 리소스를 배포하고 퀘스트 기반 시나리오를 통해 실무적인 침투 테스팅 및 취약점 악용 기술을 가르칩니다.
 angelorc/vmsan
Firecracker를 간단하게 만듭니다. 설치부터 대화형 셸까지 한 명령어로 수 밀리초 안에 안전한 마이크로VM을 실행하세요.
 sap8899/reportly
AzureAD/EntraID 사용자 활동 보고서 생성기(블루 팀용). 의심스러운 사용자와 시간 범위를 입력하면 사용자 정보, 작업 내역 및 로그인 로그에 대한 상세 보고서를 제공하여 클라우드 사고 조사를 지원합니다.
 nccgroup/kubetcd
침해된 etcd를 사후 익스플로잇하여 지속성을 확보하고 노드에 원격 셸을 획득합니다.








