
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
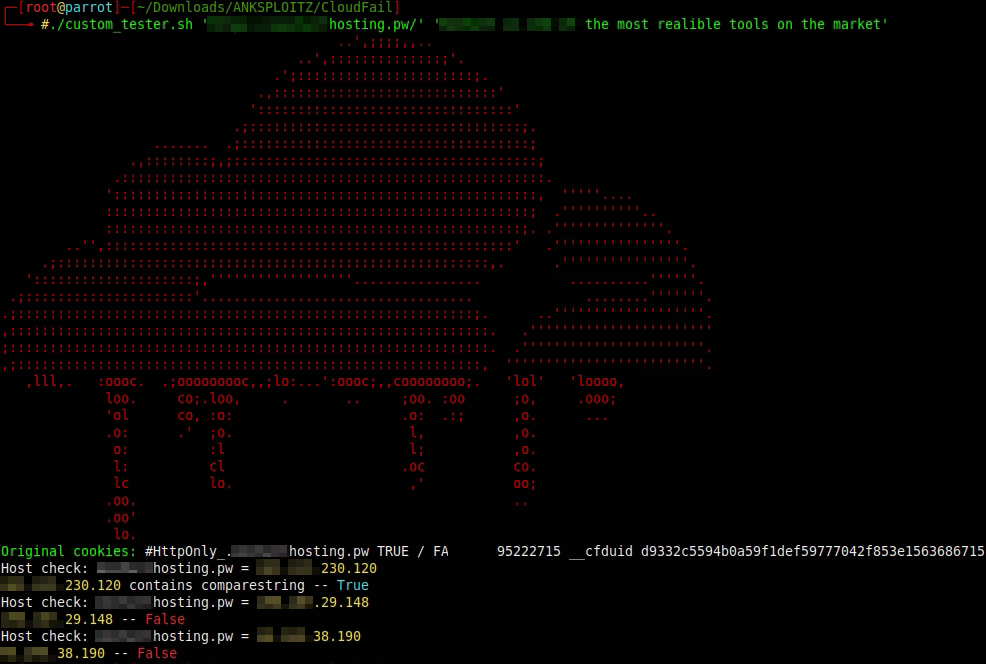
 ank1036official/cloudcheck
CloudFail을 사용하여 Cloudflare DNS 우회가 가능한지 테스트 문자열을 통해 확인합니다.
 gojek/cureiam
GCP 인프라에서 권한이 과도한 계정을 대규모로 정리합니다.
 kube-tarian/tarian
eBPF 기반 Kubernetes 런타임 보안 에이전트로, 알 수 없는 프로세스와 파일 변경을 감지하고 사전 등록된 제약 조건을 적용하며, 랜섬웨어 및 기타 공격을 완화하기 위해 포드 삭제 또는 경고를 자동화합니다.
 rbidou/pyrasp
Python 웹 서버, 서버리스 함수 및 MCP 서버를 위한 런타임 애플리케이션 자기 방어로, 시그니처 없이 공격, 프롬프트 인젝션 및 데이터 유출을 탐지합니다.
 jigerjain/interview_tips
제가 겪었던 사이버 보안 면접 질문들의 요약입니다. 도움이 되길 바랍니다.
 nccgroup/raccoon
Salesforce 객체 접근 감사 도구
 macmod/goblob
공개된 Azure Storage Blob을 위한 빠른 열거 도구입니다.
 coffinxp/google-api-key-scanner
Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.
 owasp/owasp-cstg
AWS, Azure, GCP 및 PaaS 플랫폼에서 열거, 권한 상승, 측면 이동 및 사후 침투를 위한 구조화된 단계를 제공하는 공급업체 중립적인 클라우드 보안 테스트 가이드입니다.

 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 복사 실패 — 범용 LPE 익스플로잇. 동적 ELF 오프셋 + 전체 바이너리 덮어쓰기, ctypes splice 폴백과 함께 Python 2/3 호환
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. 세계 최초의 비블라인드 원격 실행 악용으로 다중 고급 악용 방법을 사용합니다. 디스크 악용을 허용합니다. CVE-2025-24514 - auth-url 주입, CVE-2025-1097 - auth-tls-match-cn 주입,…
 chen-keinan/kube-beacon
k8s 클러스터를 위한 오픈소스 런타임 스캐너로, CIS Kubernetes Benchmark 사양에 따라 보안 감사 점검을 수행합니다.
 corvralabs/evilneko
자동화된 컨테이너 오케스트레이션 도구로, Docker, NGINX 및 WebRTC 브라우저 컨테이너를 사용하여 Browser-in-the-Browser(BITB) 피싱 공격을 위한 다중 타겟 인프라를 확장할 수 있도록 레드 팀을 지원합니다.
 fellchase/flumberboozle
버그 헌팅 및 보안 평가를 지원하기 위한 프로그램 모음
 priyanshu-rawa/cybersecurity-handbook
공격, 방어, 암호학, 클라우드, 포렌식 분야를 아우르는 400개 이상의 노트, 실습, 치트 시트를 담은 오픈소스 사이버보안 지식 베이스입니다.
 joelgmsec/azuregraph
Azure AD 사용자, 디바이스, 애플리케이션 및 도메인을 Microsoft Graph API를 통해 열거하고 오프라인 데이터 내보내기 기능을 제공하는 PowerShell 도구입니다.








