#1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 jumpserver/jumpserver
JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.
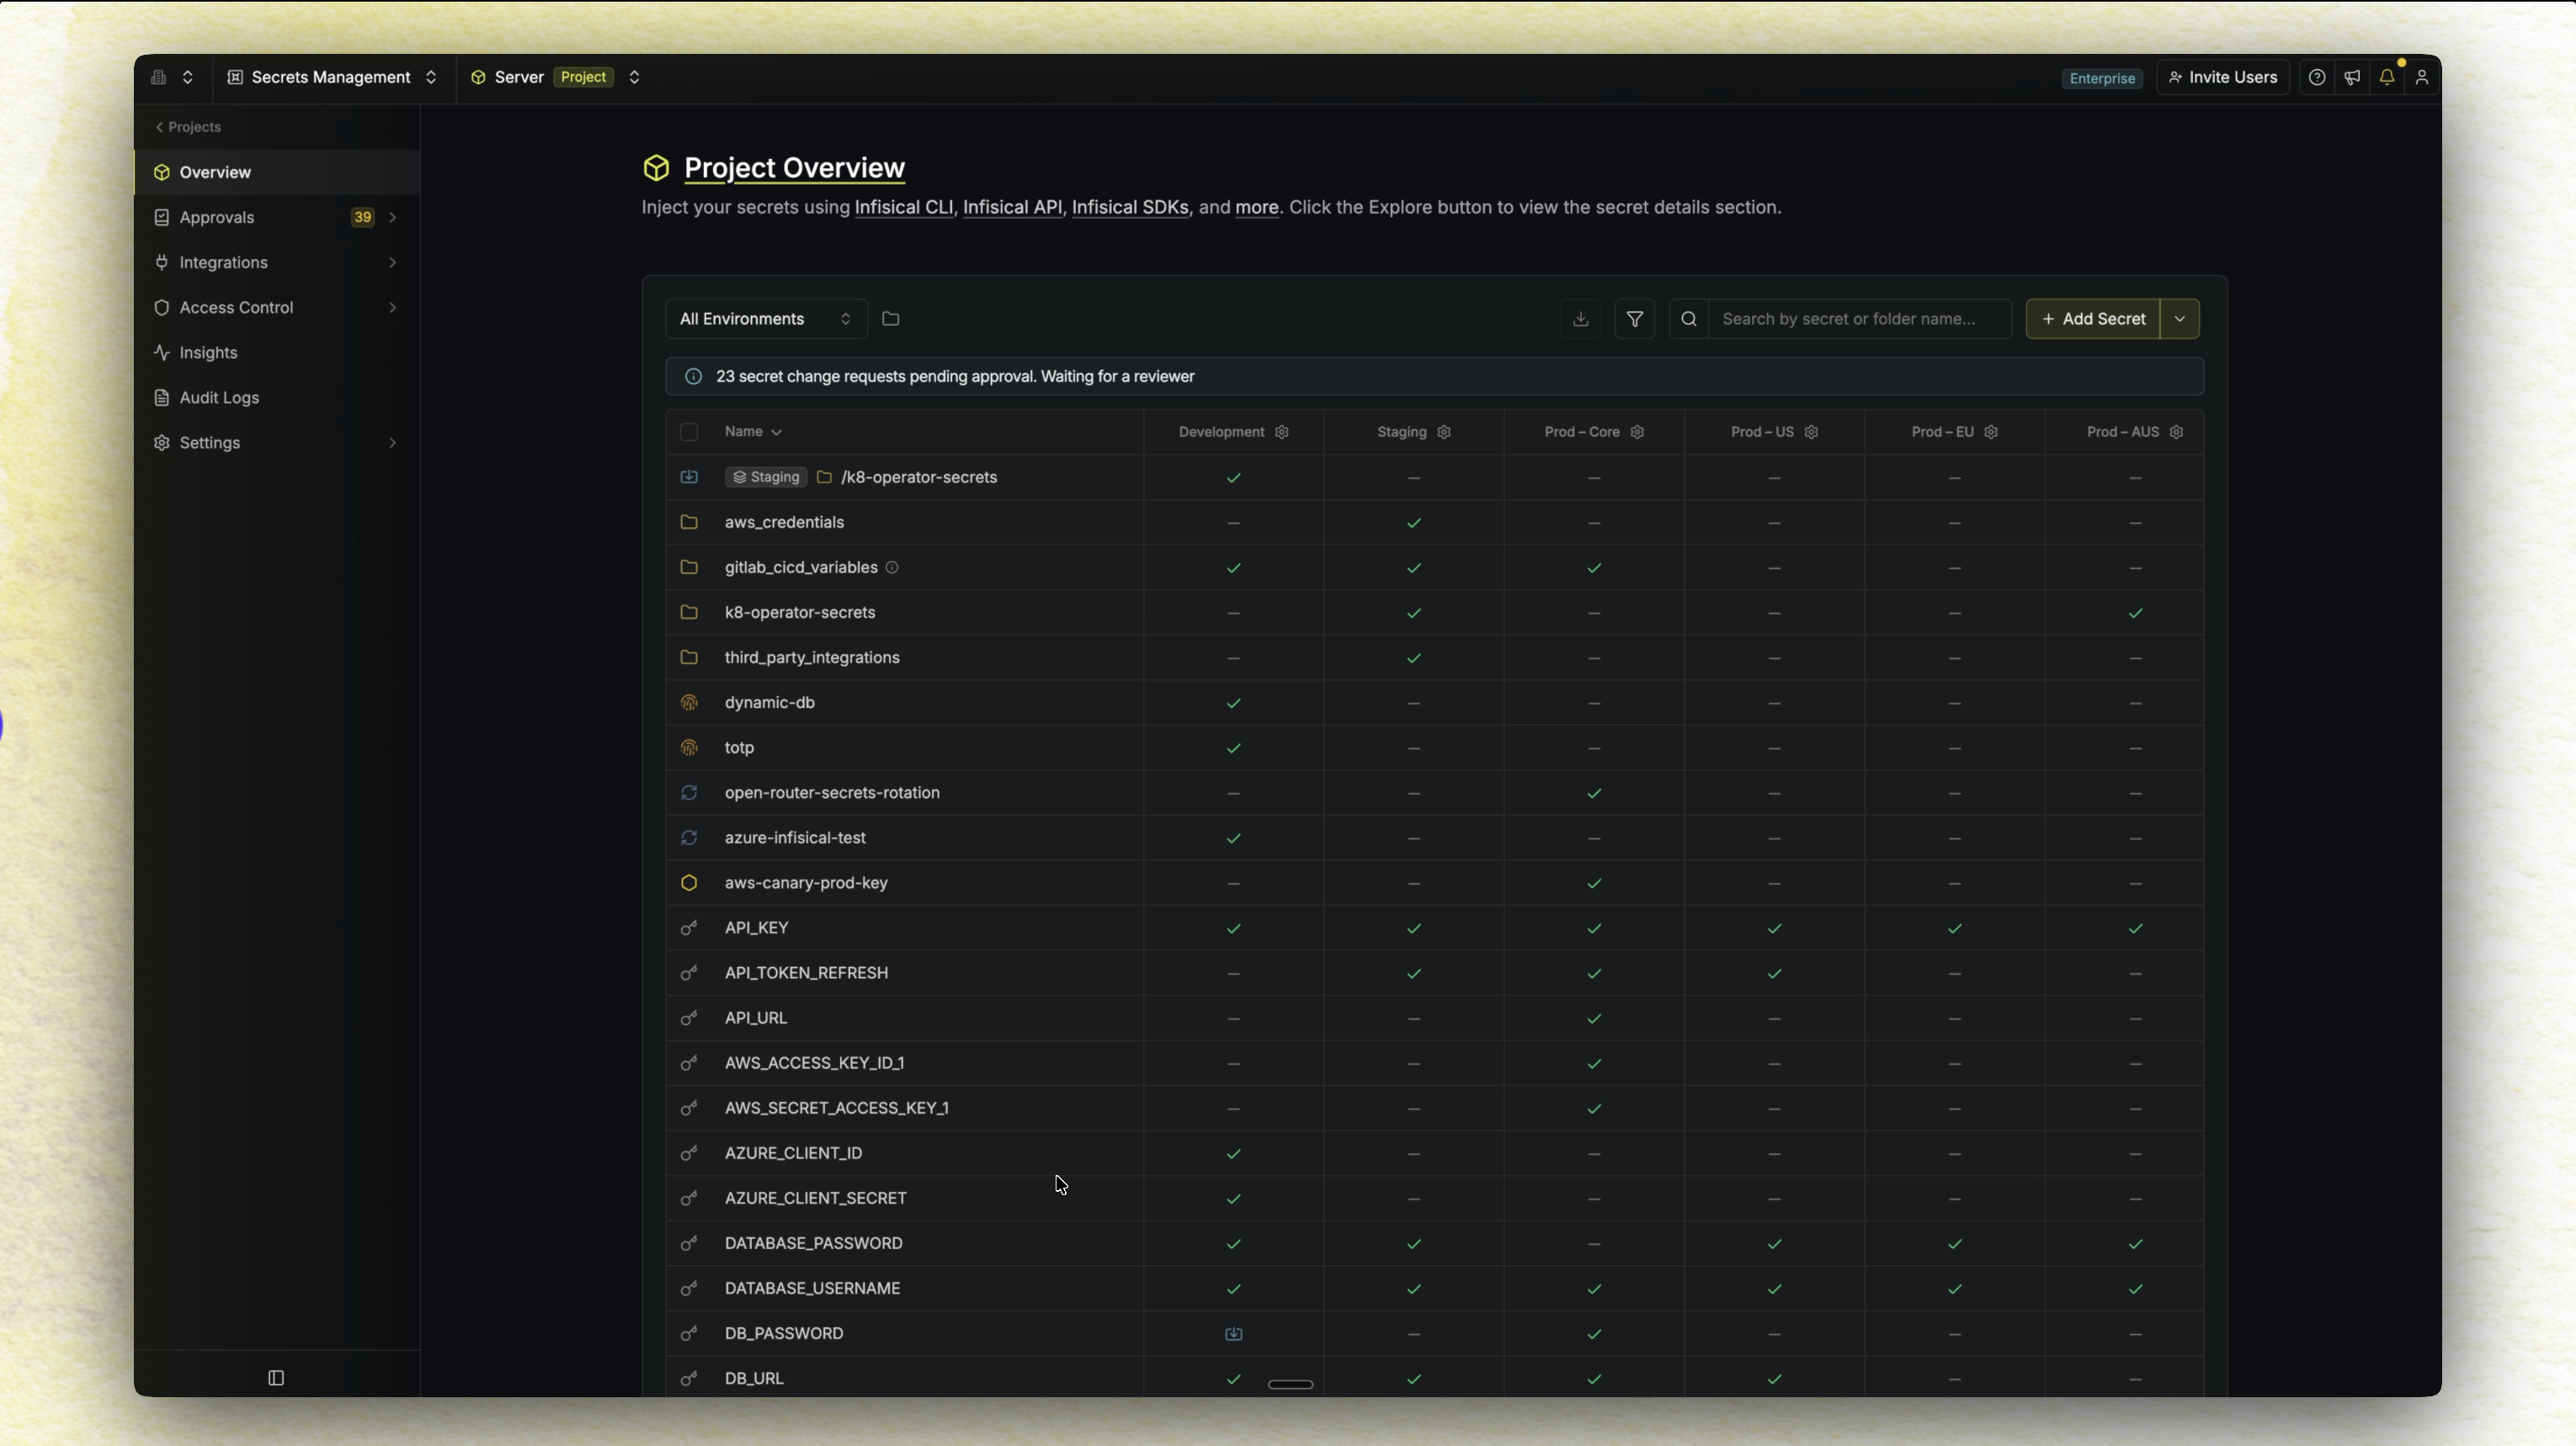 infisical/infisical
Infisical은 비밀(secrets), 인증서 및 특권 접근 관리를 위한 오픈소스 플랫폼입니다.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 fleetdm/fleet
MDM, 패치 관리, 소프트웨어 배포, 그리고 osquery 기반 가시성을 통해 엔드포인트를 보호하고 관리하는 오픈소스 플랫폼으로, 규정 준수 및 취약점 모니터링을 지원합니다.
 nvidia/nemoclaw
Hermes, LangChain Deep Agents, OpenClaw와 같은 에이전트를 NVIDIA OpenShell 내에서 관리형 추론으로 더 안전하게 실행하세요.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
 wolfssl/wolfssl
wolfSSL 라이브러리는 임베디드 기기부터 클라우드까지를 위한 작고 빠르며 이식성이 뛰어난 TLS/SSL 구현체입니다. wolfSSL은 TLS 1.3 및 DTLS 1.3까지 지원합니다! 최신 CVE 수정 사항을 적용하려면 wolfSSL 5.9.1로 업데이트하세요.
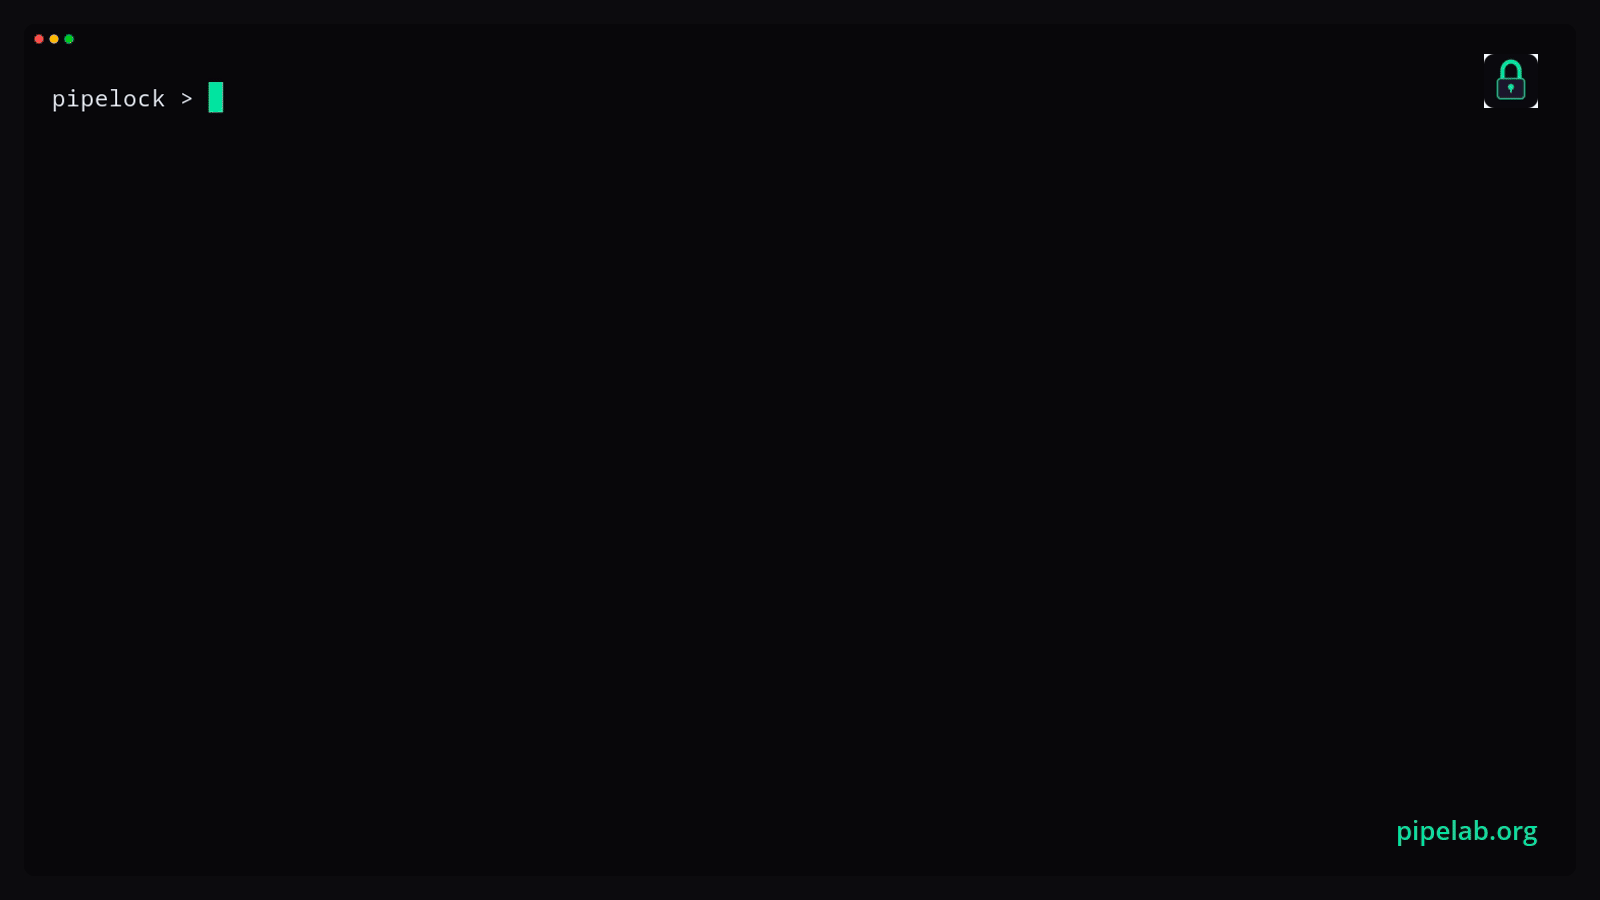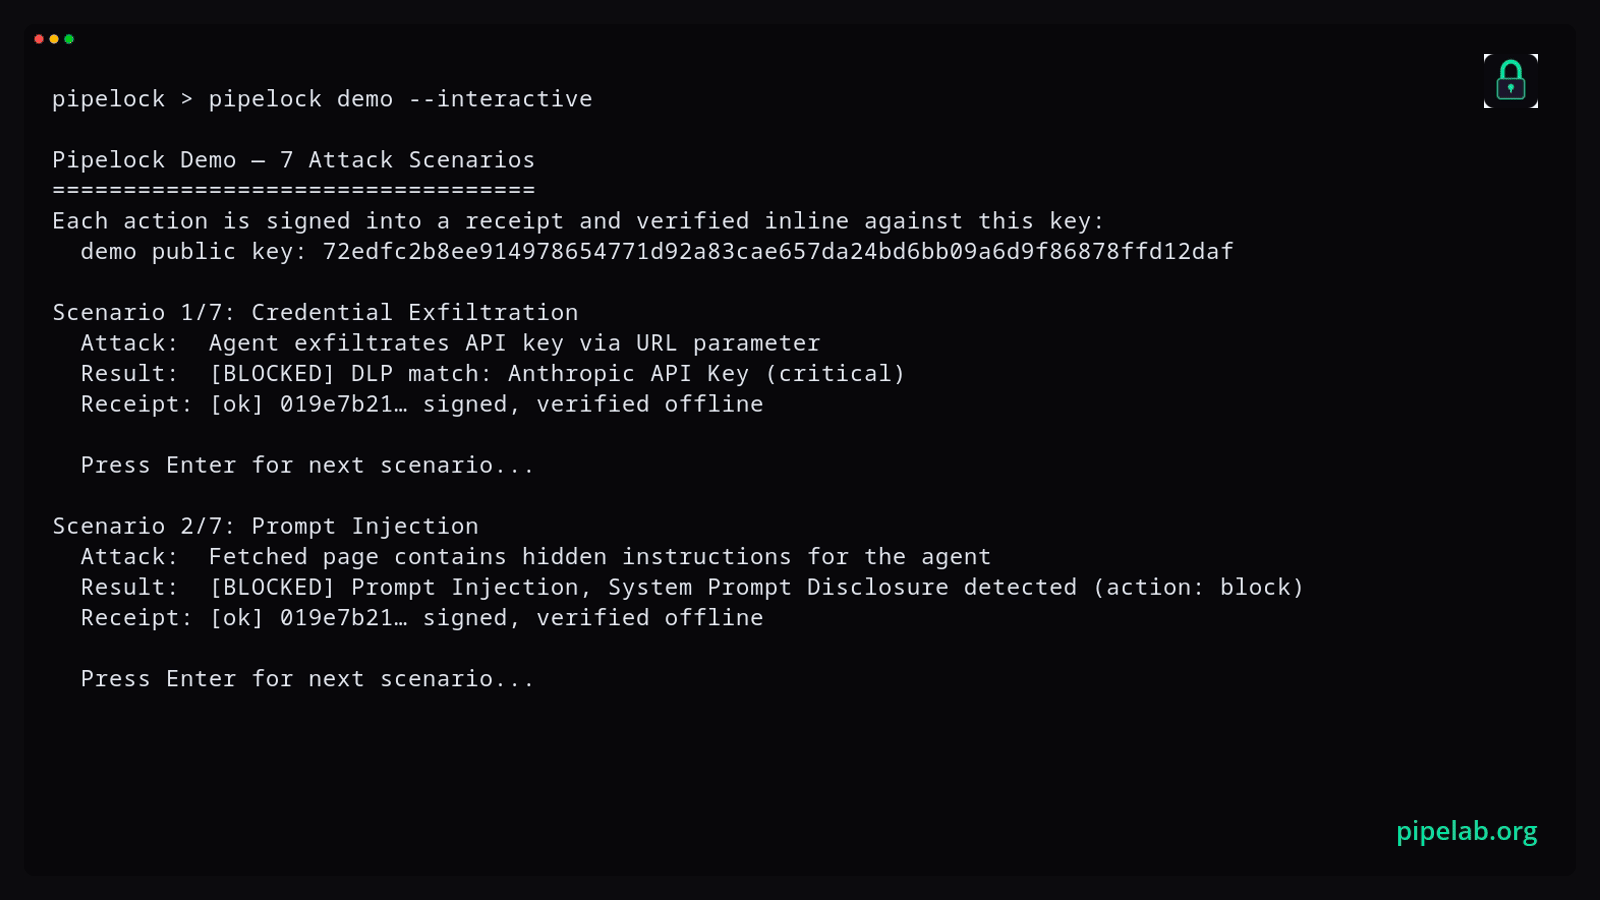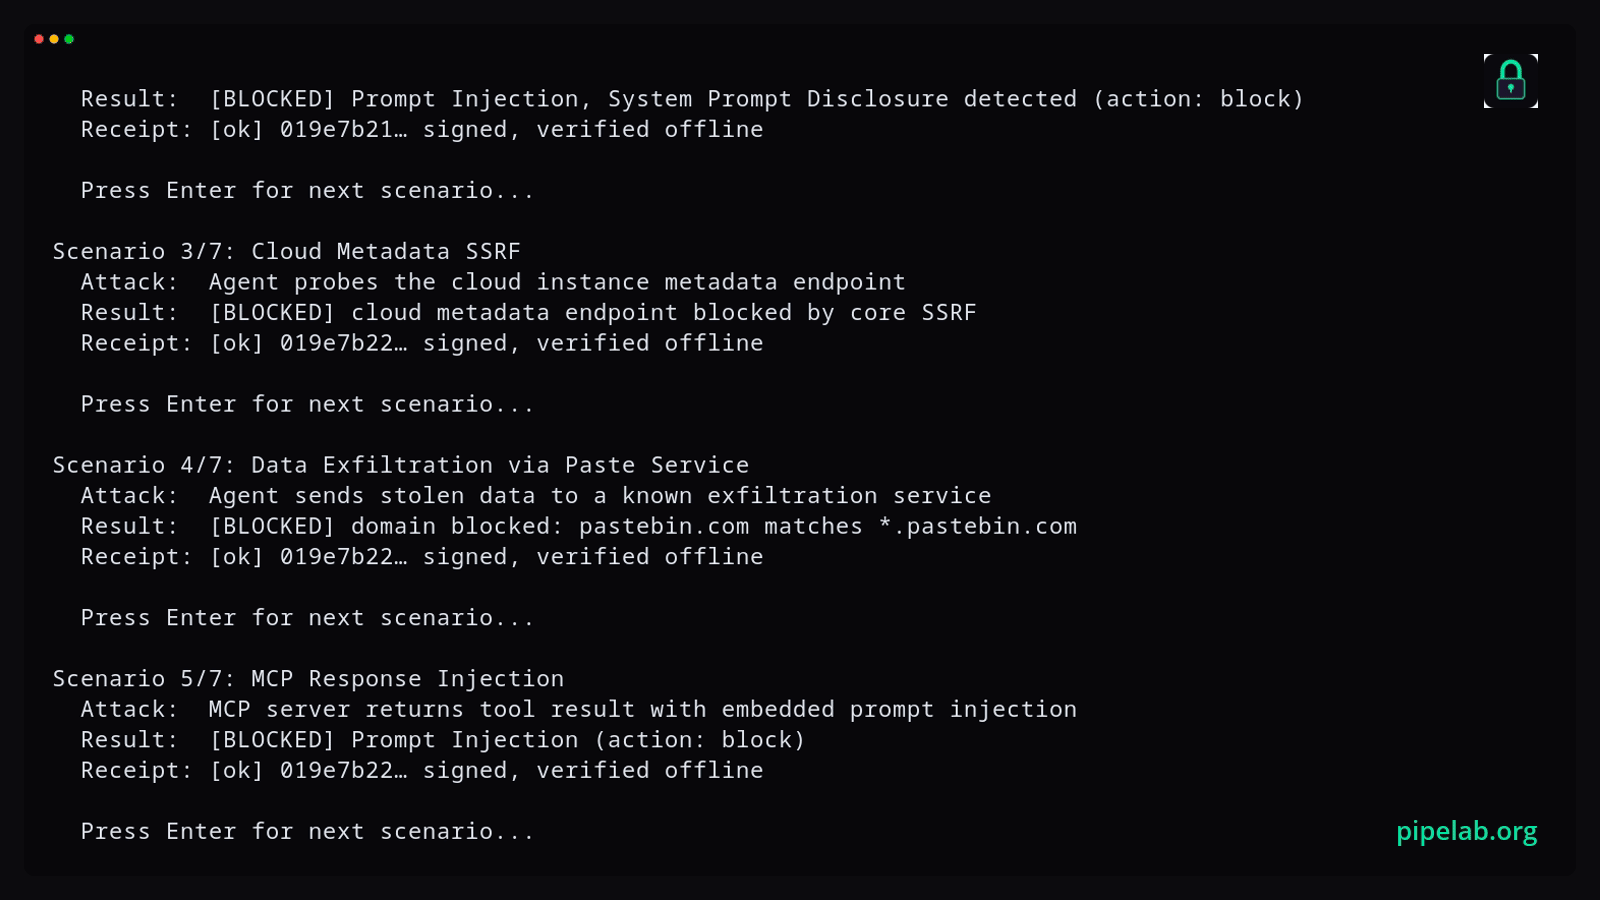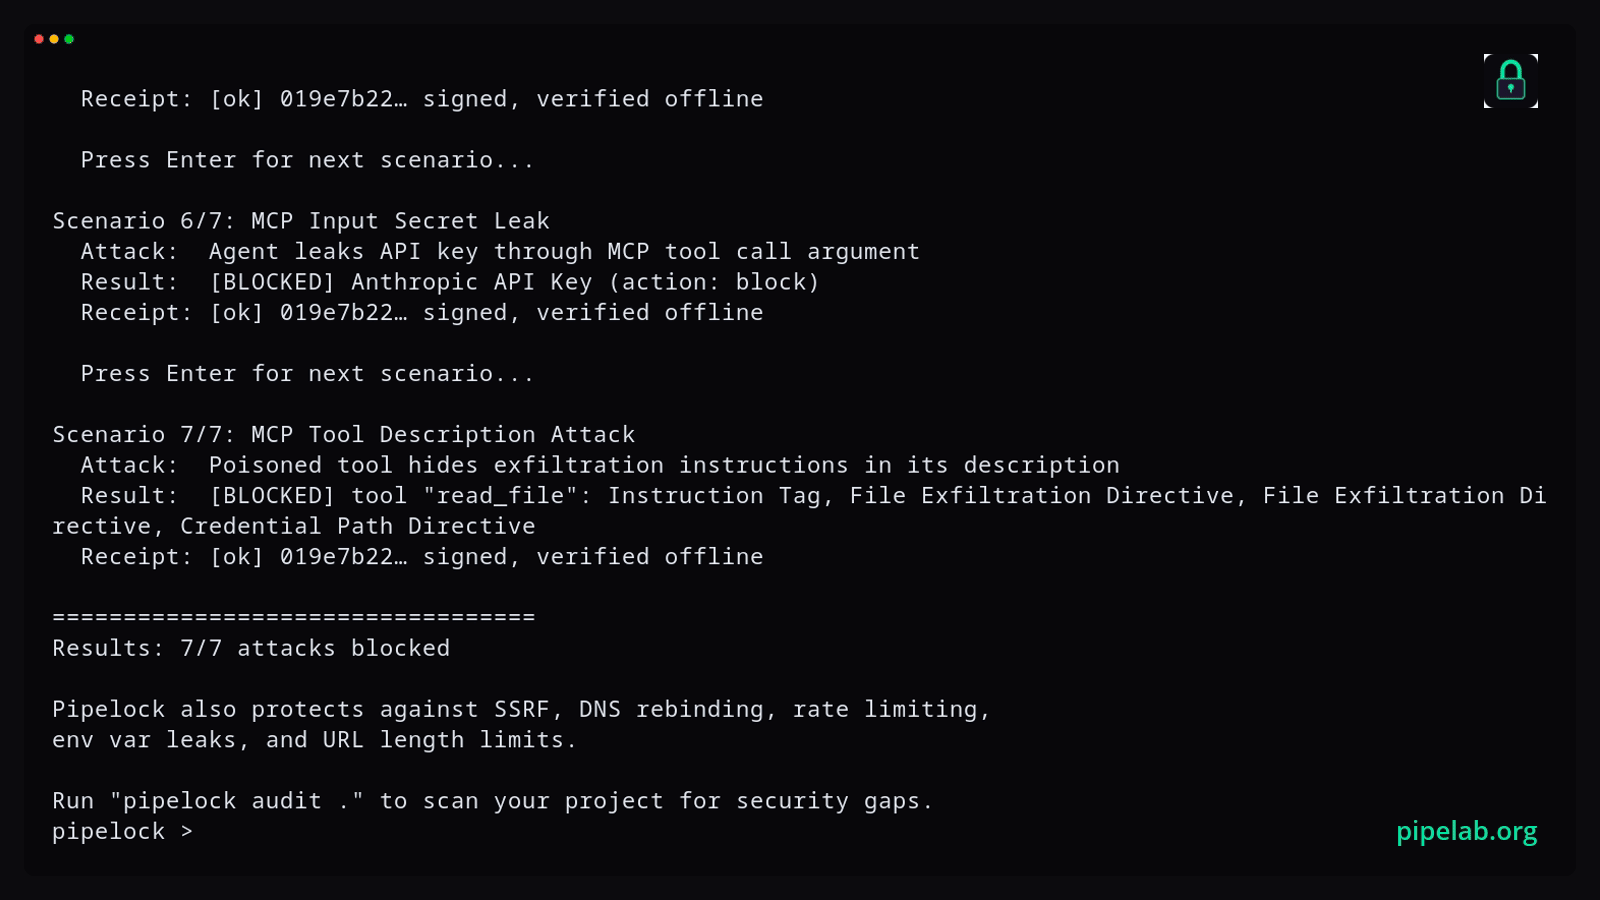 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 tencentcloud/cubesandbox
AI 에이전트를 위한 즉시 사용 가능하고, 동시 실행이 가능하며, 안전하고 가벼운 샌드박스입니다.
 opennhp/opennhp
암호화 기반 제로 트러스트 툴킷으로, NHP 및 DHP 프로토콜을 구현하여 네트워크 인프라를 숨기고, 데이터를 암호화하며, 애플리케이션과 인프라에 기본 거부(default-deny) 접근 제어를 적용합니다.
 tencent/ai-infra-guard
Agent Scan, Skills Scan, MCP 스캔, AI 인프라 스캔 및 LLM 탈옥(jailbreak) 평가를 통해 AI 생태계를 보호하는 풀스택 AI 레드팀 플랫폼
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 complianceascode/content
Linux 호스트, 컨테이너, Kubernetes 전반의 규정 준수 평가 및 자동 강화를 위한 SCAP, Ansible, Bash, CEL 보안 콘텐츠를 생성합니다.
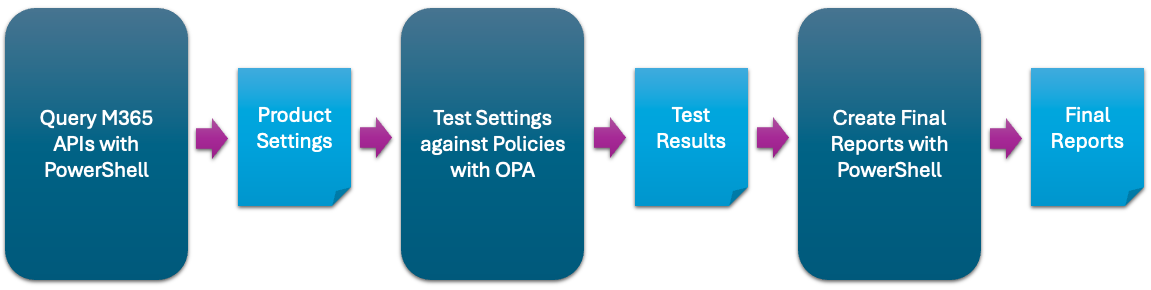 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.