
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 ed1s0nz/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 tencent/ai-infra-guard
Agent Scan, Skills Scan, MCP 스캔, AI 인프라 스캔 및 LLM 탈옥(jailbreak) 평가를 통해 AI 생태계를 보호하는 풀스택 AI 레드팀 플랫폼
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 kyverno/kyverno
승인 제어, 리소스 변형, 백그라운드 스캔 및 컨테이너 이미지 서명 검증을 통해 Kubernetes 클러스터에 보안 및 규정 준수를 적용합니다.
 jumpserver/jumpserver
JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
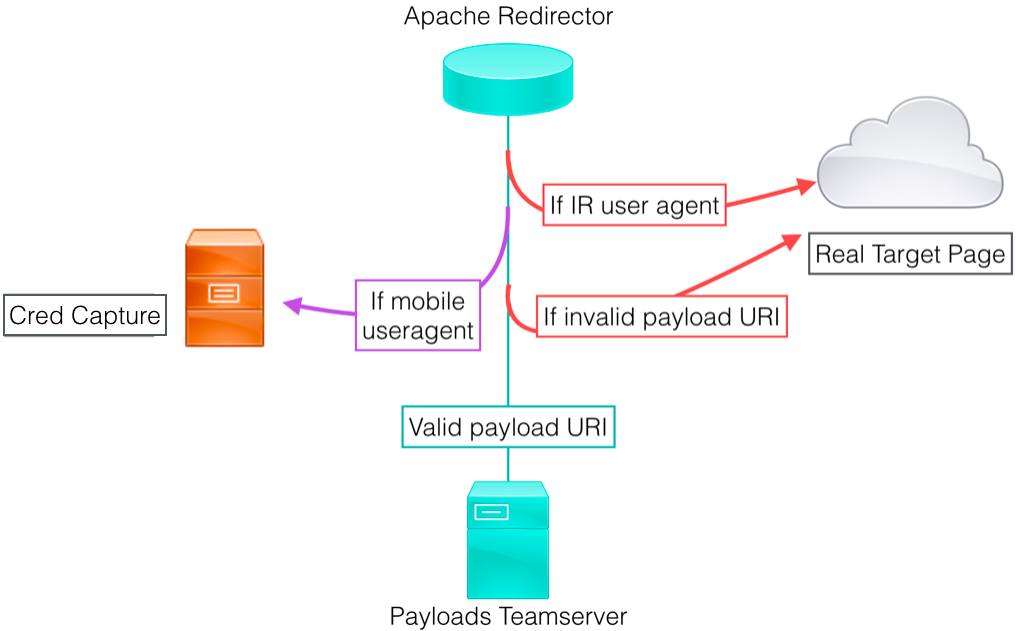 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.
 sliverarmory/sliver-gui
Sliver C2 프레임워크를 위한 크로스 플랫폼 Electron GUI로, 세션 및 비콘 대시보드, 페이로드 생성, 리스너, loot, 클라우드 배포 관리를 제공합니다.







