
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 devzero-security/redstack
AWS에 Terraform으로 배포되는 레드팀 오퍼레이터 랩: 프로덕션 스타일의 Apache 리디렉터 뒤에 Mythic, Sliver, Adaptix C2를 두고, Kali/Windows 호스트와 Guacamole 포털을 포함합니다. 승인된 교육 및 자체 호스팅…
 cisagov/scubagoggles
Google Workspace용 SCuBA 보안 구성 기준 및 평가 도구
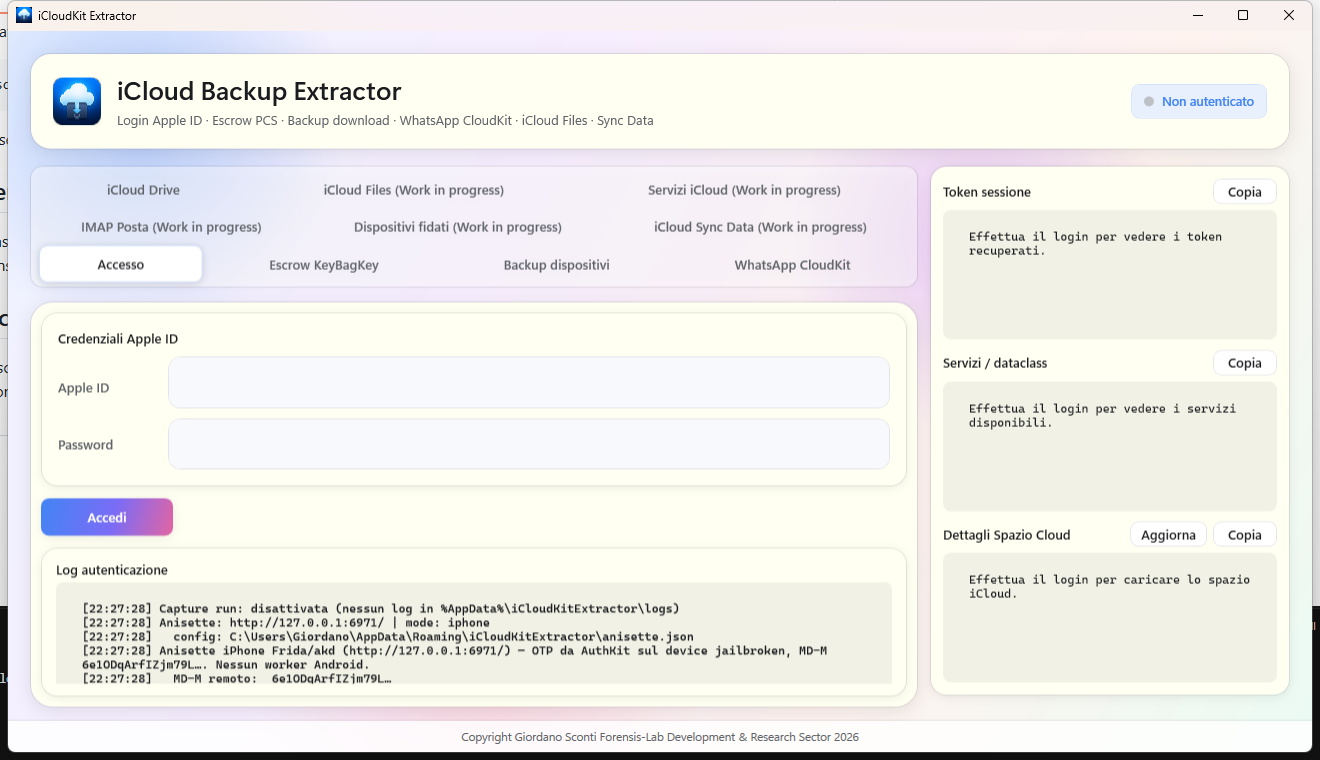 giordanosconti/icloudkitextractor
iCloud 인증, CloudKit/MMCS 백업 다운로드, Octagon/PCS 복구(ADP, Recovery Key, Lockdown Mode)를 위한 실험적 .NET/WPF 포렌식 툴킷입니다. Forensis-Lab의 연구용 소프트웨어로, 매우 실험적이며…
 isec-tugraz/cjag
C implementation of a cache-based jamming agreement that establishes a cross-VM cache covert channel between co-located virtual machines for research…
 moisestapia/twapt
docker와 docker-compose, webgoat, dvwap, bwapp, Juice Shop을 사용하여 웹 애플리케이션 침투 테스트 실습 환경을 직접 구축하세요
 project-oak/oak
분산 시스템에서 데이터에 대한 의미 있는 제어.
 tinfoilsh/cvmimage
AMD SEV-SNP 및 Intel TDX에서 보안 추론과 사용자 정의 컴퓨팅을 위한 밀폐되고 재현 가능한 기밀 VM 이미지를 빌드하며, 소스에서 측정값까지 감사 가능한 빌드를 제공합니다.
 0xajstrike/emsign-trust-scan
2026년 10월 eMudhra/emSign CA 키 침해 사건을 위한 오프라인 스캐너로, OS 신뢰 저장소, CA 번들, Java cacerts, NSS 및 컨테이너 이미지 전반에서 영향을 받은 인증서를 찾아냅니다.
 tani2shell/php2shell-lab
PHP2Shell 엔진 메모리 손상 계열(CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2)을 위한 블랙박스 침투 테스트 랩. 이중 플래그로 검증된 공격 체인, 에이전트 보정 적용. EN/JP/ZH.
 kalilinux/build-scripts/kali-installer
simple-cdd와 debian-cd를 사용하여 공식 Kali Linux 설치 프로그램 ISO 이미지를 빌드하며, 여러 아키텍처, 변형, 미러 및 컨테이너화된 빌드를 지원합니다.
 apaonum/brotli-cve-check
Agent 스킬 + 스크립트로 프로젝트에서 CVE-2026-111497(Brotli)을 스캔하고, 심각도를 평가하며, 수정 사항을 제안합니다
 betterleaks/betterleaks
파일 시스템, git 기록, 컨테이너 및 클라우드 소스를 위한 빠르고 구성 가능한 시크릿 스캐너로, Expr 기반 필터링, 자격 증명 검증 및 분석 기능을 제공합니다.
 cdxgen/cdxgen
소스 및 컨테이너 이미지로부터 프로젝트의 CycloneDX BOM(Bill of Materials)을 생성합니다. 다양한 언어와 패키지 관리자를 지원합니다. Dependency Track 서버에 자동 제출하여 CI/CD 파이프라인에 통합하세요.
 trailofbits/brotli-checker
Brotli의 잠재적 취약 사본을 찾고 CVE-2026-111497에 대한 업데이트를 안내하는 Claude Code 및 Codex 스킬입니다.
 divyanshukumar0014/shipproof
GitLab CI에서 스스로 수집되는 SOC 2 증거: 모든 병합은 서명된 번들을 생성하고, OPA 게이트는 증거가 누락된 릴리스를 차단하며, 감사자는 스크린샷 대신 하나의 링크를 받습니다.
 taniungou/php2shell-lab
PHP2Shell 엔진 메모리 손상 계열(CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2)을 위한 블랙박스 침투 테스트 랩입니다. 이중 플래그로 검증된 공격 체인이며, 에이전트로 보정되었습니다. EN/JP/ZH.
 cookiengineer/actual-php2shell
🤖 아니요, 이 취약점을 익스플로잇하는 쉬운 방법이 있습니다! (요점을 증명하기 위해 바이브코딩됨)
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.








