
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 dviejopomata/cve-2020-8554
CVE-2020-8554에 대한 개념 증명 익스플로잇으로, Kubernetes 서비스 externalIP 조작을 통해 클러스터 트래픽에 대한 중간자 공격을 수행하는 방법을 보여줍니다.
 cdxiaodong/cve-2021-25741
CVE-2021-25741에 대한 개념 증명 익스플로잇으로, 서브패스 볼륨 마운트 조작을 통해 Kubernetes 컨테이너 이스케이프를 가능하게 하며, 보안 테스트 및 취약점 검증을 위해 설계되었습니다.
 salt318/cve-2025-1974
WHS3기 가상화 취약한(CVE) Docker 환경 구성 과제
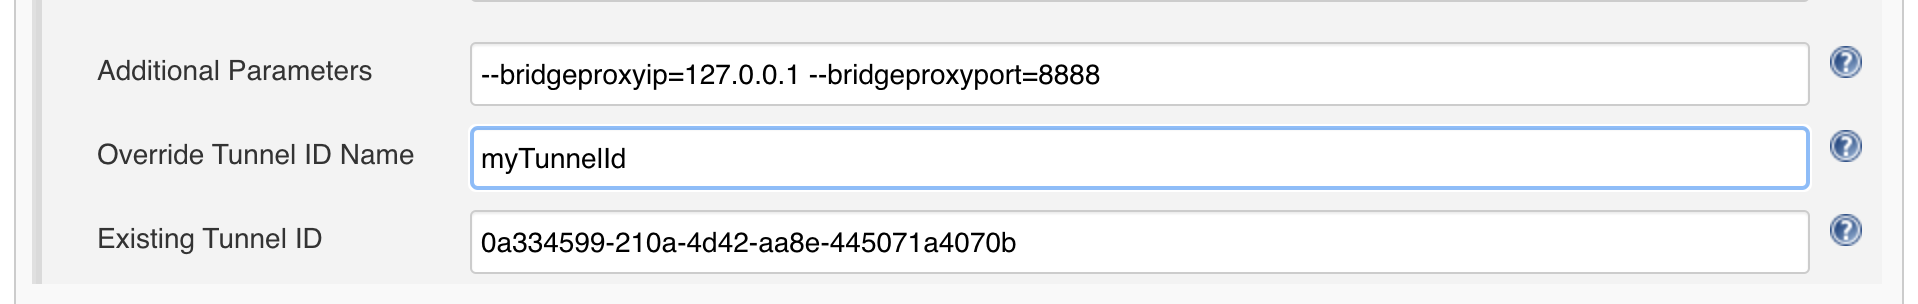 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Perfecto 클라우드를 통한 자동화된 모바일 앱 테스트용 Jenkins 플러그인으로, CI/CD 파이프라인 내에서 보안 터널 연결 및 앱 업로드를 관리합니다.
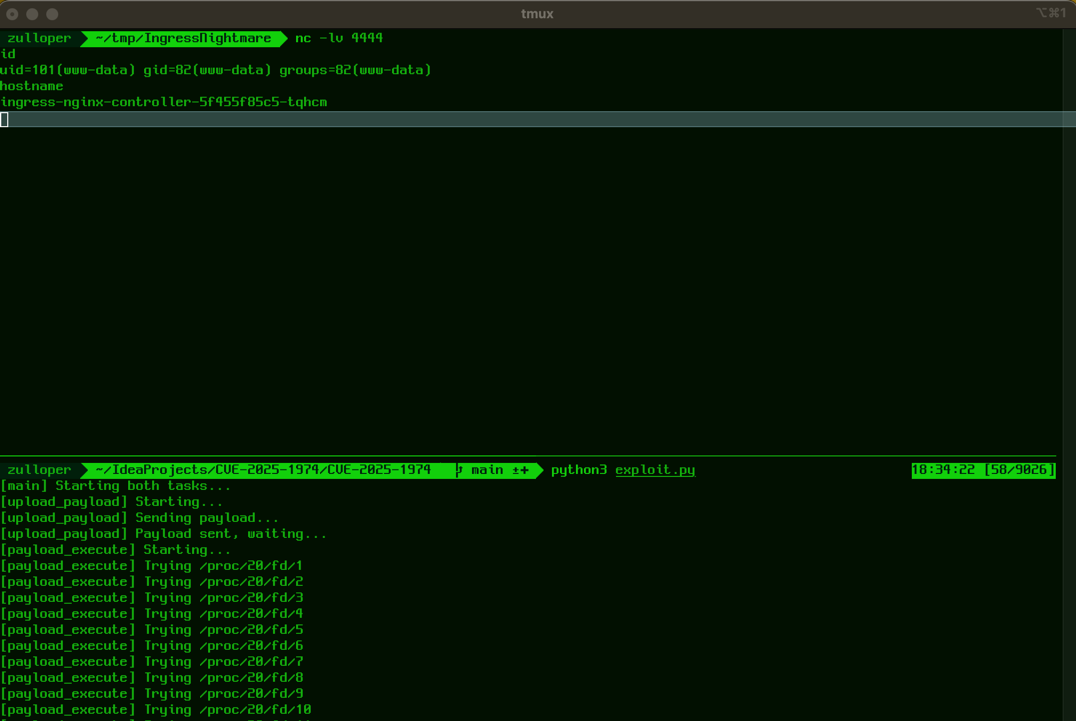 zulloper/cve-2025-1974
CVE-2025-1974 PoC 코드
 bgsilvait/win-cve-2021-31166
AWS에 Terraform 배포가 포함된 CVE-2021-31166(http.sys RCE)용 개념 증명으로, 테스트 스크립트와 익스플로잇을 차단하는 WAFv2 규칙이 포함되어 있습니다.
 thecybergeek/cve-2022-27251
LocalStack 0.12.6에서의 원격 코드 실행
 charondefalt/cve-2023-34039
VMware 익스플로잇
 likekabin/cve-2019-5736-poc
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, Docker 컨테이너 탈출을 통해 호스트 runc 바이너리에 페이로드를 추가합니다.
 freshdemo/apachestruts-cve-2018-11776
Apache Struts2 CVE-2018-11776 원격 코드 실행 취약점에 대한 Python 개념 증명 익스플로잇, 영향을 받는 버전 2.3-2.3.34 및 2.5-2.5.16에 대한 테스트를 위한 Docker 컨테이너 포함.
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins 플러그인으로, Docker 관련 CI/CD 플러그인 전반에 걸쳐 Docker 자격 증명 관리, 레지스트리 인증, 데몬 구성, 이미지 핑거프린팅을 위한 공유 API를 제공합니다.
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
데이터 처리 및 배포를 위한 자동화 데이터 흐름 플랫폼으로, 출처 추적, 보안 구성, 확장 가능한 파이프라인 관리가 내장되어 있어 사이버 보안 및 옵저버빌리티(observability) 사용 사례를 지원합니다.
 0xbingo/cve-2025-1974
Kubernetes NGINX Ingress 컨트롤러에서 어노테이션 주입 취약점을 탐지하는 데 도움이 되는 최소한의 테스트 도구입니다. 이 스크립트는 CVE-2025-1974의 잠재적 악용 경로를 시뮬레이션하기 위해 조작된 AdmissionReview 요청을…
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 익스플로잇 PoC 및 Docker 설정.
 acfirthh/cve-2021-41805
CVE-2021-41805에 대한 개념 증명으로, HashiCorp Consul Enterprise의 취약점으로 권한 상승을 동반한 원격 코드 실행(RCE)을 가능하게 합니다.
 ugorange/cve-2022-3172
Kubernetes의 CVE-2022-3172에 대한 개념 증명 익스플로잇으로, 조작된 토큰을 통해 메트릭 API에 대한 무단 액세스를 시연합니다.
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Services와 통합하기 위한 Java SDK로, S3, DynamoDB, EC2 등에 대한 안전한 API 액세스를 제공하며, 내장된 인증, 암호화 및 IAM 지원이 포함되어 있습니다.








