
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 chainguard-dev/melange
소스 코드를 선언적 파이프라인을 사용하여 Wolfi/Alpine용 감사 가능하고 서명된 APK 패키지로 컴파일하며, 다중 아키텍처 QEMU 에뮬레이션 및 재현 가능한 빌드를 지원합니다.
 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.
 cyberark/skyark
SkyArk는 Azure와 AWS에서 가장 권한이 높은 엔티티를 발견, 평가 및 보호하는 데 도움을 줍니다.
 powerfulseal/powerfulseal
Kubernetes 클러스터를 위한 강력한 테스트 도구입니다.
 airbnb/binaryalert
BinaryAlert: 서버리스, 실시간 및 사후 악성코드 탐지.
 nccgroup/pmapper
AWS에서 IAM 권한을 빠르게 평가하는 도구입니다.
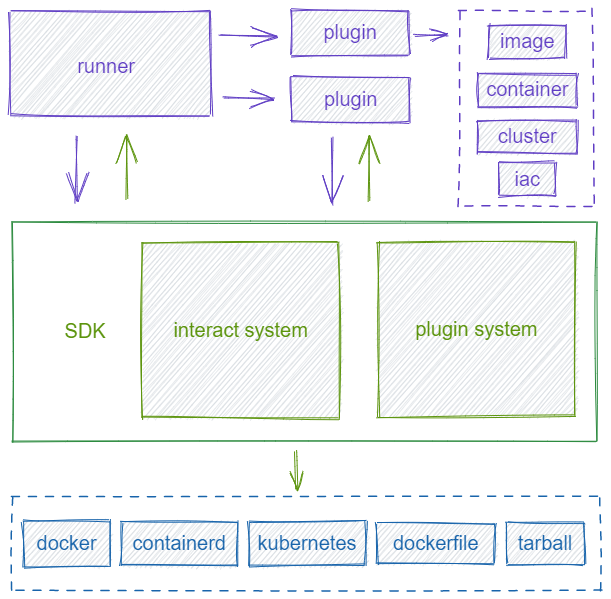 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 assetnote/blind-ssrf-chains
블라인드 SSRF 취약점을 연쇄적으로 활용할 수 있는 모든 가능한 방법에 대한 포괄적인 목록
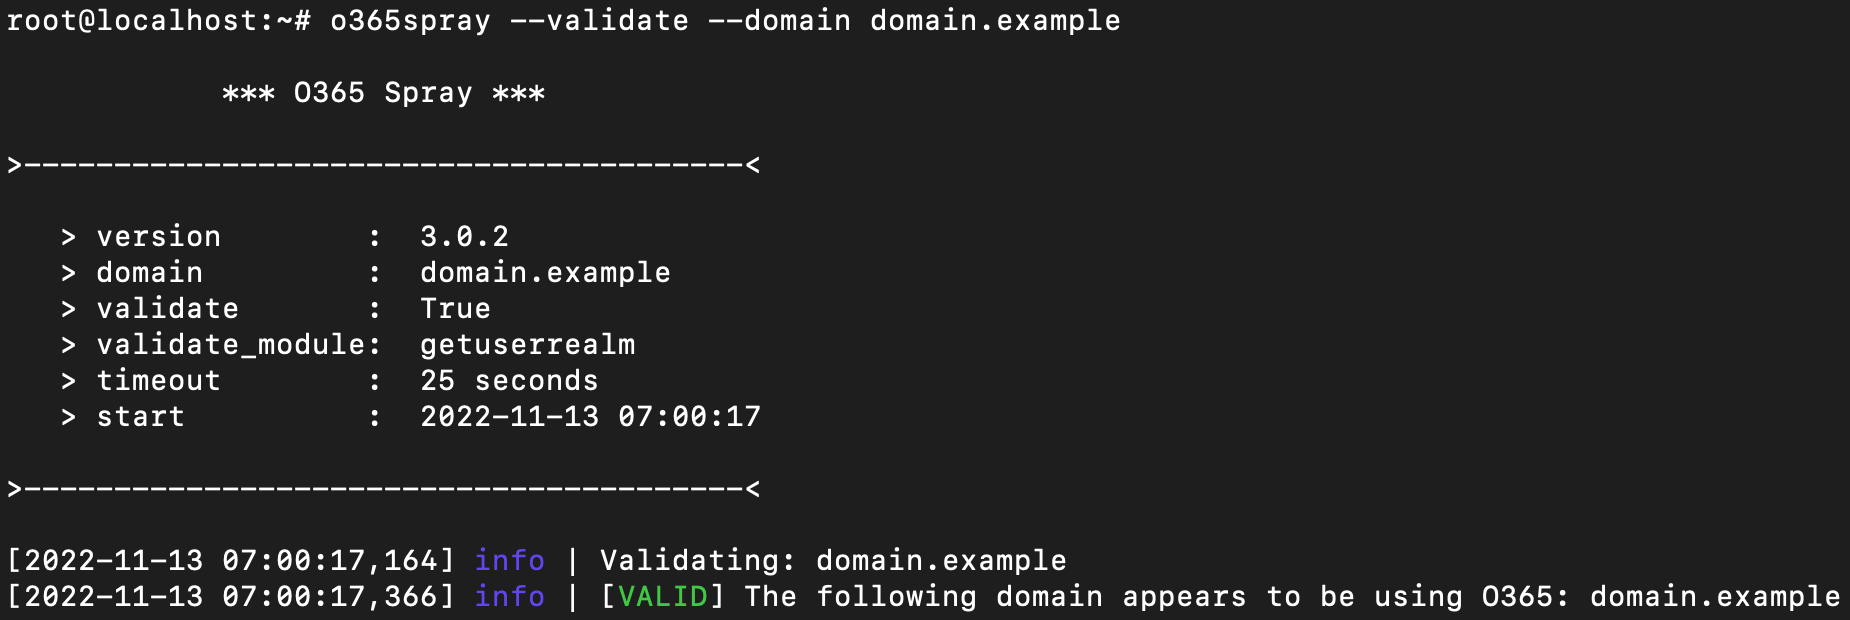 0xzdh/o365spray
Microsoft O365를 대상으로 하는 사용자명 열거 및 비밀번호 스프레이 도구
 owasp/apts
OWASP 자율 침투 테스트 표준
 paradigmxyz/iron-proxy
신뢰할 수 없는 워크로드를 위한 이그레스 방화벽.
 cyberark/conjur
CyberArk Conjur는 권한 있는 사용자와 머신 아이덴티티가 사용하는 시크릿을 자동으로 보호합니다.
 blessedrebus/krawl
Krawl은 사용자 정의 가능하고 경량화된 클라우드 네이티브 웹 디셉션 서버이자 안티 크롤러로, 실제와 같은 무작위 생성 디코이 데이터와 AI 생성 HTML 템플릿을 사용하여 낮은 수준의 취약점을 가진 가짜 웹 애플리케이션을 생성합니다.
 mafifrizi/ares
MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다.
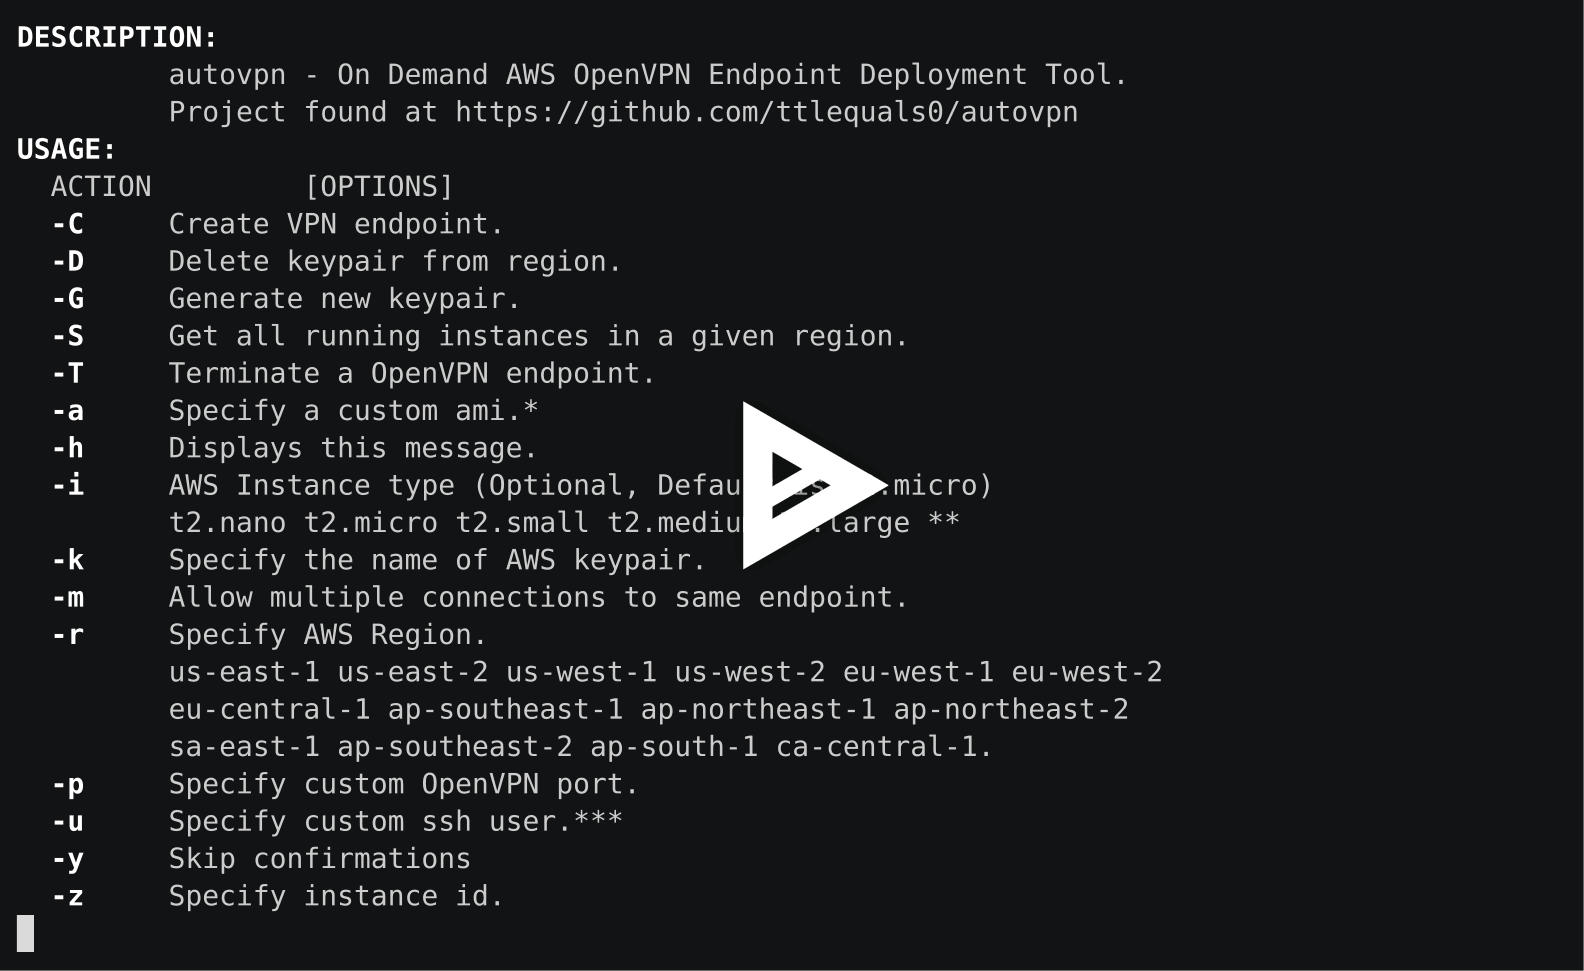 ttlequals0/autovpn
AWS에서 주문형 일회용 OpenVPN 엔드포인트를 생성합니다.
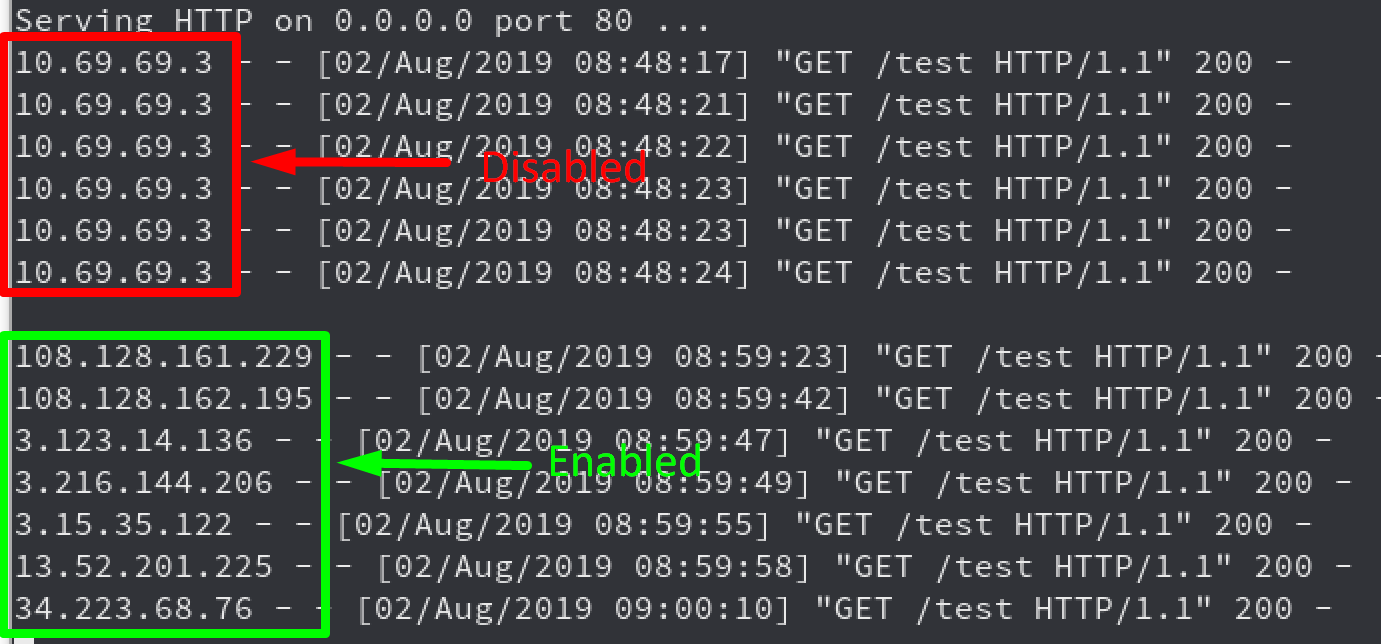 rhinosecuritylabs/iprotate_burp_extension
모든 요청 시 IP를 회전시키기 위해 AWS API Gateway를 사용하는 Burp Suite 확장 프로그램입니다.
 praetorian-inc/titus
고성능 비밀 정보 스캐너. CLI, Go 라이브러리, Burp Suite 확장 기능 및 Chrome 확장 프로그램. 실시간 자격 증명 검증이 포함된 487개의 탐지 규칙.







