Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Krawl — Krawl은 사용자 정의 가능하고 경량화된 클라우드 네이티브 웹 디셉션 서버이자 안티 크롤러로, 실제와 같은 무작위 생성 디코이 데이터와 AI 생성 HTML 템플릿을 사용하여 낮은 수준의 취약점을 가진 가짜 웹 애플리케이션을 생성합니다. | Kitploit
도구/GitHubGitHub/blessedrebus/krawl
Container SecurityInformation GatheringWeb SecurityNetwork SecurityCloud SecurityThreat IntelligenceIncident ResponseAnti-BotAI Security
GitHubblessedrebus/krawl

Krawl

Krawl은 사용자 정의 가능하고 경량화된 클라우드 네이티브 웹 디셉션 서버이자 안티 크롤러로, 실제와 같은 무작위 생성 디코이 데이터와 AI 생성 HTML 템플릿을 사용하여 낮은 수준의 취약점을 가진 가짜 웹 애플리케이션을 생성합니다.

55845764일 전Kitploit 검토 완료
공유
저장소 보기웹사이트

Krawl

기만적인 웹 페이지, 가짜 자격 증명, 카나리 토큰을 통해 공격자와 웹 크롤러의 악성 활동을 탐지하고 추적하도록 설계된 현대적이고 사용자 정의 가능한 웹 허니팟 서버입니다.

Read the documentation

Config builder Rule builder Live demo

License Release
GitHub Container Registry Kubernetes Helm Chart

목차

  • 데모
  • Krawl이란?
  • Krawl 대시보드
  • 배포 모드
  • Krawl 차단 목록
  • 빠른 시작
    • Docker 실행
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • 구성
  • 악성 IP 차단
  • 공격 탐지
  • IP 평판
  • AI를 활용한 기만
  • 리버스 프록시 또는 CDN 뒤에서 실행
  • 메트릭 및 모니터링
  • 문서
  • 기여

데모

팁: 추가 재미를 위해 robots.txt 경로를 크롤링해 보세요

Krawl URL: http://demo.krawlme.com

대시보드 보기 http://demo.krawlme.com/das_dashboard

Krawl이란?

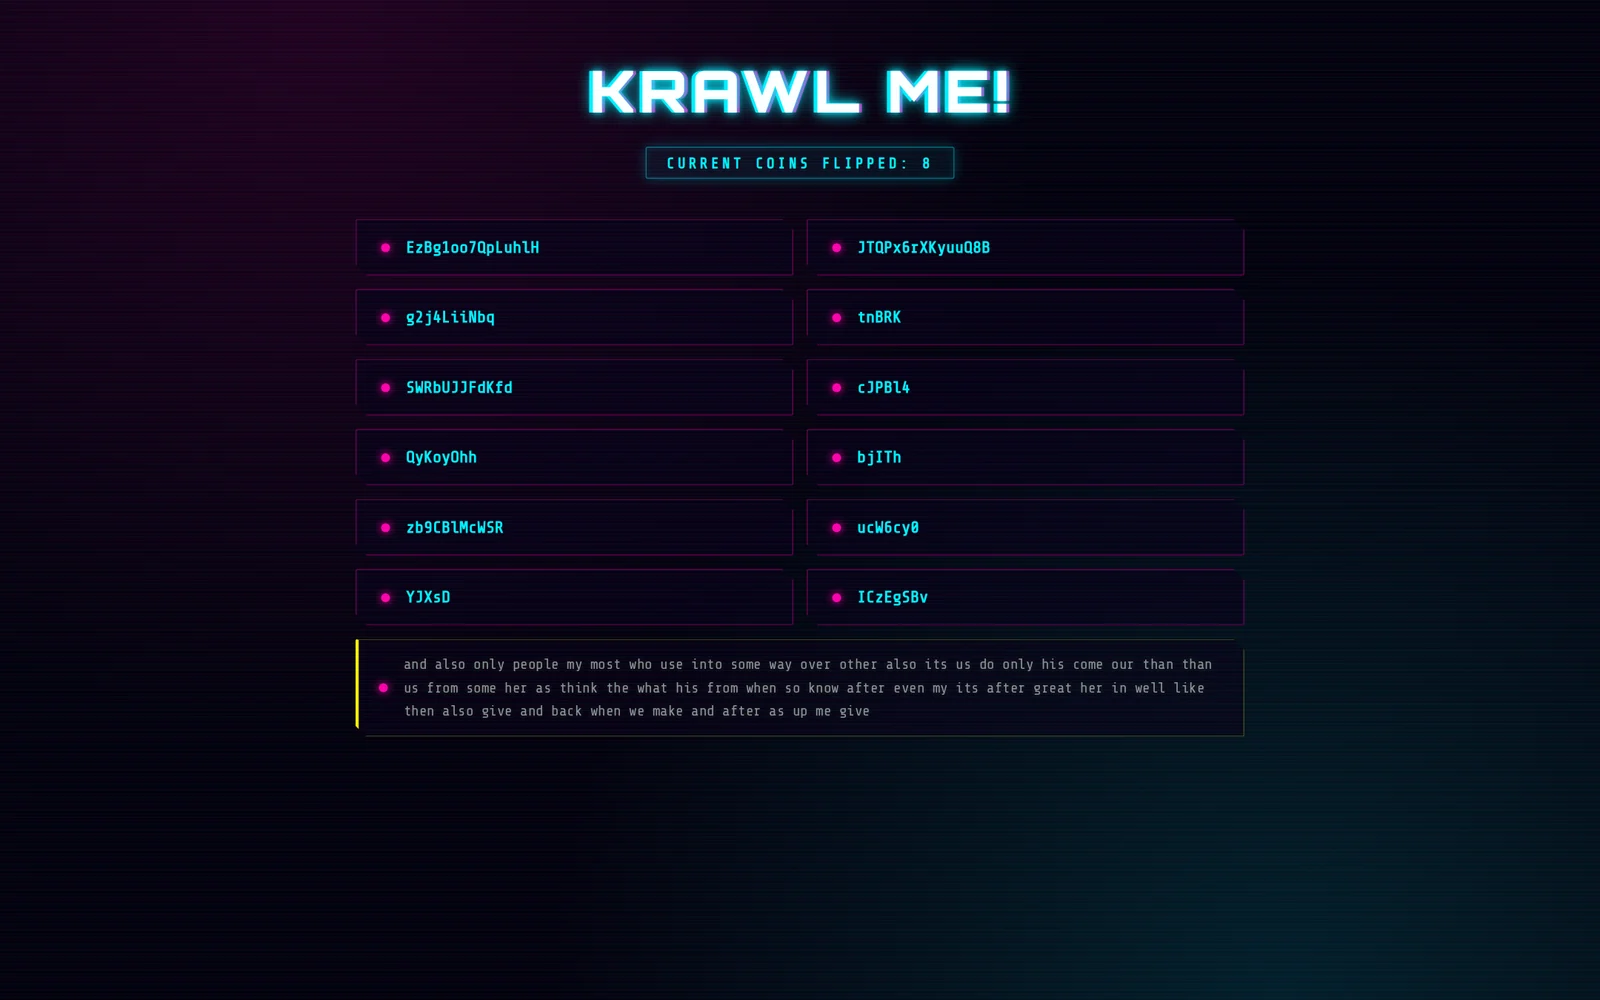
Krawl은 악의적인 공격자, 웹 크롤러, 자동화된 스캐너를 탐지하고 지연시키며 분석하도록 설계된 클라우드 네이티브 기만 서버입니다.

관리자 패널, 구성 파일, 노출된 가짜 자격 증명과 같은 손쉬운 먹잇감으로 가득 찬 현실적인 가짜 웹 애플리케이션을 생성하여 의심스러운 활동을 유인하고 식별합니다.
dashboard

공격자의 리소스를 낭비하게 함으로써 Krawl은 악의적인 행동과 합법적인 크롤러를 명확히 구분하는 데 도움을 줍니다.

주요 기능:

  • AI 생성 기만 페이지: 공격자가 가짜 취약 공격 표면을 생성하도록 지원
  • 스파이더 트랩 페이지: spidertrap 프로젝트를 기반으로 크롤러 리소스를 낭비시키는 무한 랜덤 링크
  • 가짜 로그인 페이지: WordPress, phpMyAdmin, 관리자 패널
  • 허니팟 경로: 스캐너를 잡기 위해 robots.txt에 광고됨
  • 가짜 자격 증명: 실제처럼 보이는 사용자 이름, 비밀번호, API 키
  • 카나리 토큰 통합: 외부 경고 트리거
  • 랜덤 서버 헤더: 서버 헤더와 버전을 기반으로 한 공격을 혼란시킴
  • 실시간 대시보드: 의심스러운 활동 모니터링
  • YARA 공격 탐지: 웹 공격, 익스플로잇 페이로드, 2,500개 이상의 CVE, IoT 봇넷 및 노출 프로브를 위한 3,100개 이상의 번들 규칙이 포함되어 있으며, 일치하는 가짜 응답으로 대응
  • 사용자 정의 가능한 가짜 콘텐츠: 모든 가짜 페이지와 공격 응답은 responses/manifest.yaml에 나열된 파일임
  • 랜덤 오류 주입: 실제 서버 동작을 모방

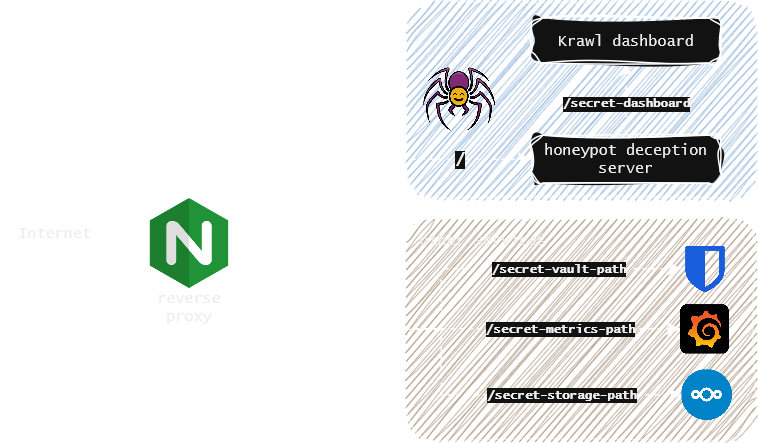
리버스 프록시를 사용하여 Krawl을 다른 서비스와 함께 노출시켜 웹 크롤러와 악의적인 사용자로부터 보호할 수 있습니다. 자세한 내용은 리버스 프록시 문서를 참조하세요.
use case

Krawl 대시보드

Krawl은 시작 시 생성되는 랜덤 비밀 경로 또는 KRAWL_DASHBOARD_SECRET_PATH를 통해 구성된 사용자 정의 경로에서 액세스할 수 있는 포괄적인 대시보드를 제공합니다. 이는 허니팟을 스캔하는 공격자로부터 대시보드를 숨겨줍니다.

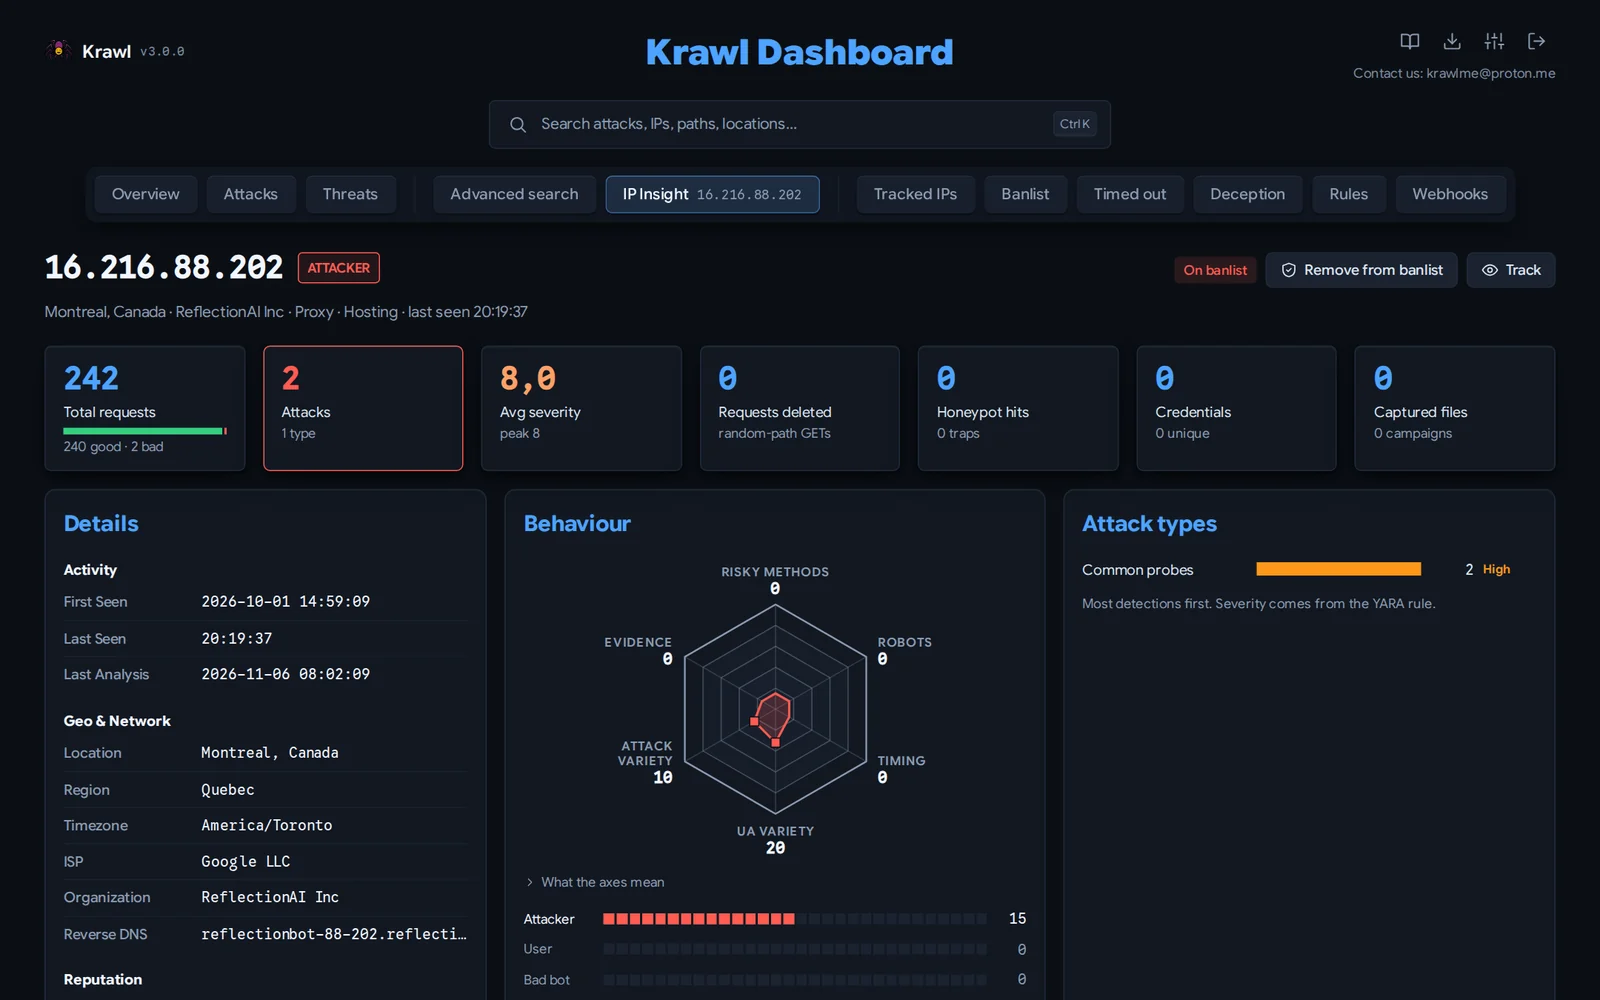
대시보드 경로를 아는 사람이라면 누구나 다섯 개의 탭을 열 수 있습니다:
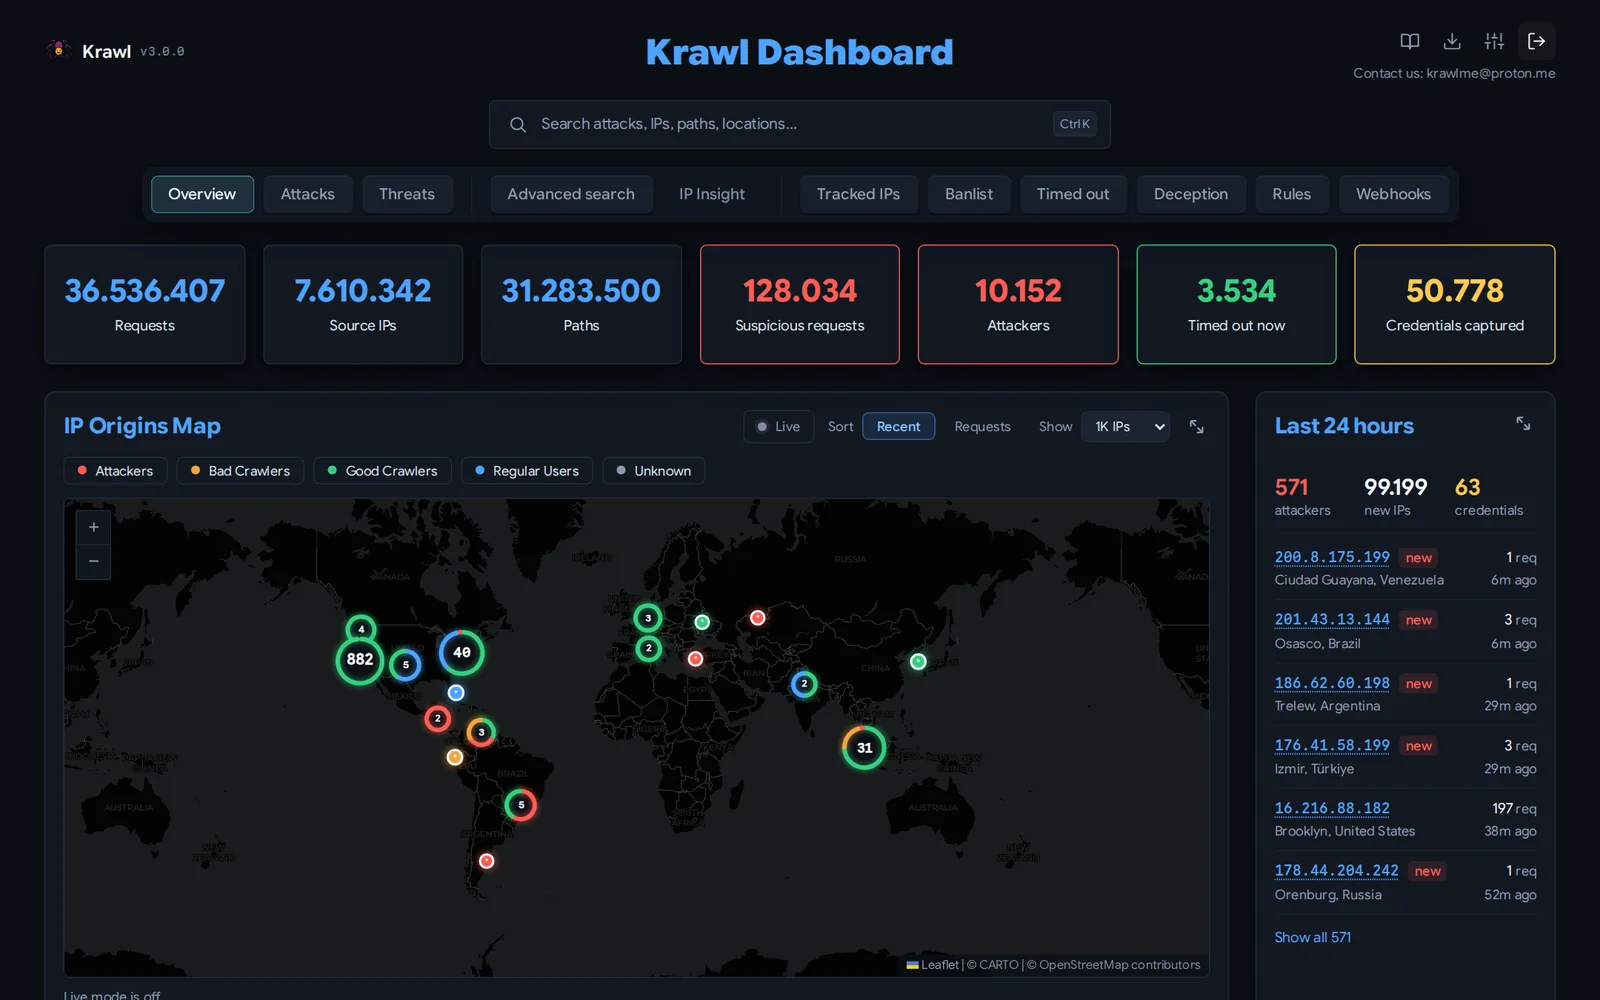
  • 개요: 공격 활동에 대한 상위 수준 보기: IP 출처의 대화형 지도, 최근 의심스러운 요청, 상위 IP, User-Agent 및 경로.

geoip

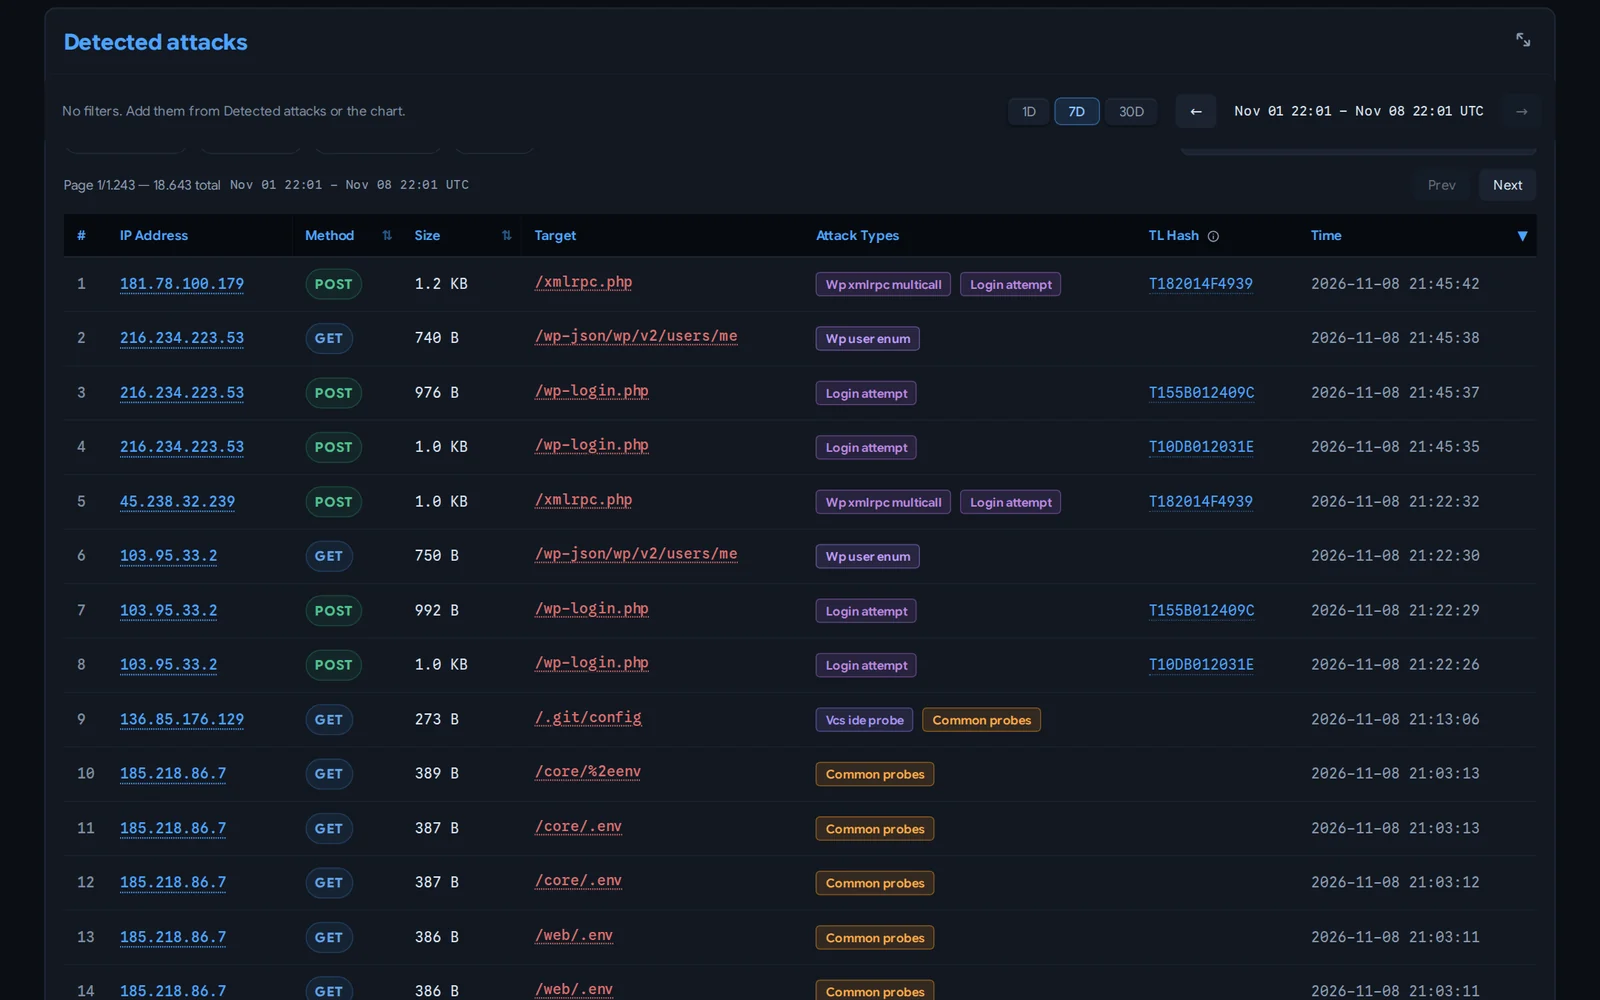
  • 공격: 캡처된 자격 증명, 허니팟 트리거 및 탐지된 공격 유형(SQLi, XSS, 경로 탐색 등)에 대한 상세 분석과 차트 및 표.

attack_types

  • 위협: TLSH 퍼지 해시로 캠페인별로 그룹화된 페이로드로, 웹셸과 그 편집된 변형이 관련 없는 적중이 아닌 하나의 캠페인으로 읽히며, 캡처된 모든 파일의 인덱스가 포함됨.

  • 고급 검색: 경로, 호스트, IP, 리퍼러, 사용자 에이전트, 메서드, 원시 요청 텍스트 및 HTTP 헤더로 저장된 요청을 찾기.

  • IP 인사이트: 선택한 IP에 대한 심층 포렌식 보기: 지리적 위치, ISP/ASN 정보, 평판 플래그, 행동 육각형, 순위가 매겨진 공격 유형, 양호 및 불량 요청 수, 평균 심각도, 리퍼러 기록, 캡처된 파일 및 자격 증명, 카테고리 타임라인 및 전체 액세스 기록.
ipinsight

또한 대시보드 비밀번호로 인증한 후 보호된 탭을 사용할 수 있습니다:

  • 추적된 IP: 시간 경과에 따라 모니터링하려는 IP 주소의 감시 목록을 유지 관리.
  • IP 차단 목록: IP 차단을 관리하고, 탐지된 공격자를 확인하며, 차단 목록을 원시 또는 IPTables 형식으로 내보내기.
  • 시간 초과: 자동 속도 제한 시간 차단을 적용 중인 IP를 검토하고, 그렇지 않아야 할 IP는 예외 처리.
  • 기만: AI 생성 페이지를 관리하고, 내보내거나 새 페이지를 가져오기.
  • 규칙: 로드된 YARA 규칙을 메타데이터, 가짜 응답 및 일치 횟수와 함께 탐색하고, 재시작 없이 자체 규칙 파일을 업로드하거나 삭제.
  • 웹훅: 차단을 CloudFlare 및 기타 방화벽으로 전달.

헤더 아이콘은 문서, 차단 목록 내보내기, 그리고 실행 중인 구성을 보여주는 설정 패널과 예약된 작업을 필요 시 실행하기 위한 유지 관리 페이지를 엽니다.

자세한 내용은 대시보드 문서를 참조하세요.

배포 모드

Krawl은 config.yaml의 mode 설정 또는 KRAWL_MODE 환경 변수로 제어되는 두 가지 배포 모드를 지원합니다.

독립 실행형확장 가능형
데이터베이스SQLite (WAL 모드)PostgreSQL
캐시인메모리 Python dictRedis (다계층 TTL)
복제본1 (단일 인스턴스)1+ (수평 확장)
외부 의존성없음PostgreSQL + Redis
적합한 용도개발, 홈랩, 50만 건 미만 요청프로덕션, HA, 50만 건 초과 요청

독립 실행형: 요청 수가 적은 개발 환경이나 홈랩에 이상적입니다. 추가 구성이 전혀 필요 없으며, Krawl을 실행하기만 하면 작동합니다.

  • 외부 의존성 없이 단일 컨테이너로 배포
  • 낮은 RAM 및 리소스 사용량

확장 가능형: 프로덕션 환경이나 트래픽이 많은 허니팟을 위해 설계되었습니다. Helm 차트는 기본적으로 이 모드를 사용합니다.

  • Redis 다계층 캐싱 덕분에 더 빠르고 반응성이 뛰어난 대시보드
  • Redis가 PostgreSQL 앞단의 핫패스 캐시 역할을 하여 디스크 I/O 감소
  • 수평 확장으로 로드 밸런서 뒤의 Krawl 복제본 수 증가

자세한 구성, Docker Compose 예제, Kubernetes/Helm 설정 및 단계별 마이그레이션 지침은 배포 모드 문서를 참조하세요.

Krawl 차단 목록

Krawl은 허니팟 트랩을 작동시킨 공격자의 IP 주소로 구성된 banlist.txt를 정기적으로 업데이트하여 유지 관리합니다. 차단 목록은 매주 게시되어 다운로드할 수 있으며, Krawl을 사용하지 않더라도 커뮤니티가 알려진 악성 행위자를 선제적으로 차단할 수 있도록 돕습니다.

차단 목록은 다음에서 직접 가져올 수도 있습니다: https://demo.krawlme.com/das_dashboard/api/export-ips?categories=attacker&fwtype=raw.


인스턴스 간 차단 목록 공유

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    441
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    264

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →