
 #1

 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 deepfence/threatmapper
オープンソースクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)

 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
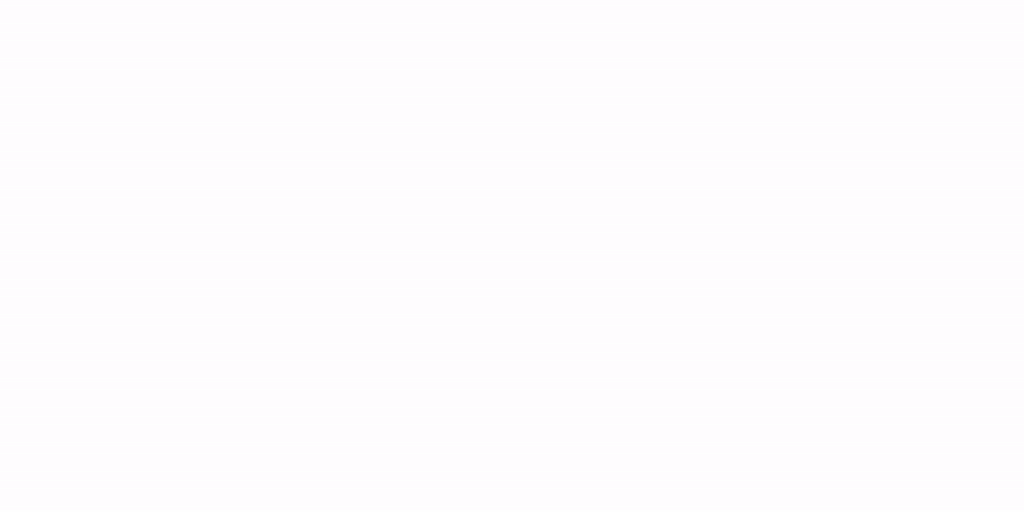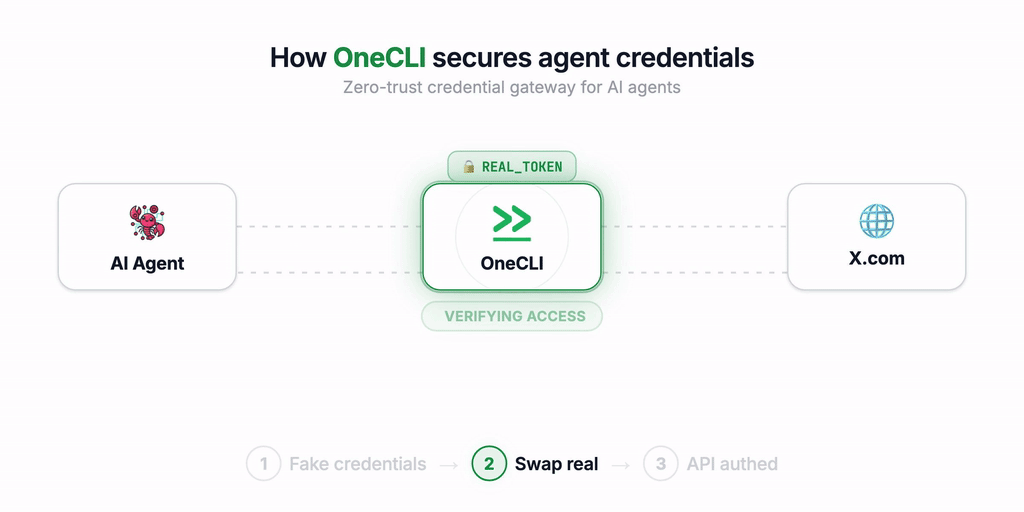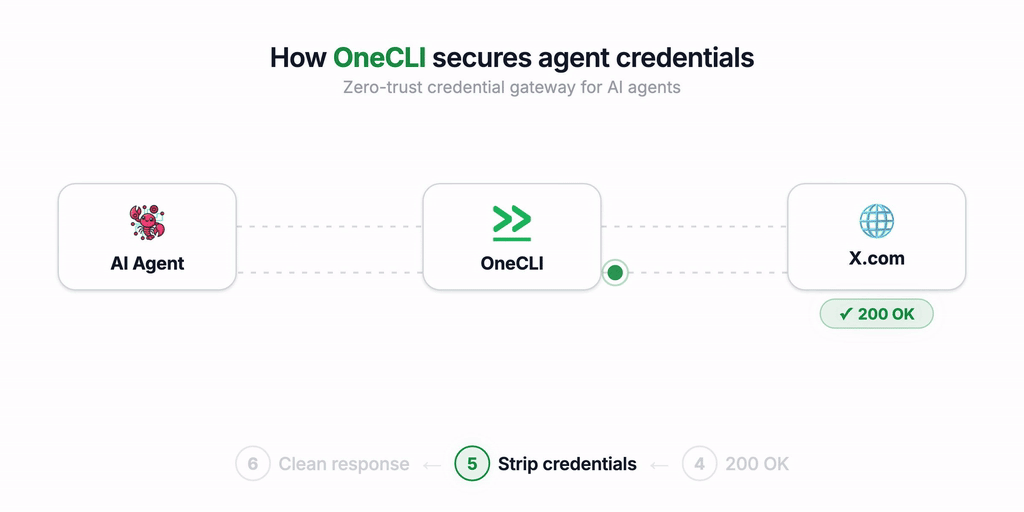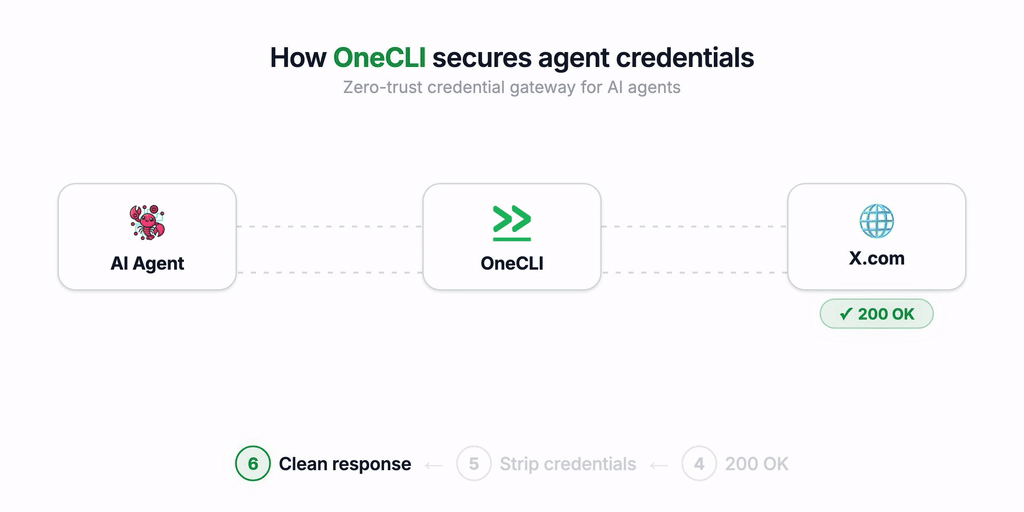 onecli/onecli
オープンソースのサンドボックス化されたエージェントハーネス。チームの全従業員にセキュアな個人エージェントを提供します。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
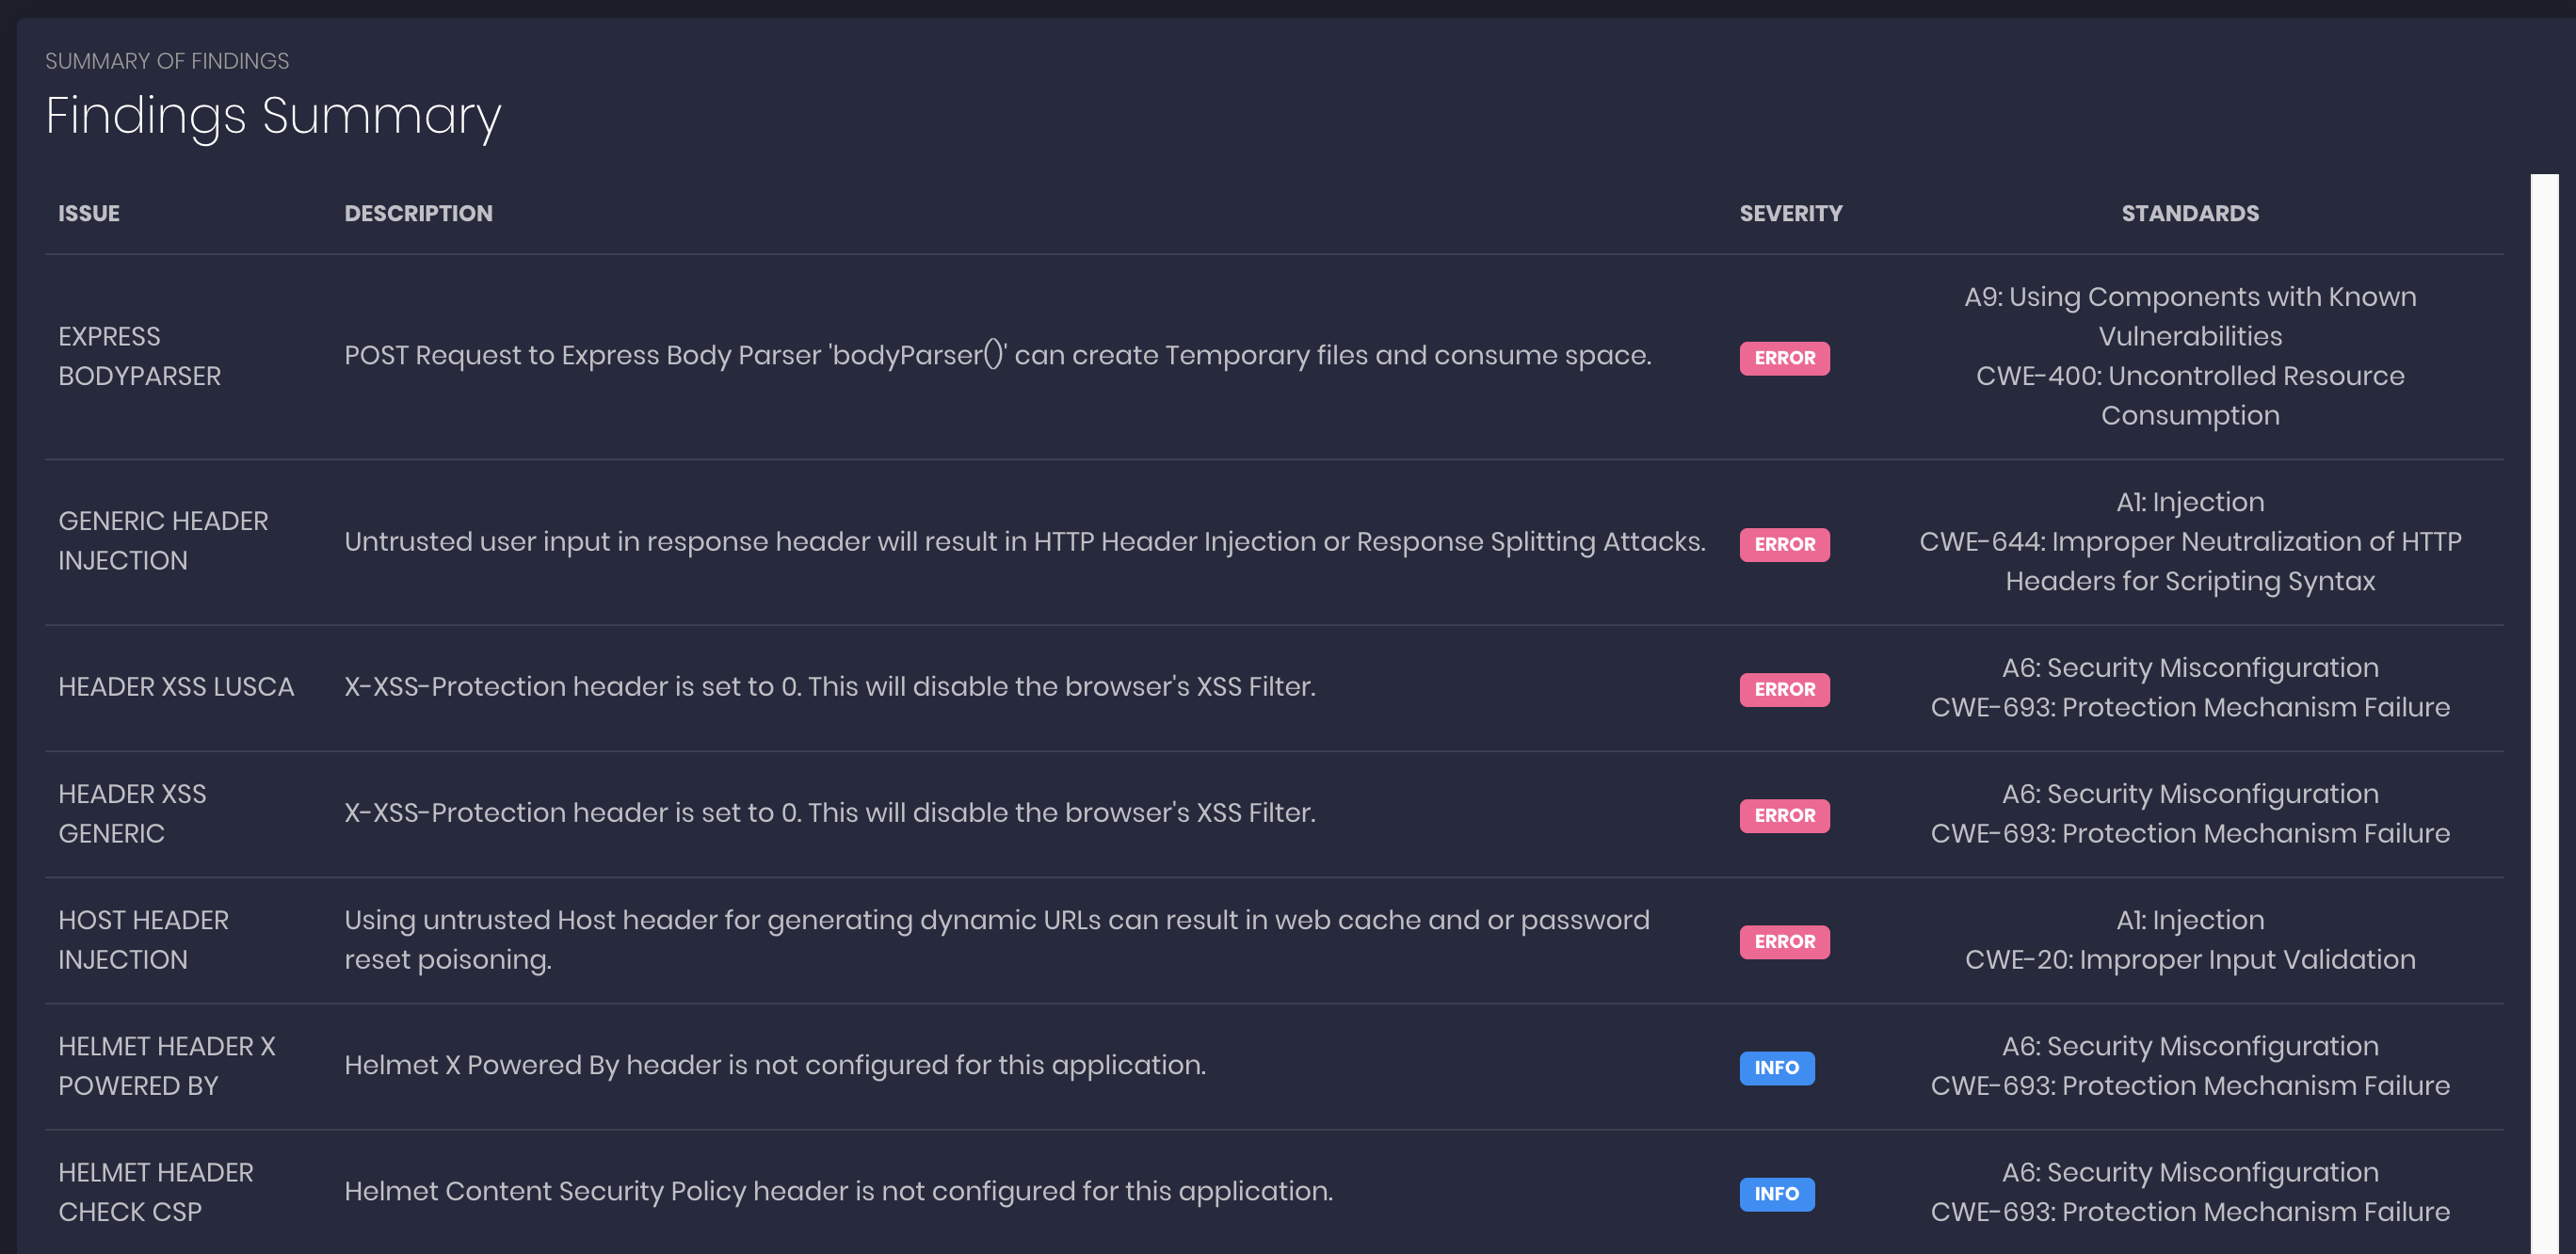 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 nilsteampassnet/teampass
共同パスワードマネージャー
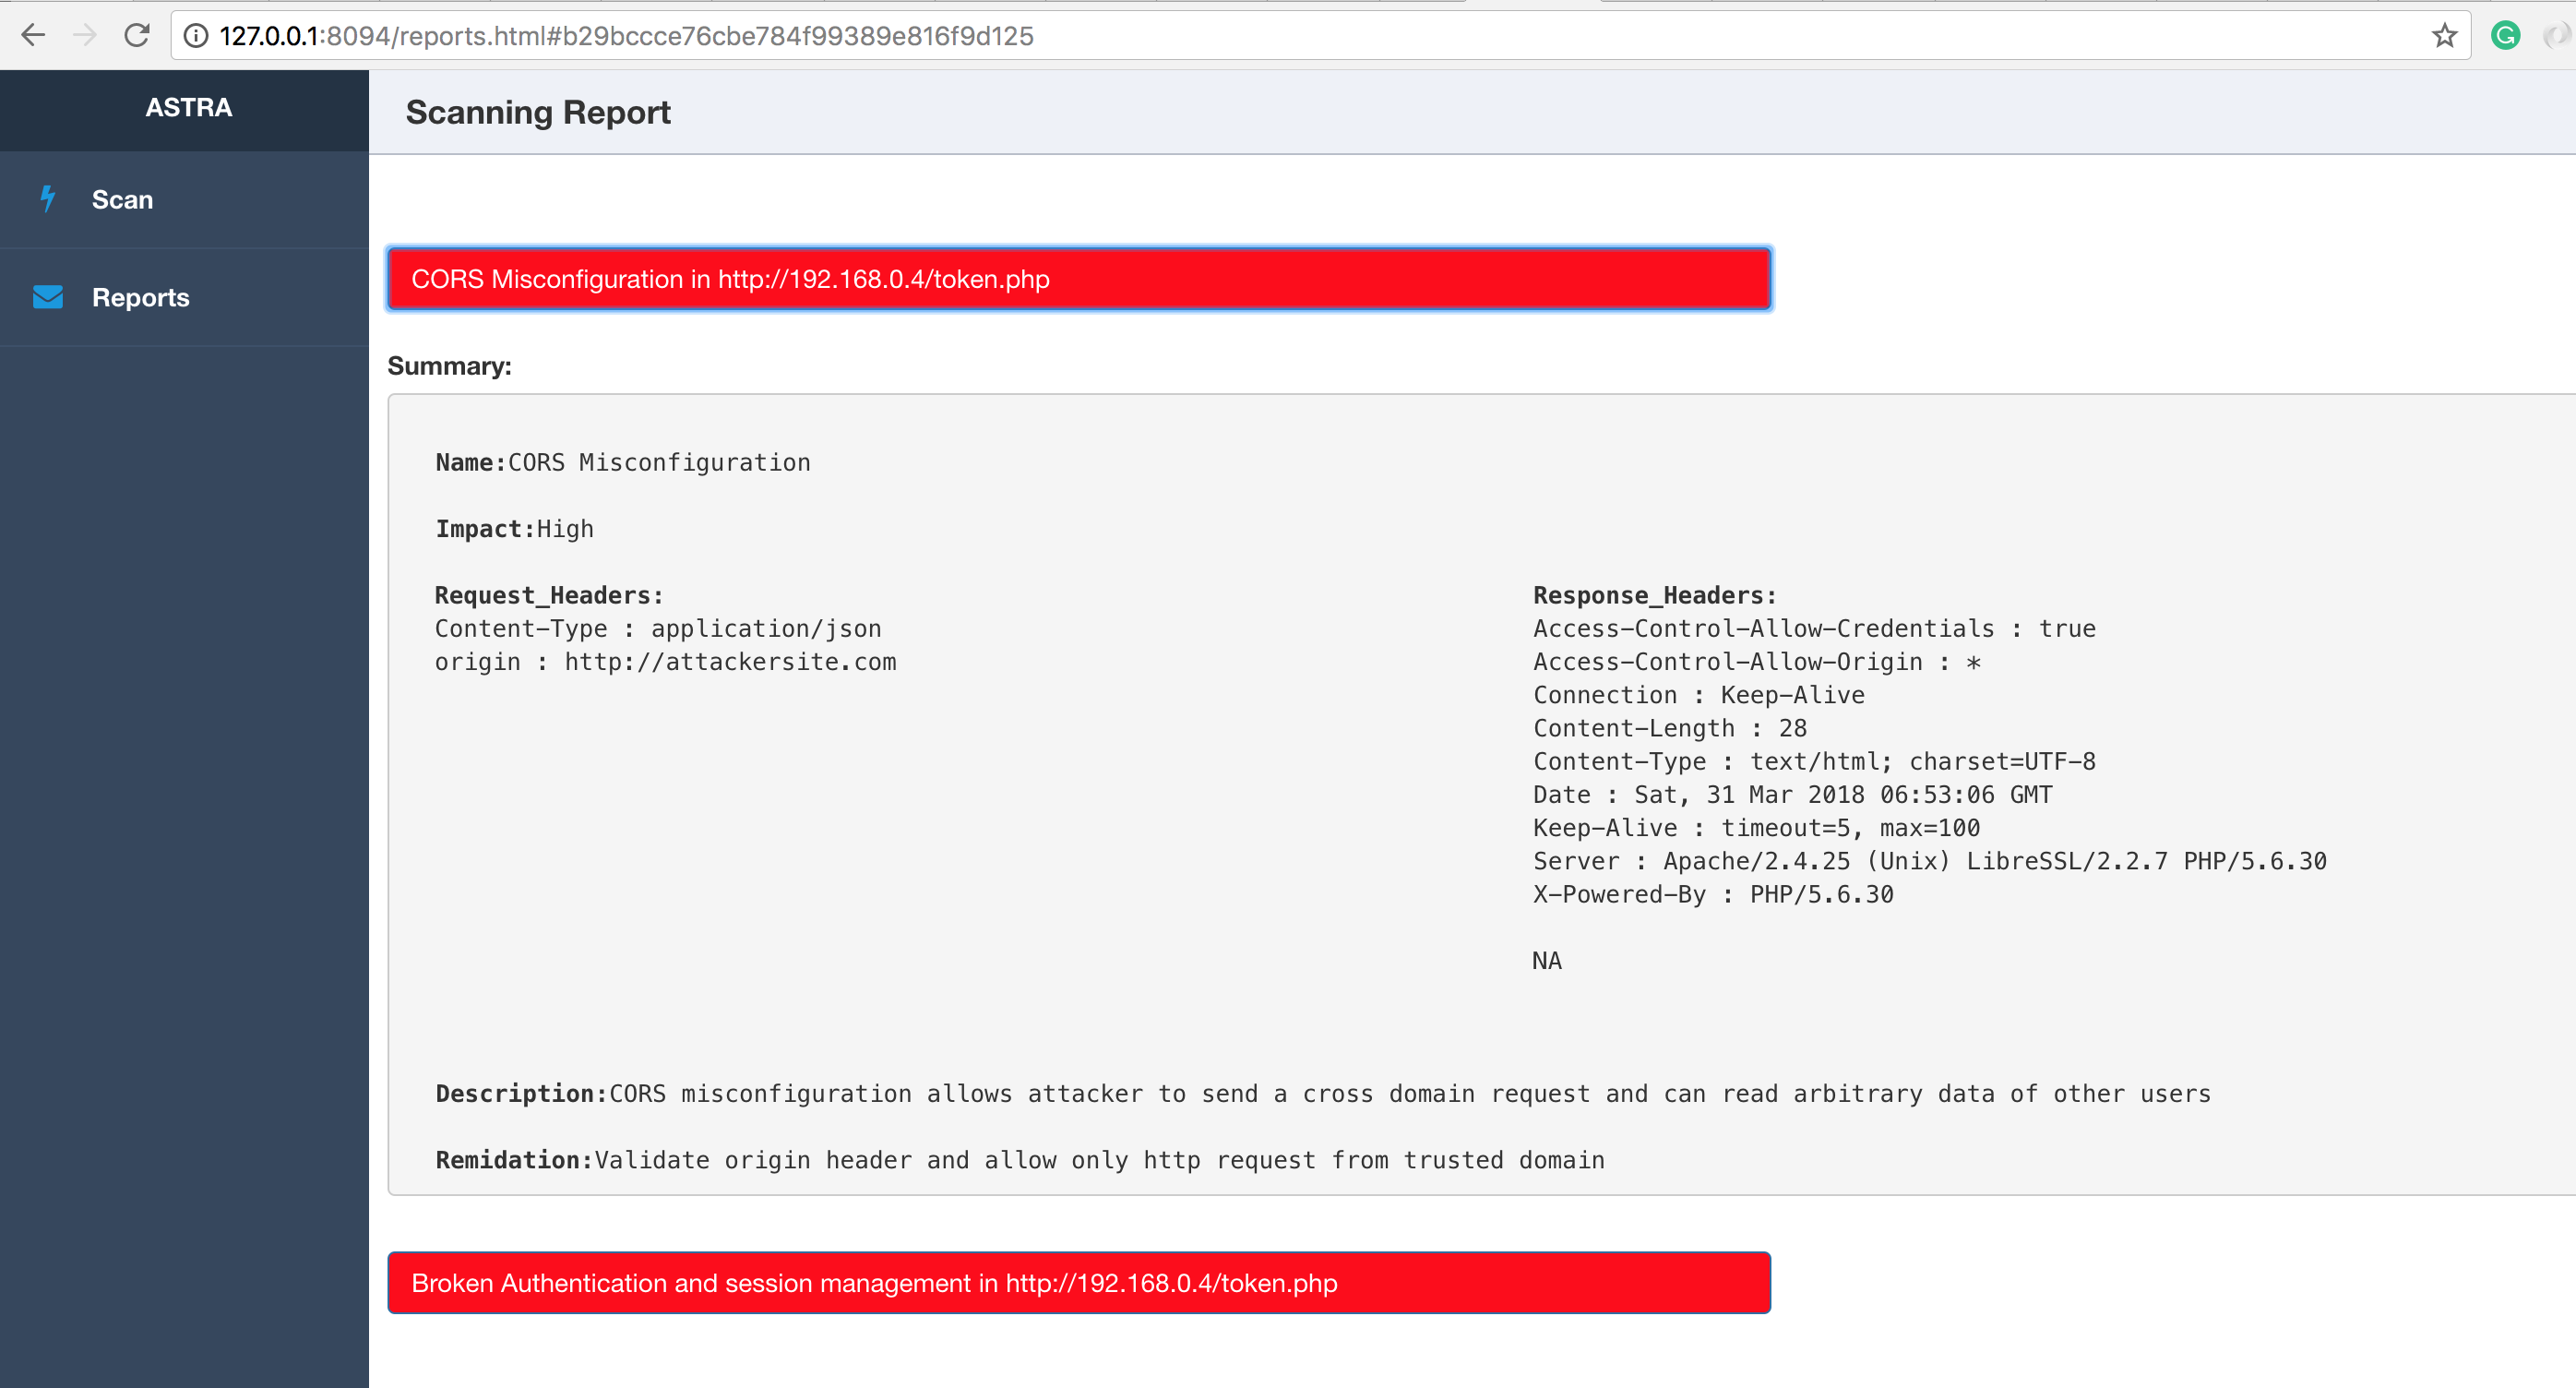 flipkart-incubator/astra
REST APIの自動セキュリティテスト
 owasp/devsecopsguideline
OWASP DevSecOpsガイドラインは、開発パイプラインの一部としてセキュリティを組み込むのに役立ちます。
 yelp/detect-secrets
コード内のシークレットを検出・防止するためのエンタープライズ向けの方法。
 cisco-ai-defense/skill-scanner
エージェントスキル向けセキュリティスキャナー
 bearer/bearer
コードセキュリティスキャンツール(SAST) - セキュリティとプライバシーのリスクを発見、フィルタリング、優先順位付けするためのツール。
 m14r41/pentestingeverything
VAPT/AppSecおよびペネトレーションテストガイドの完全ソリューション: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting | SAST |…









