
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
TeamPass — 共同パスワードマネージャー | Kitploit
ツール/GitHubGitHub/nilsteampassnet/teampass
認証と認可パスワードクラッキング暗号化/復号化ツール構成監査ウェブセキュリティクラウドセキュリティDevSecOpsプライバシーアイデンティティ&アクセス管理 (IAM)APIセキュリティデータベースセキュリティ
1.8k570442時間50分前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
GitHub
nilsteampassnet/teampass

TeamPass

共同パスワードマネージャー

リポジトリを見るウェブサイト
Teampass

Teampass

チーム全体が信頼できるセルフホスト型パスワード管理

フォルダ単位のアクセス制御 · 認証付き AES-256-GCM 暗号化 · コンプライアンス証跡
あなたの秘密情報はあなたのインフラから外に出ません。

🌐 teampass.net · 📖 ドキュメント · 💬 ディスカッション · 🐳 Docker Hub

Release License PHP Docker Pulls Stars

CodeQL Docker Build Security policy Sponsor


目次

  • 概要
  • 対象ユーザー
  • セキュリティ
  • 機能
  • はじめに
  • ドキュメント
  • 言語
  • コミュニティ
  • Teampass を支援する
  • ライセンス

概要

Teampass は、自分で運用するオープンソースの認証情報保管庫です。 アカウント作成は不要で、あなたのデータを握る企業も存在しません — 自分のサーバー上で動く PHP/MySQL アプリケーションであり、フォルダ単位のアクセス制御、ユーザーごとの暗号化キー、そして完全な監査証跡を備えています。

2009 年から構築・維持されており、実際のチームが直面する課題 — 誰がどの認証情報を見るべきか、監査人にどう証明するか、そしてパスワードがチャットスレッドやスプレッドシートに残るのをどう防ぐか — に driven されてきました。
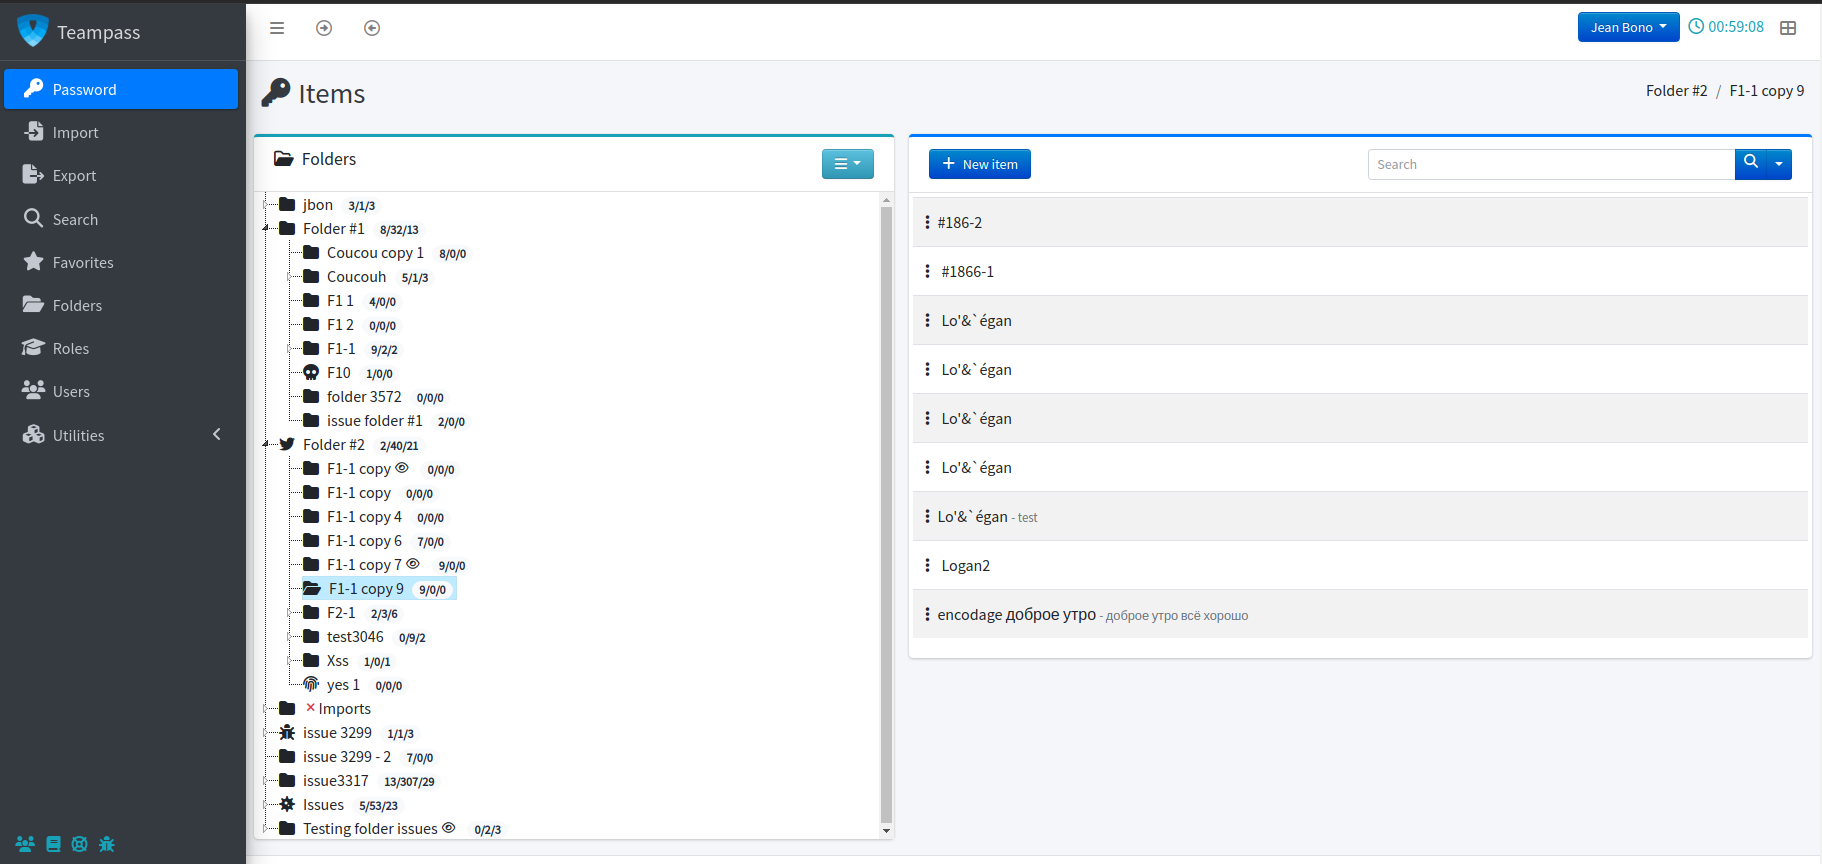
Teampass interface
📸 その他のスクリーンショット

アイテムと秘密情報

Item list Item detail

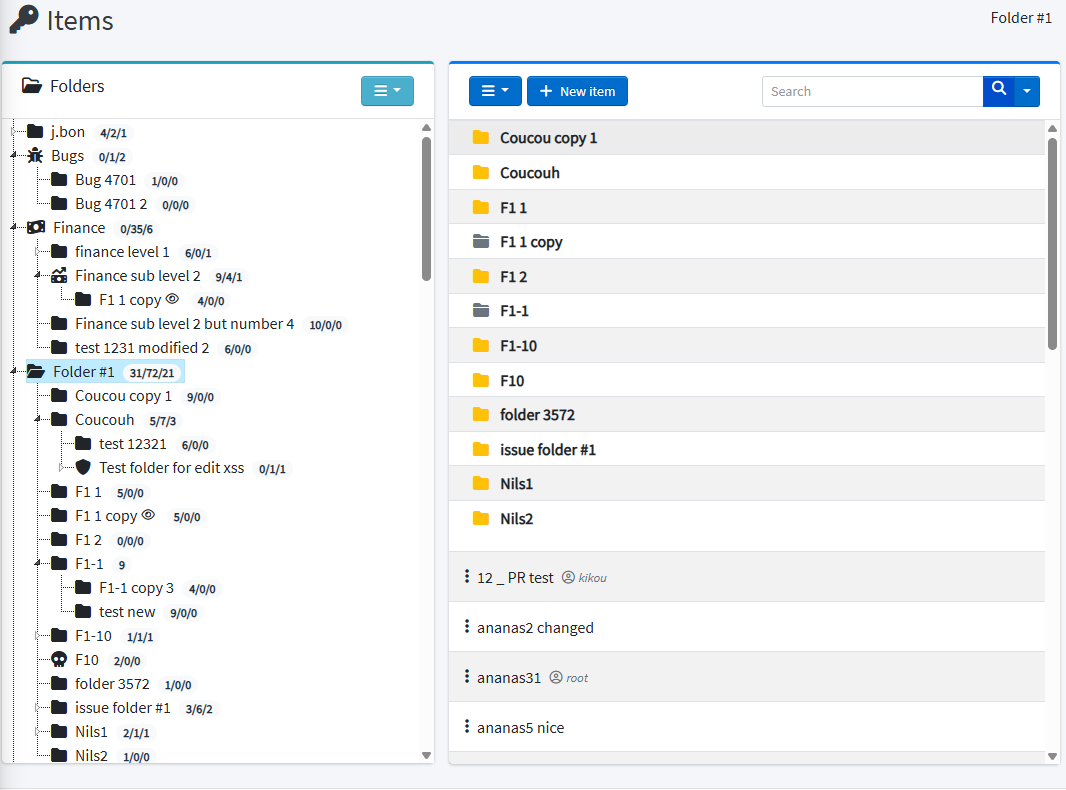
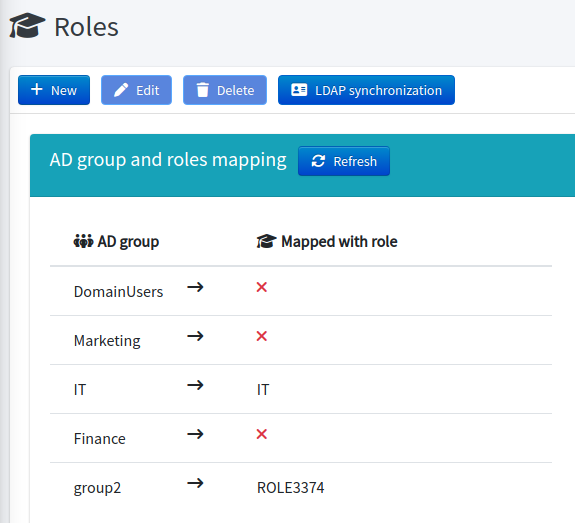
フォルダとロール

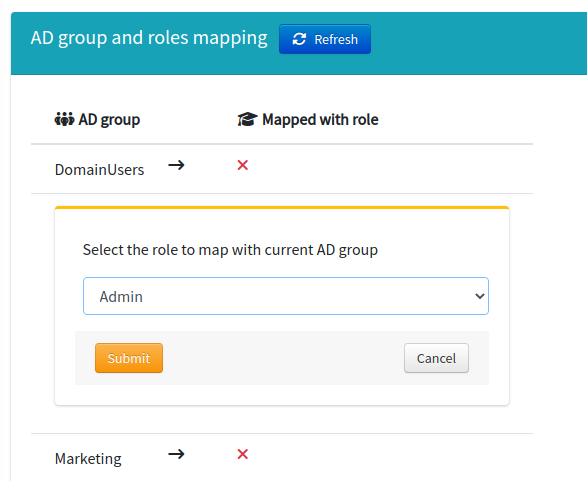
Folder tree Roles Role rights Role assignment

認証と MFA

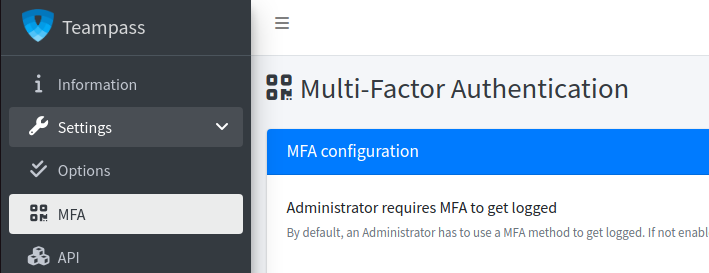
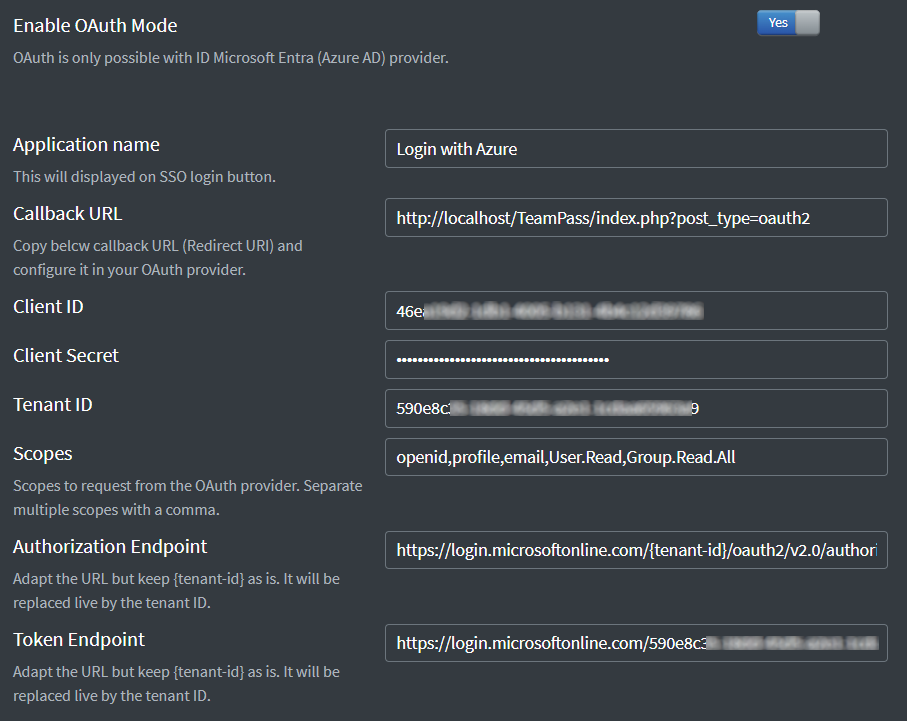
MFA setup OAuth2 settings

暗号化キー

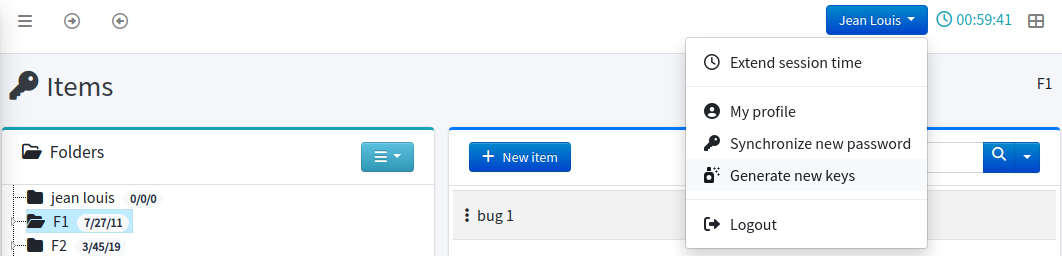
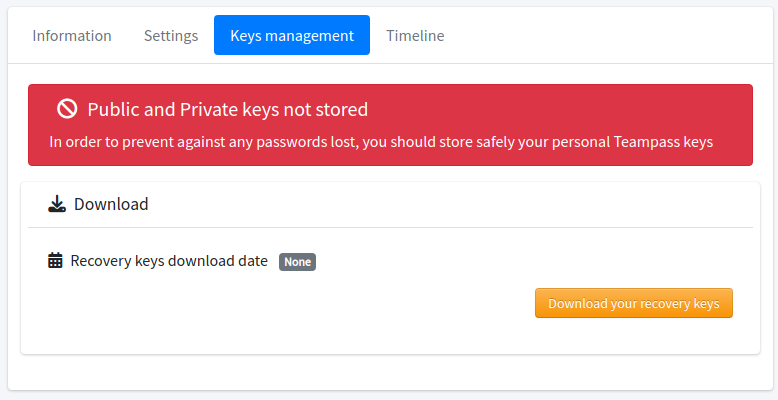
Key management Key regeneration

検索、エクスポート、ワンタイム表示

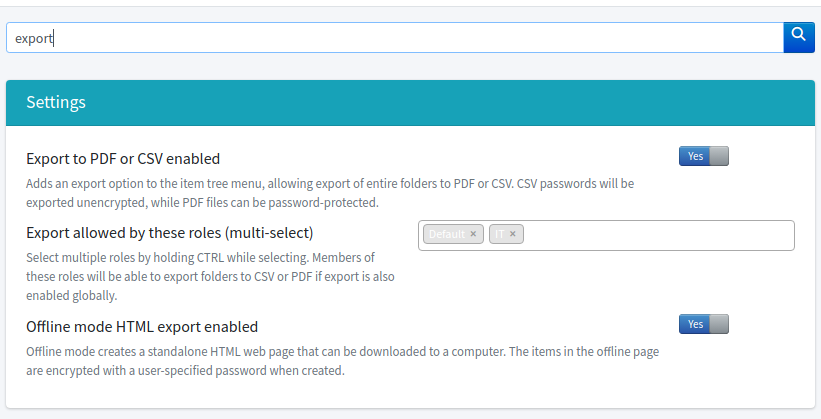
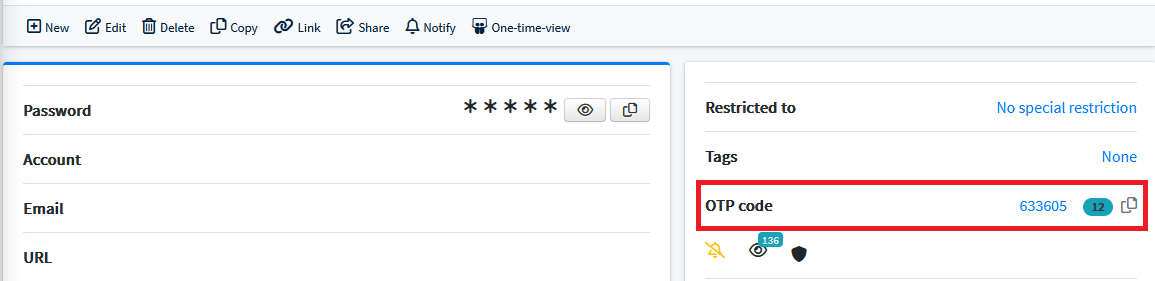
Keyword search Export One-time view TOTP

バックグラウンドタスク

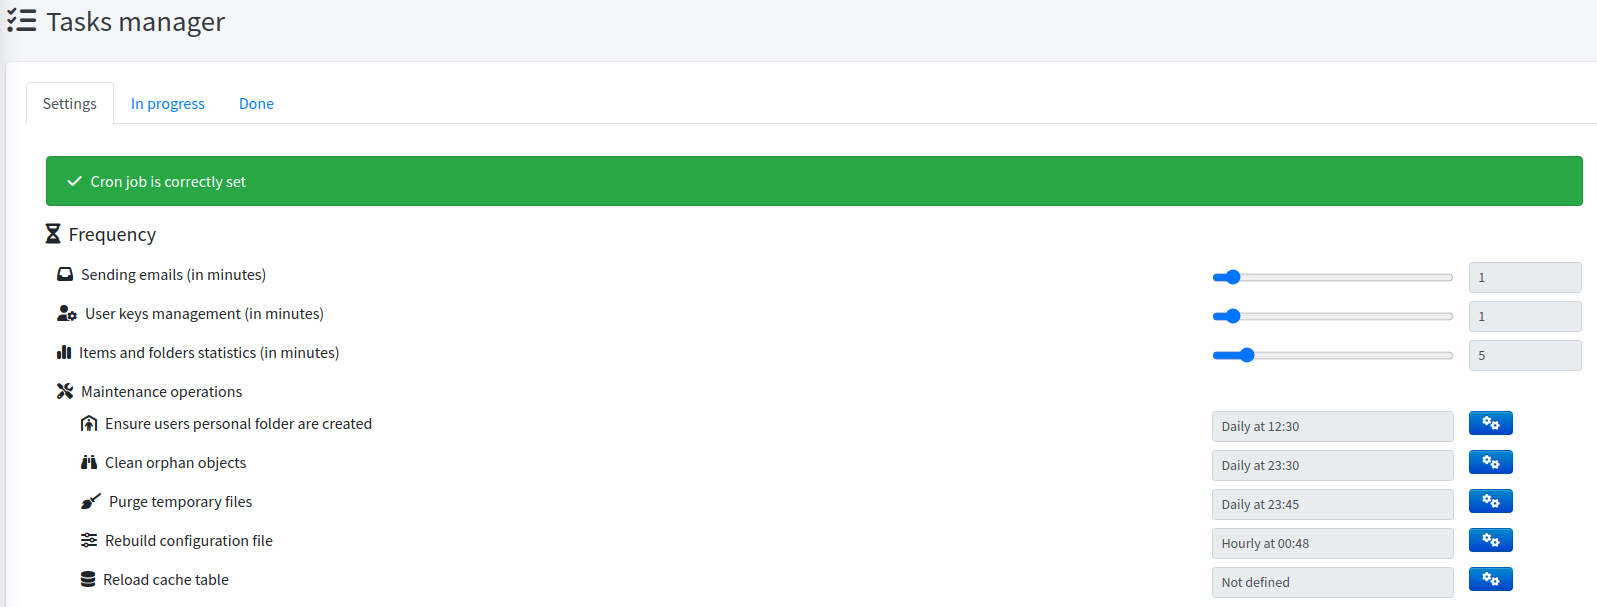
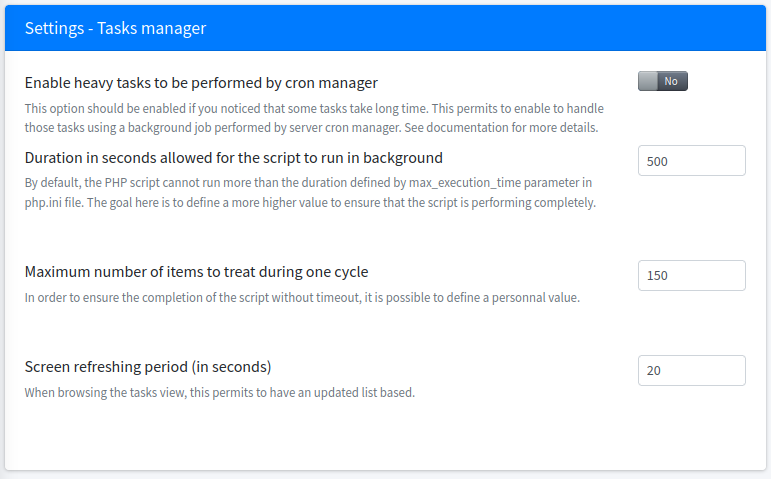
Tasks Task settings

対象ユーザー

🏠 個人 & ホームラボ

文字通り、あなた自身が保管庫を所有する。

  • Raspberry Pi や月額数ユーロの VPS で動作
  • 個人フォルダは自分のキーで暗号化
  • Bitwarden、LastPass、1Password、KeePassXC からインポート可能
  • 永久無料、サインアップ不要

👥 チーム & 中小企業

チャットでのパスワード共有をやめよう。

  • 共有ドキュメントではなく、フォルダとロールで管理
  • 誰が何にいつアクセスしたかの記録
  • クライアントや外部委託先向けの Secure Send
  • 日々の自動入力のためのブラウザ拡張機能

🏛️ エンタープライズ & 規制業種

アクセス制御は主張するだけでなく、証明する。

  • 変更不可の決定を伴うアクセス再認定キャンペーン
  • コンプライアンスレポートと証跡のエクスポート
  • ネストされたグループに対応した LDAP/AD、OAuth2 SSO
  • データ分類とオーナーシップ

セキュリティ

監査人に説明できる暗号化

秘密情報は、ランダムな nonce と秘密情報ごとの salt を用いて AES-256-GCM で暗号化され、256 ビットのオブジェクトキーで保護されます。それらを解錠する秘密鍵は、PBKDF2-SHA256 を 600 000 回適用してあなたのパスワードから導出されます。
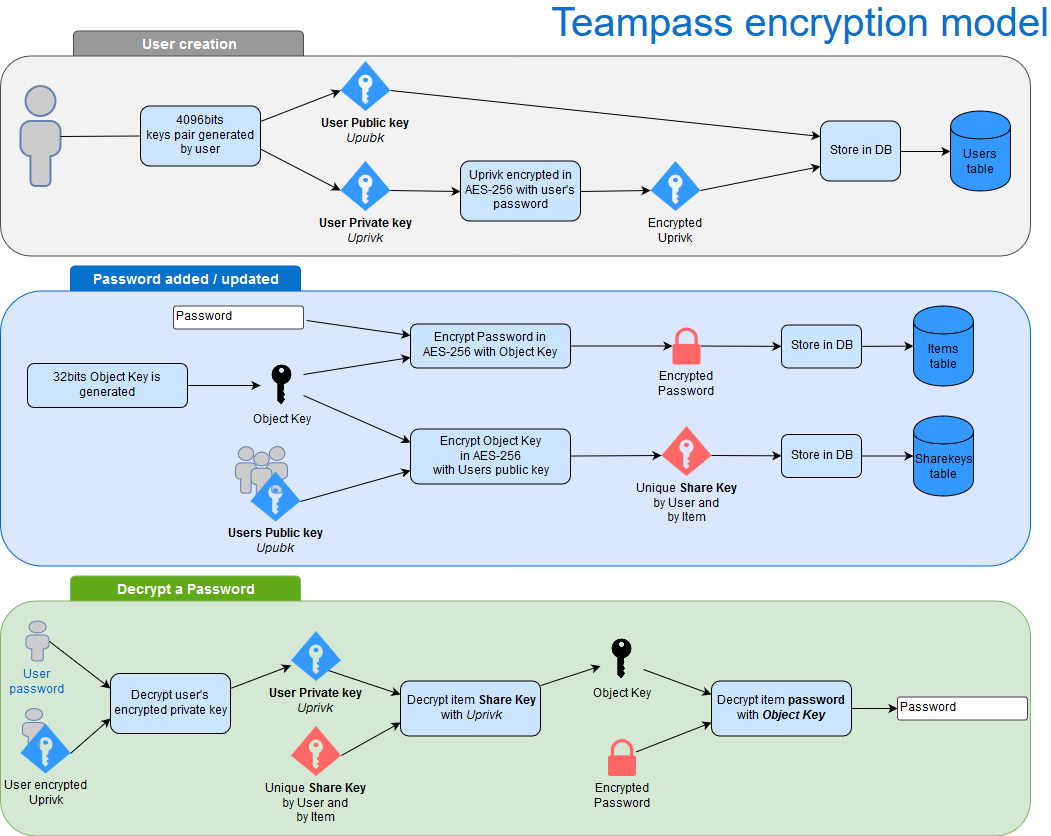
  • 認証付き暗号化 — 改ざんは検出され、黙って復号されることはありません - ユーザーごとのキー配布 — 各ユーザーは各オブジェクトキーの RSA ラップされたコピーを自身で保持するため、アカウントを削除するとボタンを隠すだけでなく実際にアクセスが取り消されます
  • 遅延マイグレーション — フォーマットのアップグレードはアクセス時に行われ、メンテナンス時間は不要です
Teampass encryption model

沈黙よりも透明性

脆弱性を報告しないパスワードマネージャーは、脆弱性が存在しないパスワードマネージャーではありません。

発見された問題はトリアージされ、修正され、CVE 識別子を伴う GitHub Security Advisories として公開されます。

  • 🔒 セキュリティポリシーと報告方法
  • 📋 公開済みアドバイザリ
  • 🛡️ セキュリティ強化ガイド

脆弱性を発見しましたか? GitHub Security Advisories を通じて非公開で報告してください — 公開 issue では決して報告しないでください。


機能

🗂️ フォルダとロールのアクセス制御
  • フォルダ — 無制限のネスト、フォルダごとのパスワード複雑性ルール
  • ロール — ユーザー単位ではなくロール単位でアクセスを付与
  • 権限 — 読み取り、書き込み、編集不可、削除不可、最も制限の厳しい権限が優先される方式で解決
  • ユーザー — ロールに加えてユーザー単位の上書き
  • 管理者を含め誰も読むことのできない個人フォルダ
🔐 認証付き暗号化
ツールをダウンロード