#1

 dependencytrack/dependency-track
SBOMを活用してソフトウェアサプライチェーンリスクを継続的な脆弱性検出とポリシー適用により特定・低減するインテリジェントコンポーネント分析プラットフォーム。
 netalertx/netalertx
集中型ネットワークの可視性と継続的な資産発見。デバイスを監視し、変更を検出し、分散ネットワーク全体で認識を維持します。
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ サイバーセキュリティのブルーチーム向けの、厳選されたリソース、ツール、その他の役立つ情報のコレクション。
 greenbone/openvas-scanner
このリポジトリには、Greenbone Community Edition のスキャナーコンポーネントが含まれています。
 open-policy-agent/gatekeeper
OPAベースのアドミッションコントロール、ミューテーション、監査を備えたKubernetesポリシーエンジンで、セキュリティおよびコンプライアンス構成を強制します。
 docker/docker-bench-security
Docker Bench for Securityは、本番環境でDockerコンテナをデプロイする際の一般的なベストプラクティスを数十項目チェックするスクリプトです。
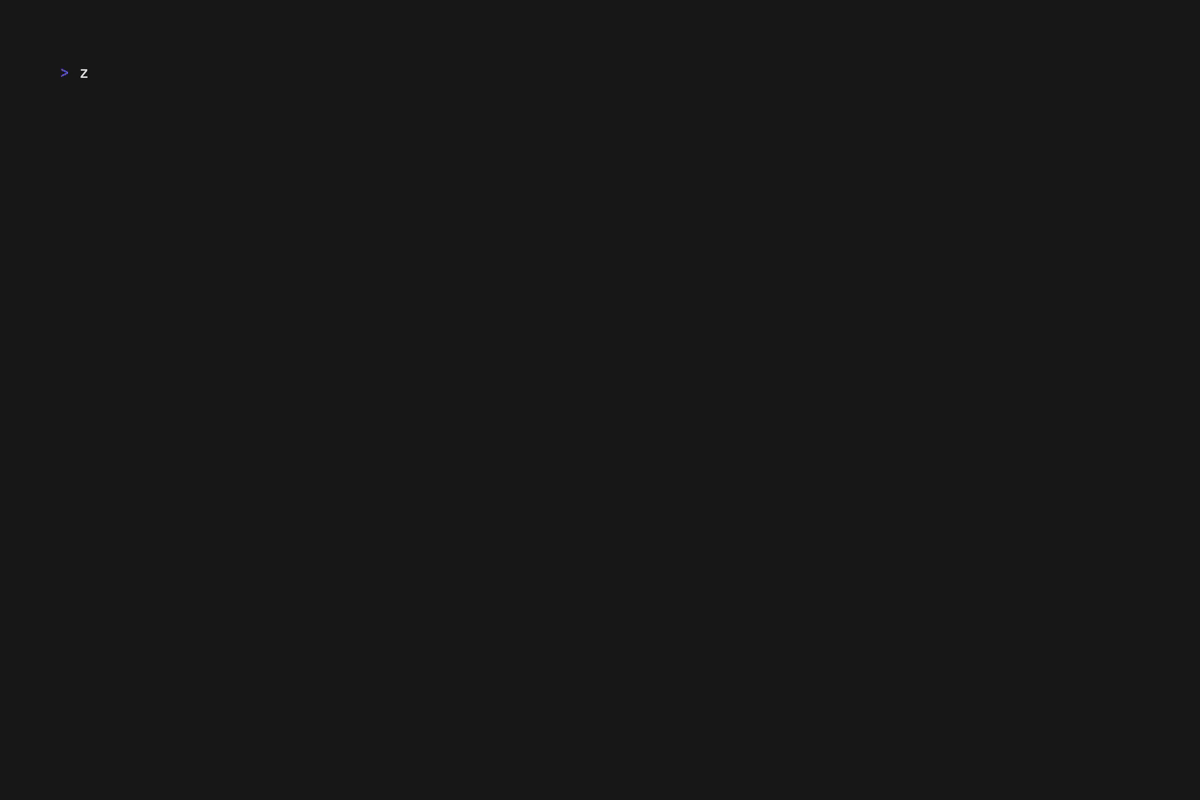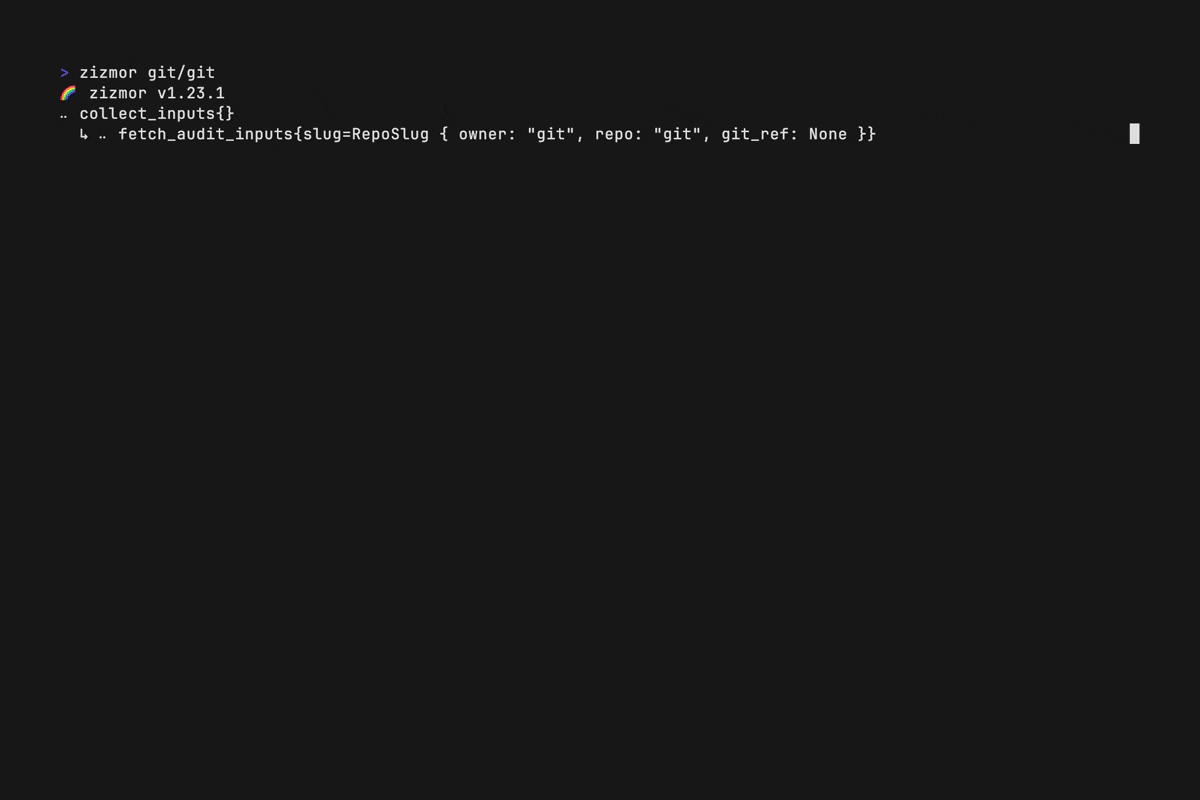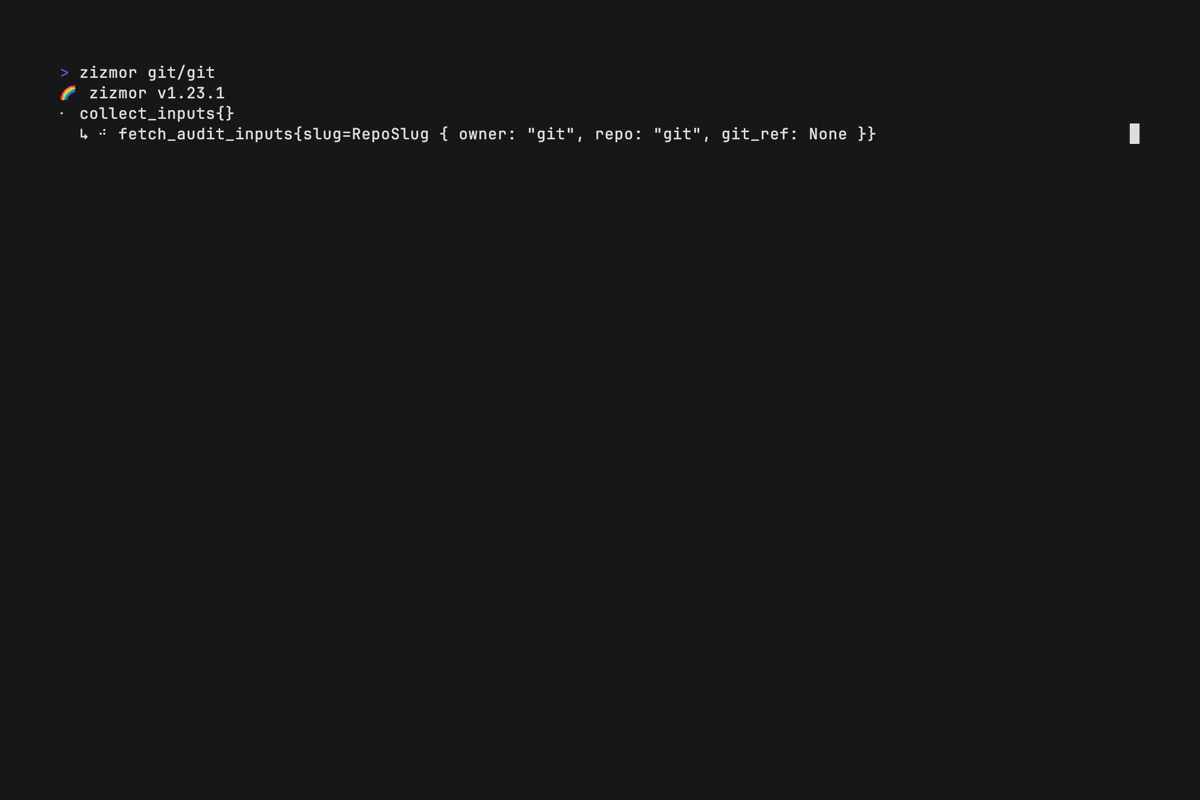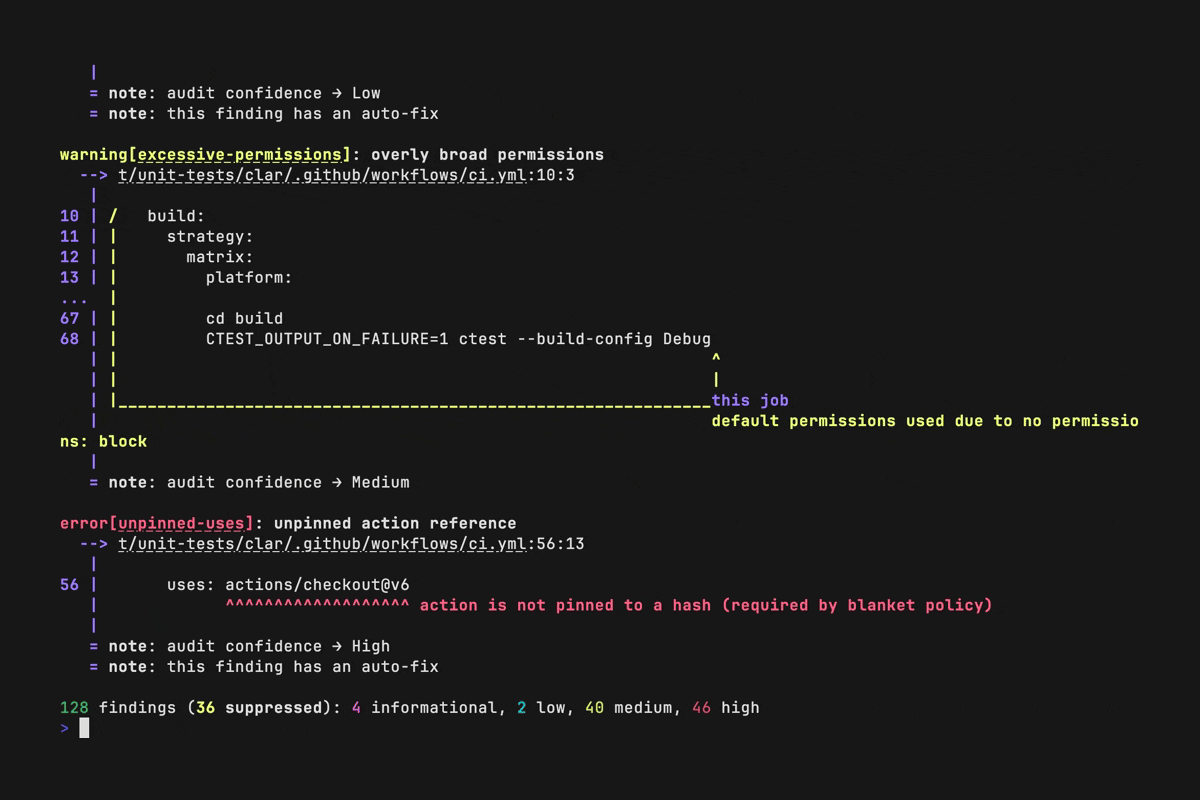 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
 smol-machines/smolvm
ローカルでAgentを安全に実行するための、埋め込み可能でポータブル、分岐可能な仮想マシン。
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 perplexityai/bumblebee
ディスク上のパッケージ、拡張機能、開発者ツールのメタデータを対象とした読み取り専用の開発者エンドポイントスキャナ。既知のソフトウェアサプライチェーン侵害への露出を確認するために構築されました。
 complianceascode/content
Linux ホスト、コンテナ、Kubernetes を対象に、コンプライアンス評価と自動ハードニングのための SCAP、Ansible、Bash、CEL セキュリティコンテンツを生成します。
 microsoft/applicationinspector
ソースコードアナライザー。JSONベースのルールエンジンを用いた静的解析により、「コードに何が含まれているか?」という質問に迅速に答えるための、関心のある特徴やその他の特性を表面化するために構築されています。使用前にコンポーネントをスキャンしたり、機能レベルの変更を検出するのに最適です。
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 pgbackrest/pgbackrest
PostgreSQL向けパラレルバックアップ・リストアソリューション。暗号化、差分リストア、マルチクラウドオブジェクトストア対応により、エンタープライズのディザスタリカバリを実現します。
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 cerbos/cerbos
コンテキストを考慮したアクセス制御のための認可エンジン。YAMLポリシー、RBAC/ABACサポート、チェック/プランAPI、GitOpsフレンドリーなデプロイを備えています。