
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 cloud-gouv/securix
SécurixOSは、中小規模のチーム向けに設計されたNixOSベースのセキュアなオペレーティングシステムです。強力な分離、再現性、ポリシー駆動の設定により、運用セキュリティとコンプライアンスを確保する、最小限で堅牢化された環境を提供します。
 kubeshop/testkube
☸️ AI駆動型エンジニアリングチームのためのオープンテストプラットフォーム
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。
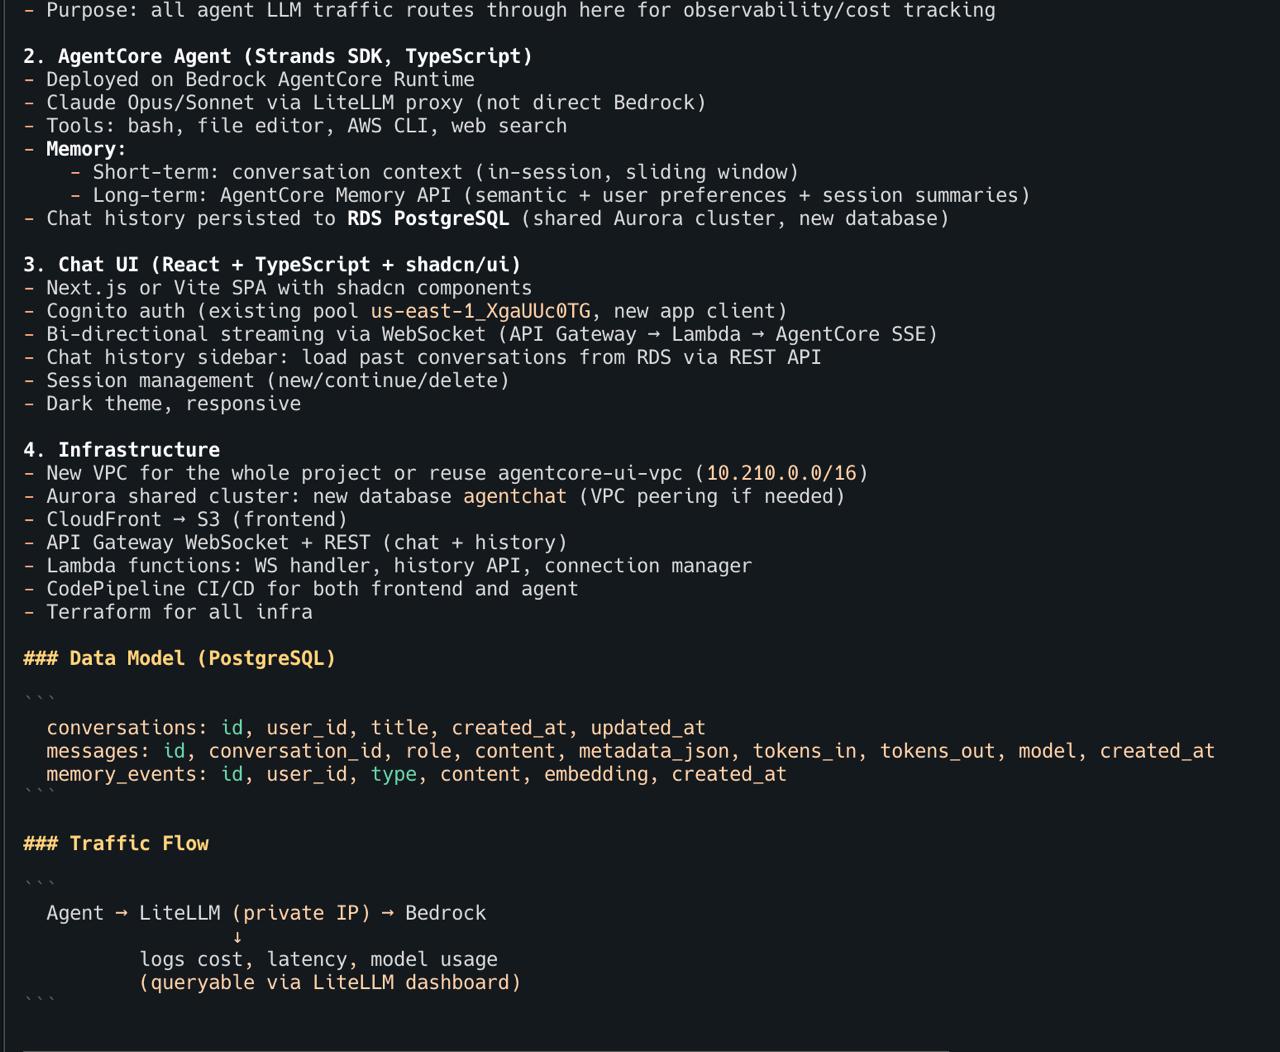 inceptionstack/lowkey
OpenClaw、Claude Code、Codex などのセルフホスト型 AI コーディングエージェントを、CloudFormation、IAM プロファイル、サンドボックス分離を用いて AWS アカウントにデプロイし、フルスタック開発とインフラストラクチャ管理を自動化します。
 promptfoo/promptfoo
プロンプト、エージェント、RAGをテスト。AI向けのレッドチーミング/ペネトレーションテスト/脆弱性スキャン。GPT、Claude、Gemini、DeepSeekなどのパフォーマンスを比較。シンプルな宣言的設定で、コマンドラインおよびCI/CD統合に対応。OpenAIやAnthropicが使用してい…
 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL and gRPC. Plain .http files you can diff and version, with workflows, mocks, profiling, tracing, OpenAPI…
 rtvkiz/minimal
最小限のCVE対策済みコンテナイメージコレクション
 xddxdd/nixos-config
Lan Tian の NixOS 設定
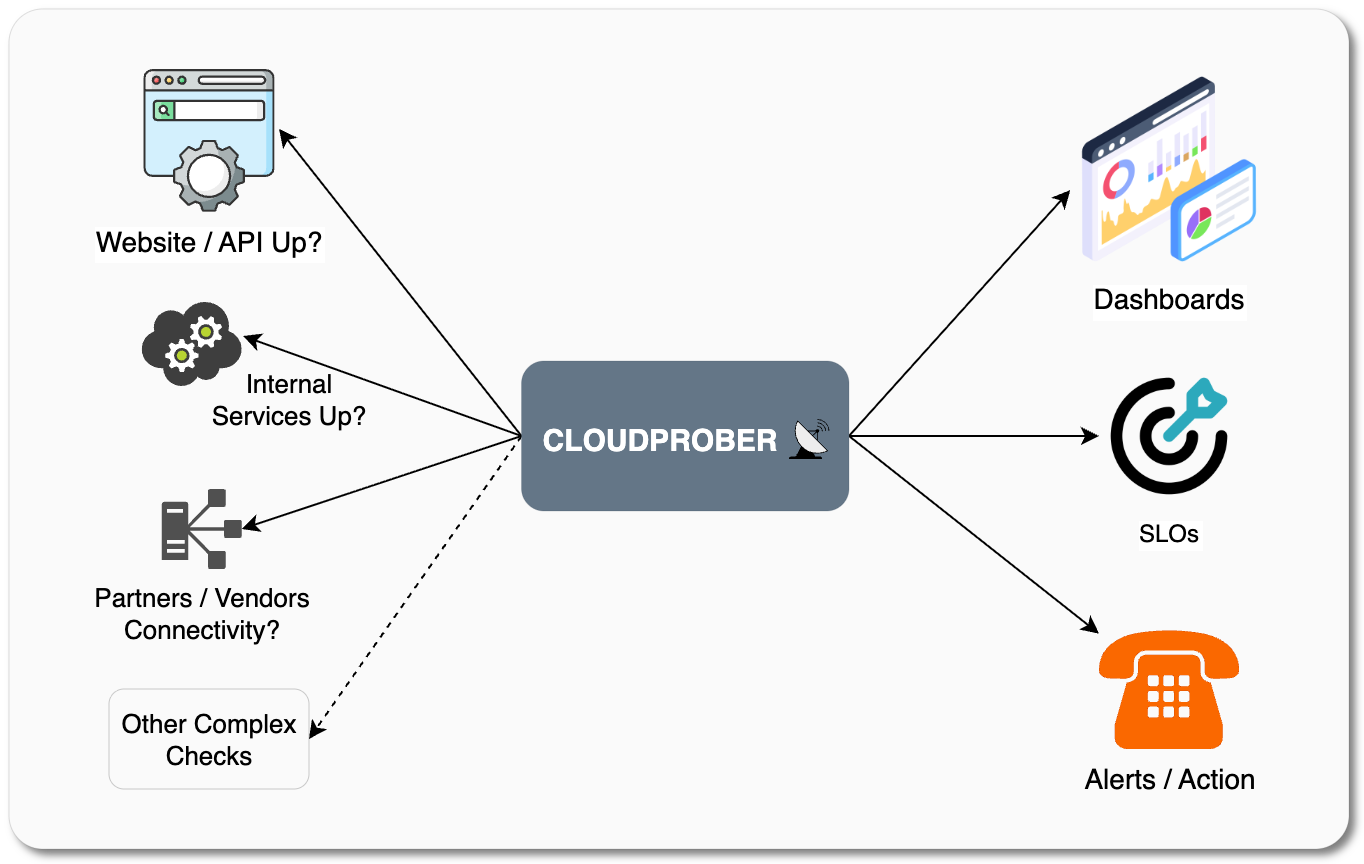 cloudprober/cloudprober
顧客より先に障害を検出するアクティブ監視ソフトウェア。
 nvidia/nemoclaw
Hermes、LangChain Deep Agents、OpenClaw などのエージェントを、管理された推論を備えた NVIDIA OpenShell 内でより安全に実行します
 kubescape/kubescape
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。
 smol-machines/smolvm
ローカルでAgentを安全に実行するための、埋め込み可能でポータブル、分岐可能な仮想マシン。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv.dev
オープンソースの脆弱性データベースとトリアージサービス。
 cybersecsi/raudi
DockerイメージをGitHub Actionsを通じて自動生成し、最新に保つためのリポジトリ。
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 mindersec/minder
ソフトウェアサプライチェーンセキュリティプラットフォーム







