
 #1

 0sec-labs/0
フルスタックのLLM駆動ペネトレーションテスト向けサイバーセキュリティハーネス。脆弱性を24時間365日自律的に発見・修正。[RESEARCH PREVIEW]
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 valtersit/wordpress-cve-scanner
WordPress のコア、テーマ、プラグインに含まれる既知の CVE をコマンドラインからスキャンします。オープンソースで監査可能、プライバシー優先 — ValtersIT CVE API を活用。
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 dev-sec/chef-mysql-hardening
このchef cookbookはmysqlのセキュリティ設定を提供します。
 9pings/fad-checker
ビルド不要の依存関係監査ツールで、10のエコシステムをオフラインでスキャンし、CISA KEVとEPSSで優先順位付けされたCVE、EOLパッケージ、ライセンス、コミットされたキー、バイナリをSBOMおよびSARIFエクスポート付きで報告します。
 navikt/cplt
AIコーディングエージェント用のサンドボックス。Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose、またはプレーンシェルをカーネルレベルのサンドボックス内で実行し、gitおよびghガードとサンドボックスポリシーをリポジトリ…
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
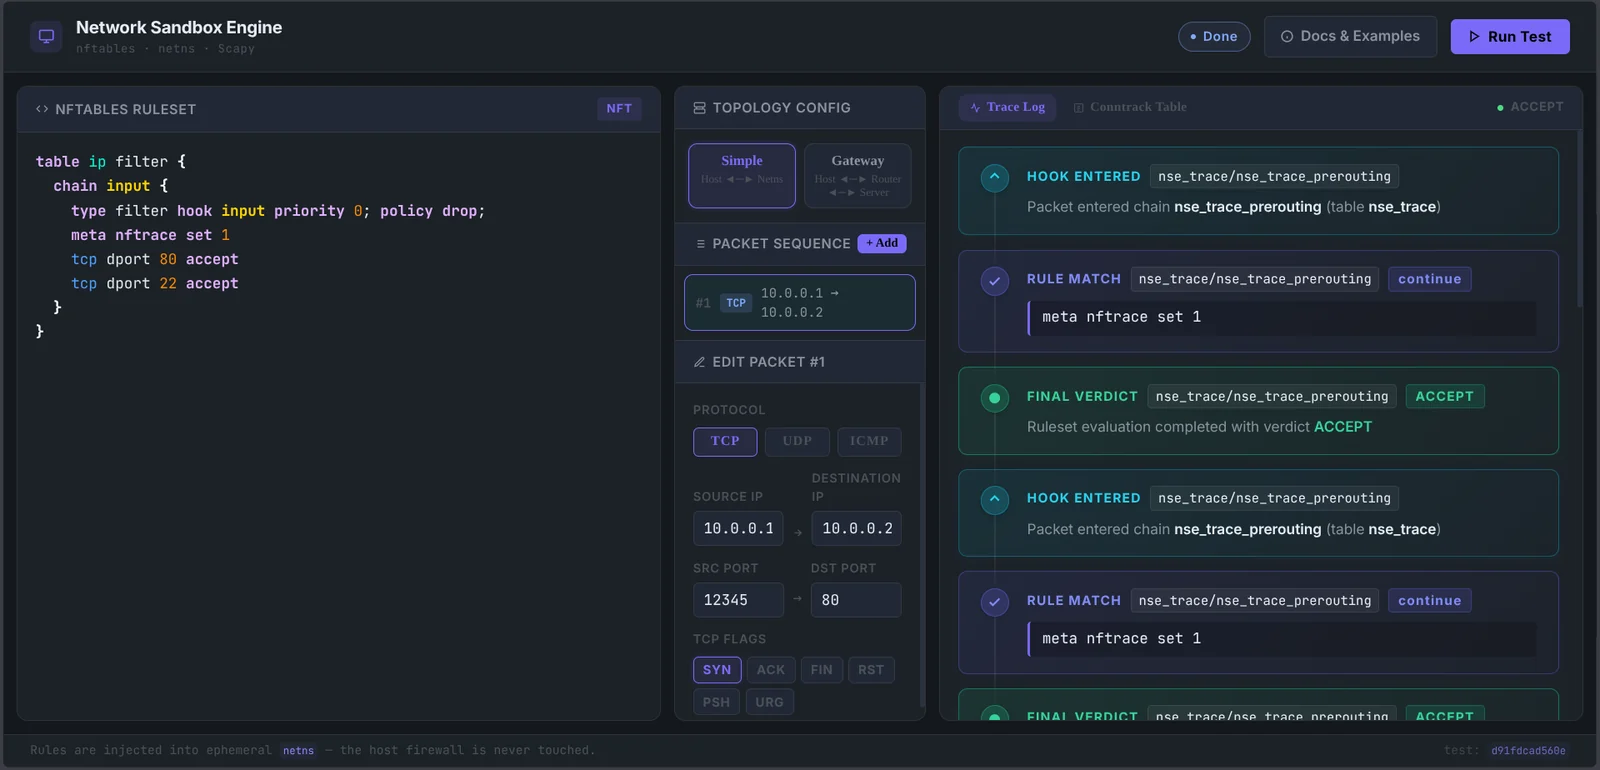 onyks-os/networksandboxengine
nftablesルールをテストするための決定論的ネットワークサンドボックス。一時的なLinuxネットワーク名前空間(netns)とScapyを使用して、ファイアウォールロジックを安全に検証します。
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 xiaoqimikko/async-http-client-check
エージェント、スキル、ツール(Gmail、Calendar)を備えたセルフホスト型AIワークスペース。すべて自分のプロバイダーAPIキー(BYOK)で動作します。自分のキーを持ち込みましょう — Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 swiftdevcollective/xcodeprojectsecurity
Xcodeプロジェクトファイルの潜在的なセキュリティ問題をスキャンするmacOSアプリ。









