Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ajinabraham/nodejsscan
静的分析脆弱性スキャナー静的コード分析 (SAST)コード分析ウェブセキュリティDevSecOpsコード分析 第14位静的コード分析 (SAST) 第11位
GitHubajinabraham/nodejsscan

nodejsscan

nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。

リポジトリを見るウェブサイト
2.6k343691ヶ月前Kitploit レビュー済み
共有

nodejsscan nodejsscan アイコン

Node.js アプリケーション向けの静的セキュリティコードスキャナー (SAST) です。libsast と semgrep をベースにしています。

Made with 愛 in India ツイート

platform License python Tests

nodejsscan をサポート

  • Donate via Paypal: Paypal で寄付
  • プロジェクトをスポンサー: Github Sponsors

eラーニングコースと認定資格

OpSecX Video Course OpSecX Node.js Security: Pentesting and Exploitation - NJS

nodejsscan の実行

docker pull opensecurity/nodejsscan:latest
docker run -it -p 9090:9090 opensecurity/nodejsscan:latest

nodejsscan のローカルセットアップ

Postgres をインストールし、SQLALCHEMY_DATABASE_URI を nodejsscan/settings.py または環境変数として設定します。

バージョン4以降、Windows サポートは終了しました。

git clone https://github.com/ajinabraham/nodejsscan.git
cd nodejsscan
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
python3 manage.py recreate-db # 一度実行してデータベーススキーマを作成

nodejsscan を実行するには

./run.sh

これにより、nodejsscan の Web ユーザーインターフェースが http://127.0.0.1:9090 で実行されます。

コマンドラインインターフェース(CLI)と Python API

njsscan_cli

  • CLI: https://github.com/ajinabraham/njsscan#command-line-options
  • API: https://github.com/ajinabraham/njsscan#python-api

プレゼンテーション

ビデオを見る

統合

Slack アラート

Slack アプリ Slack App を作成し、SLACK_WEBHOOK_URL を nodejsscan/settings.py または環境変数として設定します。

nodejsscan Slack アラート

メールアラート

nodejsscan/settings.py または環境変数で SMTP 設定を構成します。

CI/CD または DevSecOps

  • Github Action: https://github.com/ajinabraham/njsscan#github-action
  • Gitlab CI/CD: https://github.com/ajinabraham/njsscan#gitlab-cicd
  • Travis CI: https://github.com/ajinabraham/njsscan#travis-ci

Docker イメージのビルド

docker build -t nodejsscan .
docker run -it -p 9090:9090 nodejsscan
  • CLI Docker イメージ: https://github.com/ajinabraham/njsscan#build-locally

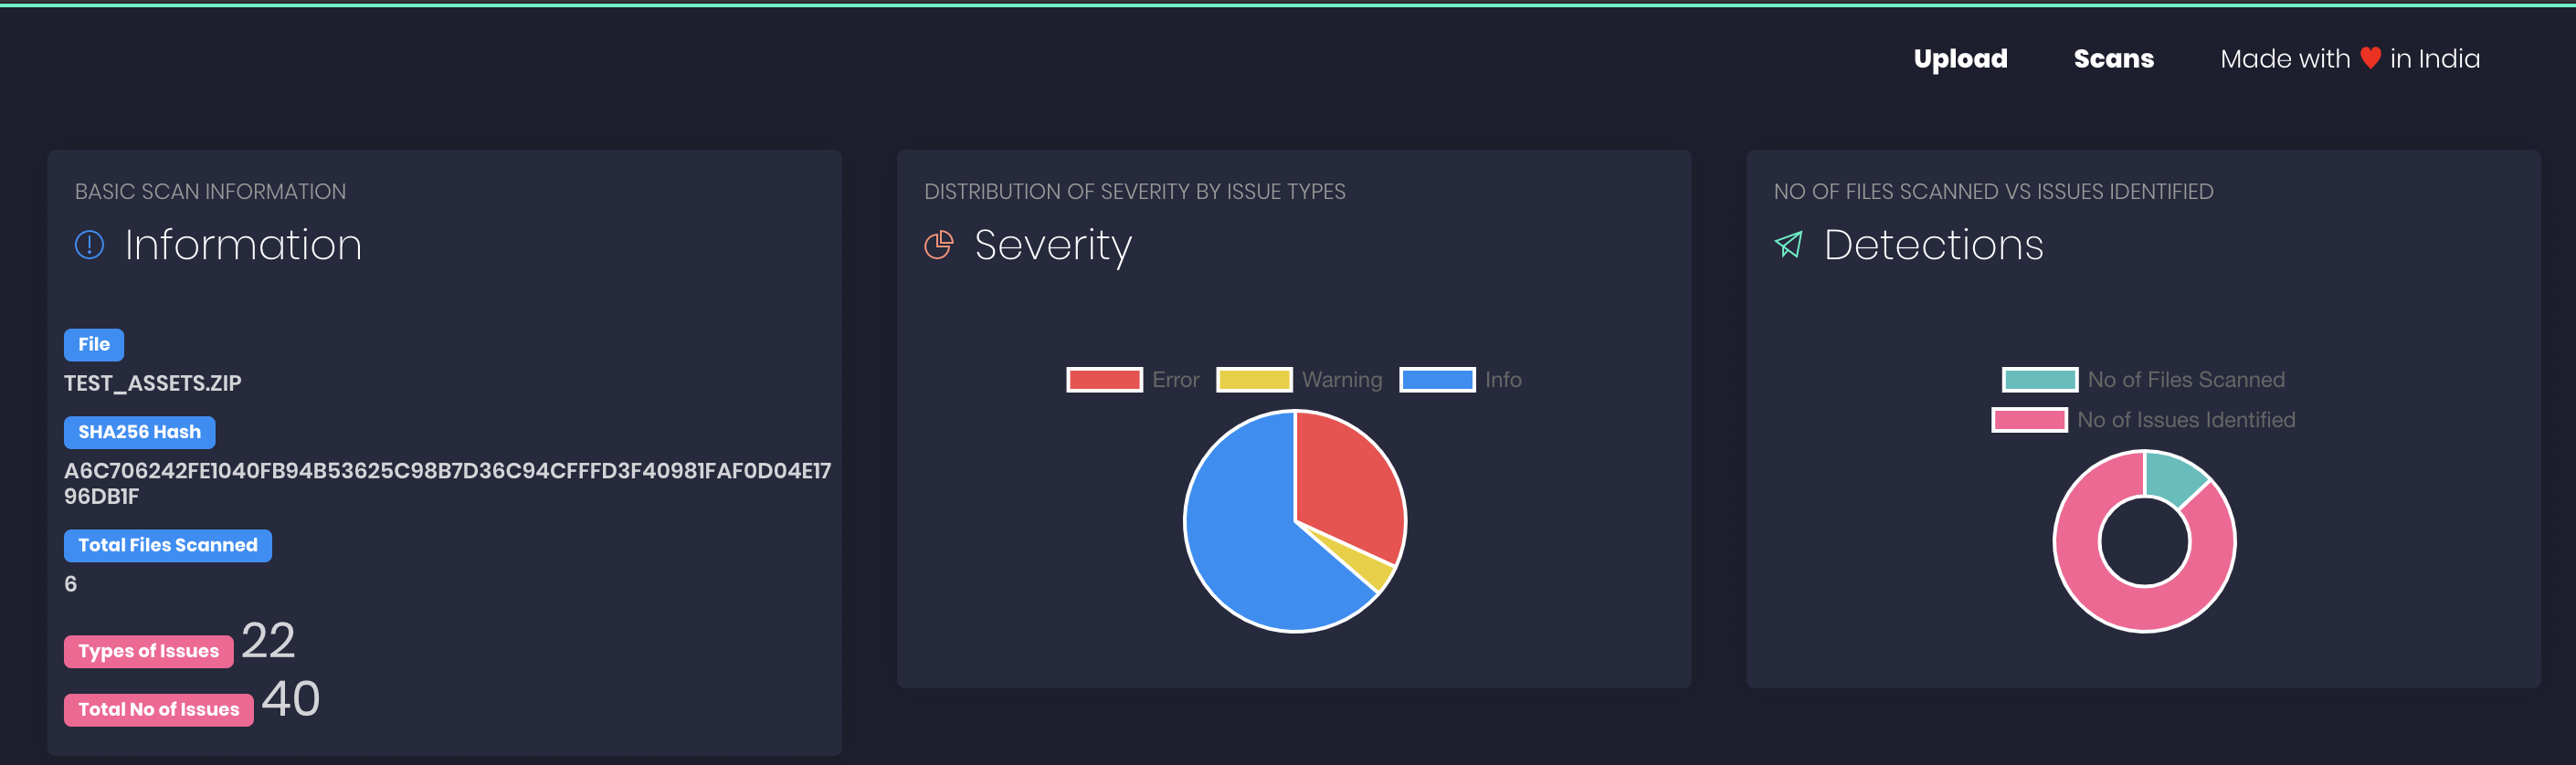
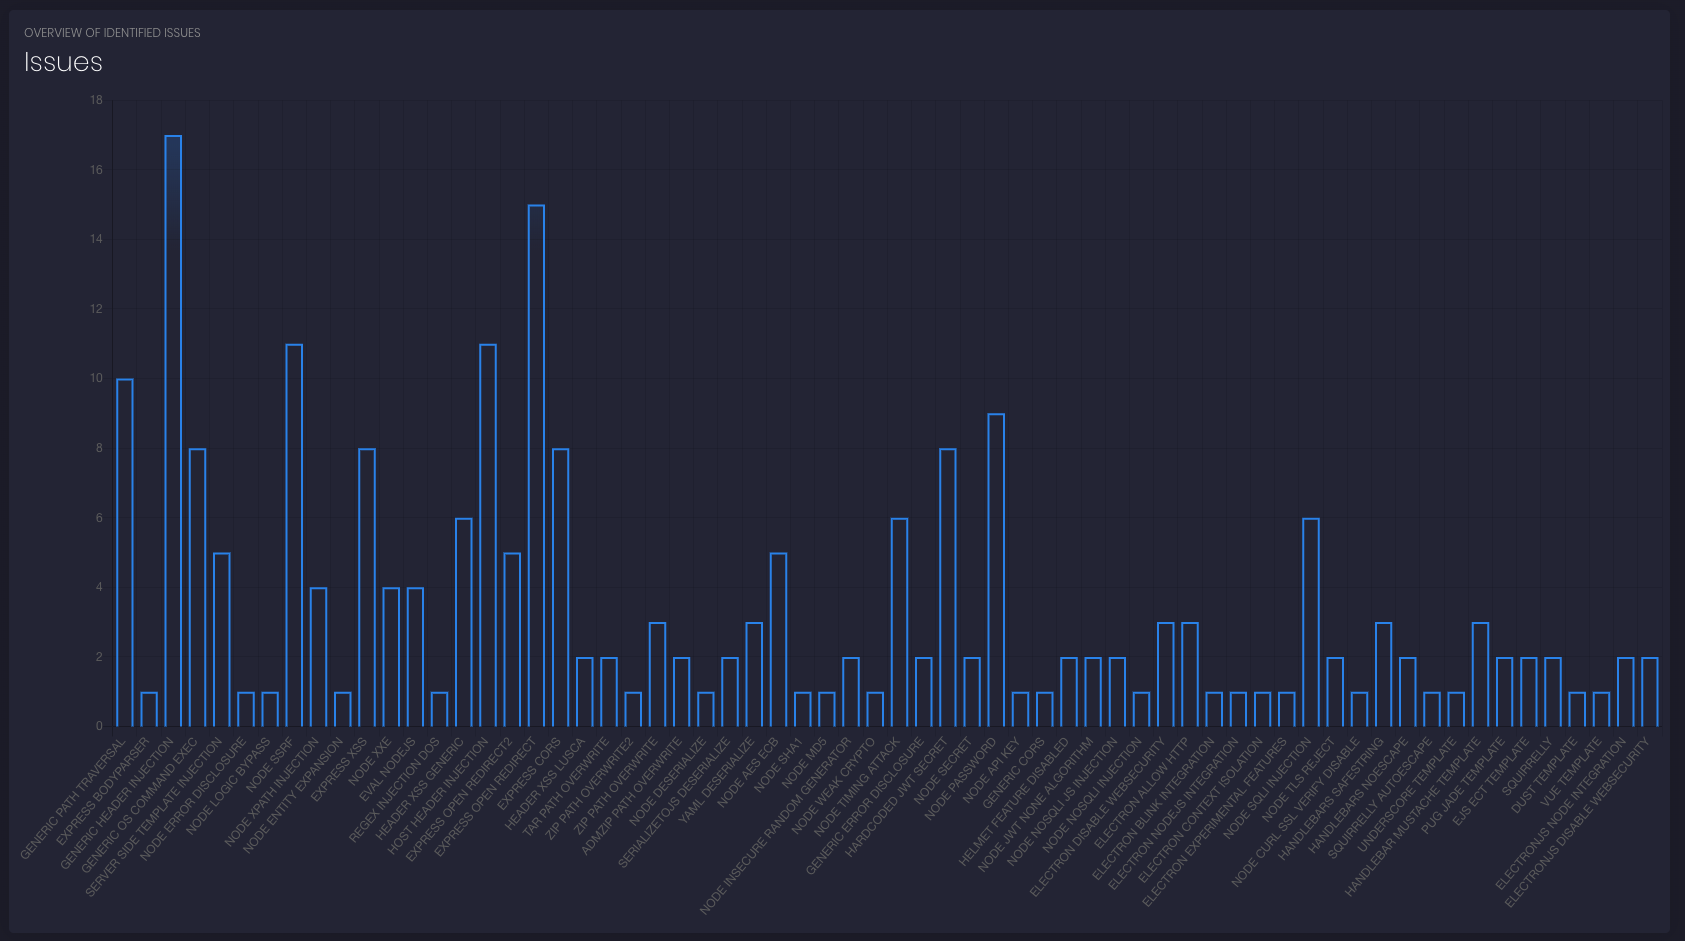
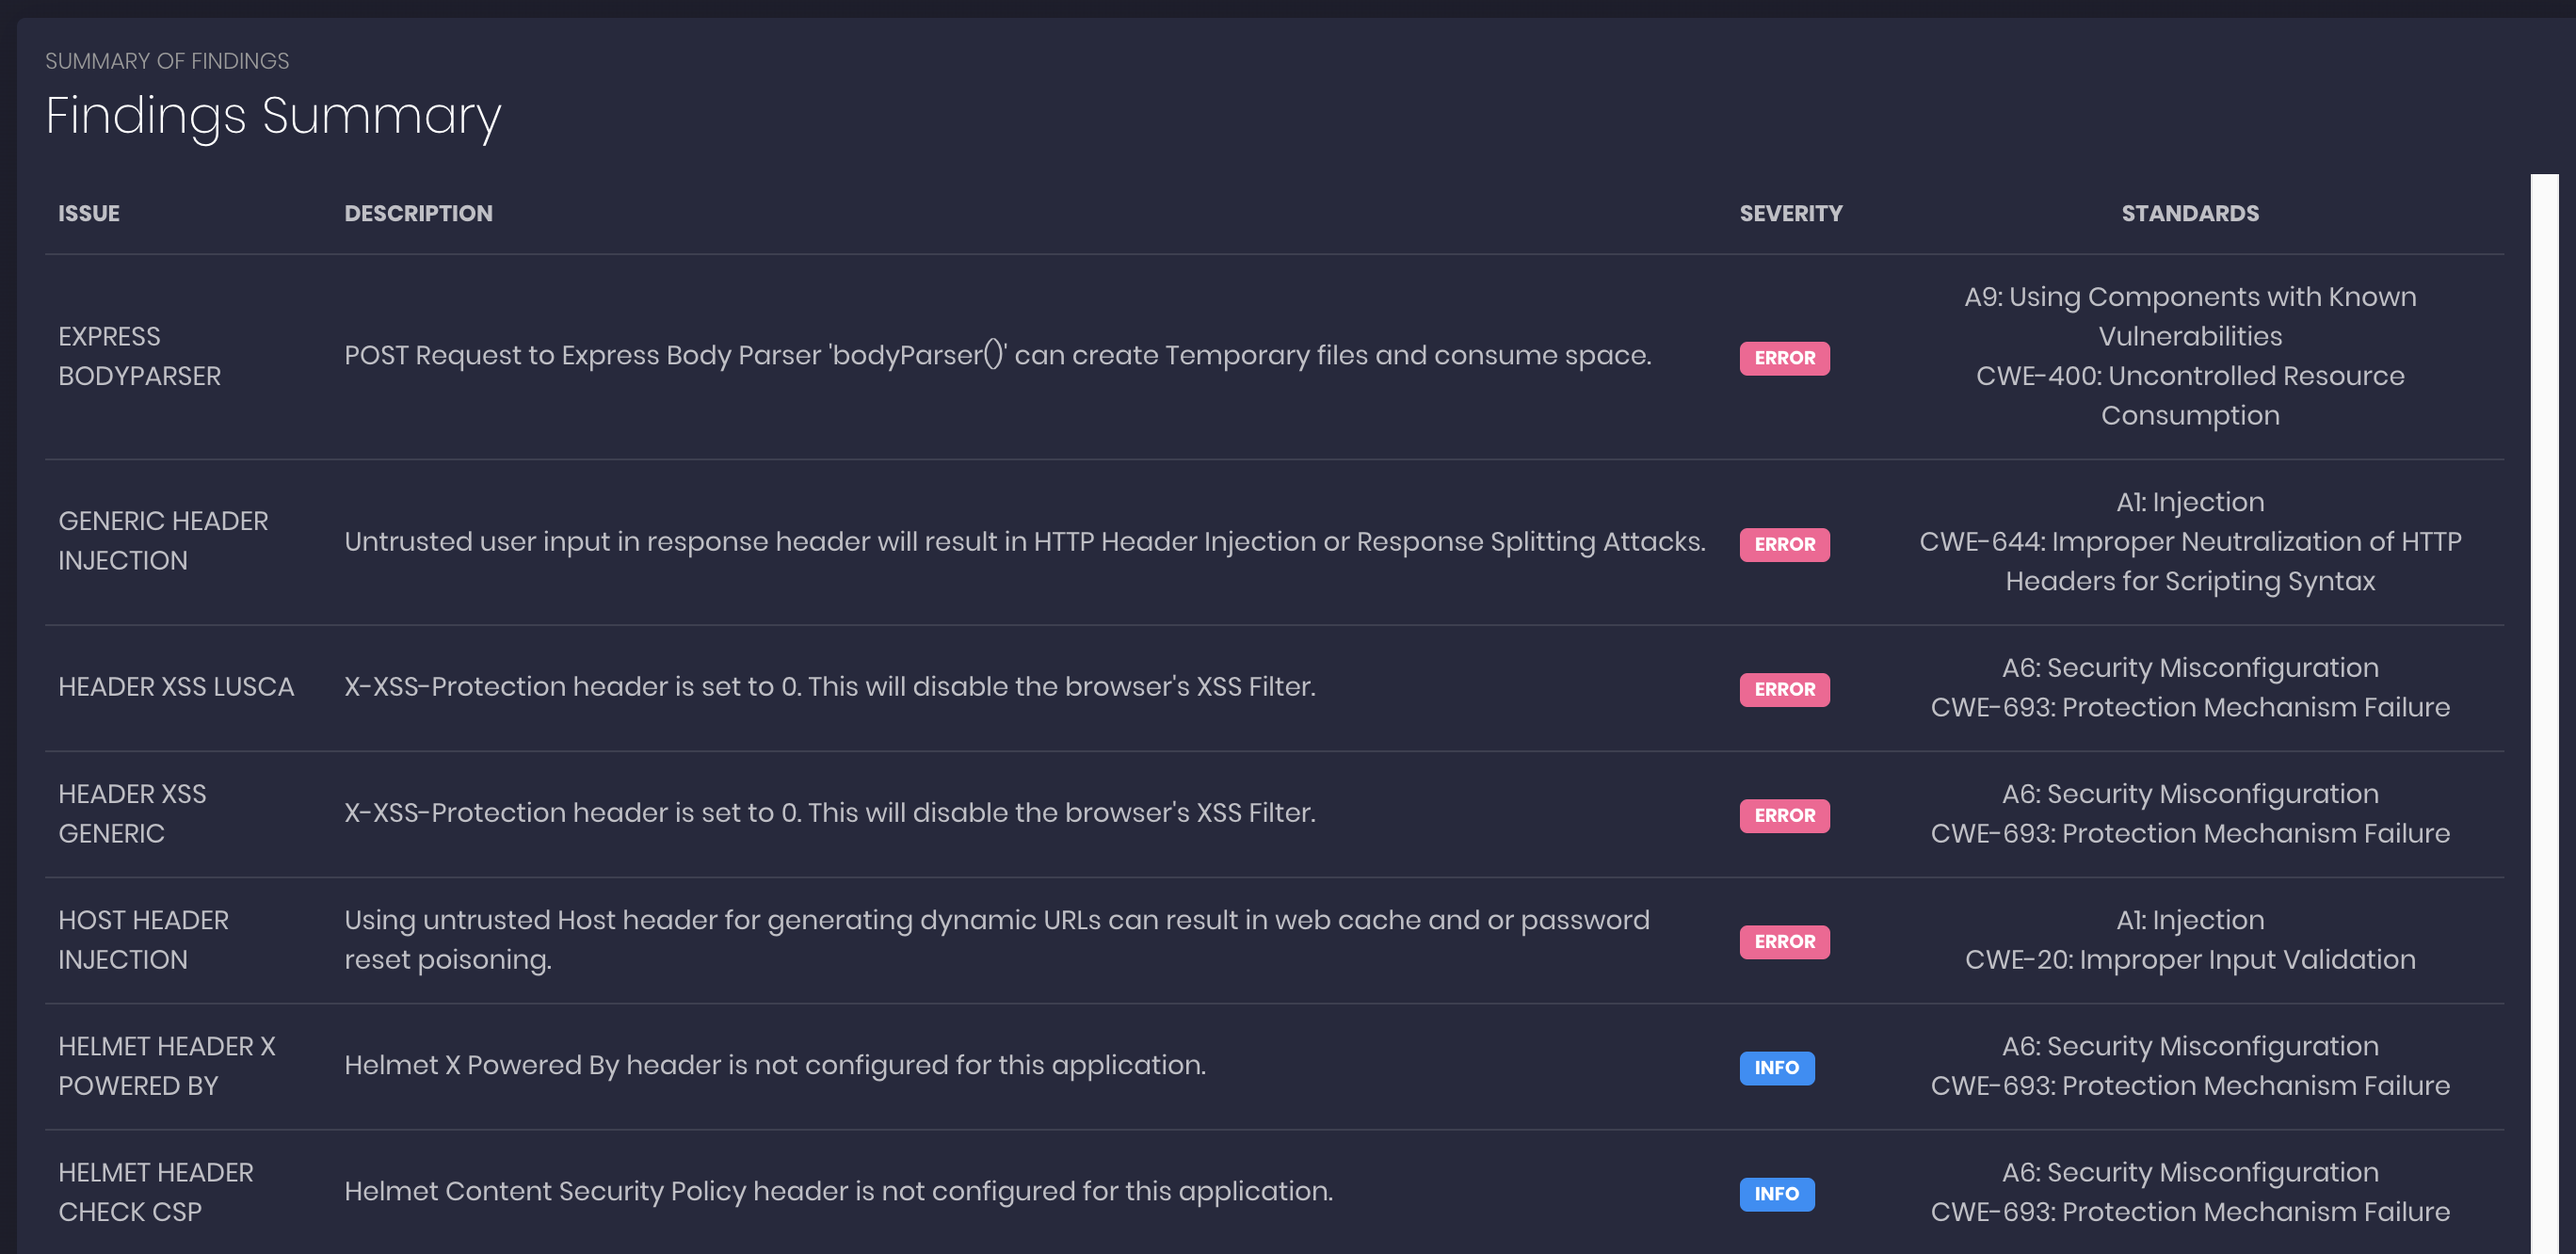
nodejsscan のスクリーンショット

nodejsscan ウェブ UI nodejsscan ダッシュボード nodejsscan チャート nodejsscan 概要 nodejsscan 結果

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →