

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
DevSecOpsGuideline — OWASP DevSecOpsガイドラインは、開発パイプラインの一部としてセキュリティを組み込むのに役立ちます。 | Kitploit
ツール/GitHubGitHub/owasp/devsecopsguideline
脆弱性スキャナーコンテナセキュリティ静的コード分析 (SAST)クラウドセキュリティDevSecOpsサプライチェーンセキュリティ学習と教育厳選リソースAPIセキュリティ
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

OWASP DevSecOpsガイドラインは、開発パイプラインの一部としてセキュリティを組み込むのに役立ちます。

1.1k261296日前Kitploit レビュー済み
リポジトリを見るウェブサイト

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

OWASP DevSecOps ガイドライン

OWASP DevSecOps ガイドラインは、安全なパイプラインを実装し、ベストプラクティスを活用し、そのために使用できるツールを導入する方法を説明します。また、本プロジェクトは開発プロセスにおいてシフトレフトセキュリティ文化を推進することを支援しようとしています。 本プロジェクトは、開発パイプラインを持つ、言い換えれば DevOps パイプラインを持つ、あらゆる規模の企業を支援します。 本プロジェクトを通じて、安全な DevOps パイプラインの展望を描き、その後、カスタマイズされた要件に基づいて改善を試みます。

理想的な目標は、**「セキュリティ問題(設計またはアプリケーションの脆弱性によるもの)を可能な限り早期に検出すること」**です。

ガイドラインの構成

本ガイドラインは、3つの柱を中心に構成されています。

  • People — チーム、役割、文化、トレーニング。
  • Process — SDLC の各段階(Design、Develop、Build、Test、Release、Deploy、Operate)に織り込まれたセキュリティ活動。
  • Governance — コンプライアンス、Policy as Code、レポーティング、ASPM、AI ガバナンス。

現在の版は 2025/2026 向けに刷新され、NIST SSDF、OWASP SAMM、OWASP DSOMM、SLSA などのフレームワークに準拠しています。以下の目次を参照するか、最新版をご覧ください。

初期ステップ

DevSecOps とは、セキュリティを DevOps に組み込むことです。しかし、CI/CD のペースについていくためには、セキュリティをソフトウェアの記述とテストの早い段階に注入する必要があります。
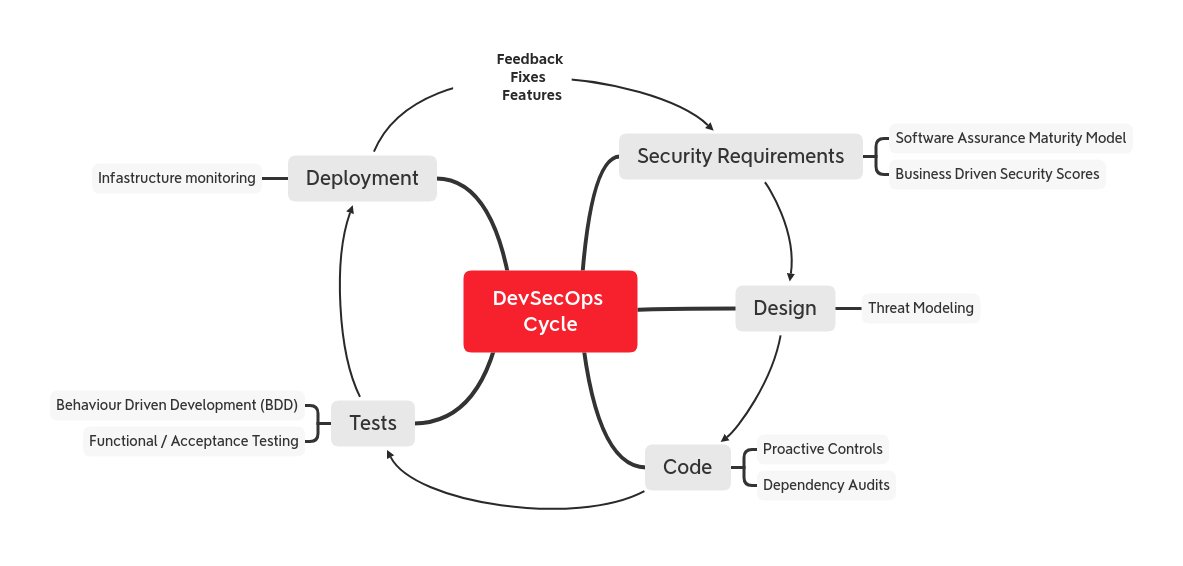
DevSecOps cycle

OWASP Proactive Controls は、あらゆるアプリケーションをコーディングする際にすべての開発者が実装すべきトップ10のセキュリティコントロールを挙げています。DevSecOps サイクルにおいてコードを設計、記述、テストする際の出発点として、このセットを考慮してください。

また、OWASP Software Assurance Maturity Model (SAMM) に従って、成熟度レベルに応じてセキュリティ要件(およびそれ以上)について何を考慮すべきかを確立することもできます。
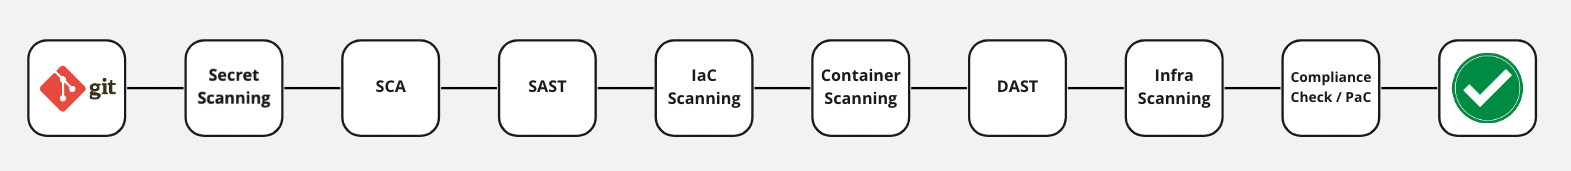
パイプラインに追加するもの

DevSecOps pipeline まず、基本的なパイプラインに以下のステップを実装することを検討します。

  • 潜在的な認証情報の漏洩を発見するために git リポジトリをスキャンする。
  • SCA (Software Composition Analysis)
  • SAST (Static Application Security Test)
  • IaC スキャン (Terraform、HelmChart コードをスキャンして設定ミスを発見する)
  • ソフトウェアサプライチェーンセキュリティ (SBOM、成果物の署名と来歴、CI/CD パイプラインセキュリティ)
  • IAST (Interactive Application Security Testing)
  • API セキュリティ
  • DAST (Dynamic Application Security Test)
  • CNAPP (Cloud Native Application Protection)
  • インフラストラクチャスキャン
  • 他のツールによる継続的スキャン
  • コンプライアンスチェックと Policy as Code
  • セキュリティゲート (リスクの高いビルドとリリースをブロックする品質ゲート)
  • 集中レポーティングと ASPM (Application Security Posture Management)
  • AI/LLM セキュリティと AI ガバナンス (AI 支援開発と AI 搭載機能の保護)

パイプラインのステップは、ソフトウェア開発ライフサイクル (SDLC) やソフトウェアアーキテクチャに応じてカスタマイズでき、始めたばかりであれば自動化を段階的に追加できます。 例えば、SAST/DAST からセキュリティコントロールを組み込んだ通常のテストスイートに切り替えたり、既知の脆弱な依存関係をチェックする監査スクリプトを追加したりできます。

CI/CD は SecOps にとっての利点であり、セキュリティ対策とコントロールの特権的なエントリポイントです。 ただし、自動化を提供するために CI/CD ツールを使用する場合、ツール自体が攻撃対象領域を拡大することが多いことに留意し、ビルド、デプロイ、自動化ソフトウェアにセキュリティコントロールを施してください。


目次

ツールをダウンロード