#1

 commando-x/vuln-bank
Webアプリケーション、API、AI/LLMのセキュリティテスト、セキュアコードレビュー、DevSecOps統合を現実的なハンズオンラボで実践するための、意図的に脆弱性を持つ銀行プラットフォーム。
 owasp/threat-dragon
OWASPが提供するオープンソースの脅威モデリングツール
 gitguardian/ggshield
高度なチェックにより、500種類以上のハードコードされたシークレットを検出・検証します。pre-commit フック、GitHub Action、またはCLIとして使用し、プロアクティブなシークレット検出とセキュリティを実現します。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rustsec/rustsec
RustSec API & ツール群
 nabla-c0d3/sslyze
高速かつ強力なSSL/TLSスキャンライブラリ。
 tom0li/collection-document
品質の高い安全に関する記事のコレクション。素晴らしい記事。
 akto-api-security/akto
オープンソースのAPIセキュリティプラットフォームで、継続的なAPI発見、脆弱性テスト、ランタイム脅威検知を実現します。CI/CDパイプラインと統合し、1000以上の組み込みテストでOWASP Top 10をカバーします。
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 goodwithtech/dockle
コンテナイメージのセキュリティリンター、ベストプラクティスのDockerイメージ構築を支援、簡単に始められます
 aquasecurity/trivy-action
TrivyをGitHub Actionとして実行し、Dockerコンテナイメージを脆弱性スキャンします。
 baidu/openrasp
ランタイムアプリケーション自己保護エンジンで、アプリケーションサーバーにフックして悪意のあるデータベースクエリ、ファイル操作、ネットワークリクエストを監視・遮断します。
 bytedance/elkeid
Elkeid は、ホスト、コンテナ、K8s、サーバーレスなど、さまざまなワークロードのセキュリティ要件を満たすことができるオープンソースソリューションです。ByteDance の社内ベストプラクティスに由来しています。
 cr0hn/dockerscan
最も包括的なDockerセキュリティスキャナー
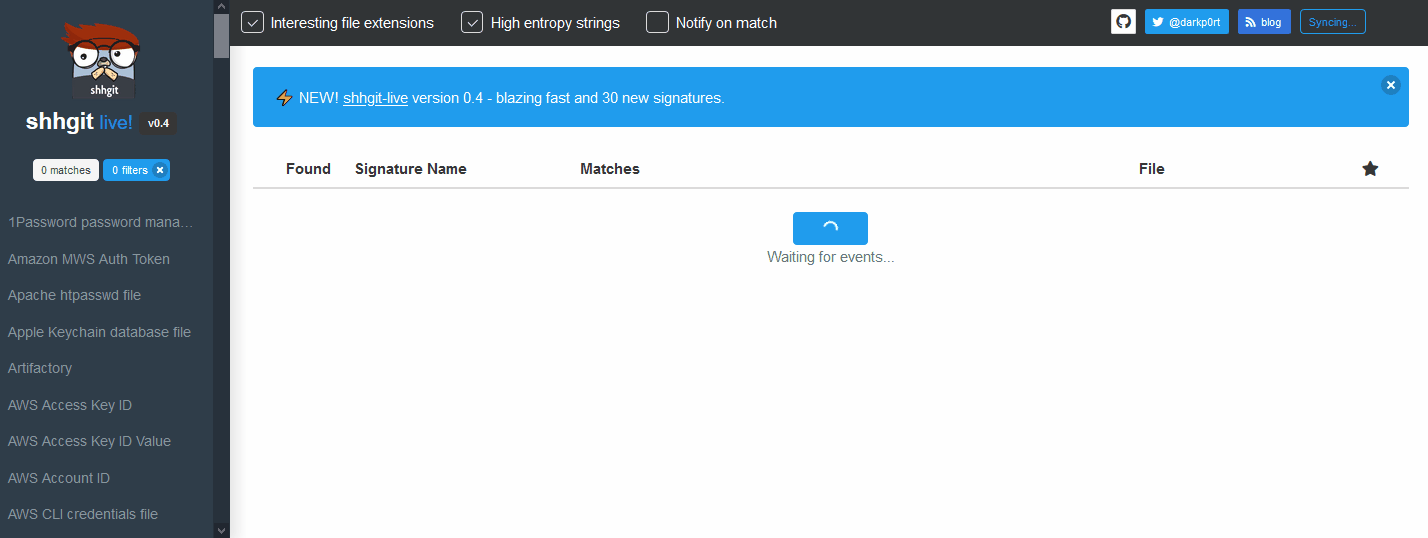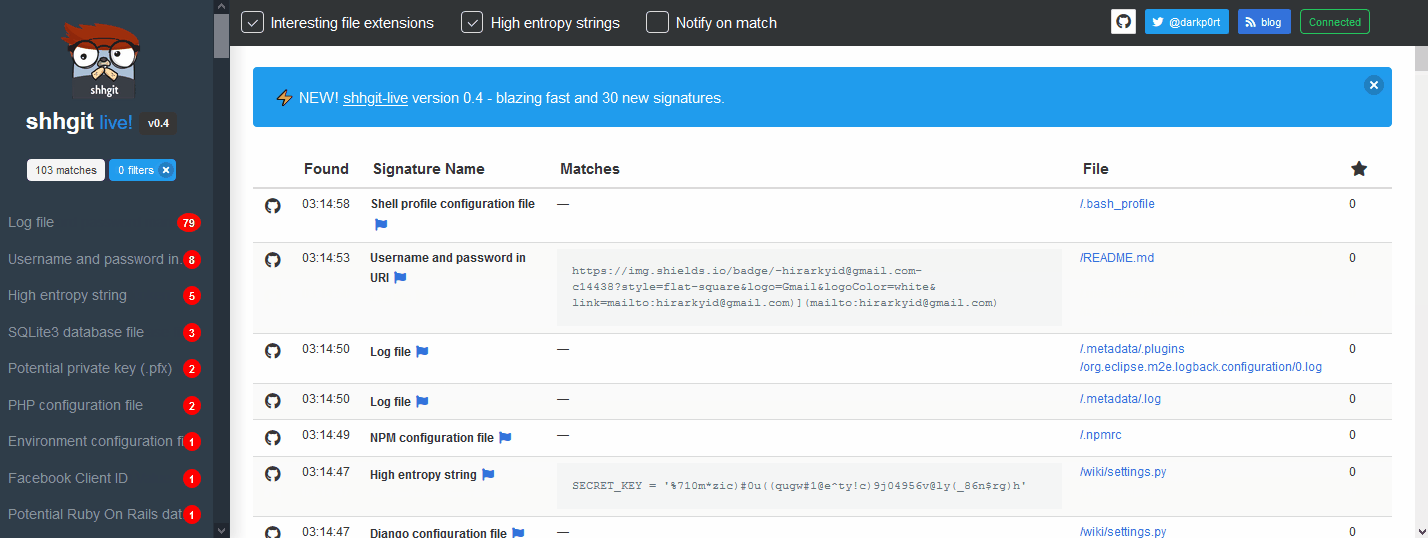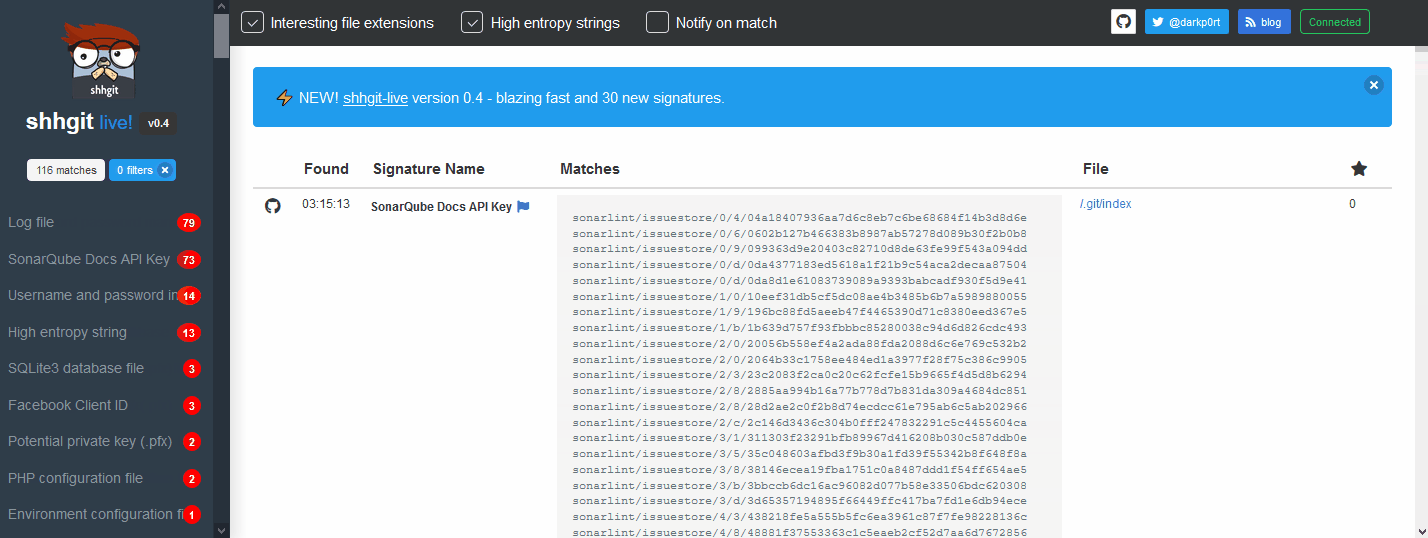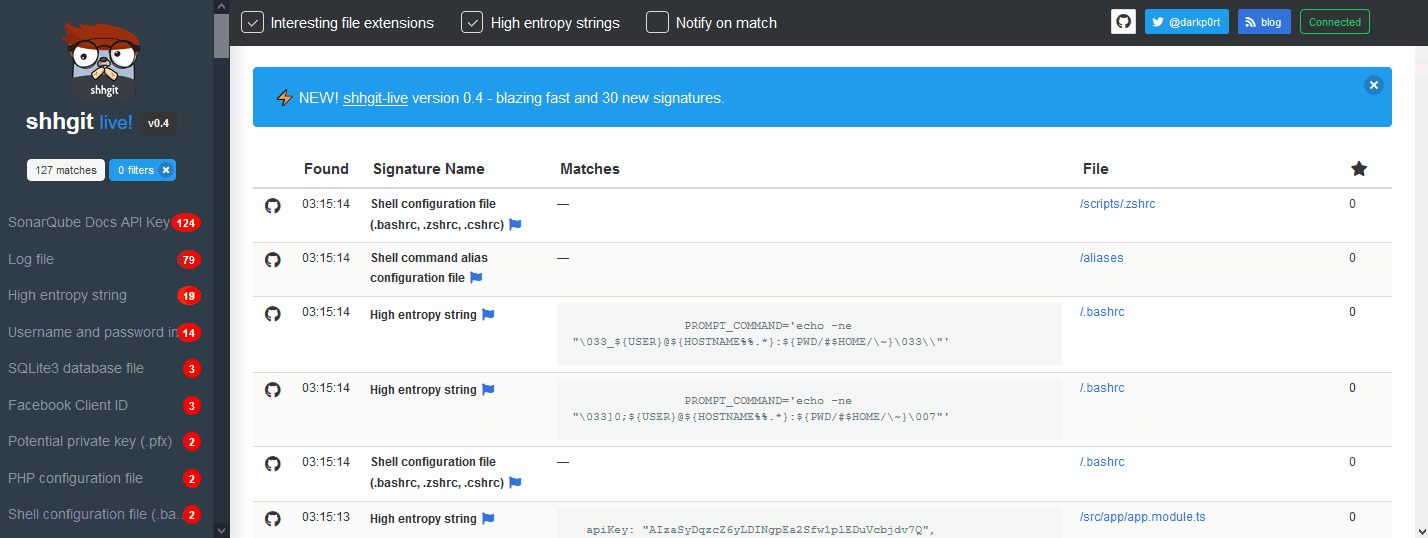 eth0izzle/shhgit
Ah shhgit! コード内の秘密情報を見つけましょう。GitHub、GitLab、Bitbucket リポジトリ向けの秘密情報検出。
 alexei-led/pumba
コンテナ向けカオステスト、ネットワークエミュレーション、およびストレステストツール
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。