
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit
 reloading01/certstream-server-rust
Strumento di monitoraggio Certificate Transparency (CT) ad alte prestazioni scritto in Rust. Flusso in tempo reale dei certificati SSL/TLS appena…
 nextronsystems/iocs
Indicatori di compromissione derivanti dall'analisi e dalla ricerca del team Nextron Threat Research
 fazmin/cve-intel
Intelligence sulla sicurezza locale per il triage delle CVE — 31 strumenti, 25 fonti, punteggi di rischio e un server MCP per agenti AI, tutto in…
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 cisagov/kev-data
Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 vulncheck-oss/jupyter-notebooks
Esempi di notebook Jupyter che interrogano le API di VulnCheck per tracciare le timeline di sfruttamento, le vulnerabilità sfruttate note e i dati…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
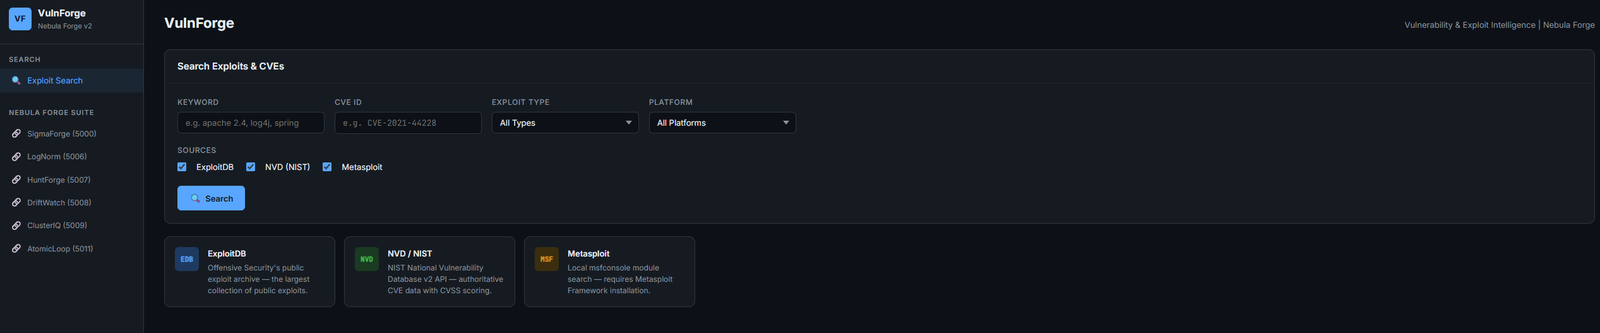 rootless-ghost/vulnforge
Intelligence su vulnerabilità ed exploit — ricerca su ExploitDB, NVD, Metasploit con mappatura CVE→ATT&CK e integrazione LogNorm/HuntForge | Parte di…
 cybershujin/prompt-injection-in-the-wild
Tracker delle tecniche di prompt-injection segnalate pubblicamente, suddivise per metodo di consegna, codifica e comportamento di propagazione, con…
 magicsword-io/lolrmm
Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 ethan-andrews/threatintel-aggregator
Piattaforma di threat intelligence self-hosted — aggregazione di feed, triage con AI, copertura MITRE ATT&CK e detection engineering integrata con…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Scanner IOC e toolkit di rilevamento per il path traversal di GitLab. Rileva e ricerca lo sfruttamento della vulnerabilità critica…








