

Tassonomie utilizzate nel sistema di tassonomia MISP e utilizzabili da altri strumenti di condivisione delle informazioni.

MISP Taxonomies è un insieme di librerie di classificazione comuni per etichettare, classificare e organizzare le informazioni. La tassonomia consente di esprimere lo stesso vocabolario tra un insieme distribuito di utenti e organizzazioni.
Le tassonomie che possono essere utilizzate in MISP e in altri strumenti di condivisione delle informazioni sono espresse in Machine Tags (Triple Tags). Una machine tag è composta da un namespace (MUST), un predicato (MUST) e un valore (OPTIONAL). Le machine tag sono spesso chiamate triple tag a causa del loro formato.
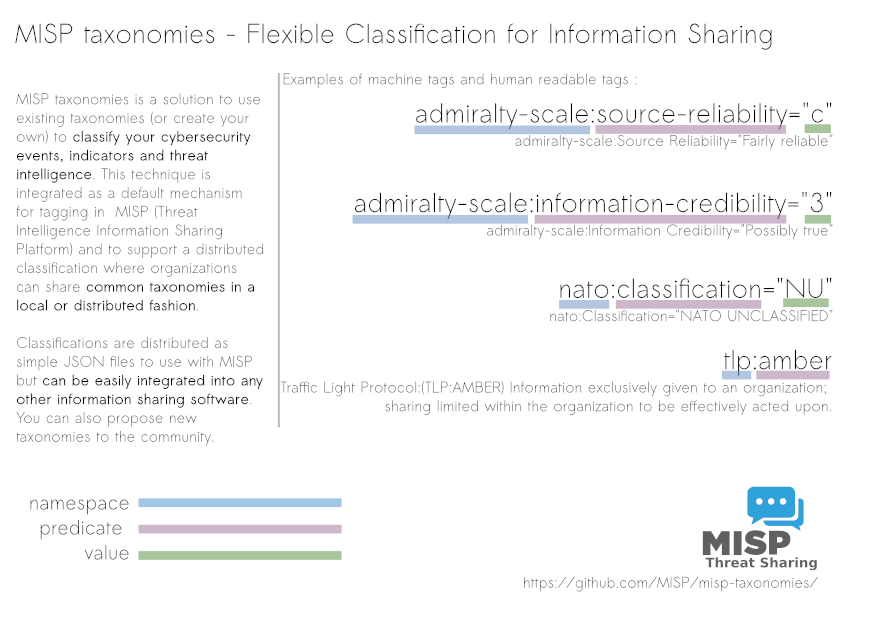
Le seguenti tassonomie possono essere utilizzate in MISP (come tag locali o distribuiti) o in altri strumenti e software che desiderano condividere tassonomie comuni tra gli strumenti di condivisione delle informazioni sulla sicurezza.
CERT-XLM : Classificazione degli incidenti di sicurezza CERT-XLM. Overview
DFRLab-dichotomies-of-disinformation : Dicotomie della disinformazione DFRLab. Overview
DML : Il modello Detection Maturity Level (DML) è un modello di maturità delle capacità che consente di valutare la propria maturità nel rilevare gli attacchi informatici. È progettato per le organizzazioni che svolgono attività di rilevamento e risposta basate sull'intelligence e che pongono l'accento sull'avere un programma di rilevamento maturo. Overview
GrayZone : La zona grigia della difesa attiva comprende tutti gli elementi che si collocano tra gli elementi di difesa reattiva e le operazioni offensive. Colma il punto grigio tra di essi. La tassonomia può essere utilizzata per la pianificazione o la modellazione della difesa attiva. Overview
PAP : Il Permissible Actions Protocol - o in breve: PAP - è stato progettato per indicare come possono essere utilizzate le informazioni ricevute. Overview
access-method : Il metodo di accesso utilizzato per accedere da remoto a un sistema. Overview
accessnow : Classificazione Access Now per classificare una questione (come sicurezza, diritti umani, diritti dei giovani). Overview
acn : Tassonomia informatica per l'Agenzia per la Cybersicurezza Nazionale italiana (ACN) Overview
acs-marking : Il tipo di marcatura Access Control Specification (ACS) definisce i tipi di oggetti necessari per implementare sistemi di controllo degli accessi automatizzati basati sulle politiche pertinenti che regolano la condivisione tra i partecipanti. Overview
action-taken : Azione intrapresa in caso di incidente di sicurezza (prospettiva CSIRT). Overview
admiralty-scale : La scala Admiralty (chiamata anche sistema NATO) viene utilizzata per classificare l'affidabilità di una fonte e la credibilità di un'informazione. Riferimento basato su FM 2-22.3 (FM 34-52) HUMAN INTELLIGENCE COLLECTOR OPERATIONS e documenti NATO. Overview
adversary : Una panoramica e una descrizione dell'infrastruttura dell'avversario Overview
agent-threat-rules : Agent Threat Rules (ATR) è uno standard di rilevamento aperto per le minacce agli agenti AI pubblicato sotto Apache 2.0. La tassonomia organizza 330 regole mantenute dalla community in dieci categorie di attacco che coprono prompt injection, tool poisoning, skill compromise, context exfiltration, agent manipulation, privilege escalation, excessive autonomy, model abuse, model security e data poisoning. I predicati nominano la categoria; i valori sono identificatori di regola individuali nella forma ATR-YYYY-NNNNN. Overview
ai-bias-terminology : Un elenco di definizioni autonome per ogni tipo di bias. Termini aggregati di uso comune o rilevanti per il bias nell'AI. Da NIST.SP.1270-draft (2021) Overview
ai-computer-assisted : Tassonomia che descrive il livello di assistenza dell'AI e il livello di revisione/aggiornamento coinvolto nella creazione di un pacchetto di intelligence o di un evento. Overview
ai-safety-benchmark : Benchmark di sicurezza AI v0.5, creato dal MLCommons AI Safety Working Group (WG) Overview
ais-marking : L'implementazione dell'AIS Marking Schema è mantenuta dal National Cybersecurity and Communication Integration Center (NCCIC) del Dipartimento della Sicurezza Interna degli Stati Uniti (DHS) Overview
analyst-assessment : Una serie di predicati di valutazione che descrivono le capacità dell'analista di svolgere l'analisi. Queste valutazioni possono essere assegnate dall'analista stesso o da un'altra parte che valuta l'analista. Overview
anti-piracy : Tassonomia per l'anti-pirateria Overview
