
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit

 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
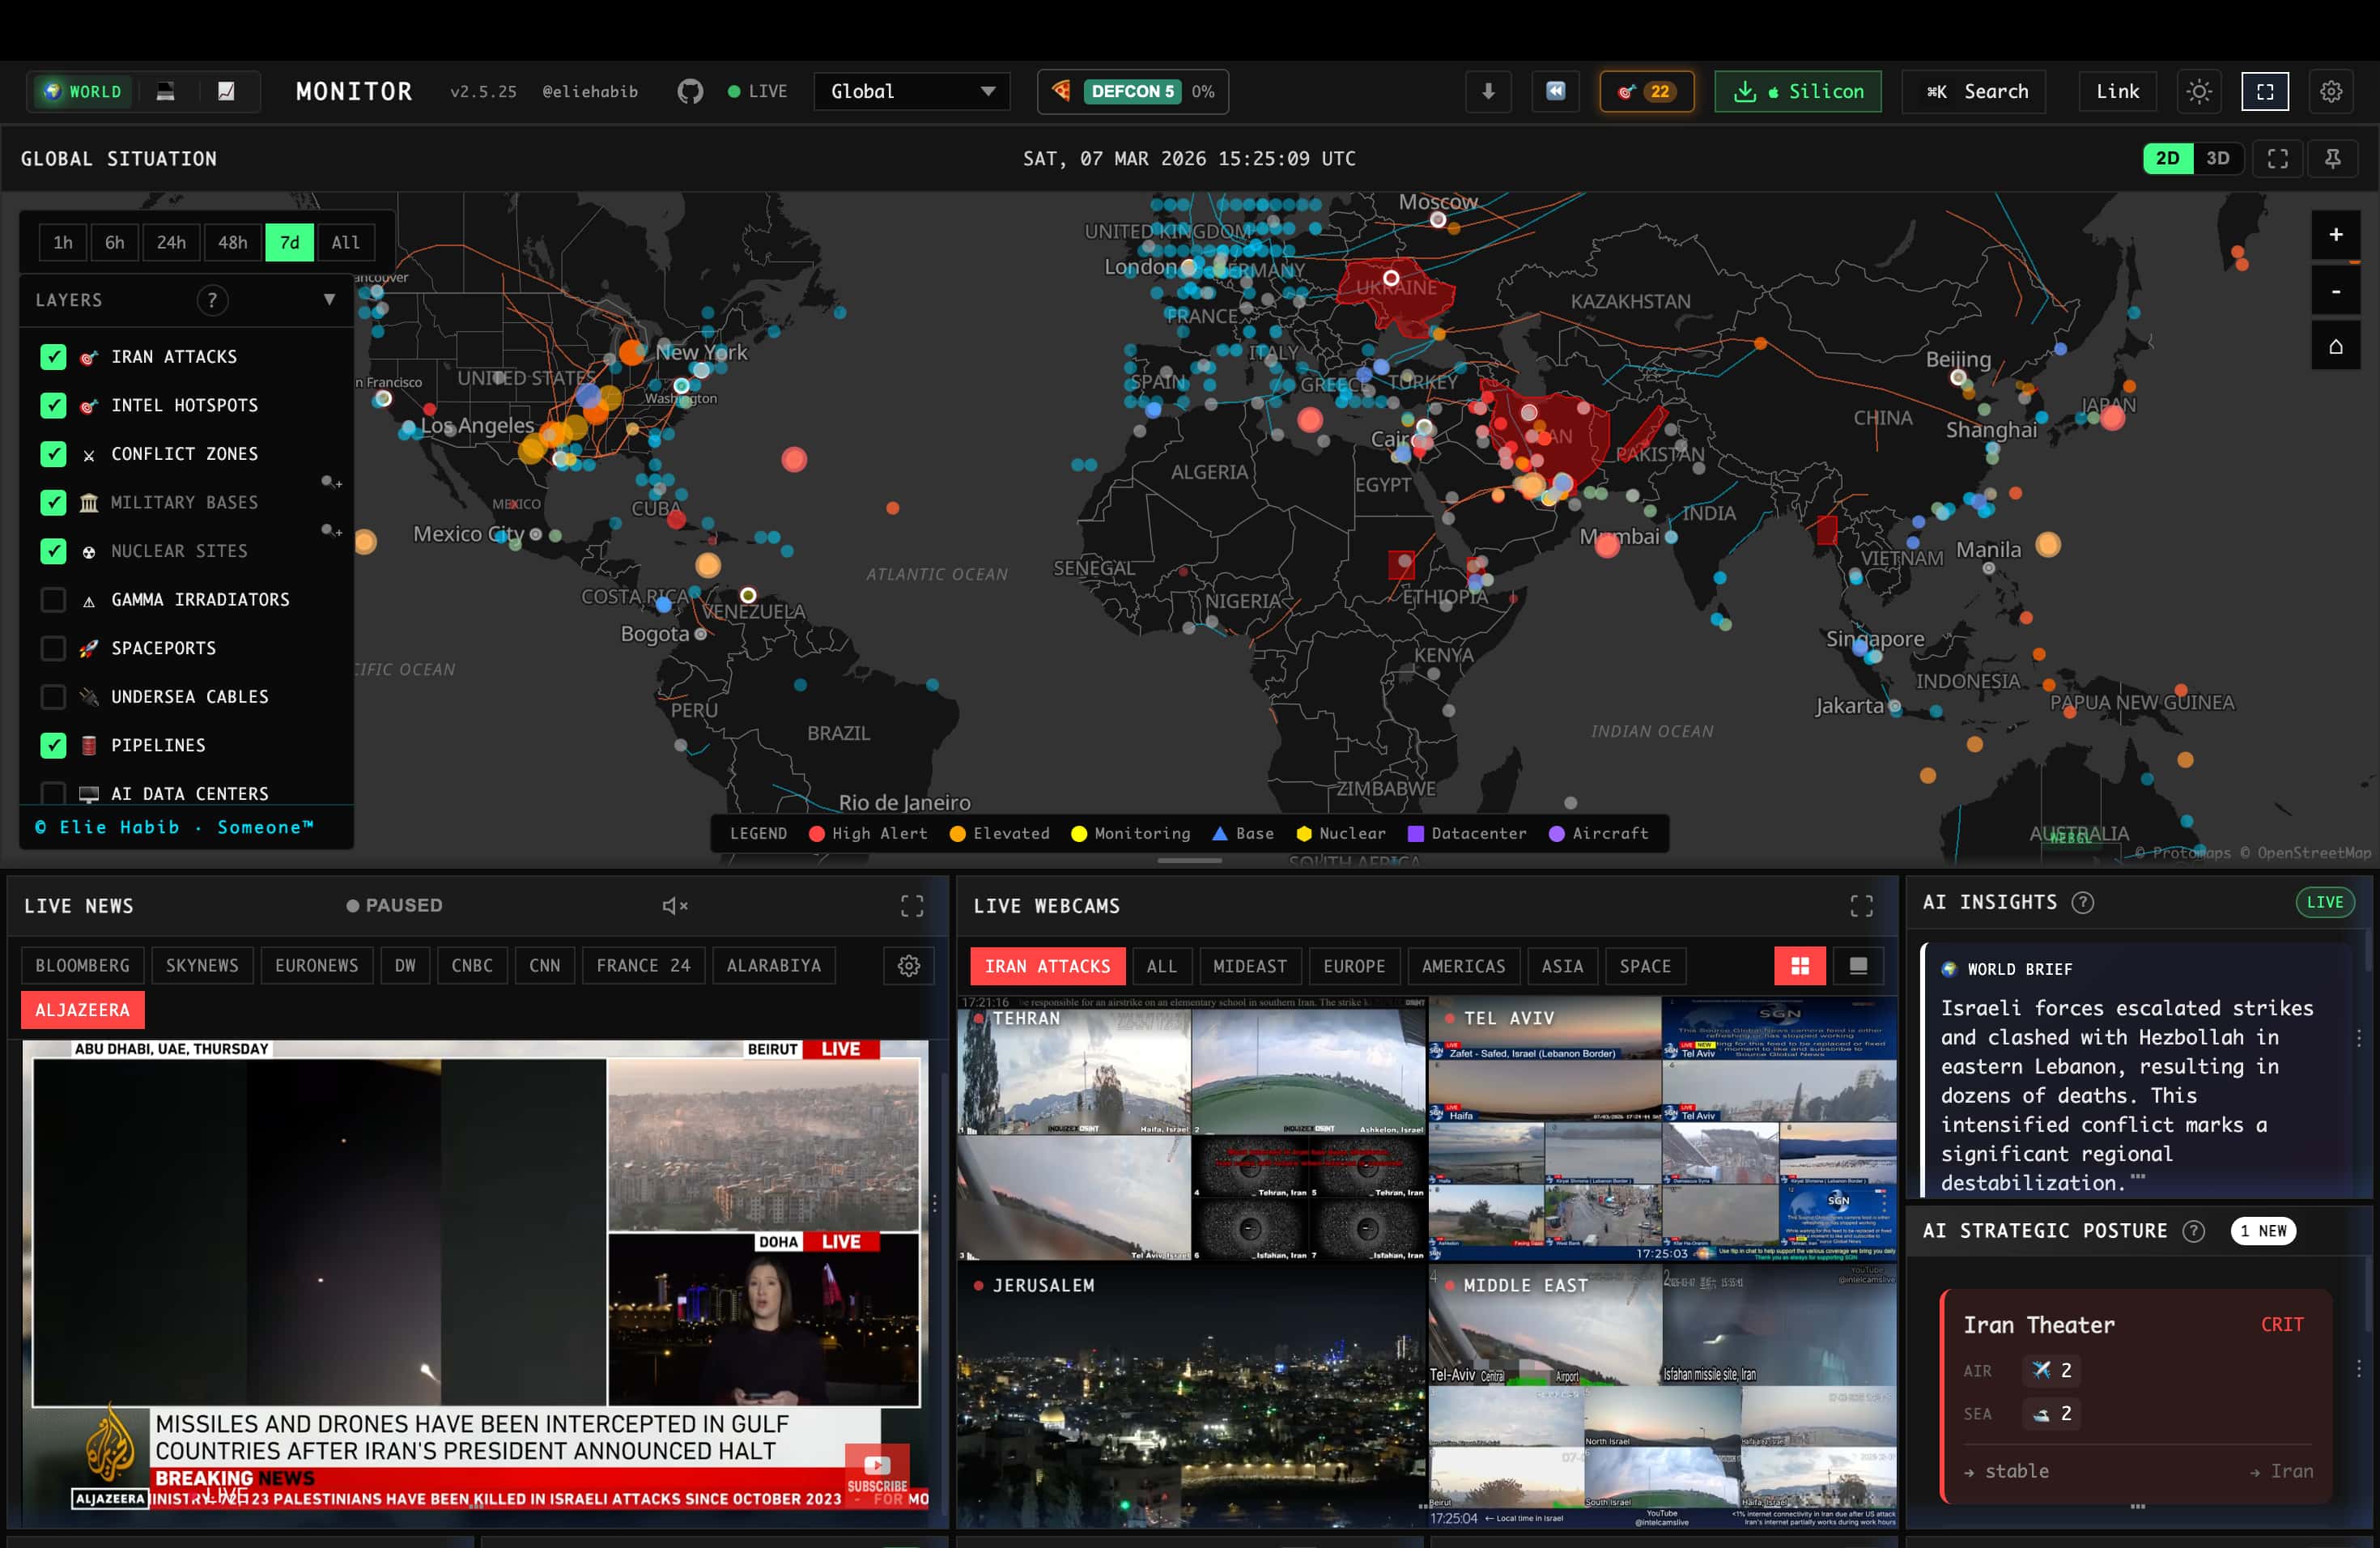 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
 facebook/threatexchange
Strumenti di Trust & Safety per collaborare nella lotta ai danni digitali.
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 mthcht/awesome-lists
Repository curato di feed di threat intelligence, liste IoC, regole YARA e riferimenti a strumenti DFIR per il rilevamento SOC/CERT/CTI e la risposta…
 opencti-platform/opencti
Piattaforma aperta di intelligence sulle minacce informatiche
 paloaltonetworks/unit42-timely-threat-intel
Una raccolta di file con indicatori a supporto dei post sui social media del team Unit 42 di Palo Alto Networks per diffondere intelligence sulle…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 crowdsecurity/crowdsec
Motore IDS/IPS e WAF open-source che analizza log e richieste HTTP per rilevare e bloccare IP malintenzionati, sfruttando una blocklist comunitaria…
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
 katrielmoses/voidaccess
Piattaforma OSINT per dark web auto-ospitata. Intelligence sulle minacce automatizzata dalla query al grafico in 13 passaggi. Alternativa gratuita a…
 fastfire/deepdarkcti
Raccolta di fonti di Cyber Threat Intelligence dal deep e dark web
 ransomlook/ransomlook
Ancora un altro tracker di gang ransomware






