rootless-ghost/vulnforge
Intelligence su vulnerabilità ed exploit — ricerca su ExploitDB, NVD, Metasploit con mappatura CVE→ATT&CK e integrazione LogNorm/HuntForge | Parte di Nebula Forge

Strumento di Intelligence per Vulnerabilità ed Exploit | Nebula Forge Detection Suite v2


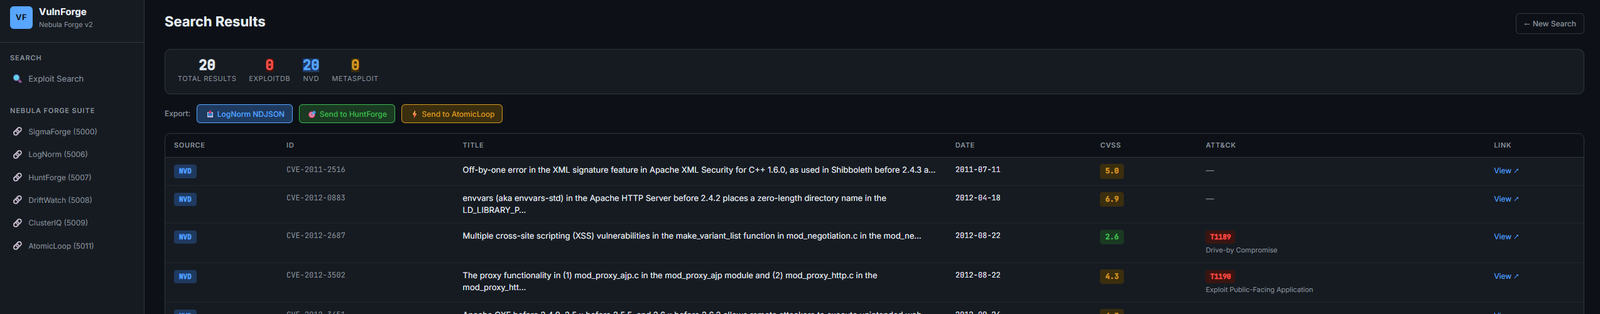
VulnForge aggrega intelligence sugli exploit da ExploitDB, NVD e Metasploit, mappa i risultati sulle tecniche MITRE ATT&CK e alimenta i risultati direttamente nella pipeline purple team di Nebula Forge — generando hunt playbook, esportazioni pronte per LogNorm e trigger di simulazione AtomicLoop da un'unica ricerca.
Strumenti di livello laboratorio. Sviluppato e testato in un laboratorio domestico di detection engineering. Funziona come documentato, ma non è rafforzato per il deployment in produzione o multi-utente. Consultare SECURITY.md per l'ambito.
VulnForge colma il divario tra scoperta delle vulnerabilità e detection engineering. Cerca una CVE o una parola chiave, ottieni i dati sugli exploit mappati sulle tecniche ATT&CK, quindi invia quel contesto a valle — direttamente in HuntForge per la generazione di playbook o in AtomicLoop per la simulazione.
Posizione nella pipeline:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python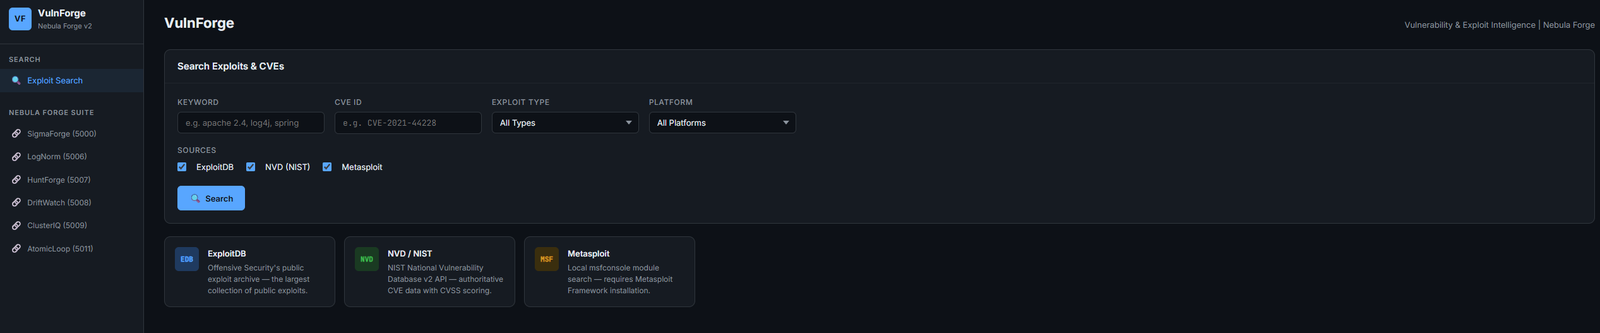
VulnForge fa parte di Nebula Forge — una piattaforma SOC open-source che copre l'intero flusso di lavoro di detection engineering.
| Strumento | Porta | Ruolo |
|---|---|---|
| LogNorm | 5006 | Normalizzazione dei log (ECS-lite) |
| HuntForge | 5007 | Generazione di playbook di hunt ATT&CK |
| DriftWatch | 5008 | Analisi del drift delle regole Sigma |
| ClusterIQ | 5009 | Clustering e triage degli alert |
| AtomicLoop | 5011 | Esecutore di test Atomic Red Team |
| VulnForge | 5012 | Intelligence su vulnerabilità ed exploit |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
Accesso su http://localhost:5012
Questo strumento viene eseguito come servizio containerizzato nella suite Nebula Forge. Il modo consigliato per avviare tutto insieme:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
Accesso: http://localhost:5012
Container standalone:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), un ID CVE (ad es. CVE-2021-44228), o entrambiRicerca:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
Esporta in LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
Invia a HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
Controllo dello stato:
curl http://localhost:5012/health
VulnForge mappa le CVE alle tecniche ATT&CK utilizzando una ricerca a catena:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
I risultati includono l'ID della tecnica, il nome della tecnica, la tattica e il livello di confidenza (alto/medio/basso). Quando non viene trovata alcuna mappatura, viene restituito UNKNOWN anziché omettere silenziosamente il campo.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge è destinato a test di sicurezza autorizzati, detection engineering e operazioni di purple team. Non utilizzarlo contro sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione scritta ai test.
Questo progetto è distribuito con licenza MIT — consulta il file LICENSE per i dettagli.
Realizzato da Rootless-Ghost