
 misp/misp-galaxy
Cluster ed elementi da associare a eventi o attributi MISP (come gli attori delle minacce)

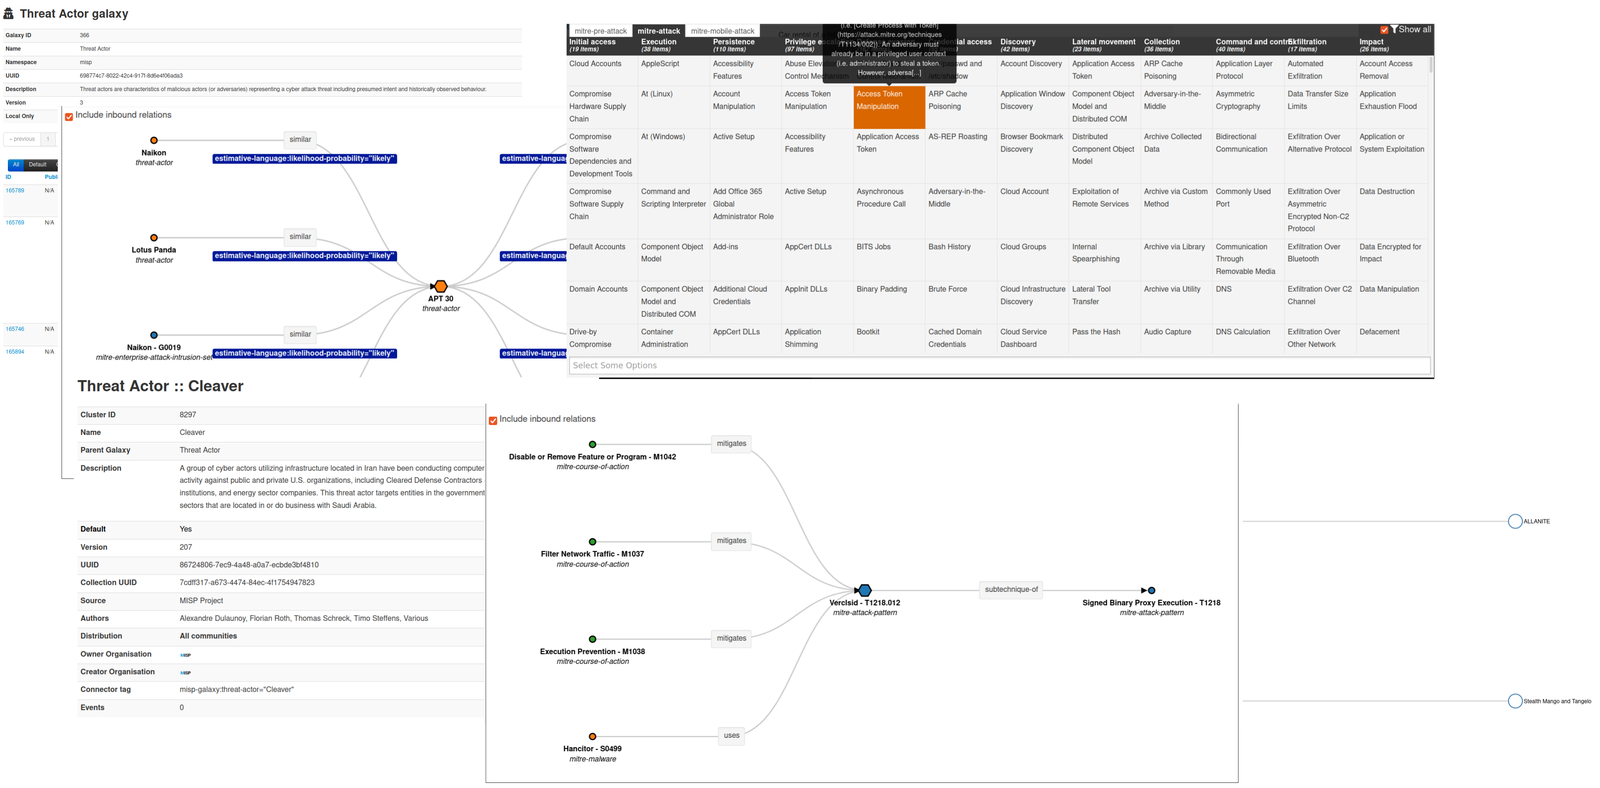
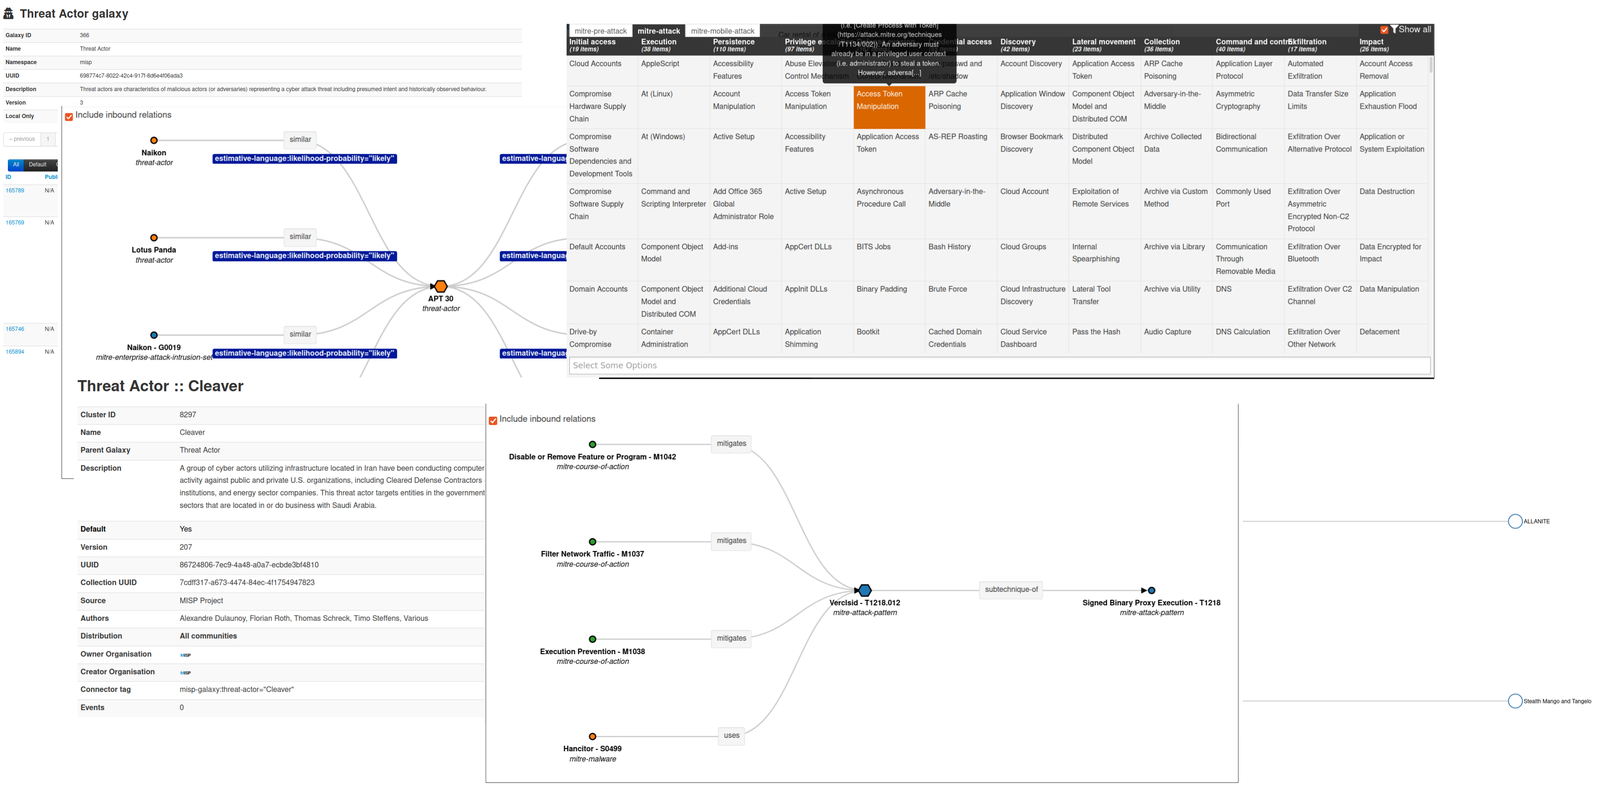
MISP galaxy è un metodo semplice per esprimere un oggetto di grandi dimensioni chiamato cluster che può essere collegato a eventi o attributi MISP. Un cluster può essere composto da uno o più elementi. Gli elementi sono espressi come coppie chiave-valore. In MISP galaxy sono disponibili basi di conoscenza predefinite (come Threat Actors, Tools, Ransomware, matrici ATT&CK), ma queste possono essere sovrascritte, sostituite, aggiornate, derivate e condivise come si desidera.
I cluster e i vocabolari esistenti possono essere utilizzati così come sono o come base di conoscenza comune. La distribuzione MISP può essere applicata a ciascun cluster per consentire uno schema di distribuzione limitato o più ampio.
Le galassie possono essere utilizzate anche per esprimere standard esistenti di tipo matriciale come MITRE ATT&CK(tm) o personalizzati.
L'obiettivo è disporre di un insieme comune di cluster per le organizzazioni che iniziano l'analisi, ma che possa essere esteso a informazioni localizzate (che non vengono condivise) o a informazioni aggiuntive (che possono essere condivise).
Attori di minaccia 360.net - Gruppi avversari noti o stimati come identificati da 360.net.
Categoria: actor - fonte: https://apt.360.net/aptlist - totale: 42 elementi
Agent Threat Rules - Regole di rilevamento aperte per le minacce agli agenti AI — prompt injection, avvelenamento degli strumenti, attacchi ai server MCP, compromissione delle skill. Ogni valore del cluster è una regola ATR con categoria, gravità e riferimenti CVE/OWASP/MITRE ATLAS ove mappati.
Categoria: agent-threat-rules - fonte: https://github.com/Agent-Threat-Rule/agent-threat-rules - totale: 713 elementi
Munizioni - Galassia delle munizioni comuni
Categoria: firearm - fonte: https://ammo.com/ - totale: 409 elementi
Android - Galassia di malware Android basata su molteplici fonti aperte.
Categoria: tool - fonte: Fonti aperte - totale: 456 elementi
Azure Threat Research Matrix - Lo scopo della Azure Threat Research Matrix (ATRM) è educare i lettori sulle potenzialità delle tattiche, tecniche e procedure (TTP) basate su Azure. Non è quello di insegnare come armarle o abusarne specificamente. Per questo motivo, alcuni comandi specifici saranno offuscati o parti saranno omesse per prevenire abusi.
Categoria: atrm - fonte: https://github.com/microsoft/Azure-Threat-Research-Matrix - totale: 90 elementi
attck4fraud - attck4fraud - Principi di MITRE ATT&CK nel dominio delle frodi
Categoria: guidelines - fonte: Fonti aperte - totale: 71 elementi
Backdoor - Un elenco di malware backdoor.
Categoria: tool - fonte: Open Sources - totale: 30 elementi
Banker - Un elenco di malware di tipo banker.
Categoria: tool - fonte: Open Sources - totale: 53 elementi
Bhadra Framework - Bhadra Threat Modeling Framework
Categoria: mobile - fonte: https://arxiv.org/pdf/2005.05110.pdf - totale: 47 elementi
Busy is the New Stupid framework - Busy is the New Stupid framework - Un framework tattico che esamina come l'essere indaffarati comprometta le funzioni cognitive, il pensiero strategico e l'efficacia. Creato da Ross Young.
Categoria: user-tie - fonte: https://www.cisotradecraft.com/bitns - totale: 40 elementi
Botnet - Galassia delle botnet.
Categoria: tool - fonte: MISP Project - totale: 149 elementi
Branded Vulnerability - Elenco delle vulnerabilità e degli attacchi noti con un branding
Categoria: vulnerability - fonte: Open Sources - totale: 14 elementi
Cert EU GovSector - Cert EU GovSector
Categoria: sector - fonte: CERT-EU - totale: 6 elementi
China Defence Universities Tracker - Il China Defence Universities Tracker è un database di istituzioni cinesi impegnate nella ricerca scientifica e tecnologica in ambito militare o di sicurezza. È stato creato dall'International Cyber Policy Centre dell'ASPI.
Categoria: academic-institution - fonte: ASPI International Cyber Policy Centre - totale: 159 elementi
