#1
Strumenti per scoperta sottodomini, DNS brute-force, trasparenza certificati ed enumerazione asset.
Raccomandato da Kitploit
 joasasantos/php2shell-scanner
Scanner non distruttivo per CVE-2026-109618 / CVE-2026-109619 (RCE del core PHP). Ricognizione dei sottodomini tramite crt.sh + subfinder, banner…
 emrekybs/veiled-eye
Strumento OSINT per indagini sull'identità. Passa da un'e-mail, un nome utente, un telefono o un wallet attraverso 46 fonti fino a un unico profilo e…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 qyvora/qyvora-anansi
Motore di intelligence per la superficie di attacco, pensato per il terminale. Costruito per velocità, portabilità e segnale tecnico grezzo.

 vqkro/higernes
un toolkit OSINT passivo in python e c++ per username, email, domini, IP, telefoni, hash. nessuna chiave, nessun login.
 ankhcorp/nuke.sh
Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
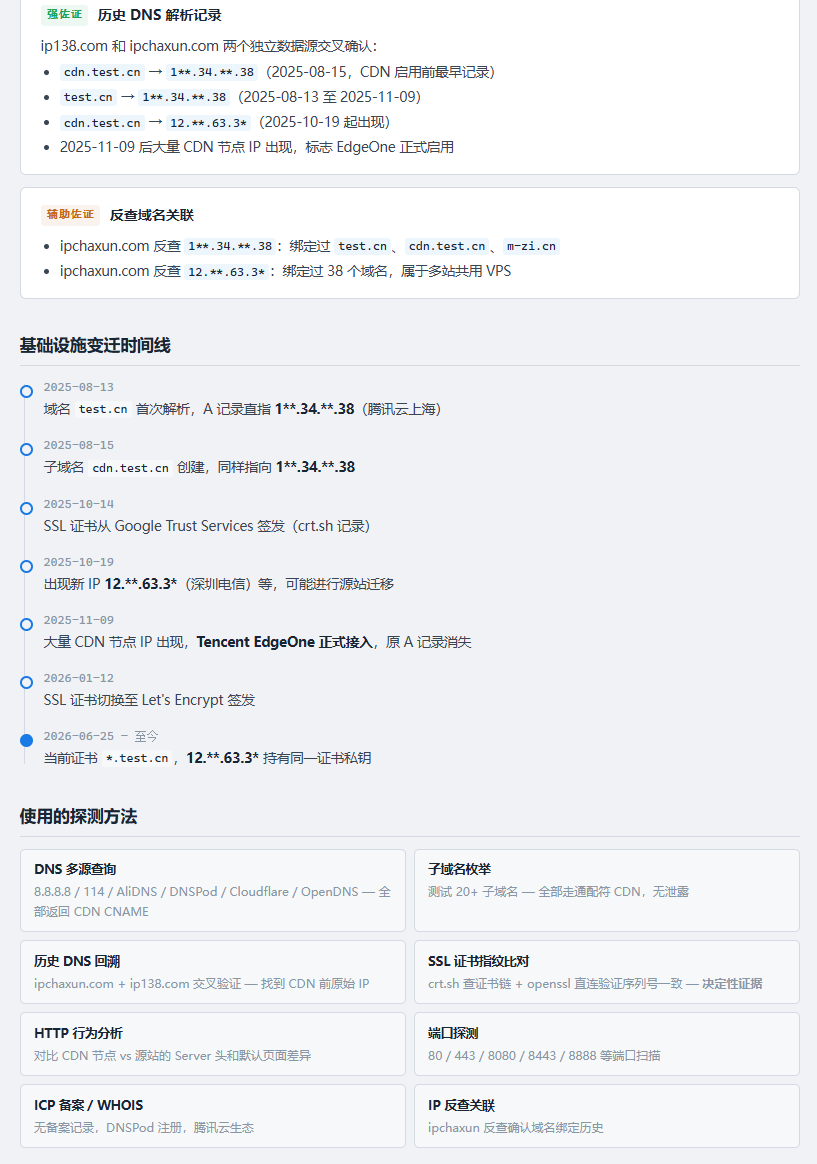 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
 karim852/kumo-domain-recon-tool
Framework OSINT e di ricognizione di sicurezza a livello di dominio che esegue 26 moduli paralleli per DNS, porte, sottodomini, credenziali…
 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 r3fr4kt/devvortex
HackTheBox Devvortex walkthrough che copre il fuzzing dei sottodomini, l'enumerazione dell'API di Joomla, la web shell basata su template, il…
 gmh5225/domain-enumeration-sicarius
Un altro strumento per l'enumerazione dei sottodomini con un po' di magia 🧙🏻♂️
 yeee3642/edu-recon
Orchestratore autorizzato di ricognizione e triage per il settore educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, leak di secret/API-key,…