#1
Strumenti per scoperta sottodomini, DNS brute-force, trasparenza certificati ed enumerazione asset.
Raccomandato da Kitploit

 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 lissy93/web-check
🕵️♂️ All-in-one OSINT tool for analysing any website
 laramies/theharvester
Raccoglitore di email, sottodomini e nomi - OSINT
 hunxbyts/ghosttrack
Strumento utile per tracciare la posizione o il numero di cellulare
 lockfale/osint-framework
Framework curato di strumenti e risorse OSINT gratuiti per la raccolta di informazioni da fonti pubbliche, organizzato per categoria con metadati…
projectdiscovery/subfinderStrumento veloce per l'enumerazione passiva dei sottodomini.
 vavkamil/awesome-bugbounty-tools
Curated directory of bug bounty tools organized by category: reconnaissance, subdomain enumeration, port scanning, content discovery, exploitation,…
 owasp-amass/amass
Mappatura approfondita della superficie d'attacco e scoperta delle risorse
 1n3/sn1per
Piattaforma automatizzata di penetration testing e gestione della superficie d'attacco. Ricognizione, scansione, sfruttamento, report — 600+ exploit,…
 projectdiscovery/httpx
Toolkit HTTP veloce e multi-sonda per ricognizione e raccolta di informazioni. Sonda TLS, CSP, header, stack tecnologico e CDN. Supporta matcher,…
 borntoberoot/networkmanager
Un potente strumento open-source per la gestione delle reti e la risoluzione dei problemi di rete!
 six2dez/reconftw
reconFTW è uno strumento progettato per eseguire ricognizione automatizzata su un dominio target lanciando il miglior set di strumenti per effettuare…
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
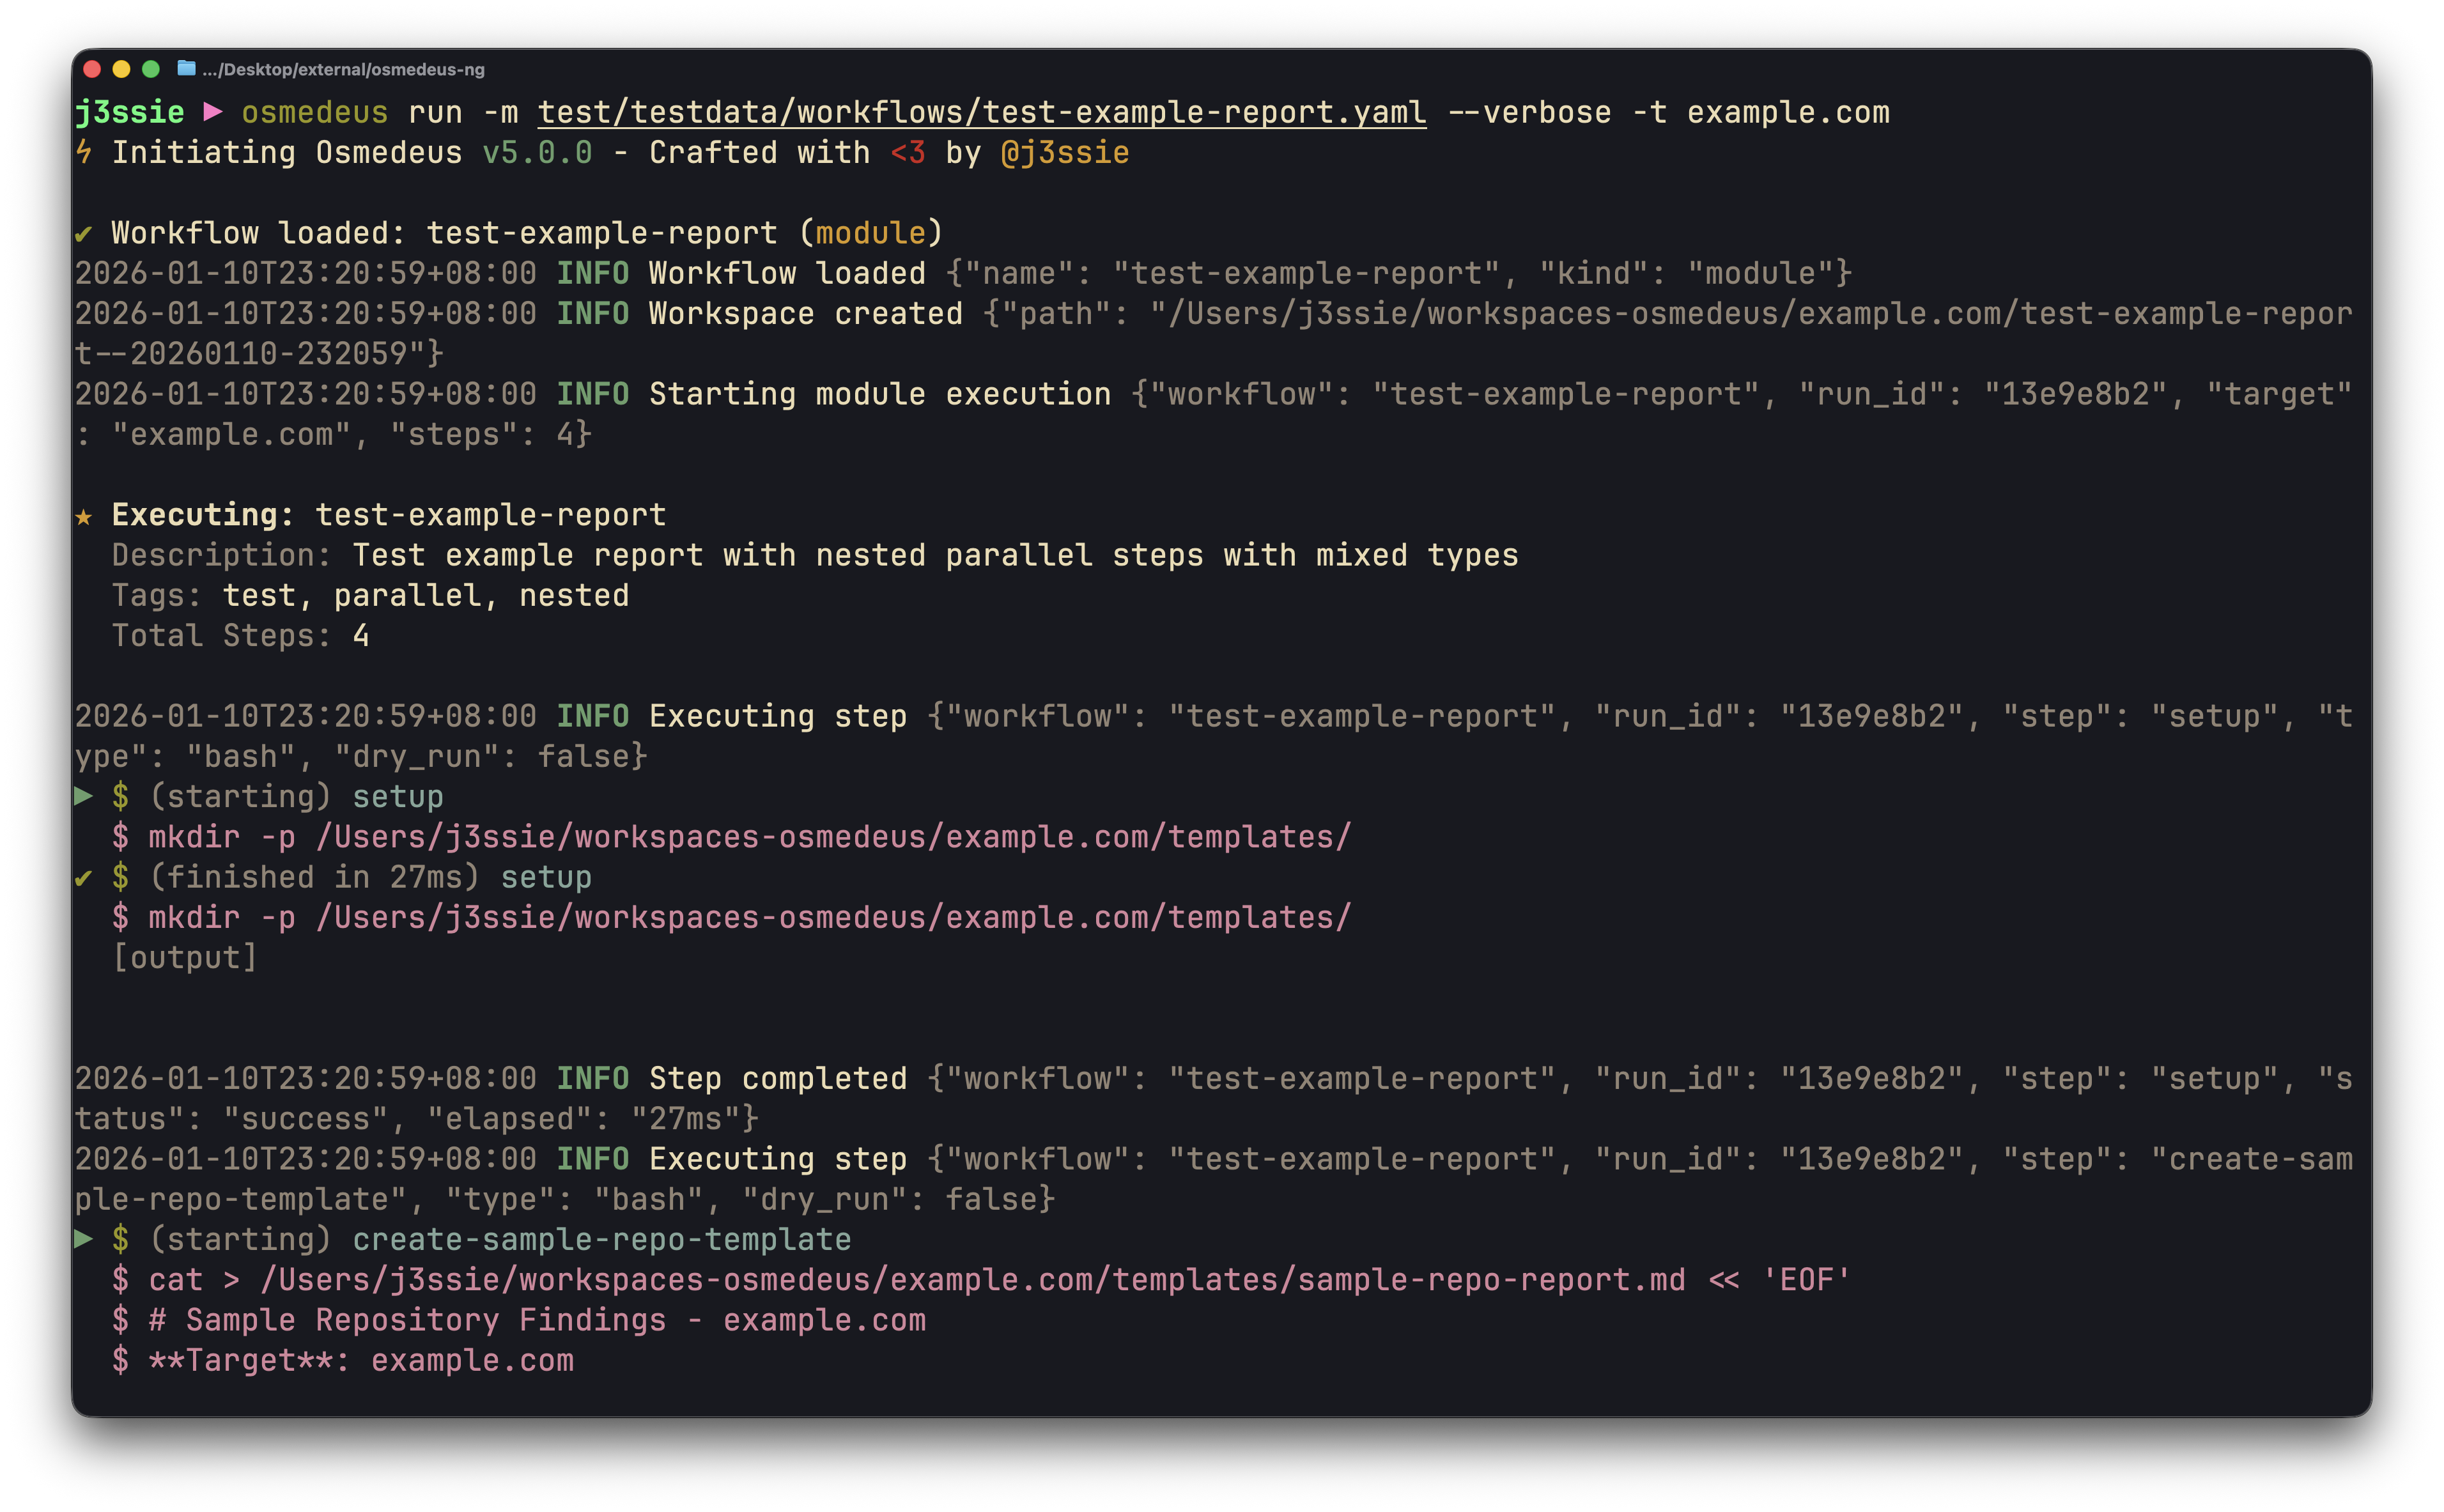 j3ssie/osmedeus
A Modern Orchestration Engine for Security
 blacklanternsecurity/bbot
Lo scanner internet ricorsivo per hacker. 🧡
 aboul3la/sublist3r
Strumento veloce per l'enumerazione dei sottodomini per penetration tester.