 karim852/kumo-domain-recon-tool
Framework OSINT e di ricognizione di sicurezza a livello di dominio che esegue 26 moduli paralleli per DNS, porte, sottodomini, credenziali compromesse, endpoint esposti, CVE e fingerprinting delle tecnologie.





Fornisci a Kumo un dominio e in un solo passaggio mappa tutto ciò che è raggiungibile ad esso riconducibile: sicurezza DNS ed email, certificati e sottodomini dai log CT, porte aperte, fingerprint delle tecnologie, credenziali compromesse e infezioni da infostealer, bucket cloud e 419 controlli di vulnerabilità rispetto a esposizioni note. Ventinove moduli vengono eseguiti in parallelo, ciascuno che trasmette in streaming la propria scheda nel momento in cui arriva — nel terminale o nel browser.
Non è richiesta alcuna chiave API per nulla di tutto ciò.
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
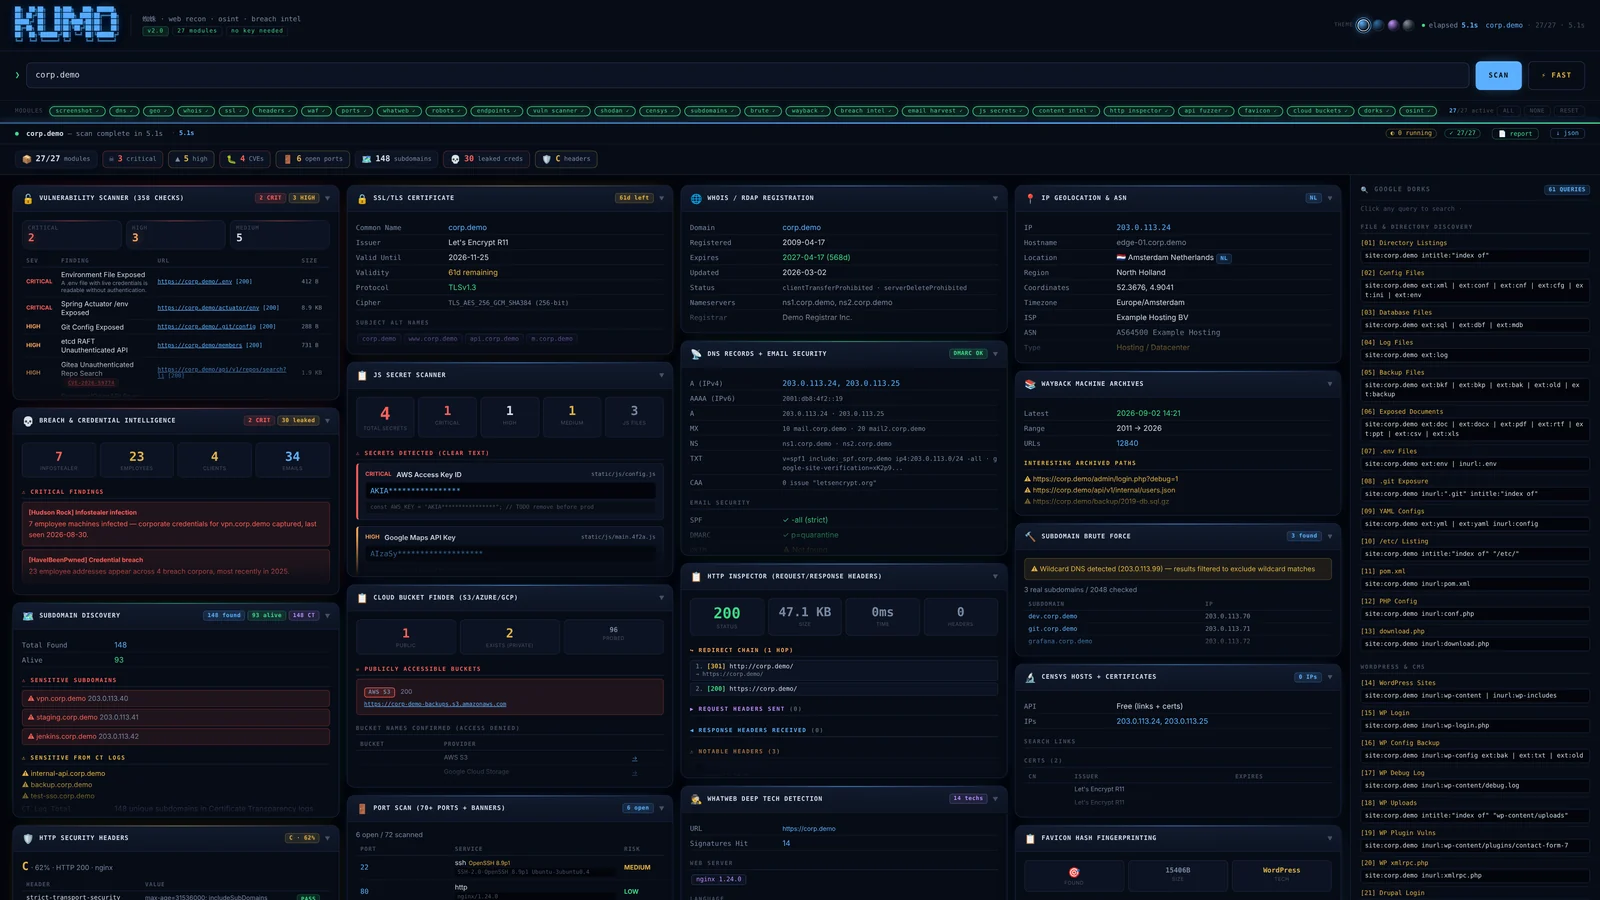
Il dashboard durante la scansione: le schede affluiscono man mano che ogni modulo termina,
brillando in base alla gravità, con lo scanner delle vulnerabilità in testa per numero di risultati.
| OS | Linux, macOS o Windows |
| Python | 3.8+ |
| Permessi | nessuno — Kumo non richiede mai root |
| Chiavi API | nessuna richiesta |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
Extra opzionali, ciascuno utilizzato da un singolo modulo e ignorato senza problemi quando assente:
pip install brotli zstandard playwright
Niente da configurare. Non c'è alcun file di configurazione, nessun file di chiavi e nessun database. Kumo legge ciò di cui ha bisogno da fonti pubbliche in fase di esecuzione.
python3 kumo.py
Senza un target, Kumo apre la sua schermata iniziale: ogni modulo numerato e raggruppato, con l'interfaccia web in cima.
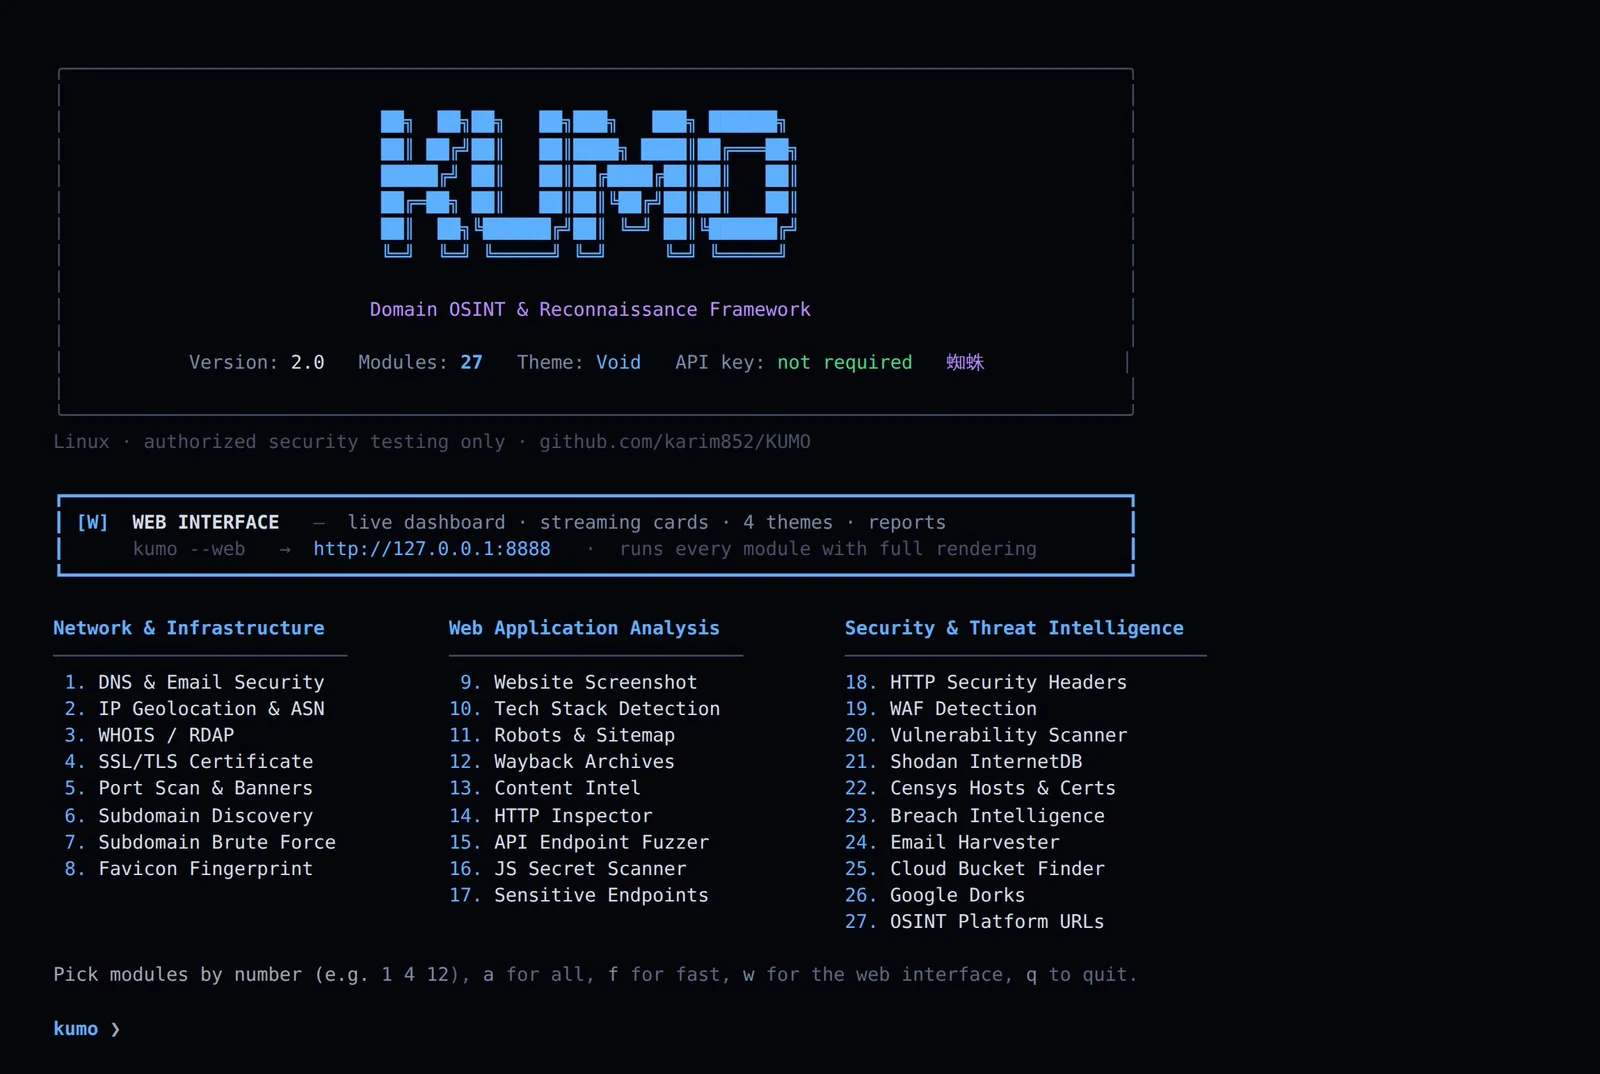
| Input | Esegue |
|---|---|
1 4 12 | solo quei moduli |
a | tutti e 29 |
f | scansione veloce — salta i moduli lenti |
w | la dashboard web |
q | esci |
Poi inserisci il dominio quando richiesto. Oppure salta del tutto il menu:
python3 kumo.py example.com -m dns ssl
I moduli vengono eseguiti in parallelo, quindi i risultati non arrivano in ordine. Un ragno striscia lungo il filo mentre vengono eseguiti, tessendo seta dietro di sé man mano che ciascuno atterra, con i moduli ancora in esecuzione che seguono il contatore.
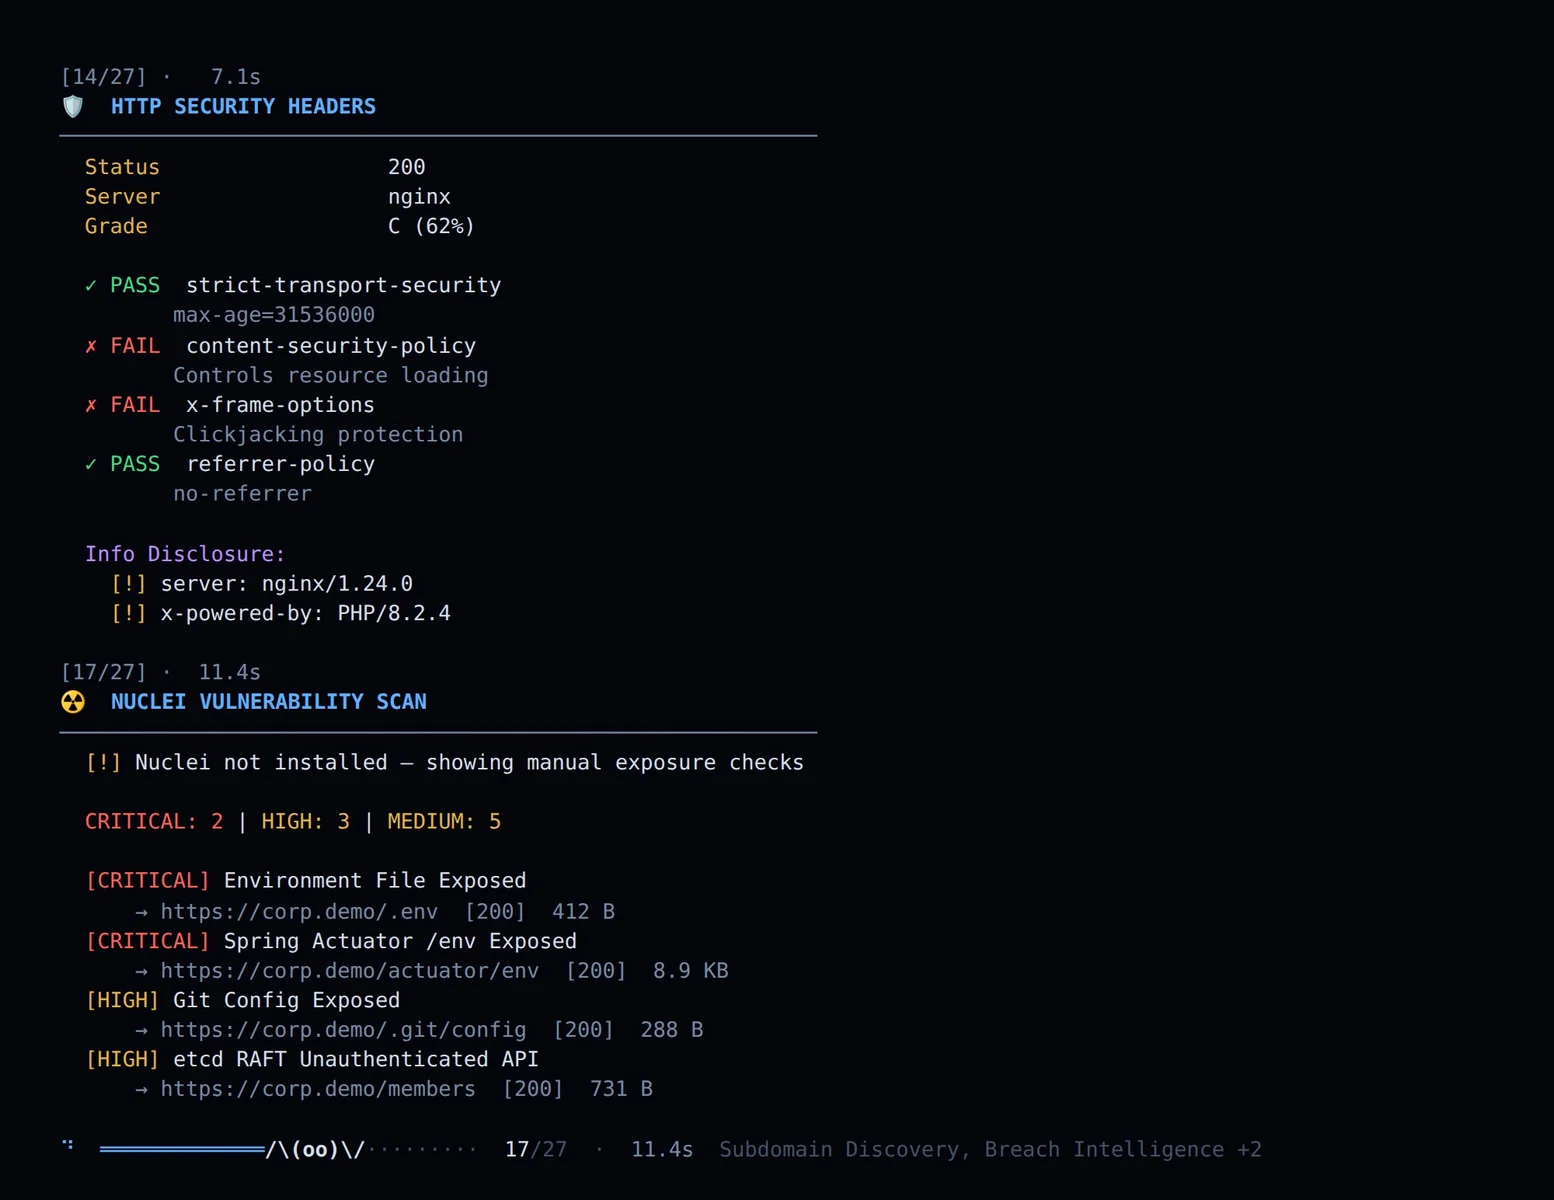
python3 kumo.py example.com -o report.json
Il terminale non è un ripiego — ogni modulo viene visualizzato per intero, con il proprio layout, tabelle e colorazione per severità.
| Schermata iniziale | tutti i moduli numerati, raggruppati, dimensionati al terminale |
| Selezione | per numero, oppure a / f / w |
| Temi | quattro palette a colori a 24 bit, --theme o KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
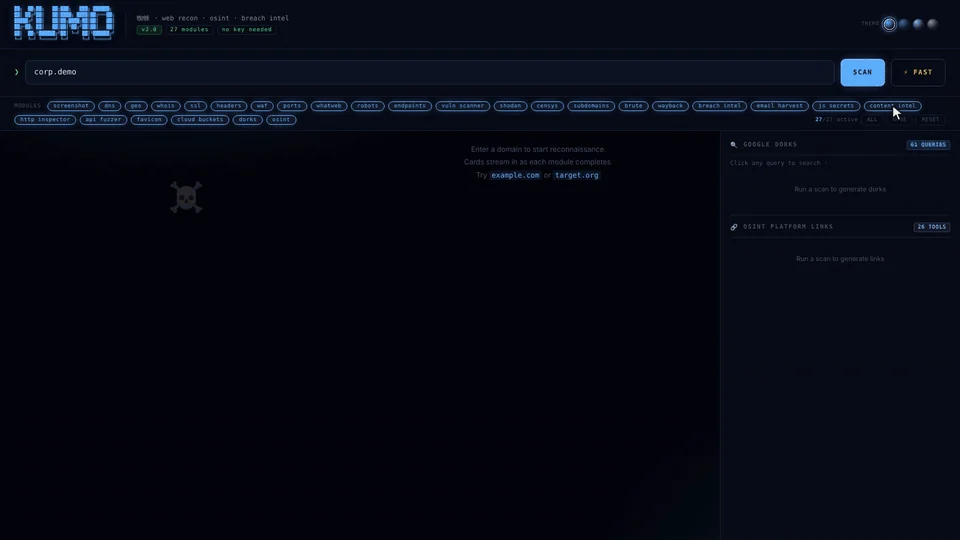
Ogni modulo riceve una card che appare immediatamente, mostra un bordo rotante mentre è ancora in esecuzione, poi si riempie e assume il colore di ciò che ha trovato — rosso per critico, ambra per avvisi, verde per pulito.
| Streaming | le card arrivano man mano che i moduli terminano, senza attendere il più lento |
| Bagliore di severità | il colore della card deriva dai badge che visualizza |
| Pillole dei moduli | clicca per abilitare o disabilitare prima della scansione |
| Esportazione | JSON, oppure un report HTML autonomo |
| Temi | quattro, commutabili in tempo reale, memorizzati tra i ricaricamenti |
Quattro palette, sia nella dashboard che nel terminale. Clicca un punto nell'intestazione, oppure premi Ctrl+Shift+T per scorrere. La scelta viene salvata e sopravvive a un ricaricamento.
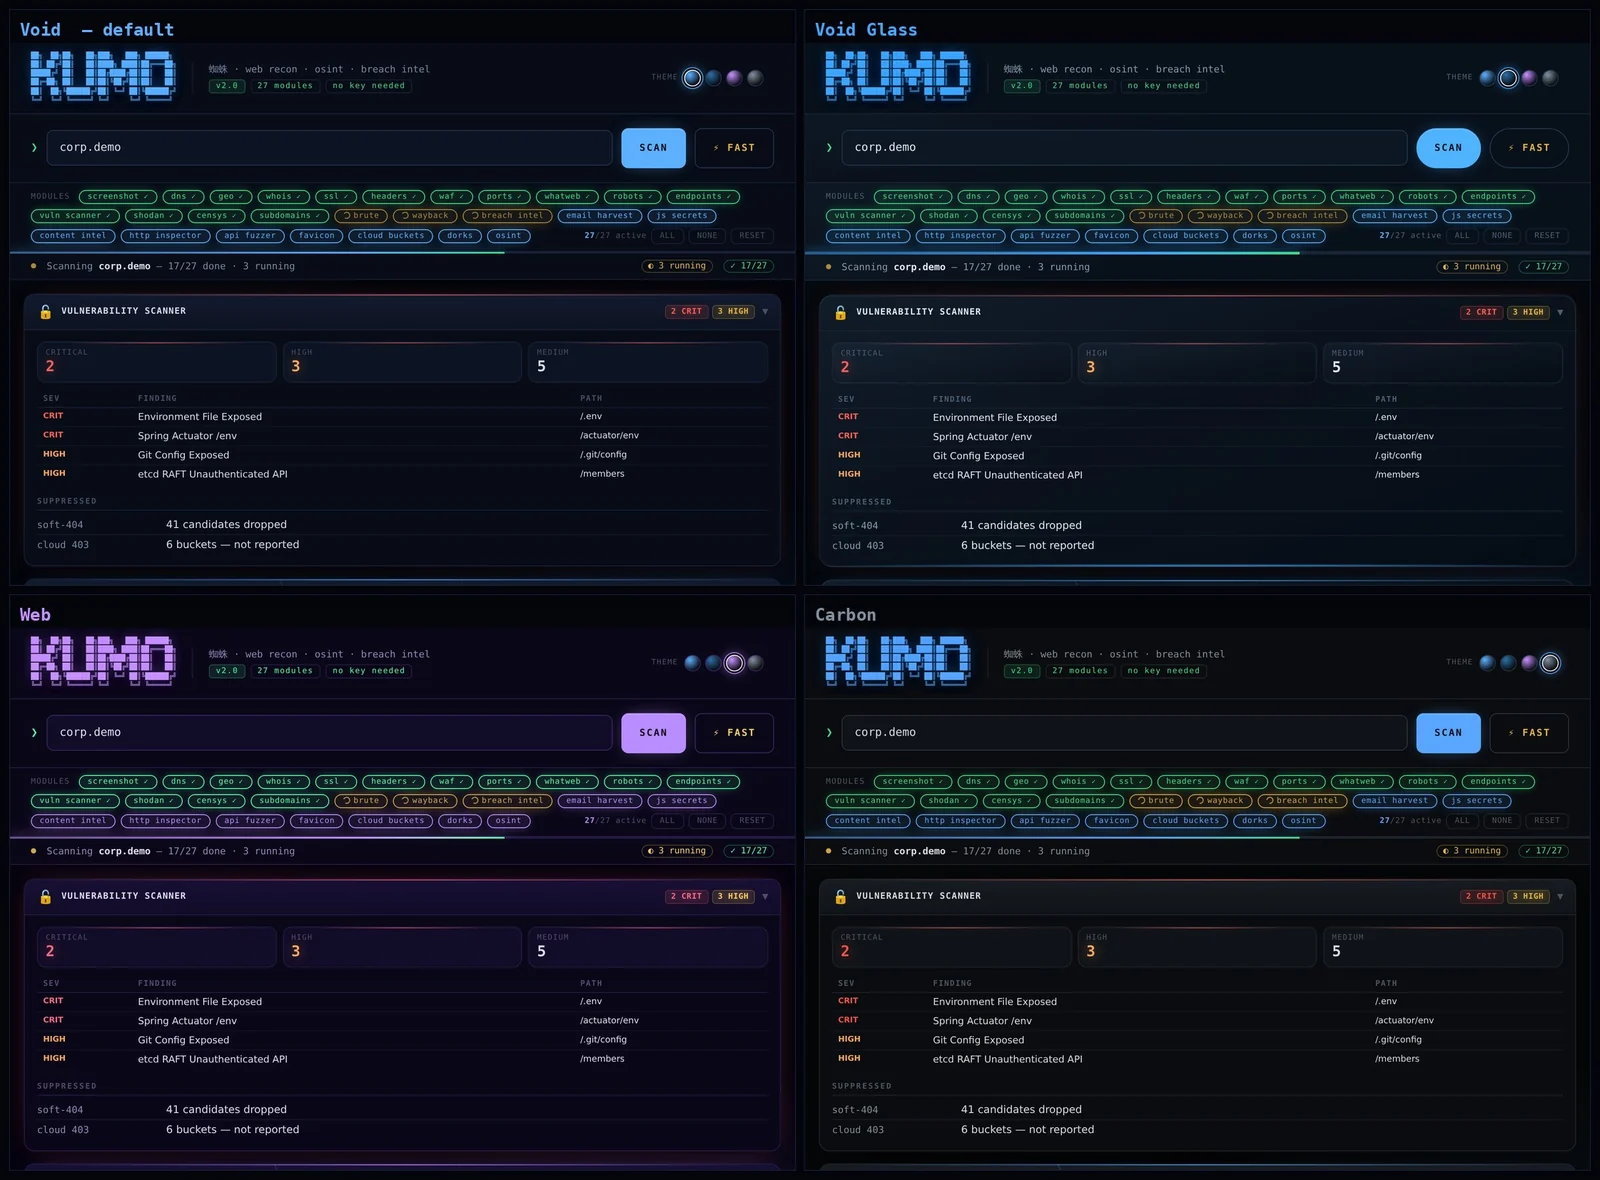
| Tema | Carattere |
|---|---|
| Void (predefinito) | blu navy profondo, bagliore ciano, superfici piatte |
| Void Glass | bordi delle card illuminati, bagliore sottostante, raggio maggiore |
| Web 蜘蛛 | accento viola, bagliore più intenso |
| Carbon | superfici neutre, bagliore contenuto — ideale per screenshot destinati ai clienti |
Nel terminale:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
Aggiungere un quinto tema è un blocco di palette più un punto — ogni renderer legge i suoi colori attraverso lo stesso set di token.







