
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 cyb3rmx/qu1cksc0pe
Strumento di analisi malware tutto-in-uno.
 danigargu/dereferencing
Plugin per IDA Pro che implementa viste dei registri e dello stack più intuitive.
 notsosecure/android_application_analyzer
Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.
 galoisinc/mate
Suite interattiva di analisi dei programmi che utilizza Code Property Graphs per cercare bug in codice C e C++, unificando l'analisi delle…
 nbs-system/php-malware-finder
Scanner basato su YARA che rileva malware PHP offuscato e webshells utilizzando il pattern matching semantico invece di hash di file, con un sistema…
 ossillate-inc/packj
Strumento di analisi statica e dinamica che verifica i pacchetti open-source per attributi dannosi, vulnerabili e rischiosi, con installazione in…
 jstrosch/subparse
Framework modulare per la raccolta e la correlazione di artefatti di analisi malware
 bytedance/appshark
Piattaforma di analisi statica del flusso di dati (taint) per app Android che rileva vulnerabilità e problemi di conformità utilizzando scansioni…
 ex0dus-0x/fuzzable
Framework di analisi statica che identifica bersagli di funzioni fuzzabili in codice sorgente e binari, genera modelli di harness e si integra con…
 password123456/py_certificate_extractor
Estrae ed esporta le informazioni sui certificati da file PE firmati digitalmente utilizzando Python e pefile, consentendo l'analisi forense dei…
 cyber-buddy/apkhunt
Strumento di analisi statica del codice per app Android basato su OWASP MASVS, che rileva vulnerabilità di sicurezza nei file APK con bassi tassi di…
 pascal-lab/tai-e
Un framework di analisi statica facile da imparare/usare per Java e Android.
 struppigel/portexanalyzergui
Interfaccia grafica per PortEx, una libreria per l'analisi di eseguibili portatili e malware.
 mgeeky/msidump
MSI Dump - uno strumento che analizza pacchetti di installazione MSI dannosi, estrae file, flussi, dati binari e incorpora lo scanner YARA.
 knight0x07/onenoteanalyzer
Uno strumento basato su C# per analizzare documenti OneNote dannosi
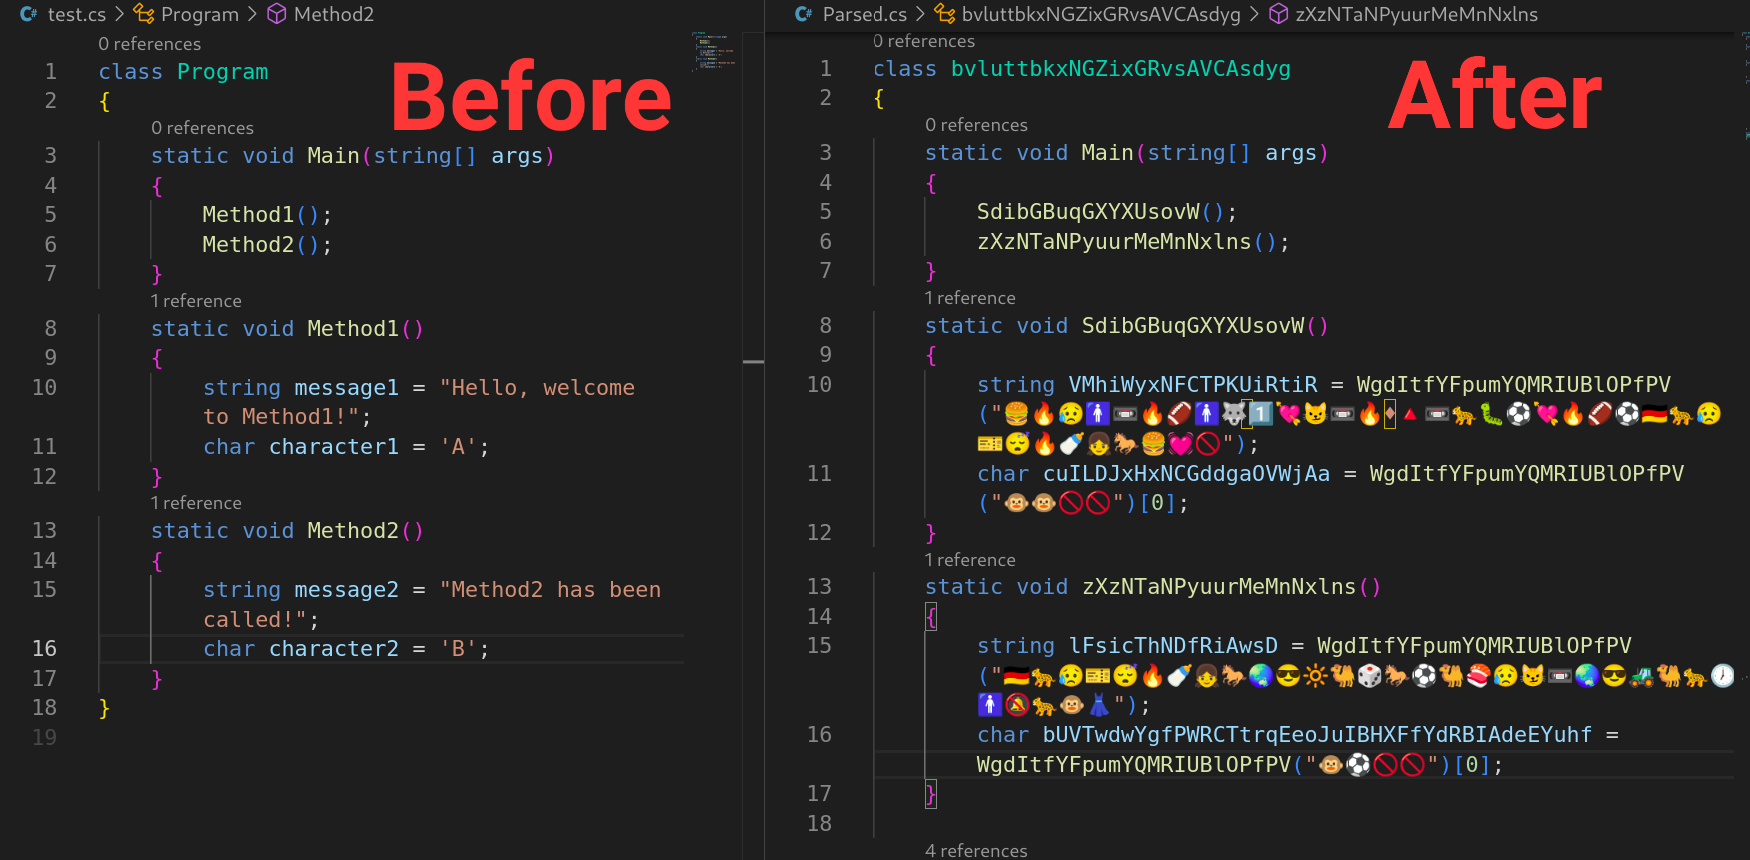 tomiwa-ot/emojify
Obfuscatore di codice sorgente C# che sostituisce i letterali di caratteri e stringhe con emoji e randomizza i nomi di classi, interfacce, metodi e…
 orange-cyberdefense/grepmarx
Una piattaforma di analisi statica del codice sorgente per appassionati di AppSec.
 0x0be/pepper
Uno script open source per eseguire l'analisi statica dei malware su Portable Executable.








