

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
android_application_analyzer — Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale. | Kitploit
Strumenti/GitHubGitHub/notsosecure/android_application_analyzer
Sicurezza AndroidAnalisi StaticaAnalisi Dinamica (Sandboxing)Pentesting di App MobiliReverse Engineering
GitHubnotsosecure/android_application_analyzer

android_application_analyzer

Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.

Condividi
Vedi Repository
17531355 mesi faRevisionato da Kitploit

Analizzatore di Applicazioni Android

Lo strumento viene utilizzato per analizzare il contenuto dell'applicazione Android nell'archiviazione locale.

Installa le dipendenze usando i seguenti comandi

  • chmod +x setup.sh
  • ./setup.sh

Usa i seguenti comandi per eseguire lo strumento con python3

  • python -m venv android_application_analyzer
  • android_application_analyzer\Scripts\activate
  • pip install -r requirements.txt
  • python main.py

Nota

Per eseguire lo script "Fridump" e "Frida universal ssl unpinning", il client Frida deve essere installato sulla macchina di base

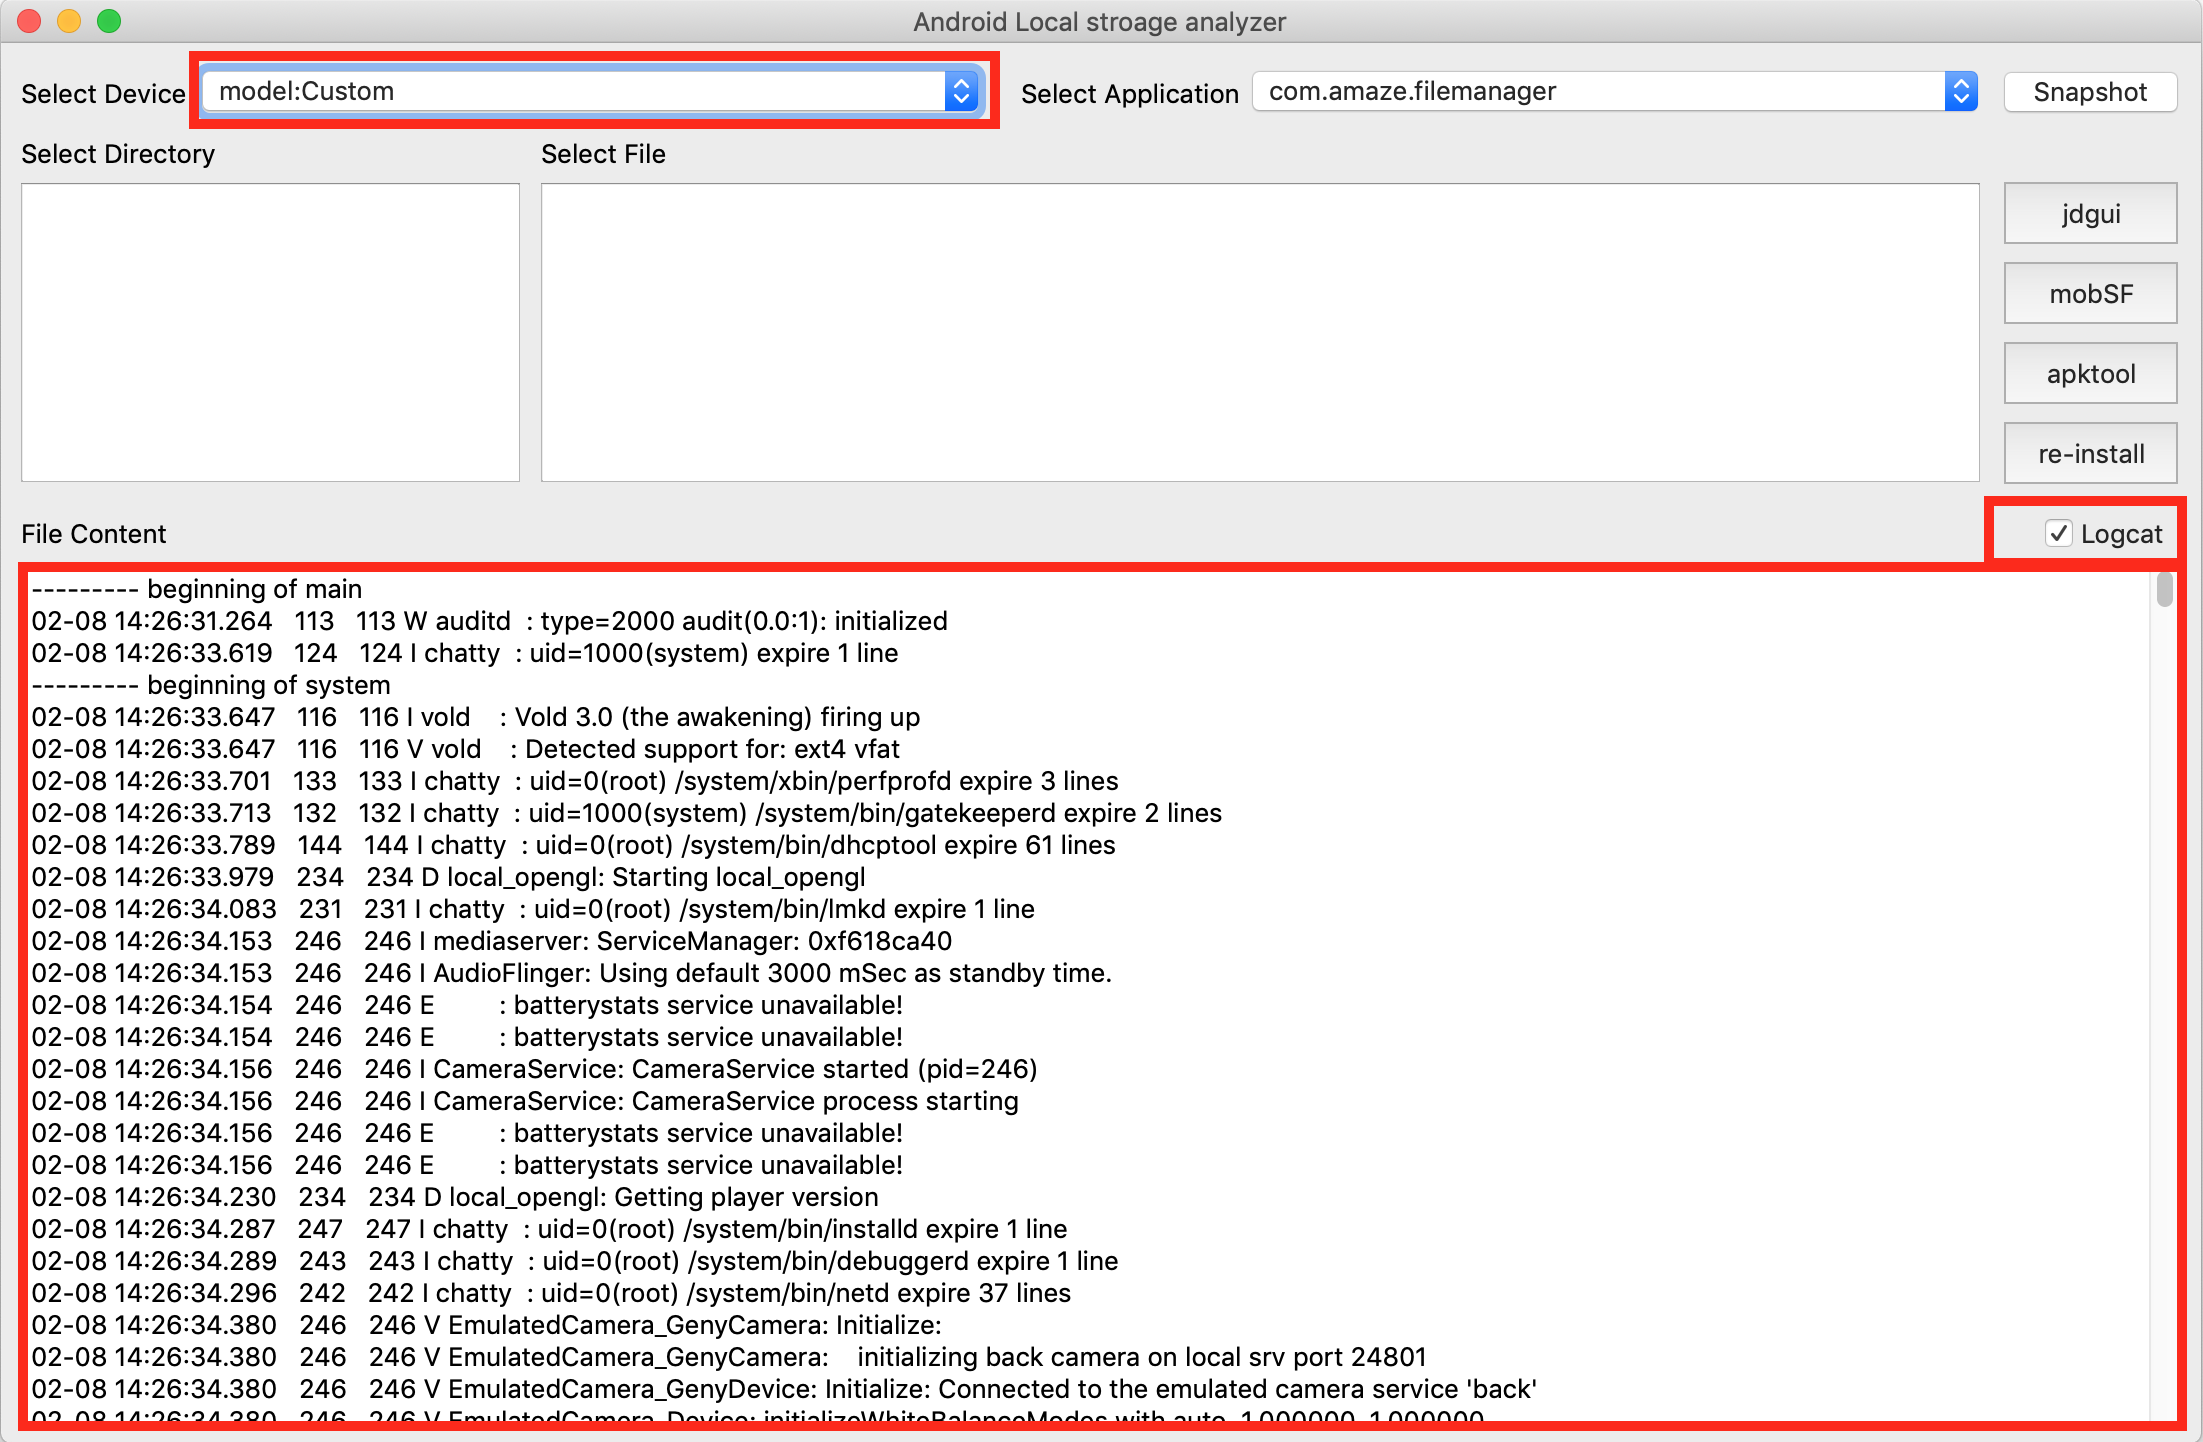
Elencherà tutti i dispositivi connessi come mostrato in figura: Usage

Inizierà a recuperare i log logcat per il dispositivo selezionato come mostrato in figura: Usage
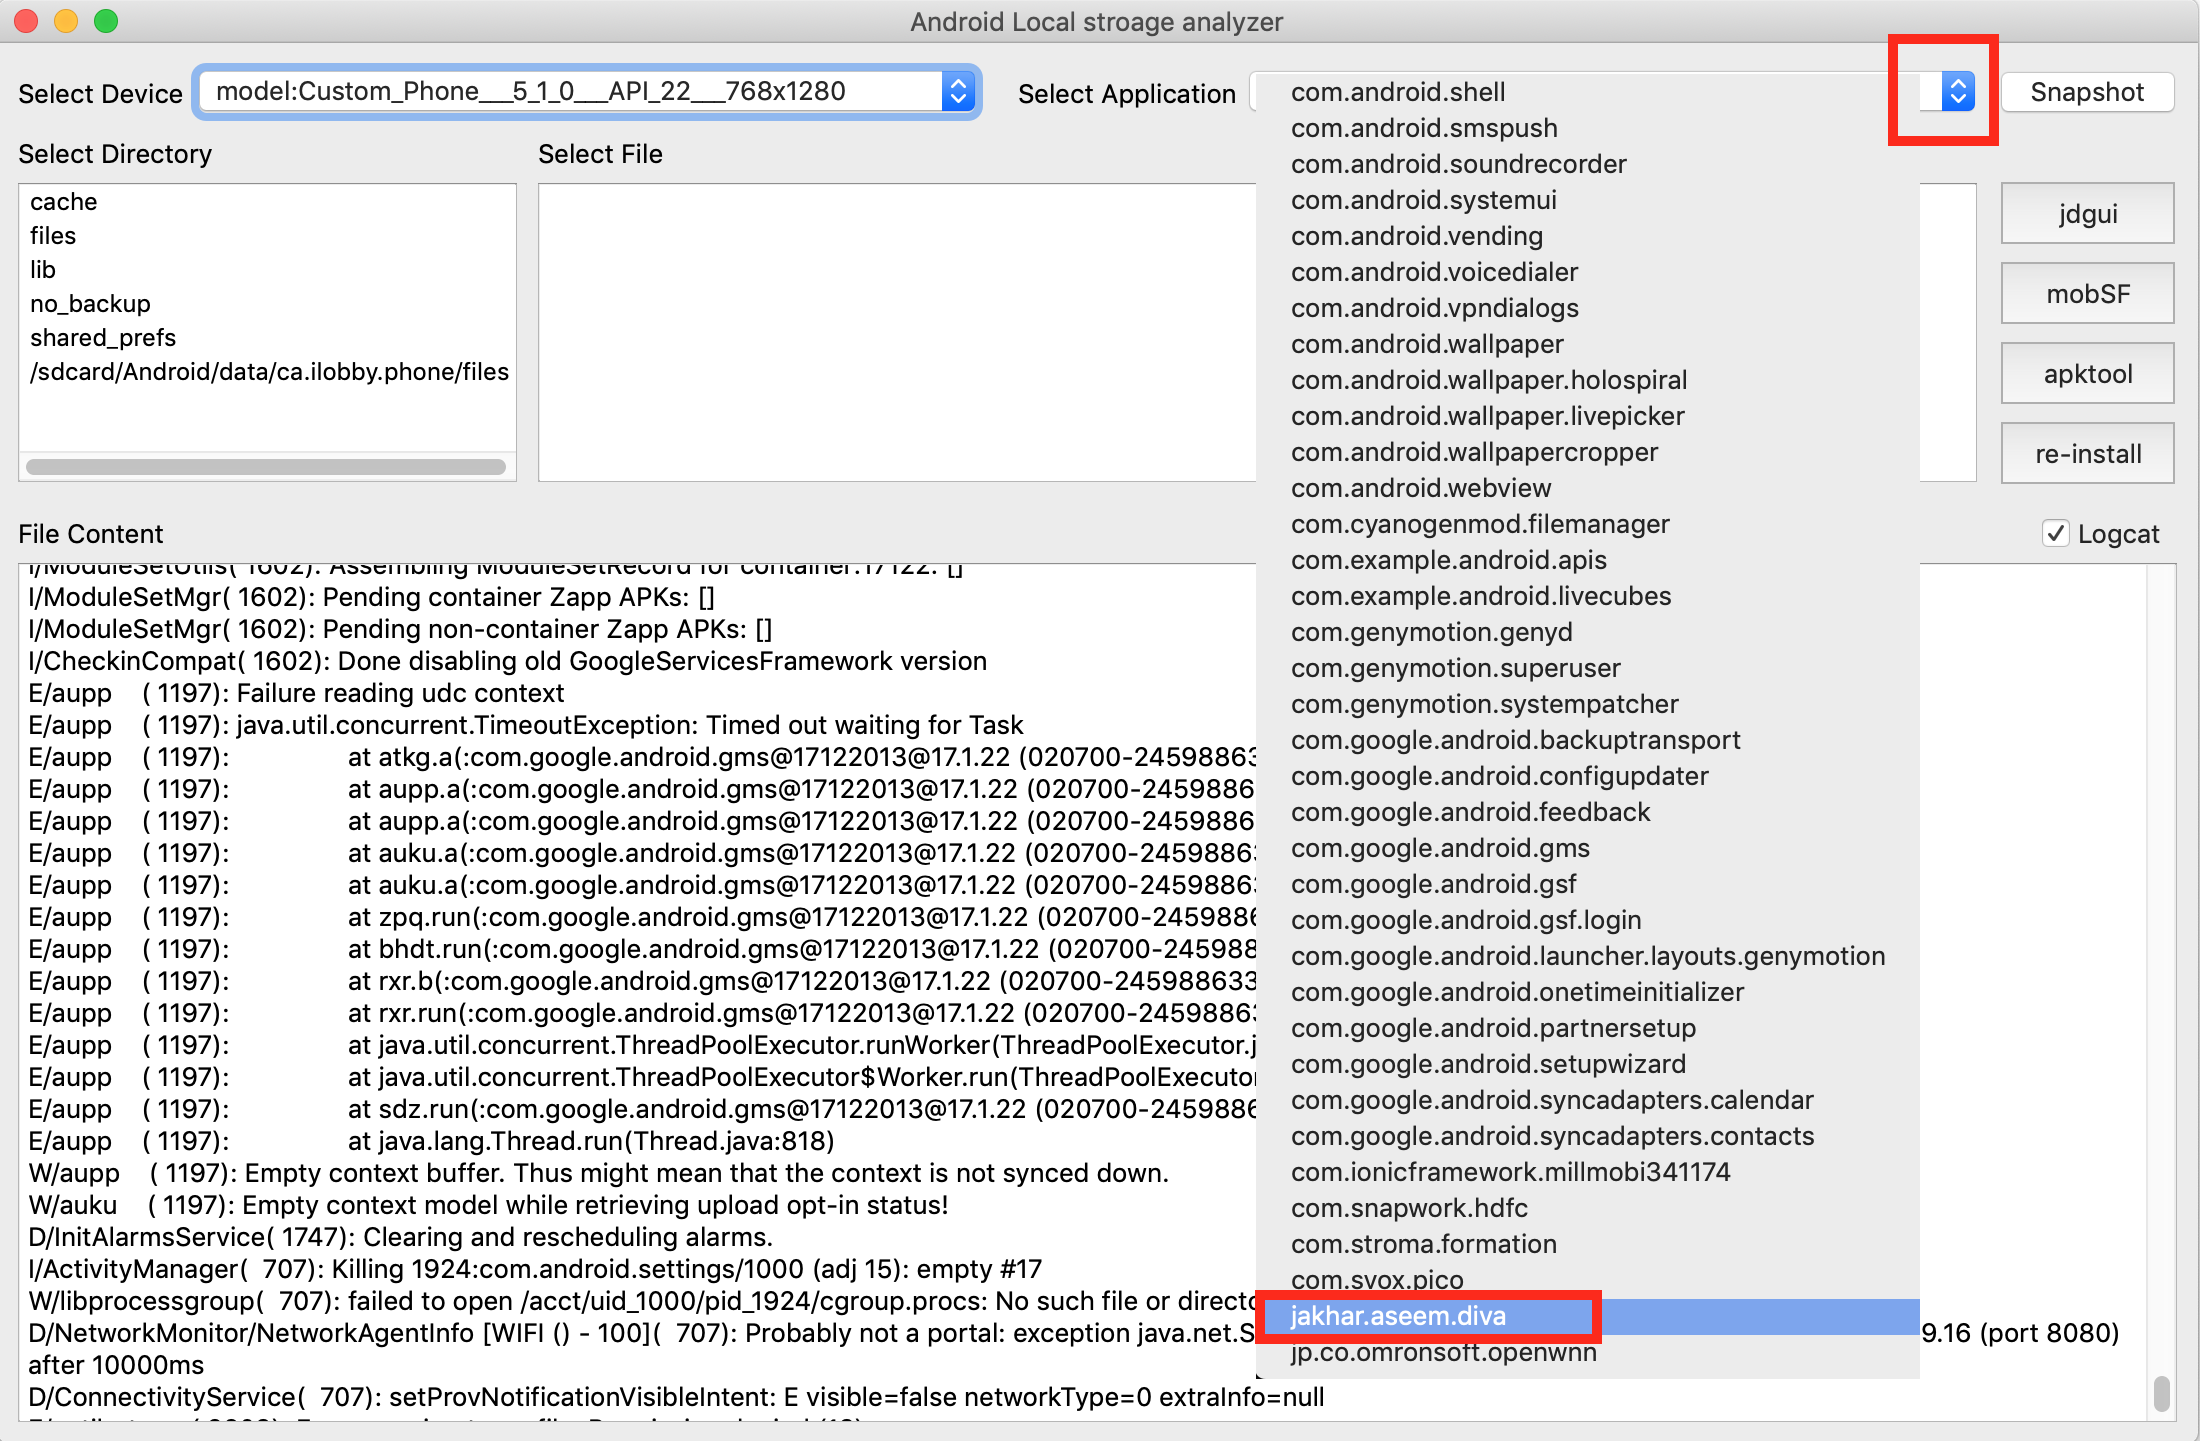
Per analizzare l'applicazione, selezionala dall'elenco a discesa come mostrato in figura: Usage
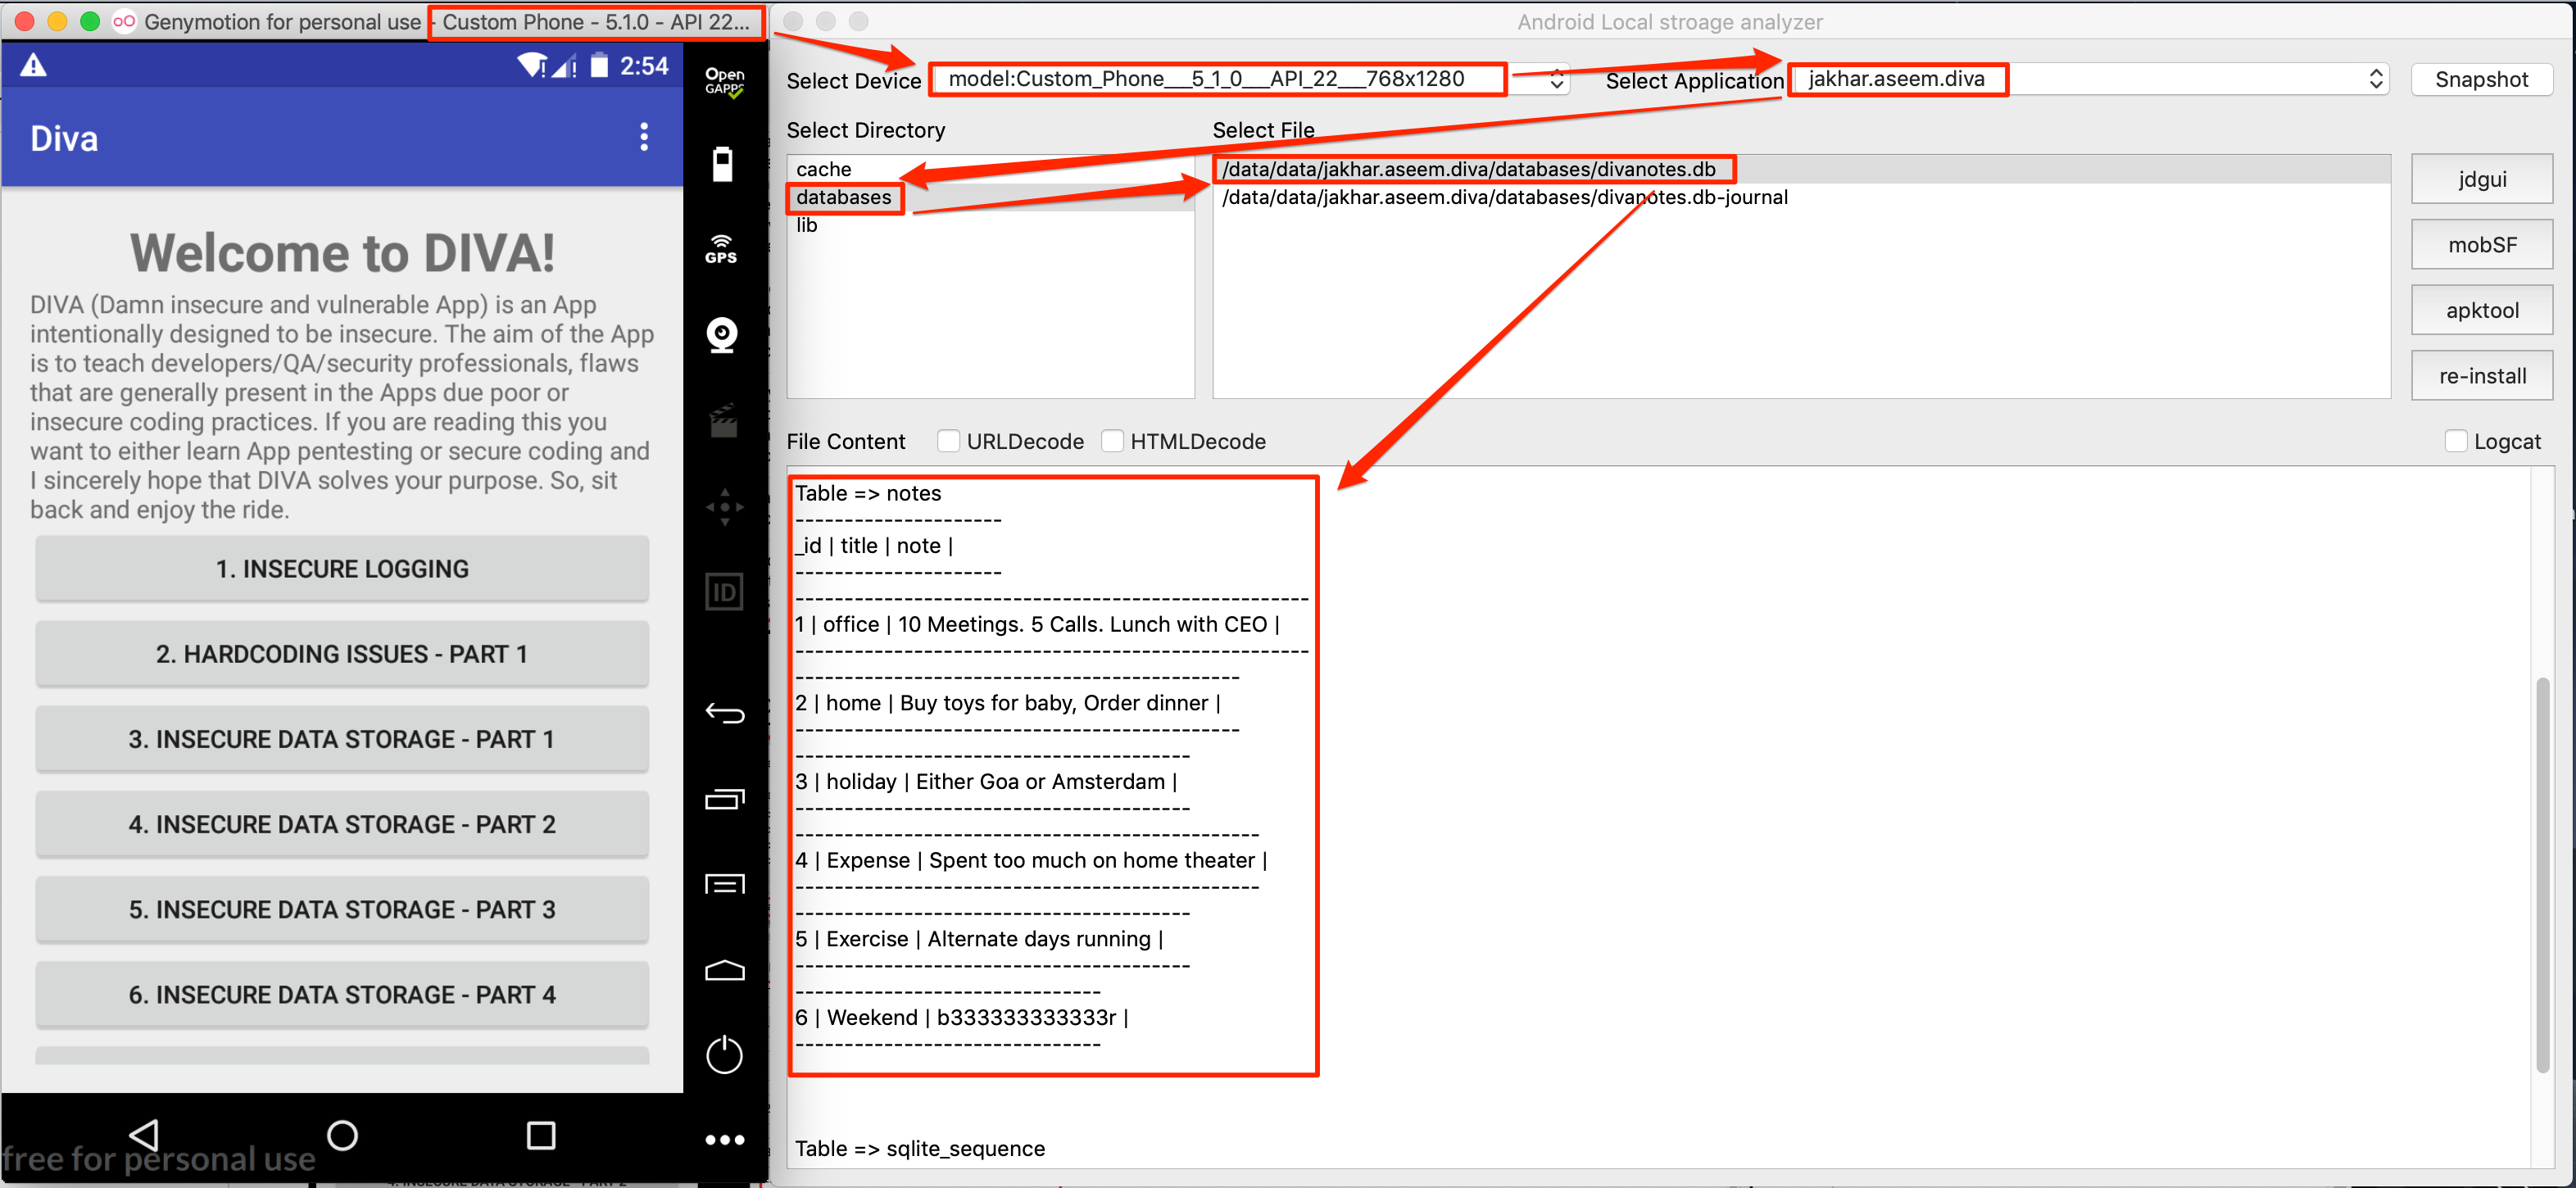
Per analizzare il contenuto dei file dell'applicazione, seleziona il file come mostrato in figura: Usage
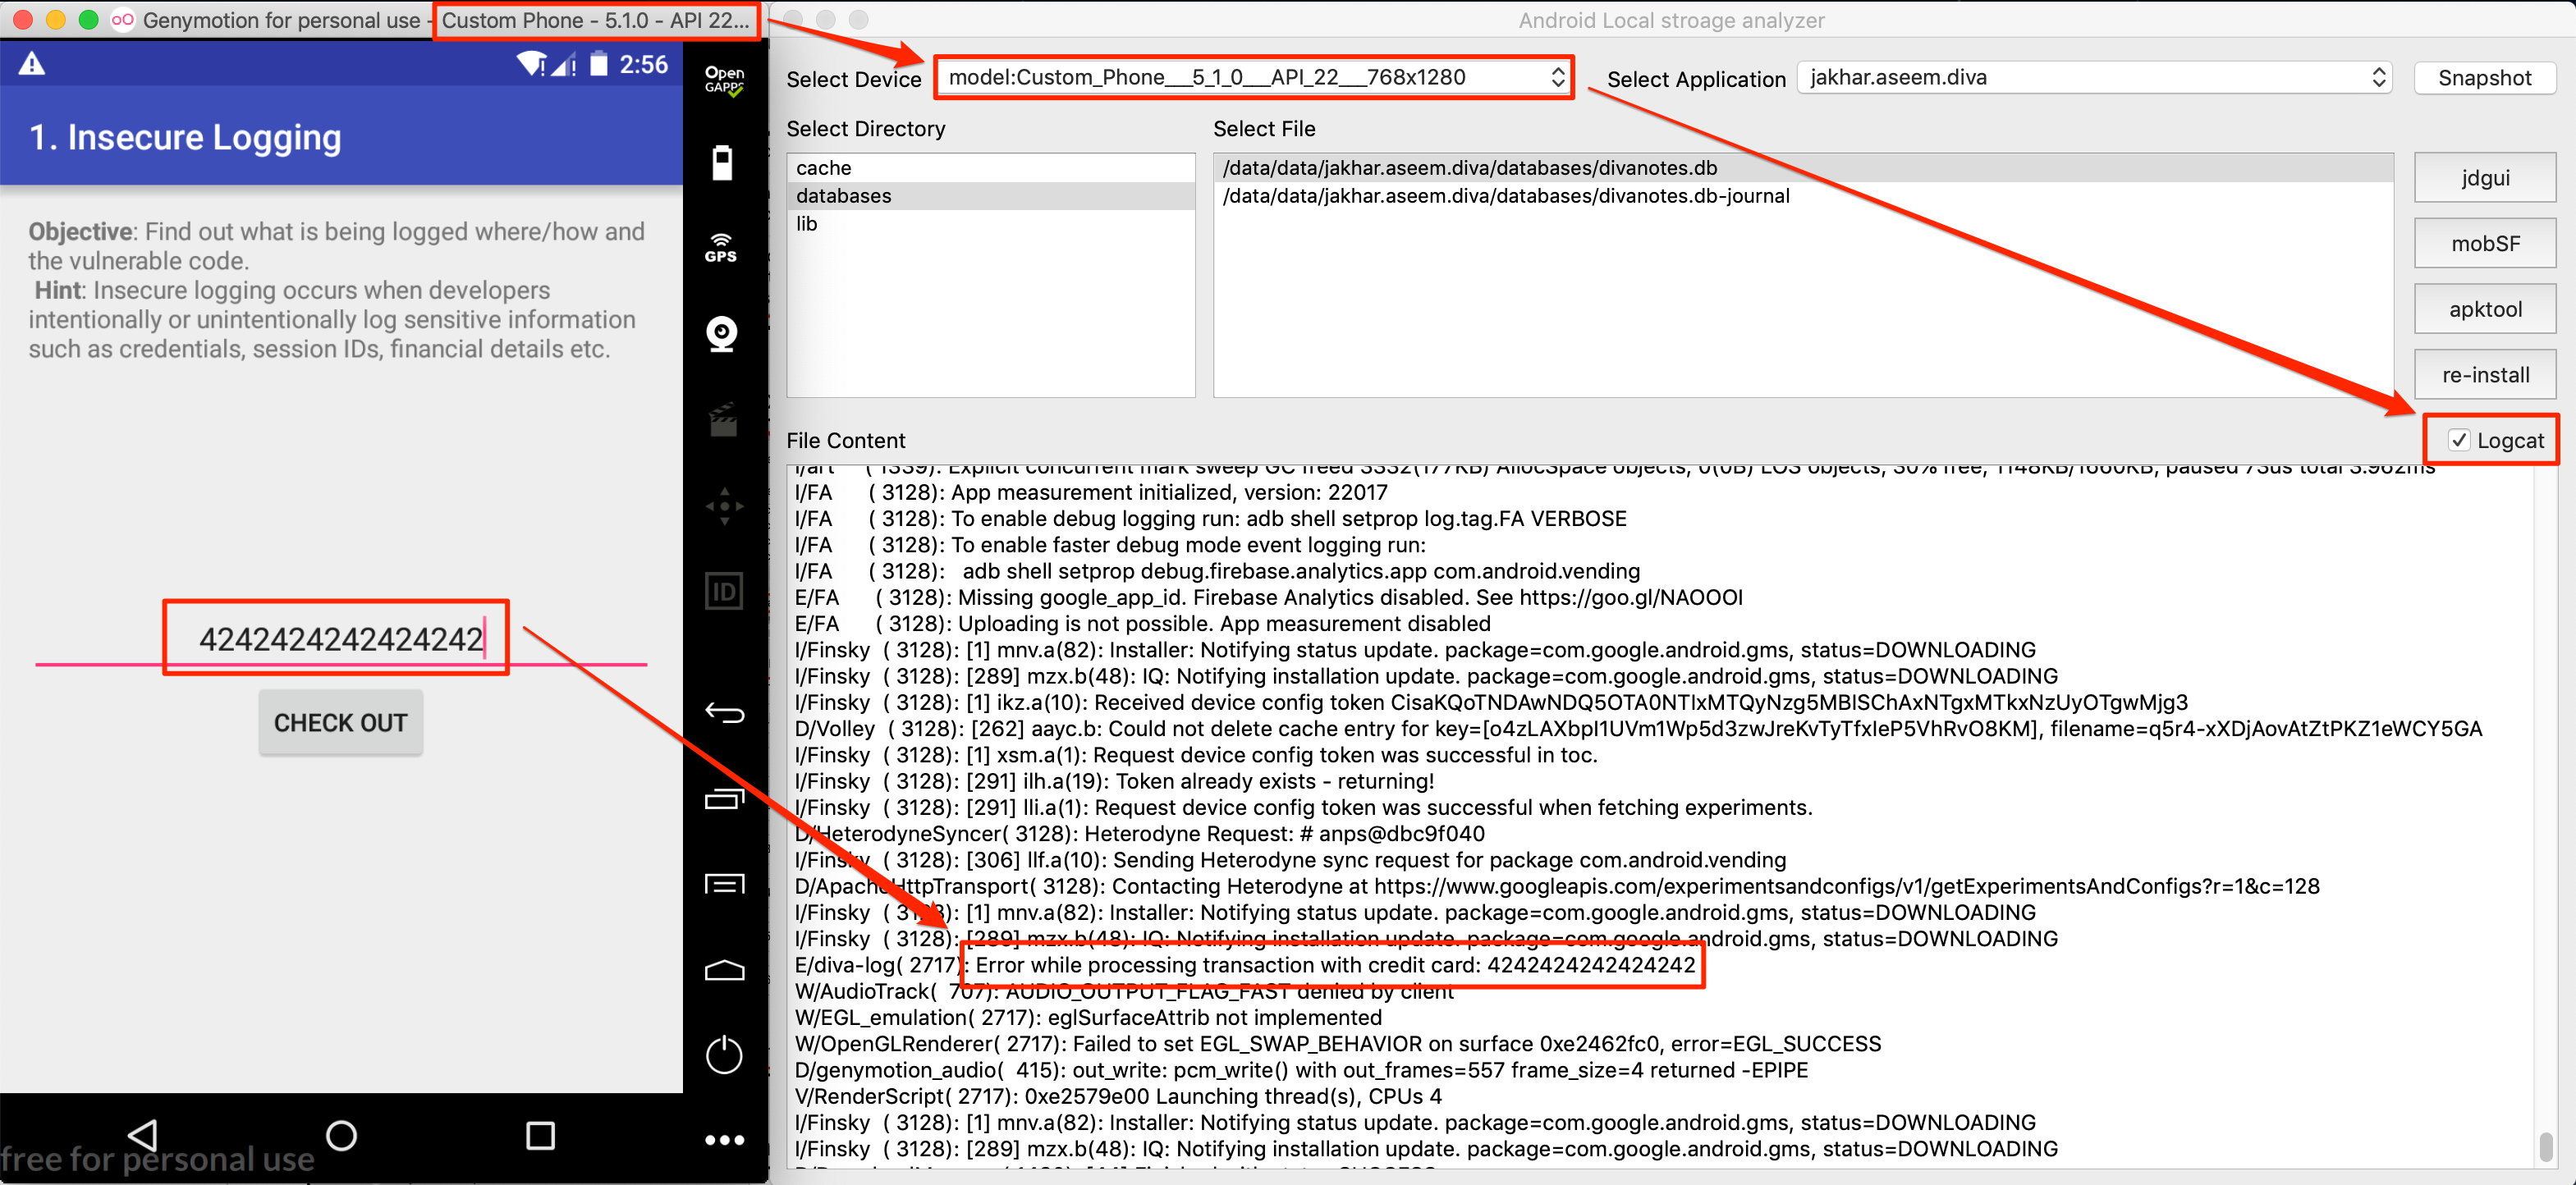
Analizza i log logcat delle informazioni sensibili come mostrato in figura: Usage
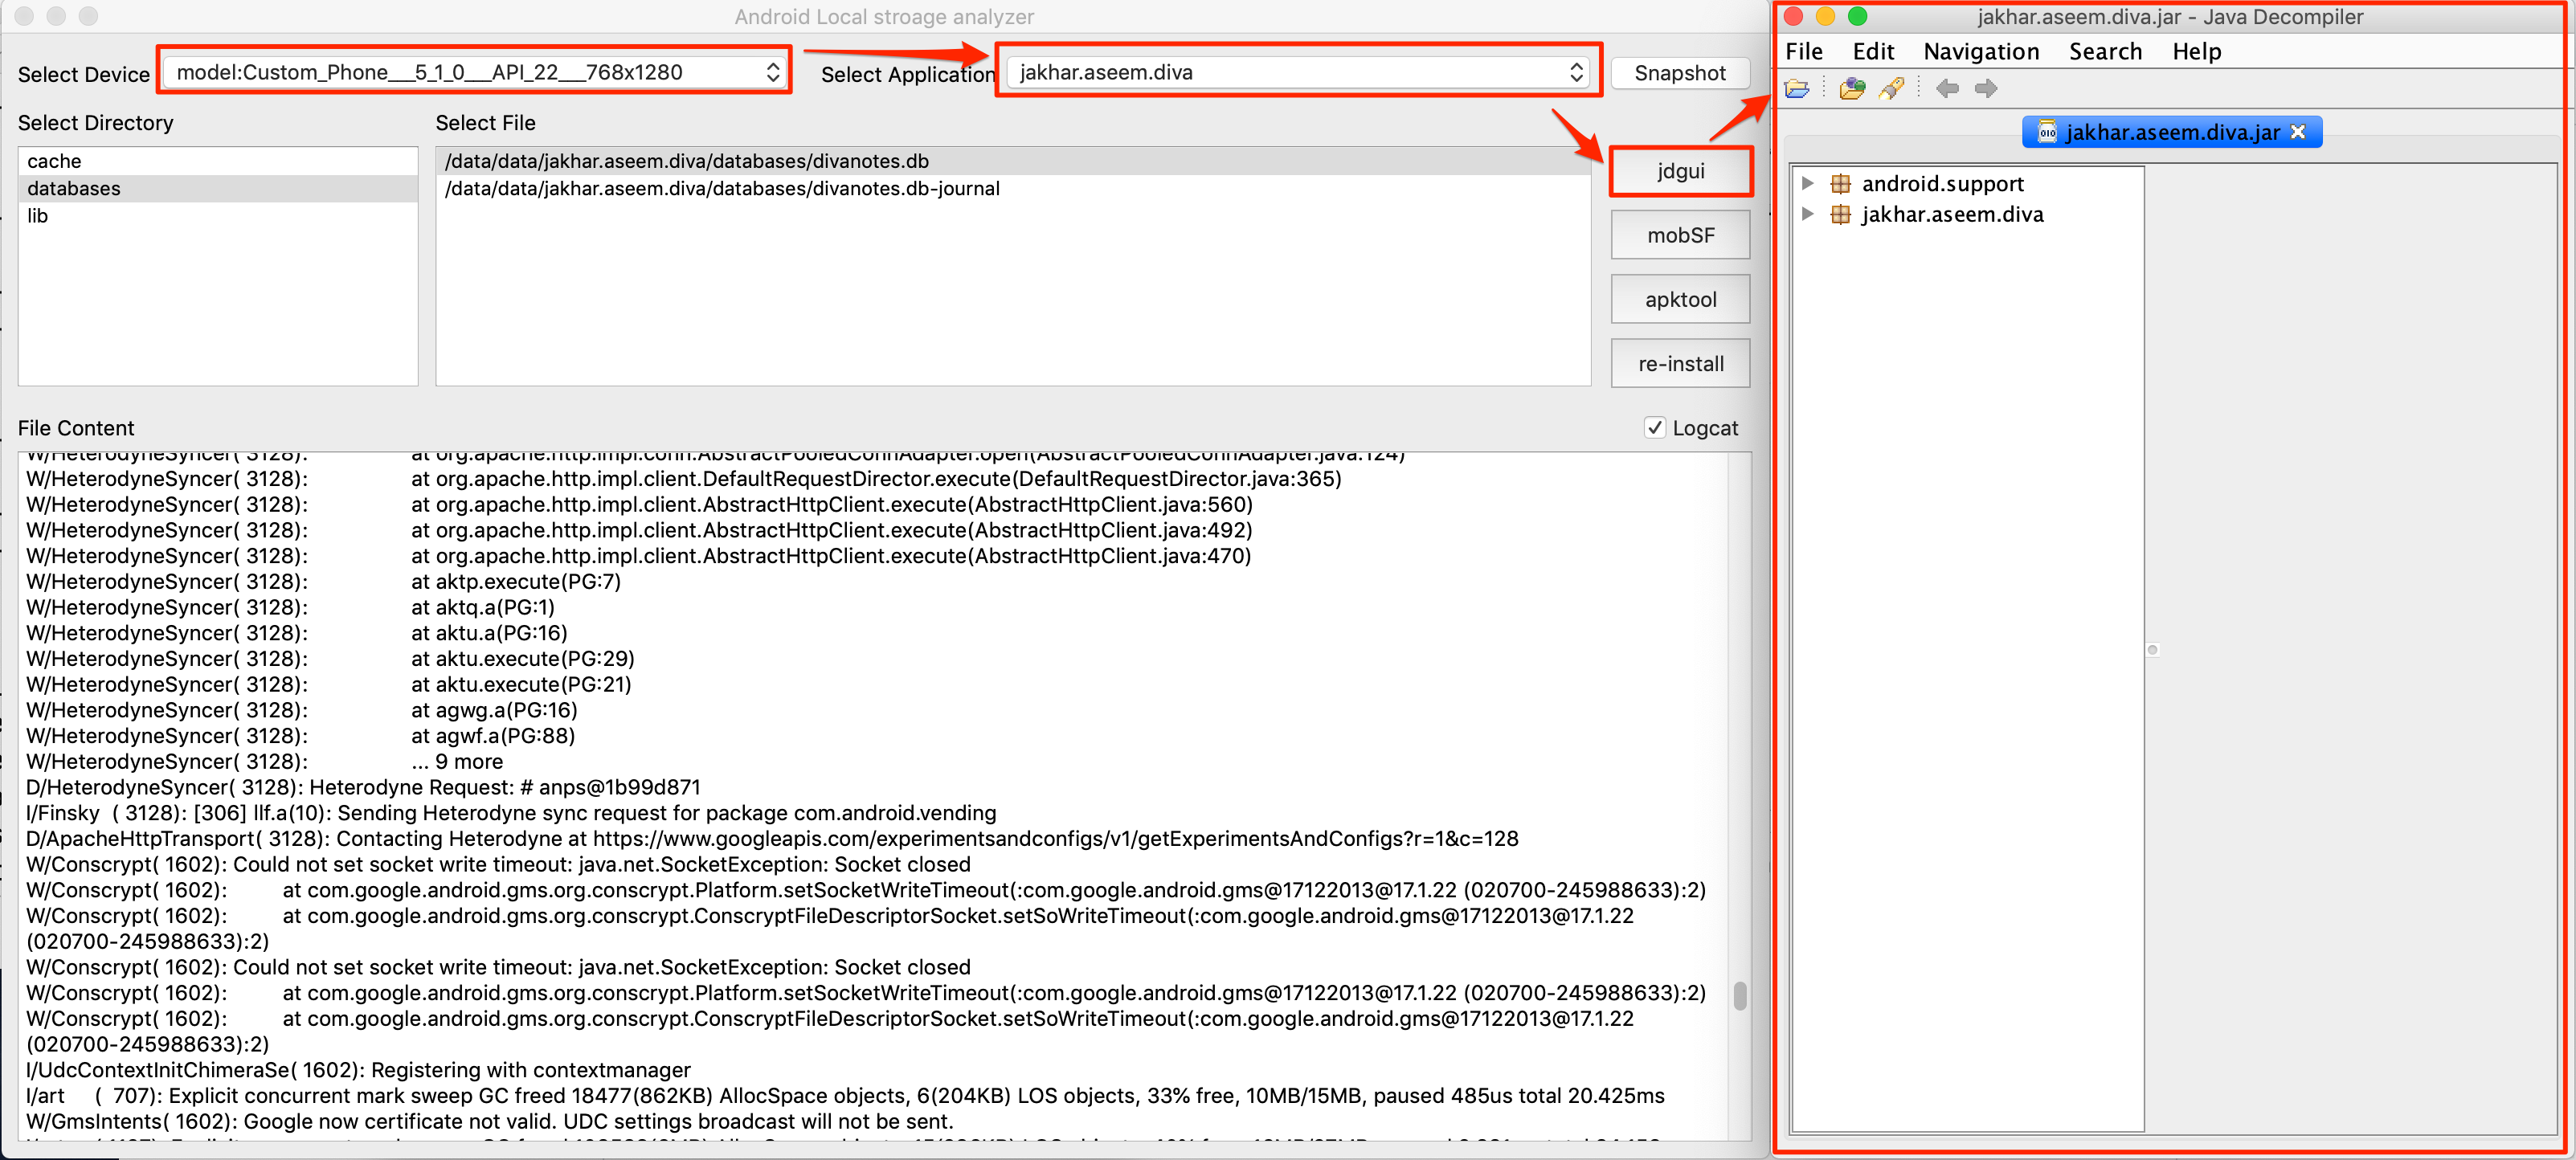
Per visualizzare il sorgente dell'applicazione in JD-GUI, clicca sul pulsante "jdgui" come mostrato in figura: Usage
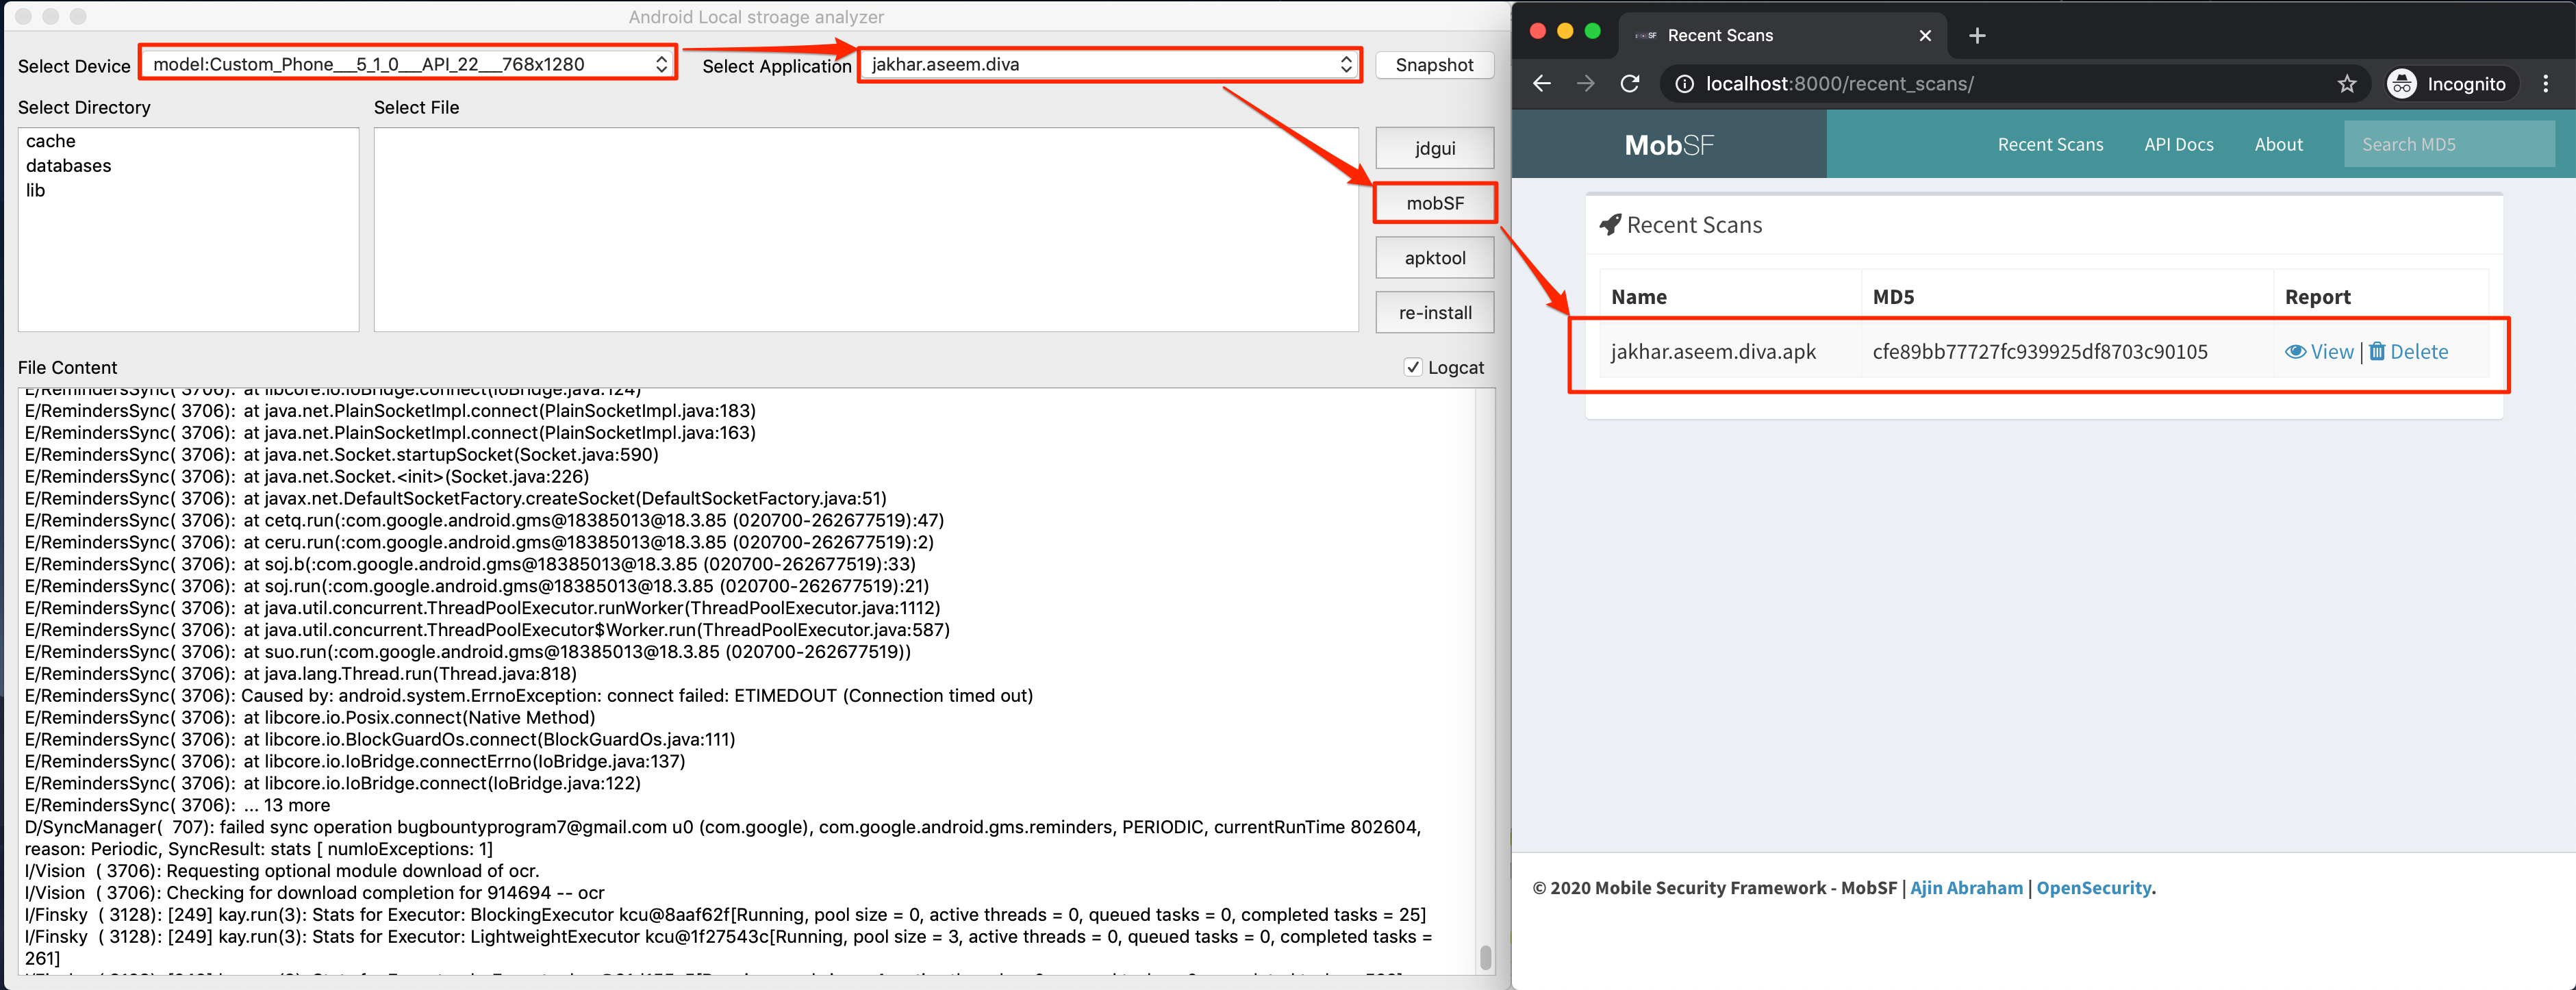
Se mobSF è configurato nel sistema e per aprire l'applicazione con MobSF, clicca sul pulsante "mobSF" come mostrato in figura: Usage
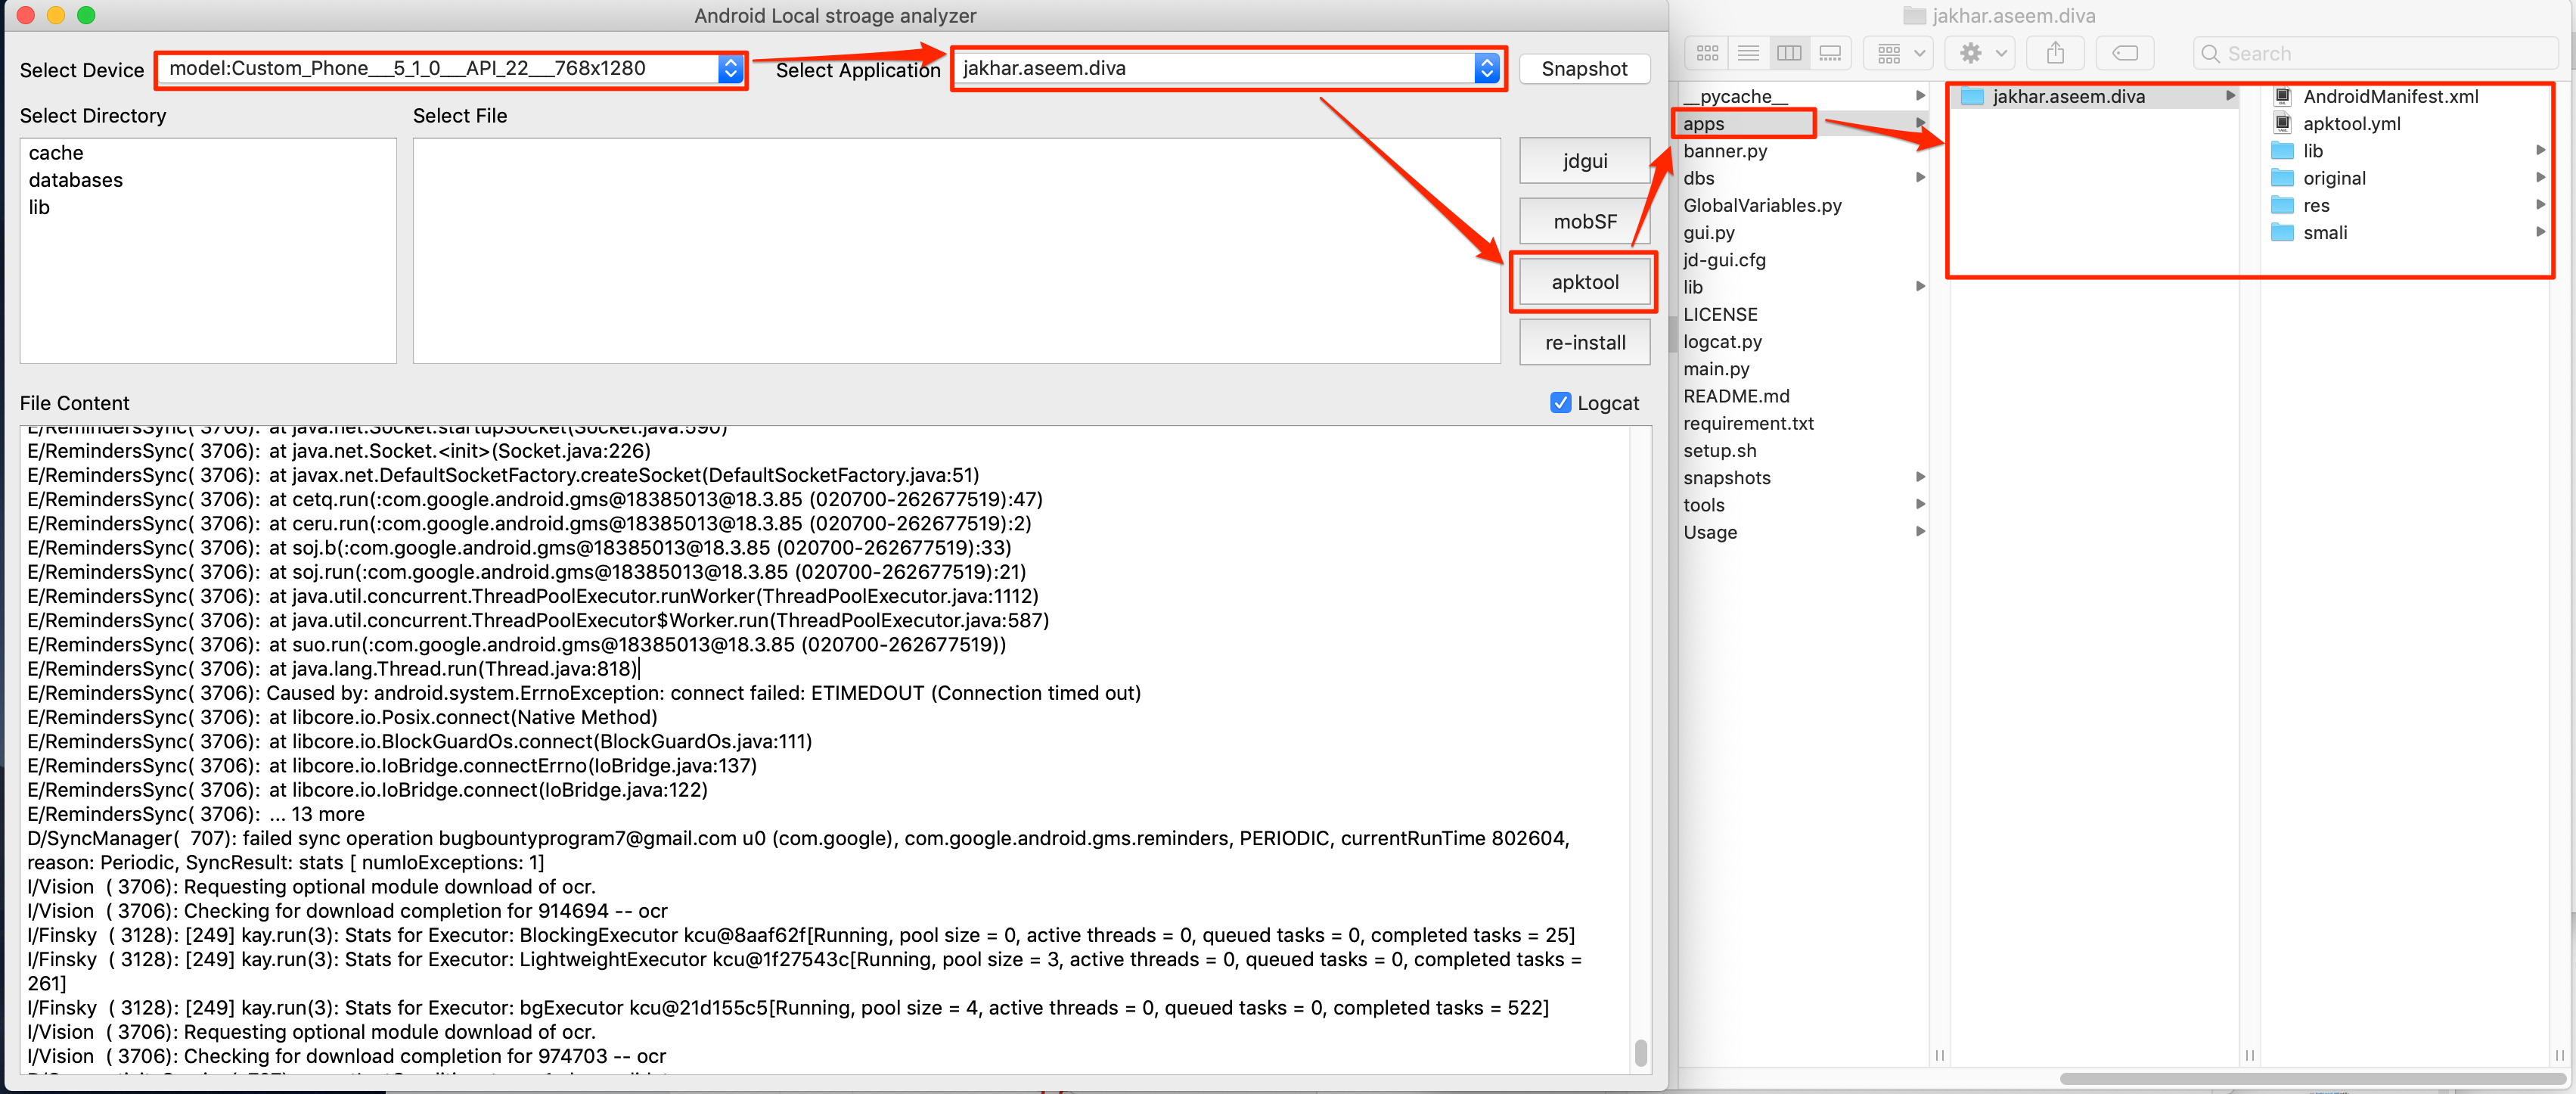
Per decompilare l'applicazione usando apktool, clicca sul pulsante "apktool" come mostrato in figura: Usage
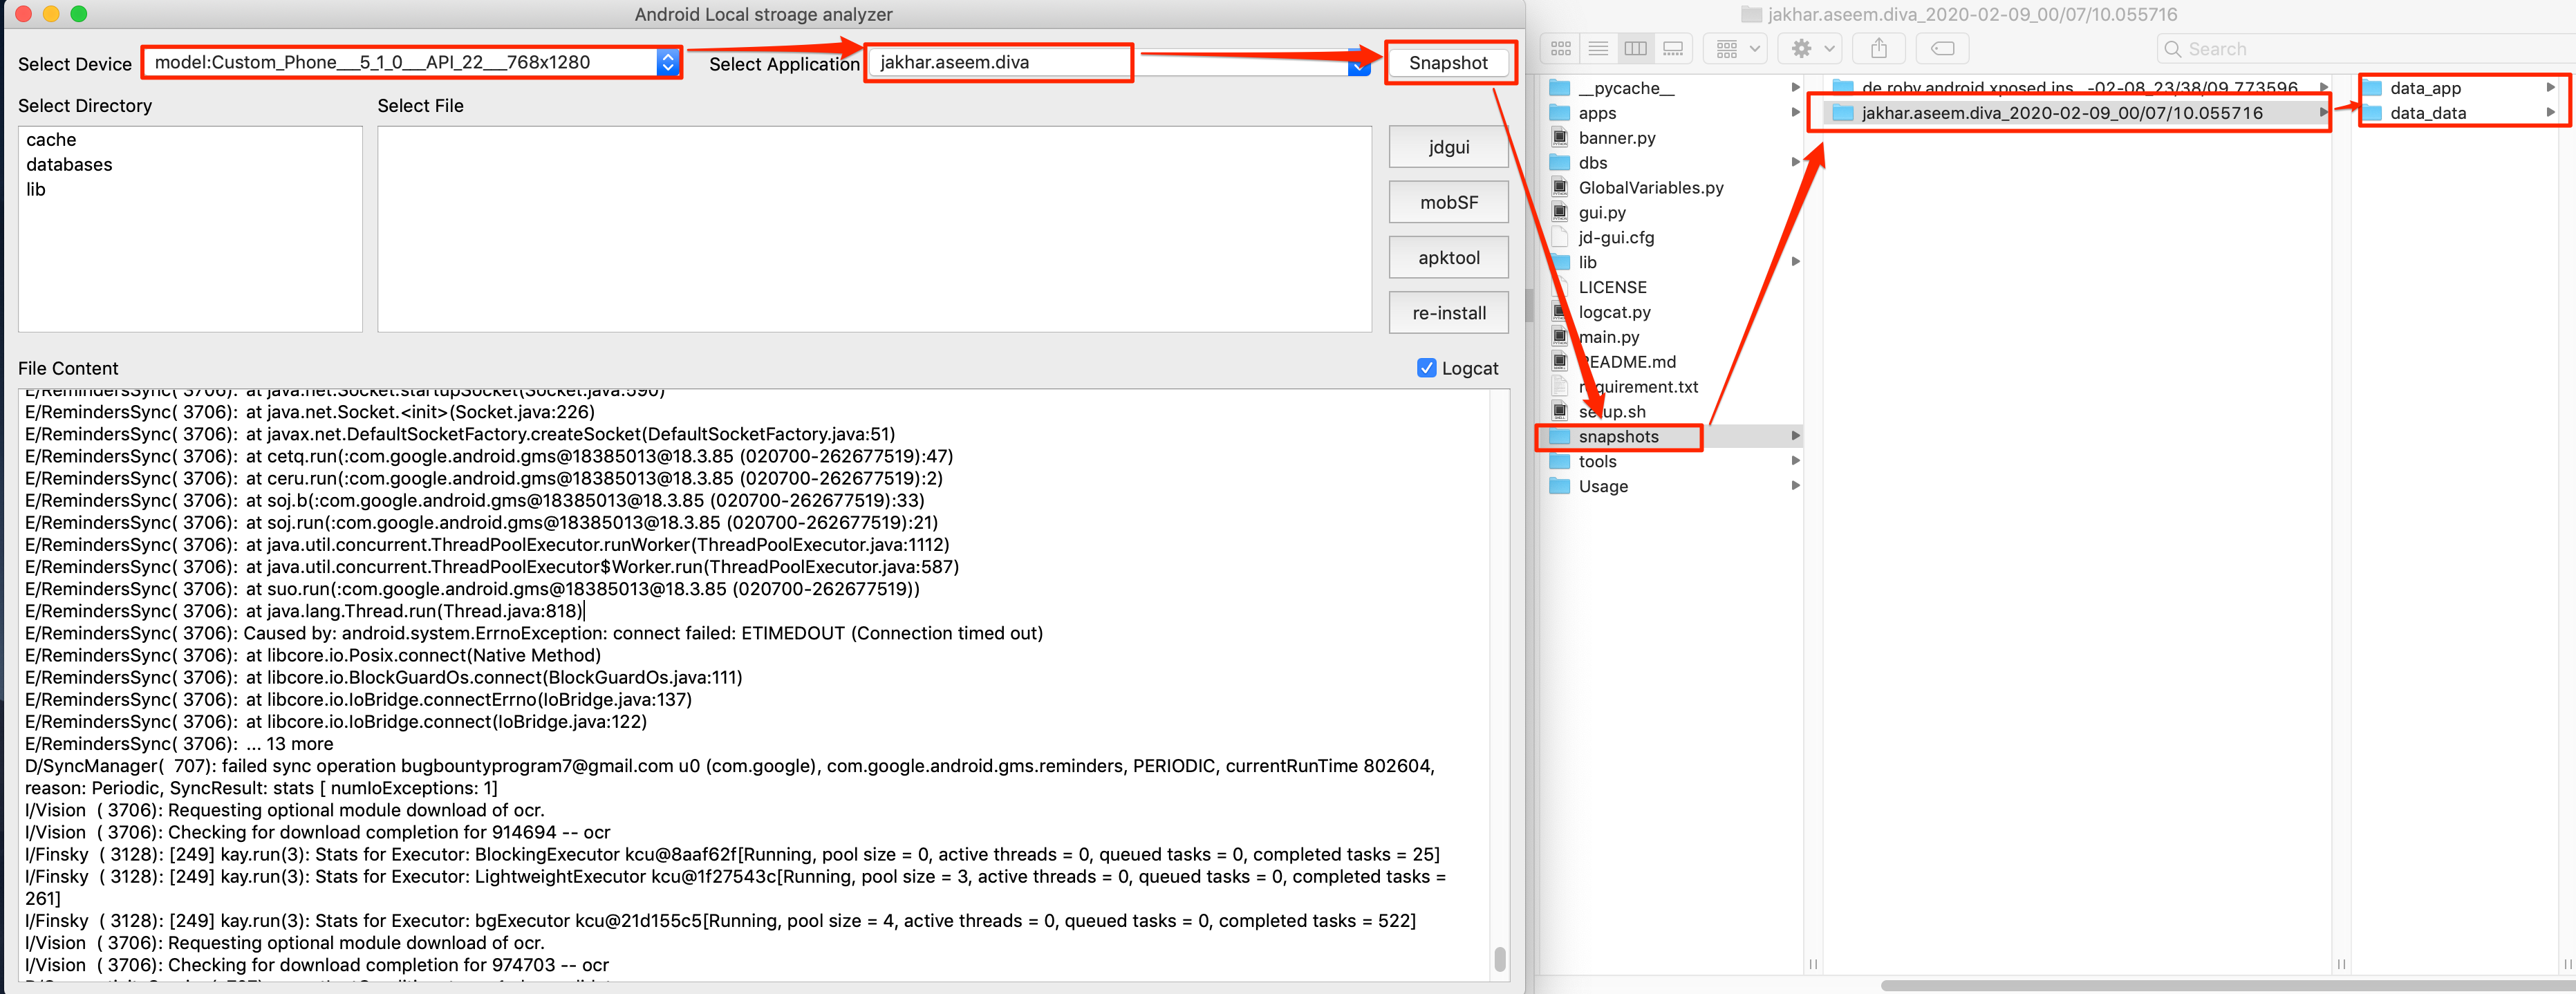
Per eseguire il backup della sandbox dell'applicazione per riferimenti futuri, clicca sul pulsante "snapshot" come mostrato in figura: Usage
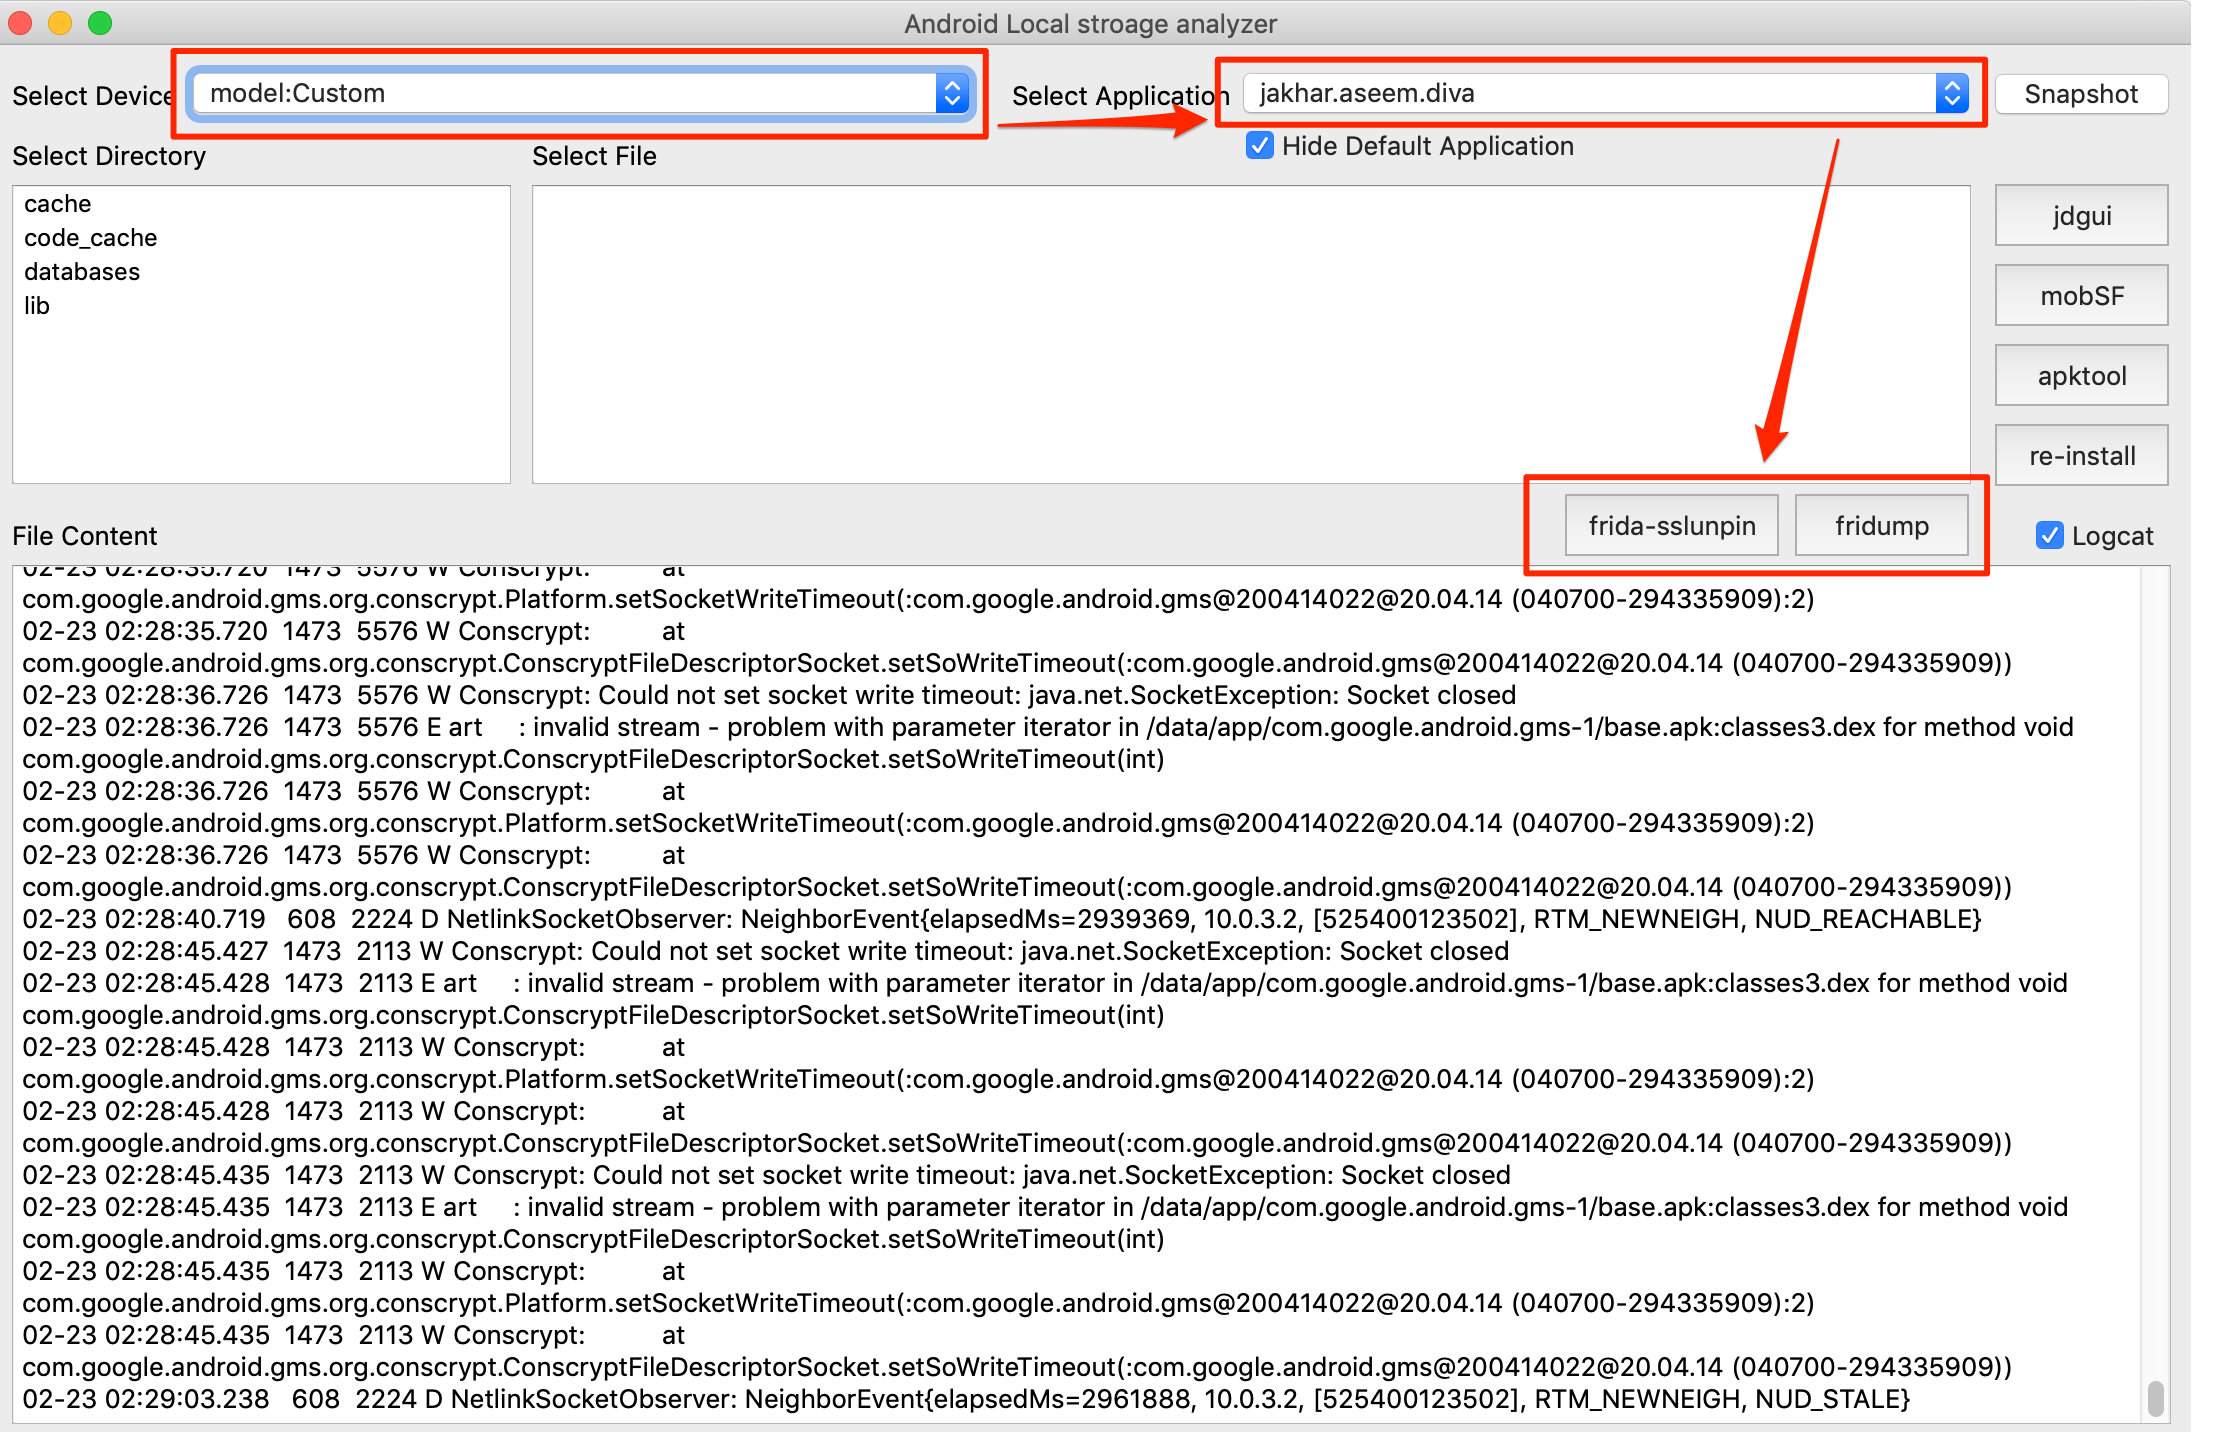
Supporto per Frida universal SSL unpinning e fridump come mostrato in figura: Usage
Miglioramenti Futuri

  • Comando Strings sui file ".so" o libreria
  • Compatibile con python3
  • Ricerca approfondita: trova tutti i file dell'applicazione dall'intera memoria
  • Pulsante Snapshot: copia l'intera directory dell'applicazione per riferimenti futuri
  • Elenco a discesa dell'applicazione invece della casella di testo
  • Pulsante Snapshot: copia l'intera directory dell'applicazione per riferimenti futuri
  • Elenco a discesa dell'applicazione invece della casella di testo
  • Decompilazione dell'applicazione con un clic usando apktool
  • Navigazione nell'applicazione JD GUI con un clic
  • Script Frida Universal SSL per bypassare l'SSL pinning
  • Esegui lo strumento Fridump per verificare informazioni sensibili nella memoria dell'applicazione
  • Reinstallazione dell'APK con un clic (disinstalla app -> ricostruisci con apktool -> firma con sign.jar -> installa app)
  • Analisi mobSF con un clic (prerequisito: installazione di mobSF richiesta) Nota: al momento aggiorna l'endpoint mobSF in GlobalVariables.py e la variabile "mobSFURL"

# Riferimenti
  • https://stackoverflow.com/questions/11524586/accessing-logcat-from-android-via-python
  • https://payatu.com/wp-content/uploads/2016/01/diva-beta.tar.gz
  • https://pythonspot.com/pyqt5/
  • https://github.com/iBotPeaches/Apktool/releases
  • https://github.com/java-decompiler/jd-gui/releases
  • https://github.com/pxb1988/dex2jar/releases
  • https://github.com/appium/sign/tree/master/dist
  • https://github.com/frida/frida/releases/download/12.8.10/frida-server-12.8.10-android-x86.xz
  • https://github.com/Nightbringer21/fridump
  • https://codeshare.frida.re/@pcipolloni/universal-android-ssl-pinning-bypass-with-frida/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






