Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PortexAnalyzerGUI — Interfaccia grafica per PortEx, una libreria per l'analisi di eseguibili portatili e malware. | Kitploit

Strumenti/GitHubGitHub/struppigel/portexanalyzergui
Analisi StaticaAnalisi HashReverse EngineeringInformatica ForenseAnalisi MalwareAnalisi di Binari
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

Interfaccia grafica per PortEx, una libreria per l'analisi di eseguibili portatili e malware.

Vedi Repository
149114029 giorni faRevisionato da Kitploit
Condividi

PortexAnalyzerGUI

Interfaccia grafica per PortEx, una libreria per l'analisi di Portable Executable e malware
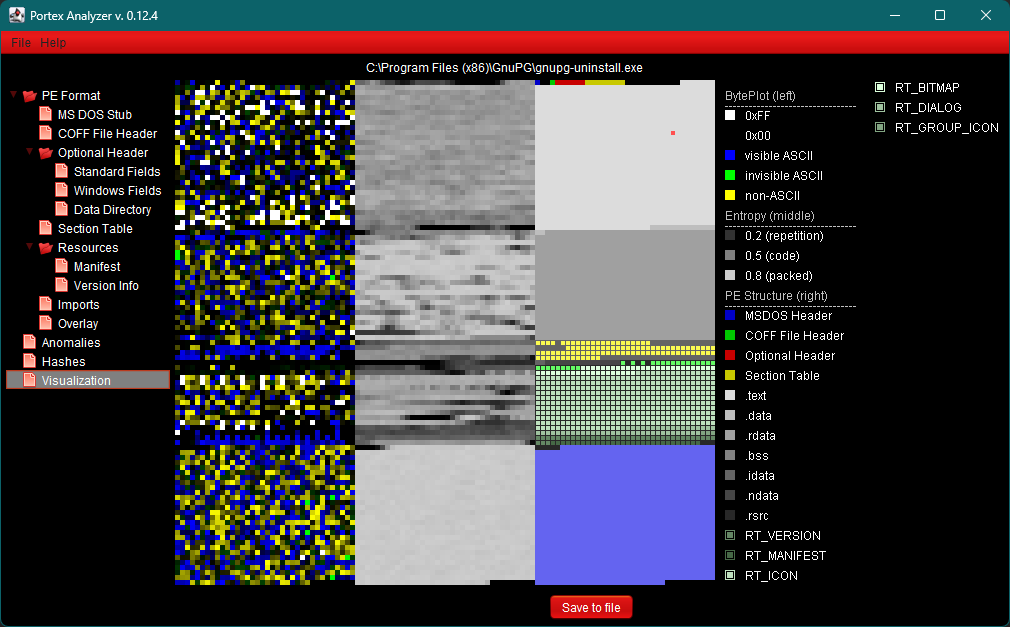
esempio visualizzatore

esempio visualizzatore

Download

Pagina delle release

Funzionalità

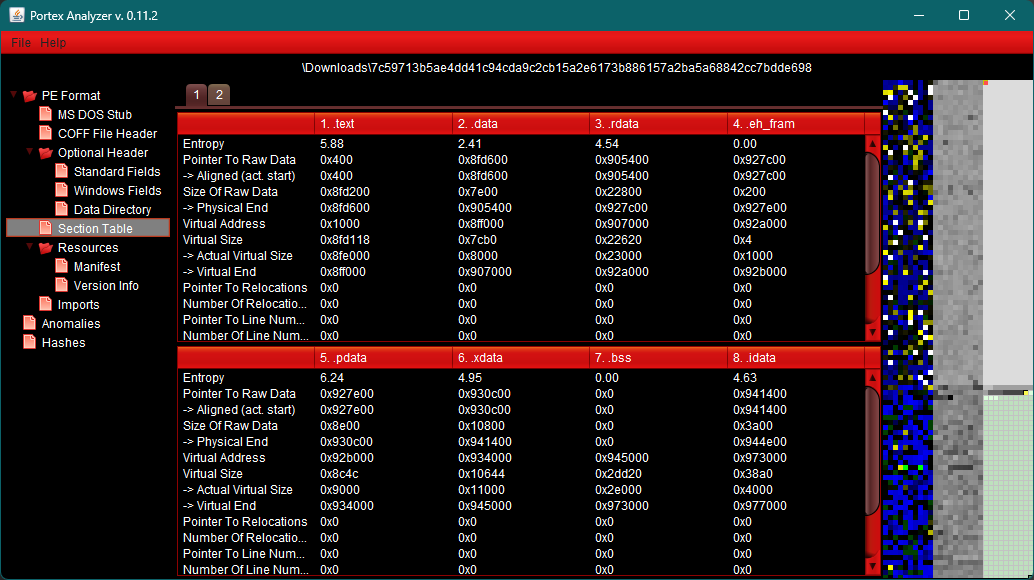
  • Informazioni di intestazione da: MSDOS Header, Rich Header, COFF File Header, Optional Header, Section Table, .NET Metadata
  • Strutture PE: Import Section, Resource Section, Export Section, Debug Section
  • Scansione per anomalie del formato file e suggerimenti di reversing per determinate combinazioni
  • Visualizza la struttura del file, le entropie locali e il byteplot, e salvali come PNG
  • Calcola l'entropia di Shannon, Imphash, MD5, SHA256, hash Rich e RichPV
  • Scansione dell'overlay e della firma dell'overlay, dump o rimozione dell'overlay
  • Informazioni sulla versione e manifest
  • Estrazione delle icone e salvataggio come PNG
  • Scansioni di firme interne usando le firme PEiD e uno scanner interno di tipi di file.
  • Scansioni con le tue firme nel formato di firma di PortEx

Le tue firme

PortexAnalyzerGUI scansiona ogni file con le tue firme in aggiunta alle firme fornite con PortEx. Scrivile nel formato di firma di PortEx e salvale come file .sig nella cartella signatures accanto al programma, ad es.:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • Vengono caricati tutti i file .sig della cartella, le sottocartelle no. Settings > Signatures apre la cartella, la crea se necessario e sceglie un'altra cartella.
  • Quando apri un file, i file .sig modificati vengono caricati di nuovo. Reload signatures nella vista Signatures o nel menu Settings li carica di nuovo e scansiona il file aperto con essi.

SO e JRE supportati

Testo questo programma su Linux e Windows. Ma dovrebbe funzionare su qualsiasi SO con JRE versione 17 o superiore.

Compilazione

Hai bisogno di un JDK 17 o superiore e di Maven. PortEx viene scaricato da Maven Central.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • I test che necessitano di campioni PE li leggono da ../PortEx/portextestfiles e vengono saltati se la cartella non esiste. -Dportex.testfiles=<folder> li legge da un'altra cartella, -DskipTests salta tutti i test.
  • Per compilare con la tua build di PortEx, esegui sbt publishM2 nella cartella di PortEx e passa la sua versione, ad es. mvn package -Dportex.version=6.0.1-SNAPSHOT.

Futuro

Includerò sempre più funzionalità che PortEx già fornisce.

Queste funzionalità includono tra le altre:

  • visualizzazione personalizzata
  • estrazione e conversione delle icone in file .ICO
  • dump di sezioni, risorse
  • esportazione di report in txt, json, csv

Alcune di queste funzionalità sono già fornite dalla versione CLI di PortexAnalyzer, che puoi trovare qui: PortexAnalyzer CLI

Donazioni

Sviluppo PortEx e PortexAnalyzer come hobby nel mio tempo libero. Se ti piace, considera di offrirmi un caffè: https://ko-fi.com/struppigel

Autore

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

Licenza

Licenza

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →