
 cyb3rmx/qu1cksc0pe
Strumento di analisi malware tutto-in-uno.



Puoi ottenere:
Qu1cksc0pe mira a ottenere ancora più informazioni sui file sospetti e aiuta l'utente a capire di cosa quel file è capace.
| File | Tipo di Analisi |
|---|---|
| Eseguibili Windows (.exe, .dll, .msi, .bin) | Static, Dynamic |
| Eseguibili Linux (.elf, .bin) | Static, Dynamic |
| Eseguibili MacOS (mach-o) | Static |
| File Android (.apk, .jar, .dex) | Static, Dynamic (per ora solo .apk) |
| Binari Golang (Linux) | Static |
| File Documento | Static |
| Famiglia VBScript/VBA (.vbs, .vbe, .vba, .vb, .bas, .cls, .frm) | Static (--docs) |
| Documenti HTML (.html, .htm) | Static (--analyze) |
| JavaScript (.js) | Static (--analyze) |
| HTA / Applicazione HTML (.hta) | Static (--analyze) |
| Script Batch Windows (.bat, .cmd) | Static (--analyze) |
| Collegamento Windows (.lnk) | Static (--analyze) |
| File Archivio (.zip, .rar, .ace) | Static |
| File PCAP (.pcap) | Static |
| Script Powershell | Static |
| File E-Mail (.eml) | Static |
python qu1cksc0pe.py --file suspicious_file --analyze
```bash
go build -o keyhacks -ldflags="-s -w" -trimpath
./keyhacks -h
Questi comandi compileranno ed eseguiranno lo strumento.
Poi puoi utilizzare un comando di esempio per testare lo strumento:
echo "password=SuperSecretPassword&token=myToken123&id=WJ7B2b1H9&secret_key=your_secret_key" | ./keyhacks -d '&'
Nota: Lo strumento restituisce risultati perché ha rilevato valori
password,tokenesecret_keyche corrispondono ai pattern.
Questo progetto è concesso in licenza secondo i termini della MIT License.
nuclei, httpx e altri grandi strumenti.Per qualsiasi domanda, feedback o contributo, apri una issue o contattaci su Twitter.
Questo strumento è destinato esclusivamente a scopi educativi e di test di sicurezza autorizzati. Gli utenti sono responsabili del rispetto di tutte le leggi applicabili e dell'ottenimento della corretta autorizzazione prima di utilizzare questo strumento.```bash
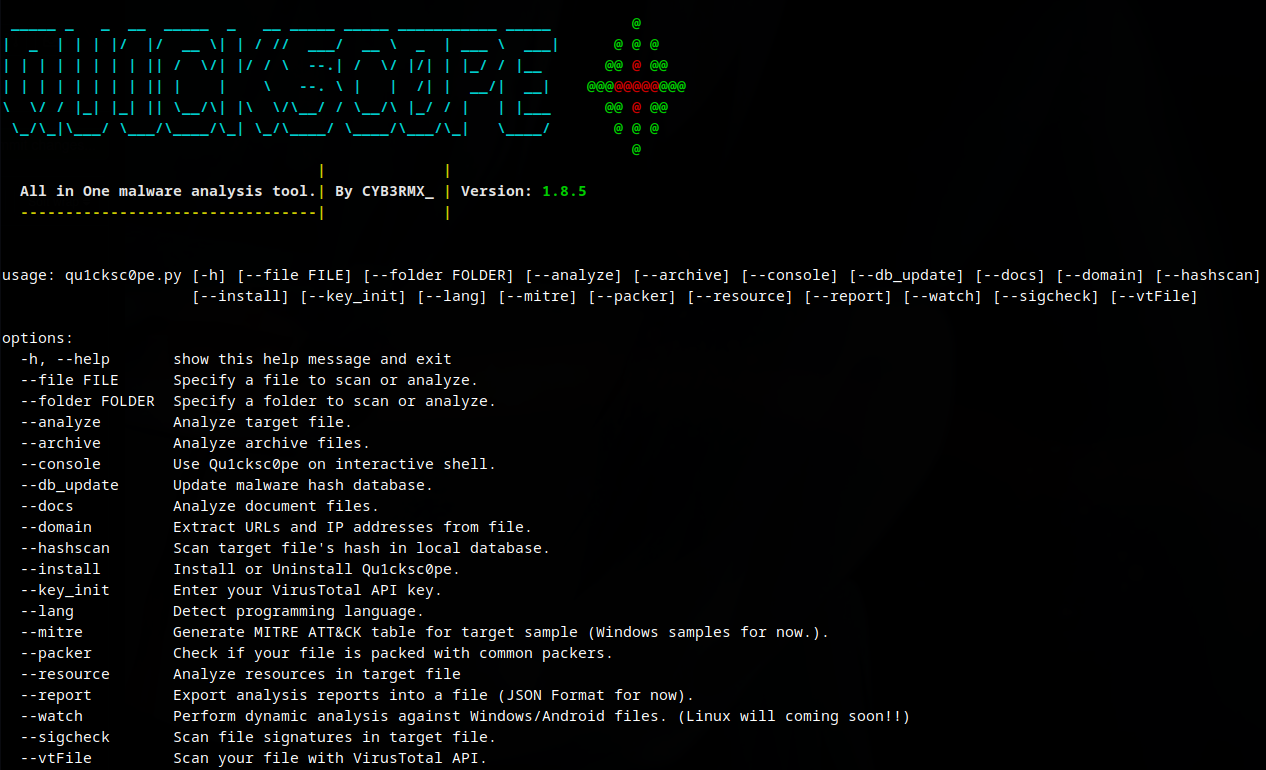
python3 qu1cksc0pe.py --ui
# Schermata
# Aggiornamenti
<b>03/03/2026</b>
- [X] Pacchetto Debian (`build_deb.sh`): il post-install `.deb` ora include il download di JADX v1.5.3, l’installazione di Ollama e l’installazione pip di pyOneNote, in modo che un sistema Kali/Parrot fresco sia completamente funzionale senza alcuna configurazione manuale successiva. Dipende da `default-jre-headless`, `unzip`, `curl | wget`; `adb`/`strace`/`ltrace` spostati in Recommends (non bloccanti su sistemi che ne sono sprovvisti).
- [X] Correzione bug: tutte le chiamate di avvio dei moduli tramite subprocess in `qu1cksc0pe.py`, `apkAnalyzer.py`, `emulator.py`, `pcap_analyzer.py` e `email_analyzer.py` ora usano `sys.executable` invece di `shutil.which("python3")`. In precedenza, i sotto-analizzatori avviati all’interno di un virtualenv ricadevano sul Python di sistema e sollevavano `ModuleNotFoundError` per ogni dipendenza installata via pip (puremagic, androguard, pyaxmlparser, …).
- [X] Correzione bug: `apkAnalyzer.py` — `resolve_decompiler_path()` e `is_valid_jadx_launcher()` ora catturano `PermissionError` durante la scansione della directory `/opt/Qu1cksc0pe/jadx/lib/`, ricadendo su un controllo `os.access()`. In precedenza lo strumento usciva con un’eccezione di permesso non gestita quando eseguito come utente normale e JADX era installato da root.
- [X] Correzione bug: `archiveAnalyzer.py` — gli archivi RAR5 (e archivi RAR su sistemi con `unrar-free`) restituivano una lista di file vuota perché `unrar-free` non supporta RAR5. Aggiunto un fallback a due stadi: (1) prova `rarfile` con il miglior estrattore disponibile; (2) se `infolist()` è vuoto, si ricade su `7z l` (solo elenco, senza password) analizzato tramite il nuovo helper `_parse_7z_list()` in un wrapper `ListOnlyArchive`. Gli archivi protetti da password vengono ora elencati senza bloccarsi — `read()` restituisce byte vuoti, quindi la scansione del contenuto viene saltata correttamente.
- [X] Post-install Debian: aggiunto un riepilogo in ASCII-box prominente stampato al termine di `apt install` che ricorda all’utente di eseguire `ollama signin` (funzionalità AI) e `qu1cksc0pe --key_init` (configurazione API key VirusTotal).

