#1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 cloudflare/security-audit-skill
Una competenza di agente di codifica per audit di sicurezza multi-fase con risultati verificati in modo indipendente e leggibili da macchina.
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 icsharpcode/ilspy
.NET Decompiler con supporto per PDB generation, ReadyToRun, Metadata (e altro) - multipiattaforma!
 analysis-tools-dev/static-analysis
Directory curata di strumenti di analisi statica (SAST) e linter per linguaggi di programmazione, configurazioni, strumenti di build e CI, incentrata…
 mobsf/mobile-security-framework-mobsf
Framework automatizzato per test di sicurezza delle applicazioni mobili per Android, iOS e Windows. Esegue analisi statiche e dinamiche, rilevamento…
 ashishb/android-security-awesome
Una raccolta di risorse relative alla sicurezza di Android
 gitleaks/gitleaks
Strumento di analisi statica open-source e veloce per rilevare segreti hardcoded come password, chiavi API e token in repository git, file e flussi…
 rizinorg/cutter
Piattaforma di Reverse Engineering gratuita e open source basata su rizin
 ytisf/thezoo
Repository curato di campioni di malware reali e codice sorgente per l'analisi e la ricerca educativa su malware, con un database organizzato e…
 facebook/infer
Un analizzatore statico per Java, C, C++ e Objective-C
 owasp/mastg
Guida completa OWASP per test di sicurezza su app mobili, reverse engineering e verifica delle vulnerabilità MASVS/MASWE tramite analisi statica,…
 nvidia/skillspector
Scanner di sicurezza per le skill degli agenti AI. Rileva vulnerabilità, pattern dannosi, rischi di sicurezza, prompt injection, esfiltrazione di…
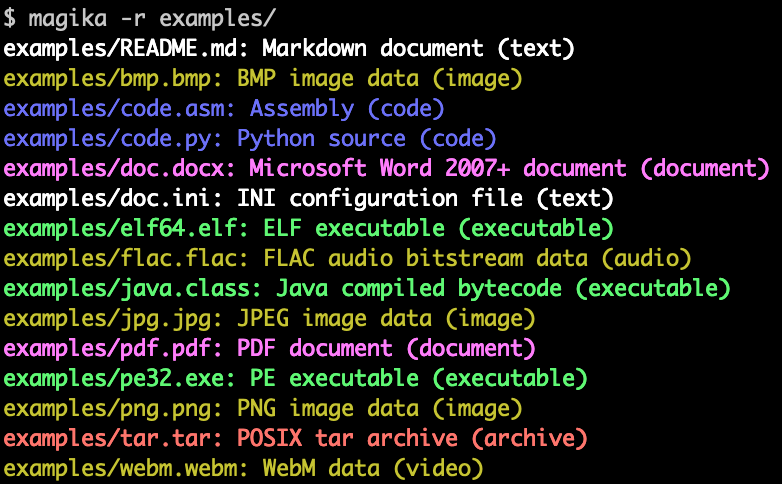 google/magika
Rilevamento rapido e accurato dei tipi di contenuto dei file tramite IA
 trailofbits/skills
Competenze Claude Code di Trail of Bits per ricerca sulla sicurezza, rilevamento delle vulnerabilità e flussi di lavoro di audit