
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 yuki493/s5e8835-sboot-probe
Sonda statica S-Boot/LK per Samsung Exynos 1380 (s5e8835): patch resolver SVE-2026-3546 / CVE-2026-21155, copertura di quattro dispositivi e note di…

 valtersit/java-cve-scanner
Scansiona progetti Java tramite pom.xml o build.gradle — corrispondenza CVE per le dipendenze Maven/Gradle
 valtersit/ruby-cve-scanner
Scansiona applicazioni Ruby/Rails tramite Gemfile.lock — confronta le gem con il database CVE di ValtersIT
 rahulreddykarne/ark-wp-scanner
Esegue la scansione dei plugin WordPress alla ricerca di vulnerabilità di tipo missing-guard utilizzando firme ripgrep, regole Semgrep, mappatura…
 daveyd347/secrets-scanner
Scanner di segreti senza dipendenze per codice sorgente e cronologia git che rileva chiavi API, token e chiavi private trapelati, con output oscurato…
 aboutcode-org/scancode-toolkit
🔍 ScanCode rileva licenze, copyright e dipendenze "analizzando il codice" ... per scoprire e inventariare i pacchetti open source e di terze parti…
 mosajjal/fortitool
Strumenti per la decifratura e l'analisi del firmware Fortinet
 filipi86/drogonsec
Scanner di sicurezza open-source ad alte prestazioni che combina SAST, SCA, rilevamento di segreti e analisi IaC, pensato per sviluppatori e pipeline…
 droncito/aquadecomp
Orchestra JADX, CFR, Procyon e Vineflower per decompilare file Android APK/AAB/XAPK/APKS, con estrazione di DEX nascosti, deoffuscamento,…
 seifheakal/blue-harness
Rendi la tua app costosa da reverse engineering. Un harness di audit, hardening e verifica in fase di build per binari nativi e app mobili,…
 theauditortool/benchproctor
Corpus di benchmark SAST aperto: 2.938.418 casi bilanciati, 11 linguaggi, 21 target di framework, 242 categorie emesse e 231 ID CWE distinti. Valuta…
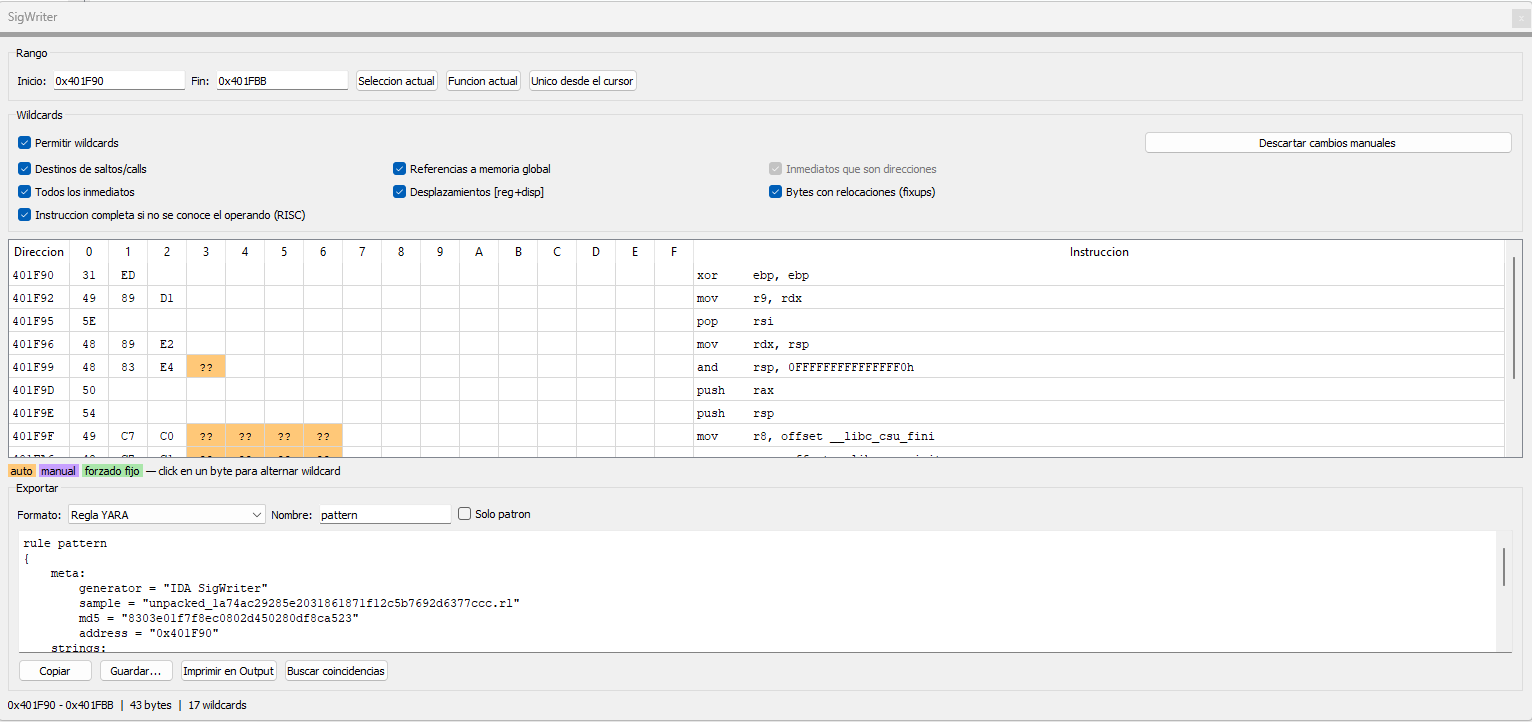 crackinglandia/idasignwriter
Plugin per IDA Pro che genera firme di byte dalle selezioni di disassemblaggio, con wildcard automatiche e manuali, ricerca di corrispondenze ed…
 ryftenius/resx
Toolkit specializzato per il reverse engineering e l'analisi binaria su Windows | Deoffuscamento delle API, grafi delle chiamate, analisi di driver…
 drau6/keydra
Scanner CLI che rileva API key, token e credenziali esposte negli alberi dei sorgenti e nelle web app distribuite, con controlli di misconfigurazione…
 ph4ntom-rev/ph4ntom-vitrum
Pipeline statico in-vitro di dissezione di malware per Telegram, agenti AI (Antigravity / Local Ollama / OpenCode) e IDA Pro 9.5 tramite…
 movray/meles
Scanner malware per immagini container: senza daemon, consapevole dei layer, ClamAV e YARA
 bakhishovism/vyrulix
Workbench open-source bare-metal per il triage di malware desktop e per la threat intelligence statica su Windows (parsing PE tramite MapViewOfFile,…
 debugactiveprocess/maldoctrace
Defensive Office macro analyzer that extracts VBA and XLM, deobfuscates strings, and emulates macros in a simulated sandbox to recover commands,…








