Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PEpper — Uno script open source per eseguire l'analisi statica dei malware su Portable Executable. | Kitploit
Strumenti/GitHubGitHub/0x0be/pepper
Analisi StaticaInformatica ForenseAnalisi MalwareAnalisi di Binari
GitHub0x0be/pepper

PEpper

Uno script open source per eseguire l'analisi statica dei malware su Portable Executable.

Vedi Repository
33373354 anni faRevisionato da Kitploit
Condividi

Logo PEpper

PEpper

Uno strumento open source per eseguire analisi statica del malware su Portable Executable

Installazione

eva@paradise:~$ git clone https://github.com/blackeko/PEpper/
eva@paradise:~$ cd PEpper
eva@paradise:~$ pip3 install -r requirements.txt
eva@paradise:~$ python3 pepper.py ./malware_dir

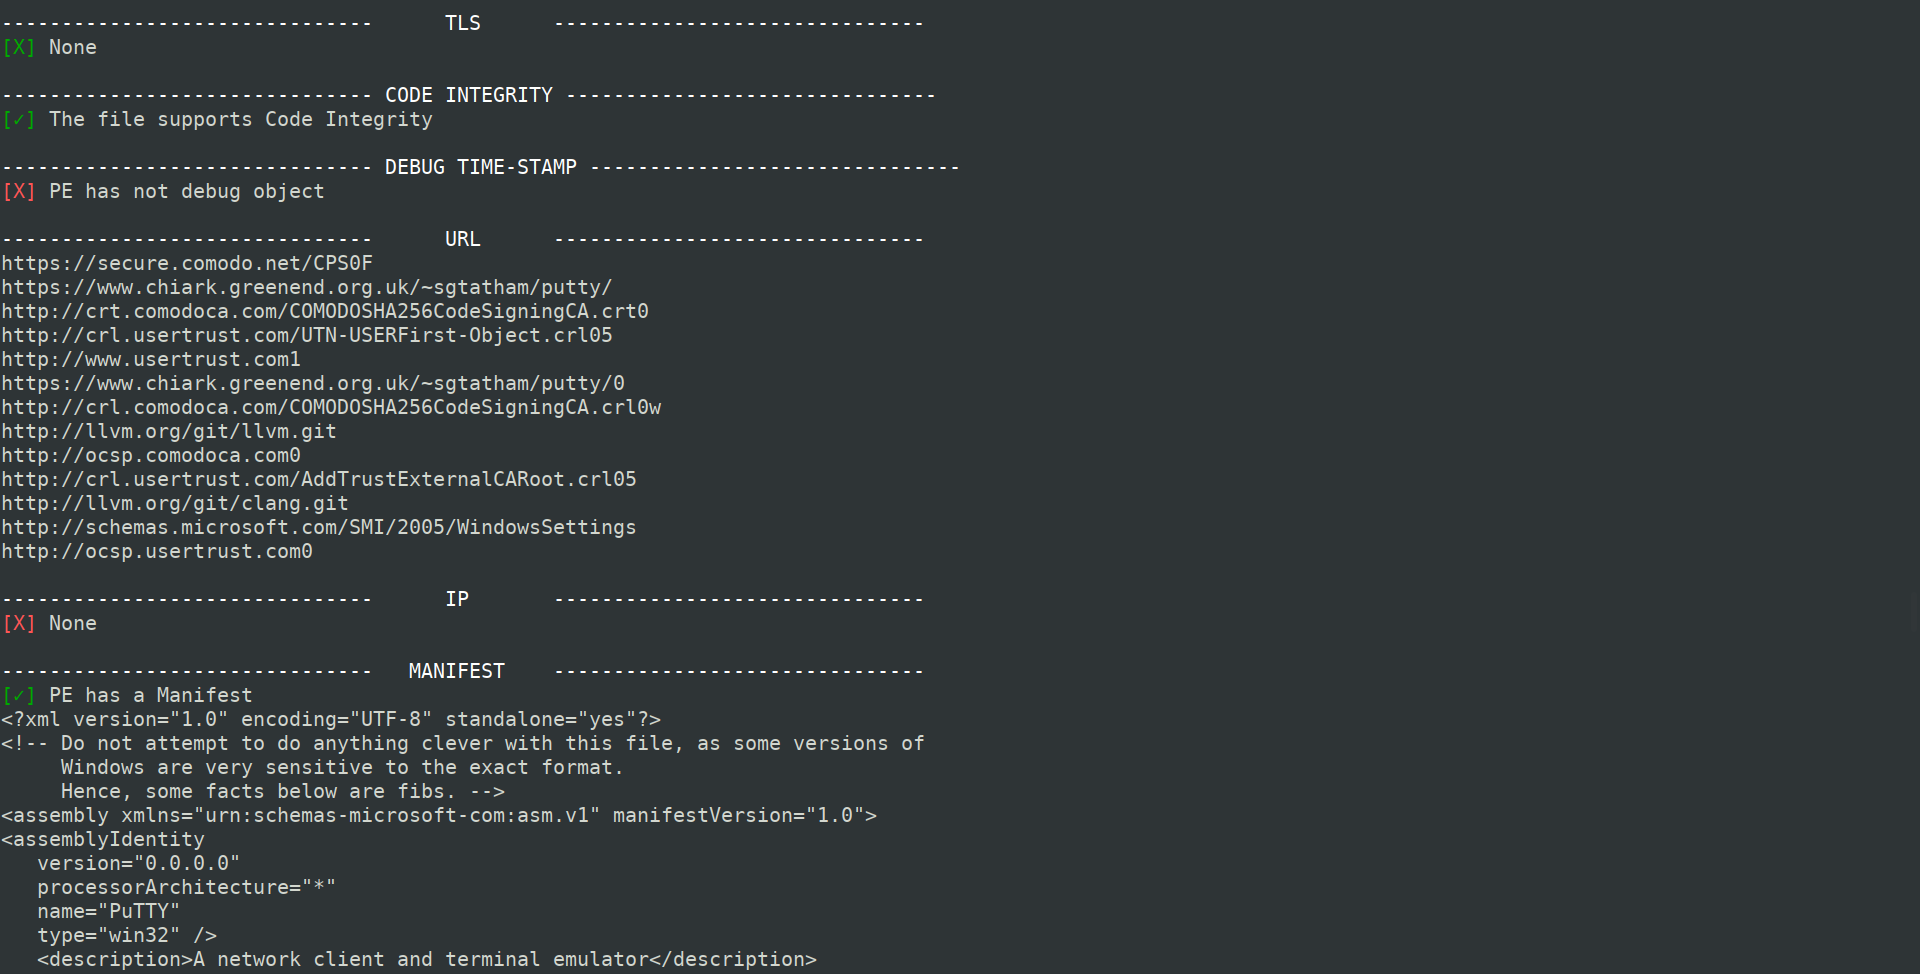
Screenshot

e altre righe..

Output CSV

risultato

e altre colonne..

Caratteristiche estratte

  • Rapporto di entropia sospetta
  • Rapporto di nome sospetto
  • Dimensione del codice sospetta
  • Timestamp di debug sospetto
  • Numero di export
  • Numero di chiamate anti-debugging
  • Numero di chiamate di rilevamento macchina virtuale
  • Numero di chiamate API sospette
  • Numero di stringhe sospette
  • Numero di corrispondenze di regole YARA
  • Numero di URL trovati
  • Numero di IP trovati
  • Supporto Cookie on the stack (GS)
  • Supporto Control Flow Guard (CFG)
  • Supporto Data Execution Prevention (DEP)
  • Supporto Address Space Layout Randomization (ASLR)
  • Supporto Structured Exception Handling (SEH)
  • Supporto Thread Local Storage (TLS)
  • Presenza di manifest
  • Presenza di versione
  • Presenza di certificato digitale
  • Rilevamento packer
  • Rilevamento database VirusTotal
  • Hash degli import

Note

  • Può essere eseguito su PE singoli o multipli (posti all'interno di una directory)
  • L'output verrà salvato (nella stessa directory di pepper.py) come FILENAME-output.csv
  • Per utilizzare la scansione VirusTotal, aggiungi la tua chiave privata nel modulo chiamato "virustotal.py" (connessione Internet richiesta)
  • Licenza software

Crediti

Molte grazie a coloro che mi hanno indirettamente aiutato in questo lavoro, in particolare:

  • Il progetto LIEF e la sua fantastica libreria
  • PEstudio, un software davvero fantastico per analizzare i PE
  • PEframe di guelfoweb, uno strumento incredibilmente diffuso per eseguire analisi statica su malware Portable Executable e documenti MS Office maliziosi
  • Il progetto Yara-Rules, che fornisce firme compilate, classificate e mantenute il più aggiornate possibile

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →