#1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 anchore/grype
Uno scanner di vulnerabilità per immagini container e filesystem
 stuxctf/slythestx
Strumento di audit della sicurezza per app mobili, focalizzato sull'automazione dell'analisi SAST, sull'identificazione delle tecnologie sottostanti…
 akatorich/kernelflirt
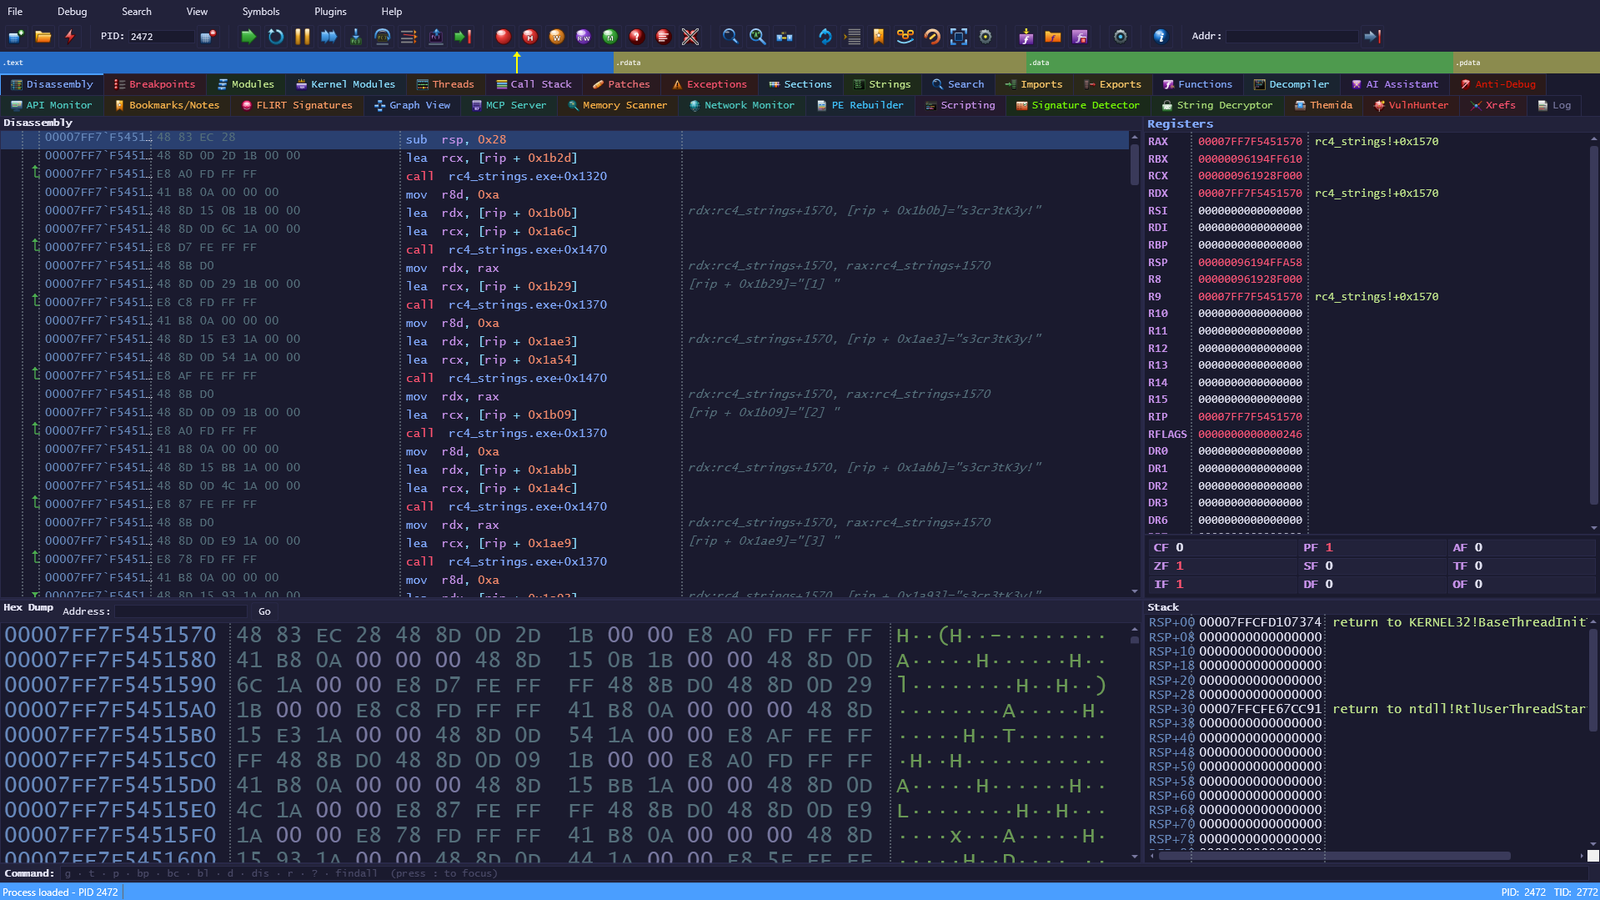
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari
 nvidia/skillspector
Scanner di sicurezza per le skill degli agenti AI. Rileva vulnerabilità, pattern dannosi, rischi di sicurezza, prompt injection, esfiltrazione di…
 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
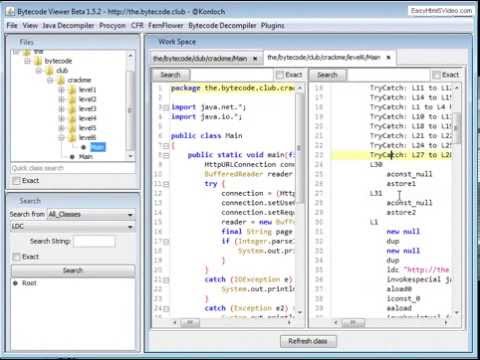 konloch/bytecode-viewer
Una suite di reverse engineering per Jar Java 8+ e APK Android (Decompilatore, Editor, Debugger e altro)
 9pings/fad-checker
Auditor delle dipendenze buildless che analizza 10 ecosistemi offline, segnalando CVE prioritizzate secondo CISA KEV ed EPSS, pacchetti EOL, licenze,…
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
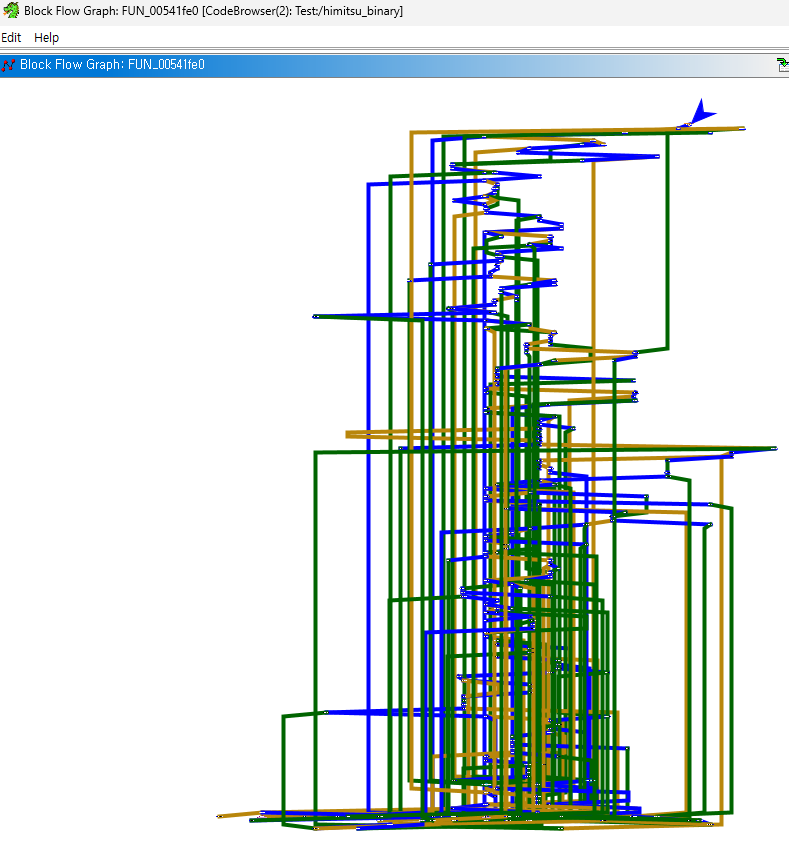 himitsushell/himitsushell
shell script protector (offuscamento, interprete incorporato, DRM) - invisibile al tracing del kernel
 idiom/pftriage
Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
 0sec-labs/0
Un harness di cybersecurity per penetration testing full-stack guidato da LLM. Trova e corregge vulnerabilità in autonomia, 24/7. [ANTEPRIMA DI…
 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…