#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 hasamba/dfir-companion
DFIR फोरेंसिक्स साथी सर्वर + कैप्चर एक्सटेंशन
 msuhanov/easy_triage
संकटग्रस्त सिस्टम्स (Linux, ESXi, FreeBSD/NetScaler) की ट्राइएज के लिए स्क्रिप्ट्स
 joshuagodwin7929/purple-team-automation
एक AD लैब के विरुद्ध स्वचालित adversary emulation (Caldera) Sigma डिटेक्शन कवरेज को मान्य करने और परिणामों को MITRE ATT&CK पर मैप करने के लिए।
 itskill-jp/wordpress-upgrade-check
सर्वर पर प्रत्येक WordPress कोर संस्करण की केवल-पढ़ने योग्य जाँच। CVE-2026-87902 (7.1.2 और बैकपोर्ट्स में ठीक किया गया), ऑटो-अपडेट बंद, और प्रकाशित…
 prox0959/omnitriage
शून्य-निर्भरता, सब-सेकंड Windows लाइव डिजिटल फोरेंसिक्स और इंसिडेंट रिस्पॉन्स (DFIR) ट्राइएज इंजन USB रिस्पॉन्डर्स के लिए।
 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 prox0959/memguard
शून्य-निर्भरता वाला Windows EDR उपयोगिता जो अनधिकृत LSASS मेमोरी एक्सेस, हैंडल डुप्लीकेशन, और LOLBin क्रेडेंशियल डंपिंग का वास्तविक समय में पता लगाती…
 prox0959/cryptoclipguard
विंडोज़ क्लिपबोर्ड हाईजैक का रीयल-टाइम डिटेक्टर जो क्लिपबोर्ड परिवर्तनों की निगरानी करता है, प्रतिस्थापित BTC, ETH, SOL, और USDT पतों को पुनर्स्थापित…
 gmh5225/gatekeeper
Go में सेल्फ-होस्टेड SSH एक्सेस गेटवे, जिसमें OIDC/LDAP प्रमाणीकरण, RBAC, MFA, सत्र रिकॉर्डिंग, ऑडिट एक्सपोर्ट, एन्क्रिप्शन एट रेस्ट, IP नियम, और…
 mohamedbrek/soc335-cve-2024-49138-exploitation-detected
LetsDefend SOC लैब CVE-2024-49138 और संबंधित दुर्भावनापूर्ण गतिविधि की जाँच कर रही है।
 griisemine/cve-2026-87902-detection
CVE-2026-87902 के लिए डिटेक्शन टूलकिट और प्रतिलिपि-योग्य लैब, जो एक अनधिकृत WordPress पाथ ट्रैवर्सल है। इसमें रिमोट चेकर, IoC विश्लेषक, Sigma नियम,…
 magicsword-io/lolrmm
हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
 bert-janp/entratrace
रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…
 soc-irdoc/irdoc-app
इंसिडेंट रिस्पॉन्स डॉक्युमेंटेशन प्लेटफ़ॉर्म
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend अलर्ट SOC335 (CVE-2024-49138 शोषण) के लिए जाँच और घटना प्रतिक्रिया रिपोर्ट
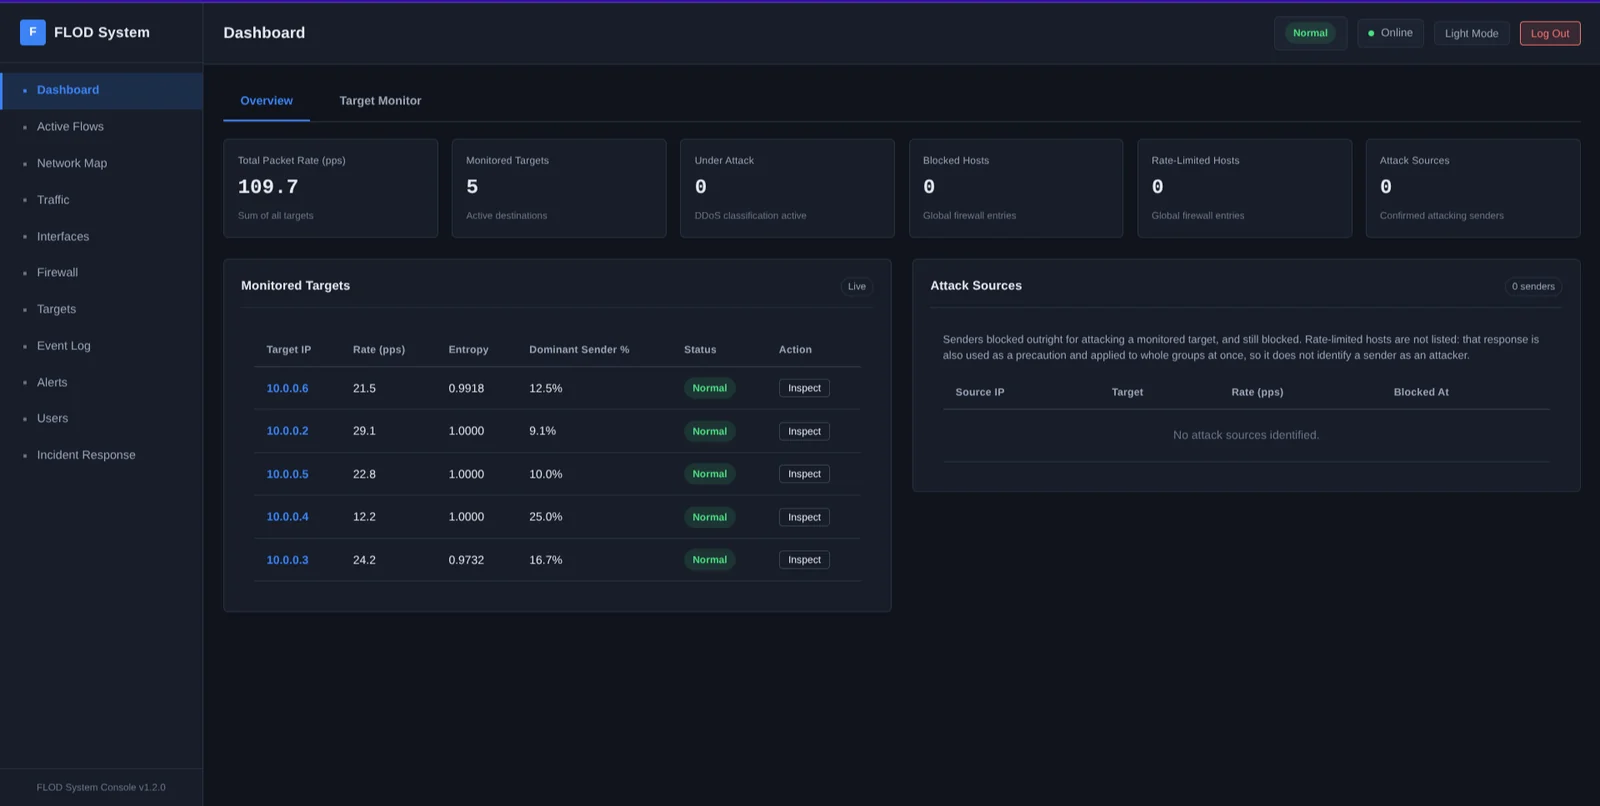 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
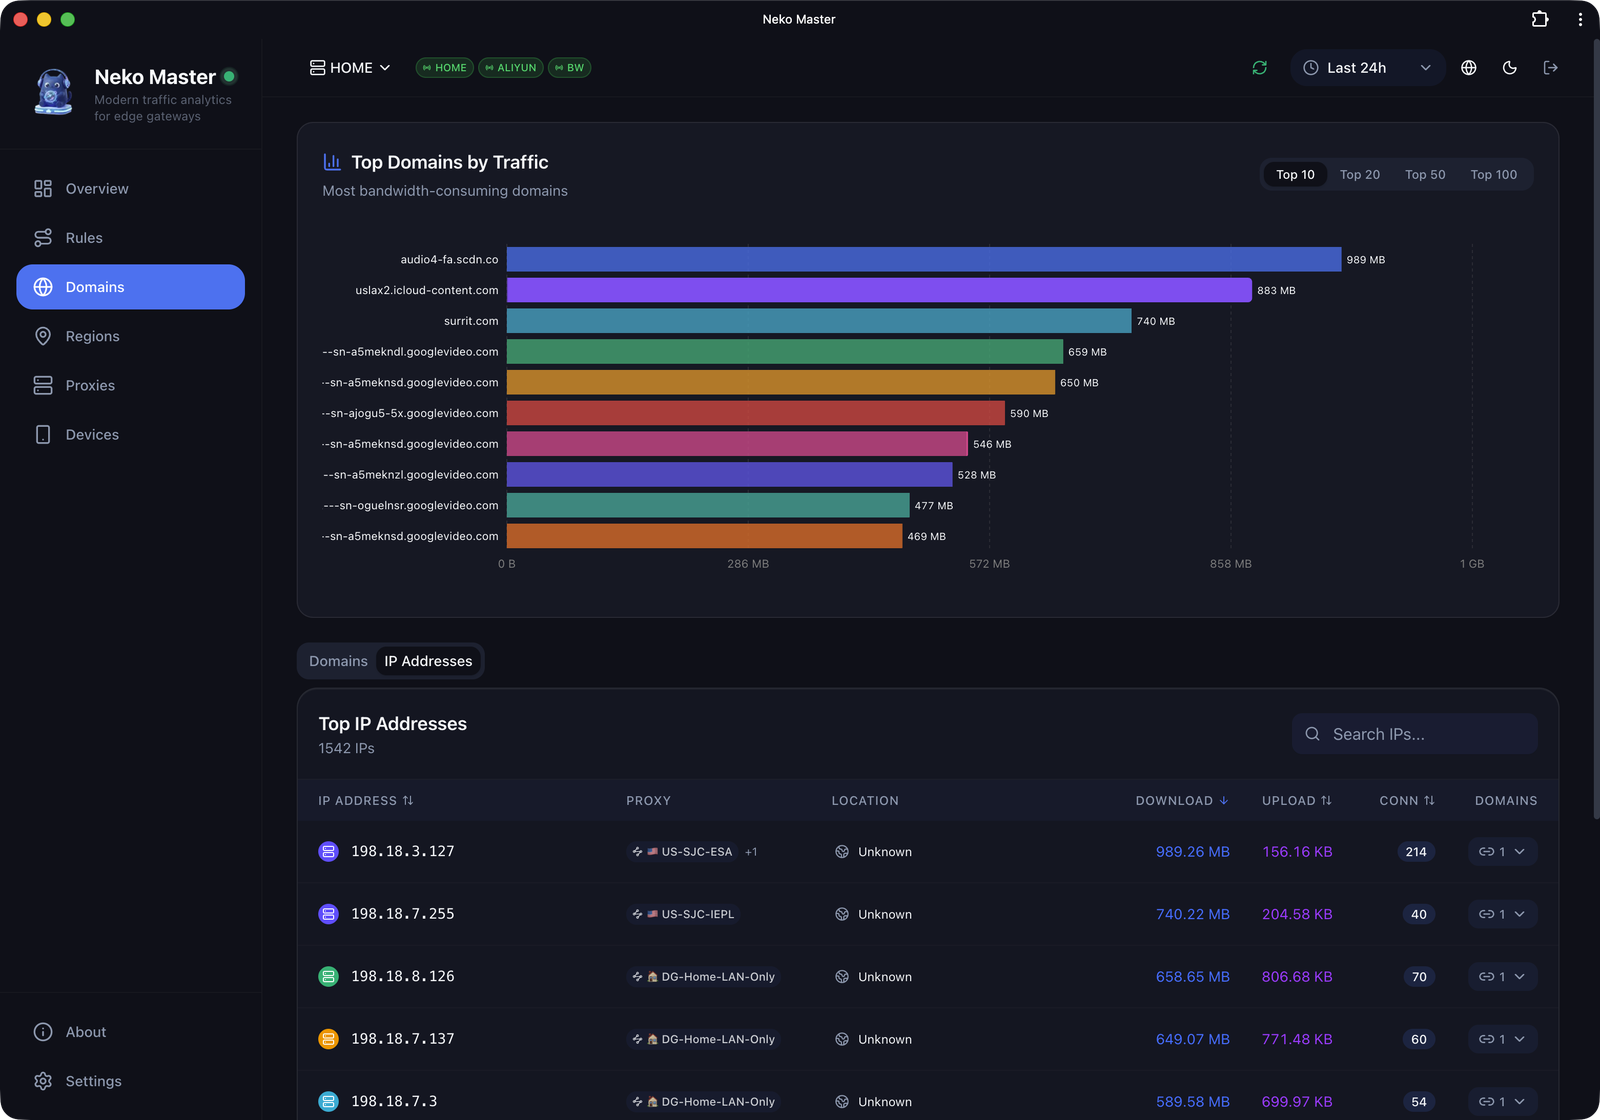 foru17/neko-master
नेटवर्क ट्रैफ़िक विज़ुअलाइज़ेशन और विश्लेषण के लिए एक आधुनिक और सुरुचिपूर्ण डैशबोर्ड।