Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
लॉग विश्लेषण | Kitploit
श्रेणियाँ

लॉग विश्लेषण

लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k17घं 24मि पहले
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2k2घं 41मि पहले
loki preview#3

loki

GitHubgrafana/loki
29.0k14घं 37मि पहले
osquery preview#7

osquery

GitHubosquery/osquery
23.4k3 दिन पहले
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k17 दिन पहले
zeek preview#9

zeek

GitHubzeek/zeek
7.8k3 दिन पहले
suricata preview#10

suricata

GitHuboisf/suricata
6.5k6 दिन पहले
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9k3 दिन पहले
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7k17घं 32मि पहले
logparser preview#13

logparser

GitHublogpai/logparser
2.0k1 साल पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
659 परिणाम
अनुरोधित भाषा में सामग्री उपलब्ध नहीं है। अंग्रेज़ी संस्करण दिखाया जा रहा है।
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

एक AD लैब के विरुद्ध स्वचालित adversary emulation (Caldera) Sigma डिटेक्शन कवरेज को मान्य करने और परिणामों को MITRE ATT&CK पर मैप करने के लिए।

post-exploitationpenetration-testingcommand-and-control+6
134 दिन पहले
loki preview

loki

GitHubgrafana/loki

क्षैतिज रूप से स्केलेबल, मल्टी-टेनेंट लॉग एकत्रीकरण प्रणाली जो पूर्ण टेक्स्ट के बजाय लेबलों को इंडेक्स करती है, Grafana के साथ एकीकृत होती है, और…

general-purpose-utilitiesutilities-frameworksincident-response+1
29.0k14घं 37मि पहले
wazuh preview

wazuh

GitHubwazuh/wazuh

ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
defensive-toolsvulnerability-scannerscontainer-security+12
16.5k17घं 24मि पहले
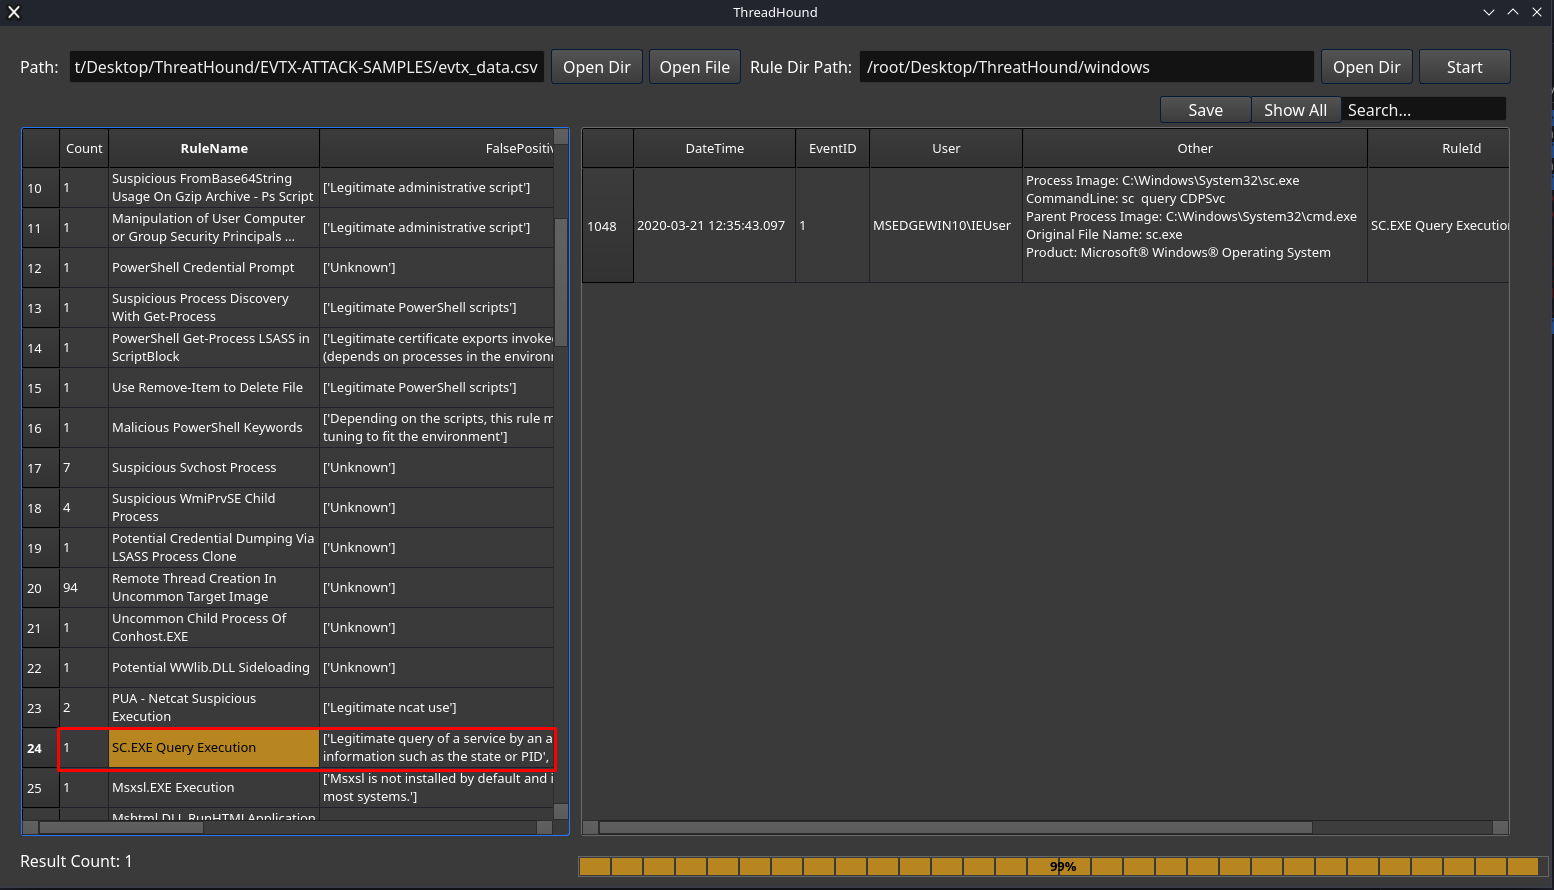
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

स्वचालित खतरे की खोज और घटना प्रतिक्रिया उपकरण जो Windows इवेंट लॉग के लिए Sigma नियम एकीकरण, रीयल-टाइम पहचान, और फोरेंसिक आर्टिफैक्ट विश्लेषण के साथ…

digital-forensicsthreat-intelligenceincident-response+1
1602 साल पहले
maltrail preview

maltrail

GitHubstamparm/maltrail

रीयल-टाइम दुर्भावनापूर्ण ट्रैफ़िक पहचान प्रणाली जो सार्वजनिक ब्लैकलिस्ट, स्टैटिक मालवेयर ट्रेल्स और ह्यूरिस्टिक विश्लेषण का उपयोग करके DNS, HTTP और…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6k1 दिन पहले
zeek preview

zeek

GitHubzeek/zeek

Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।

defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8k3 दिन पहले
suricata preview

suricata

GitHuboisf/suricata

रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5k6 दिन पहले
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9k17 दिन पहले
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell एक नेटवर्क फोरेंसिक विश्लेषण फ्रेमवर्क है।

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5k2 साल पहले
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell-आधारित घटना प्रतिक्रिया टूलकिट जो 25+ फोरेंसिक आर्टिफैक्ट्स (प्रक्रियाएं, नेटवर्क कनेक्शन, रजिस्ट्री, ब्राउज़र इतिहास) एकत्र करता है और…

disk-forensicsioc-managementmemory-forensics+6
8074 महीने पहले
kubeshark preview

kubeshark

GitHubkubeshark/kubeshark

Kubernetes के लिए eBPF-संचालित नेटवर्क ऑब्ज़र्वेबिलिटी। पूर्ण K8s संदर्भ के साथ L4/L7 ट्रैफ़िक को इंडेक्स करता है, बिना कुंजियों के TLS को डिक्रिप्ट…
cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0k4 दिन पहले
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Windows ईवेंट लॉग को विज़ुअलाइज़ और विश्लेषण करके दुर्भावनापूर्ण Windows लॉगऑन की जांच करें
digital-forensicsthreat-intelligenceincident-response+2
3.2k1 महीना पहले
openclaw-security-monitor preview

openclaw-security-monitor

GitHubadibirzu/openclaw-security-monitor

OpenClaw परिनियोजनों के लिए सक्रिय सुरक्षा निगरानी। ClawHavoc, AMOS stealer, CVE-2026-25253, मेमोरी पॉइज़निंग और सप्लाई चेन हमलों का पता लगाता है।
defensive-toolsvulnerability-scannersforensics+9
4810 दिन पहले
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
defensive-toolsioc-managementthreat-feeds-aggregators+6
40219घं 44मि पहले
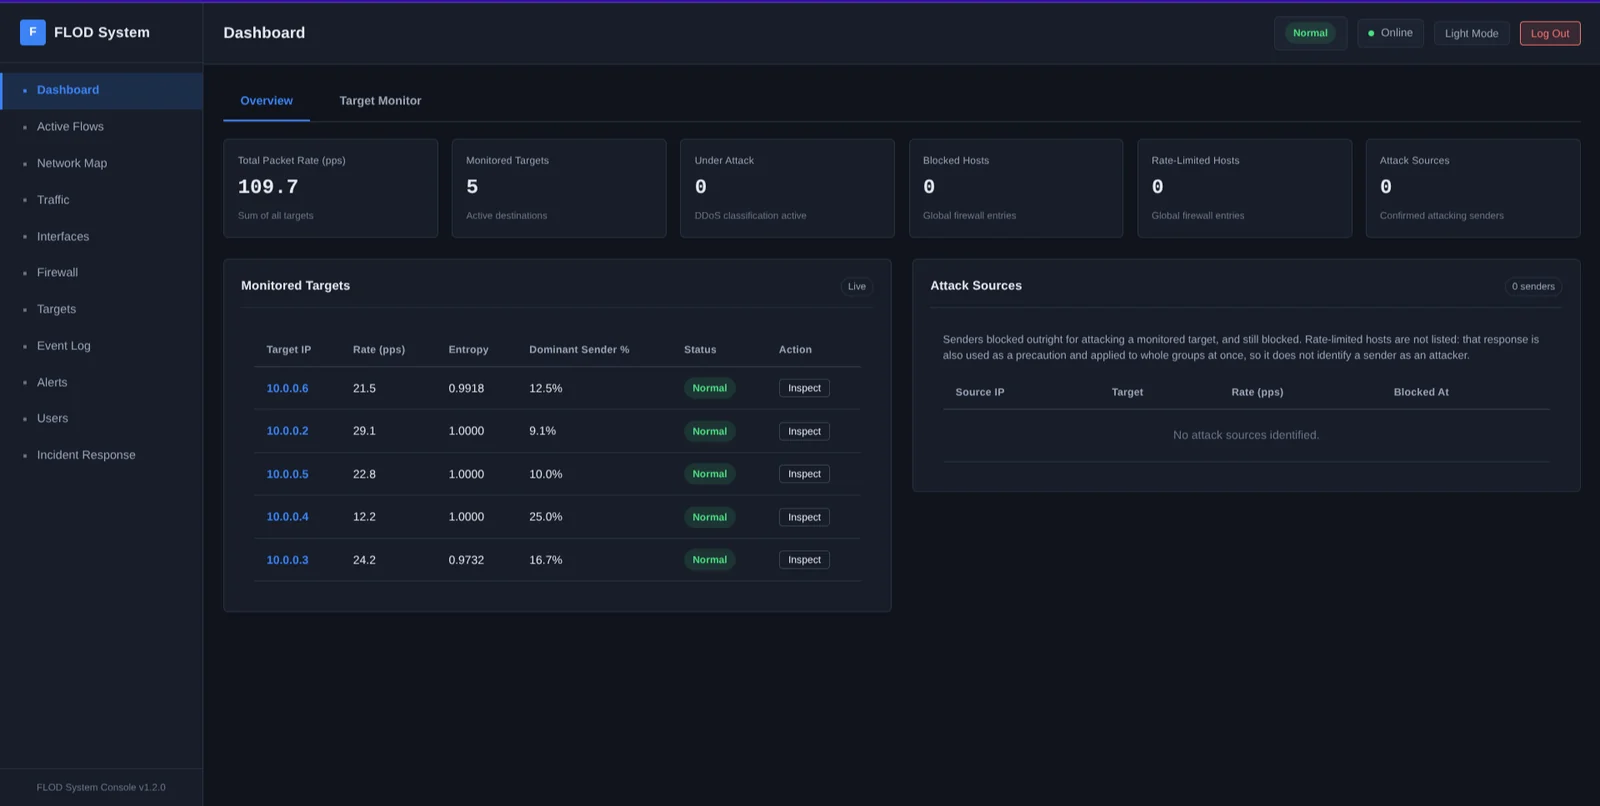
ddos-reduction-system preview

ddos-reduction-system

GitHubdevinblack001/ddos-reduction-system

Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…

defensive-toolspacket-sniffing-analysisscripting-automation+6
24 दिन पहले
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

मल्टी-थ्रेडेड विंडोज इवेंट लॉग फॉरेंसिक्स टाइमलाइन जनरेटर और खतरे की खोज का उपकरण जो पूर्ण सिग्मा नियम समर्थन के साथ आता है, Elastic Stack,…
forensicsdigital-forensicsthreat-intelligence+2
3.3k3 दिन पहले
EntraTrace preview

EntraTrace

GitHubbert-janp/entratrace

रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…
defensive-toolsidentity-managementinformation-gathering+5
911 दिन पहले
kcatcher preview

kcatcher

GitHubthe-infra-company/kcatcher

आपके Kafka क्लस्टर में छिपी हुई चीज़ों को पकड़ें।

authentication-authorizationencryption-decryption-toolsvulnerability-analysis+6
68 महीने पहले
पिछला12…37अगला