 pet-projects2845224/open-souce-soc
Fluent Bit और Vector के साथ लॉग एकत्र और सामान्यीकृत करने वाला, Suricata और OpenSearch के माध्यम से विसंगतियों का पता लगाने वाला, और Znuny में स्वचालित रूप से ITSM इंसिडेंट टिकट बनाने वाला ओपन-सोर्स SOC लैब।

यह परियोजना एक प्रयोगशाला सेटअप है जो सुरक्षा घटनाओं के पूर्ण प्रसंस्करण चक्र को प्रदर्शित करती है: अंतिम उपकरणों से लॉग एकत्र करने से लेकर Service Management (ITSM) प्रणाली में घटनाएँ बनाने तक।
आर्किटेक्चर पूरी तरह से Open-Source समाधानों पर आधारित है और एक सुरक्षा निगरानी केंद्र (SOC) के कार्य का अनुकरण करता है, जो विसंगतियों का पता लगाने, अलर्ट उत्पन्न करने और विश्लेषकों के लिए स्वचालित रूप से टिकट बनाने में सक्षम है।
यह भाग निम्नलिखित को कवर करता है: संग्रह, सामान्यीकरण, भंडारण, बुनियादी सहसंबंध और घटना प्रबंधन।
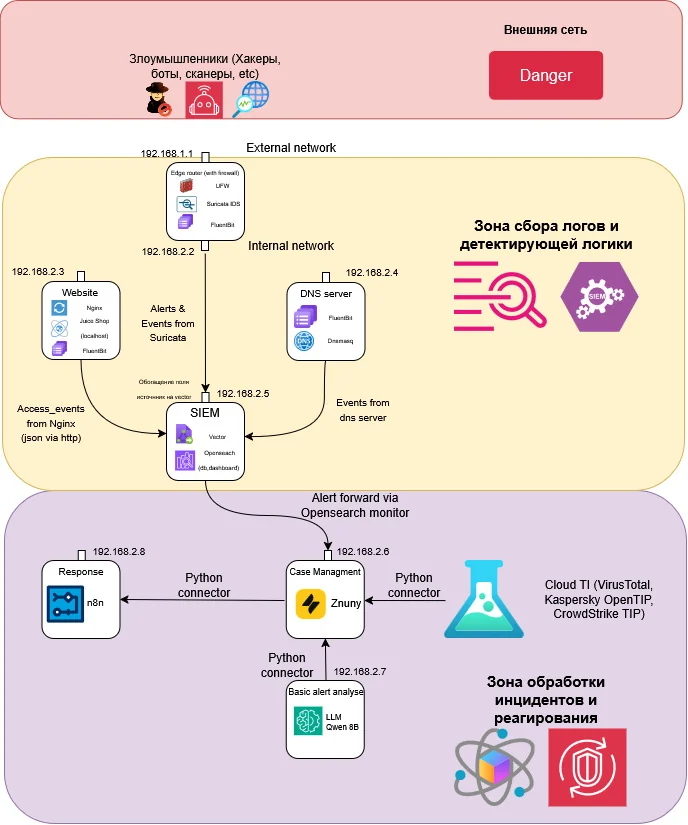
| घटक | भूमिका | IP पता |
|---|---|---|
| Nginx + JuiceShop | कमजोर एप्लिकेशन वाला Web-सर्वर (Reverse Proxy)। | 192.168.25.3 |
| dnsmasq | DNS-लॉग उत्पन्न करने के लिए स्थानीय DNS-सर्वर। | 192.168.25.4 |
| Suricata | ट्रैफ़िक विश्लेषण और अलर्ट उत्पन्न करने के लिए IDS/IPS। | 192.168.25.2 |
| Fluent Bit | लॉग संग्रह और प्रारंभिक प्रेषण के लिए हल्का एजेंट। | स्रोतों पर |
| Vector | लॉग एग्रीगेटर, सामान्यीकरणकर्ता और राउटर (VRL)। | 192.168.25.5 |
| OpenSearch | डेटा भंडार (SIEM) और सहसंबंध इंजन। | 192.168.25.5 |
| Znuny (OTRS) | घटना प्रबंधन के लिए ITSM प्रणाली। | 192.168.25.6 |
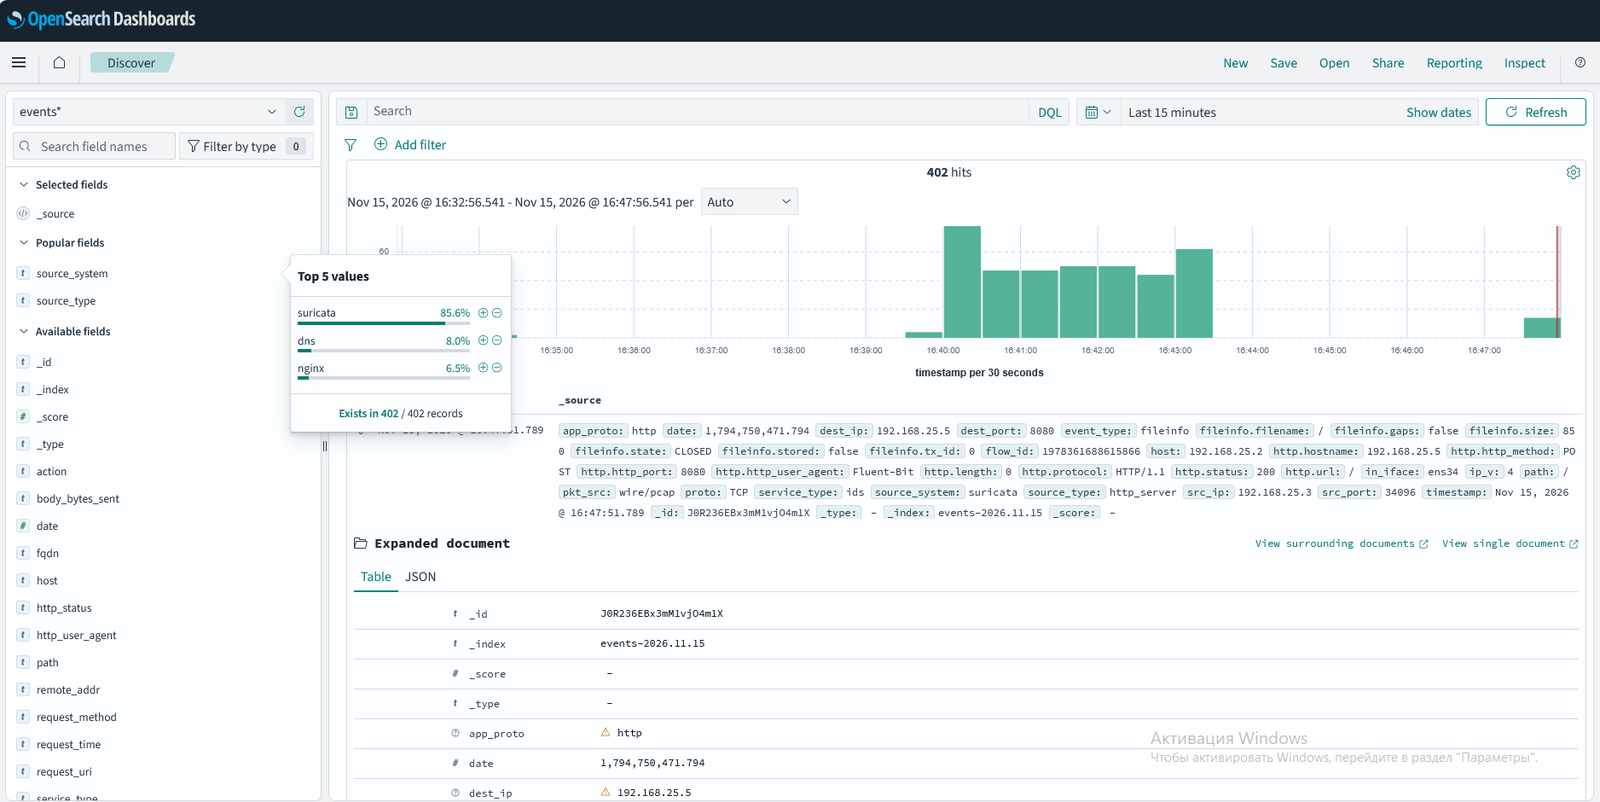
OpenSearch में सामान्यीकृत घटनाएँ प्राप्त करना:
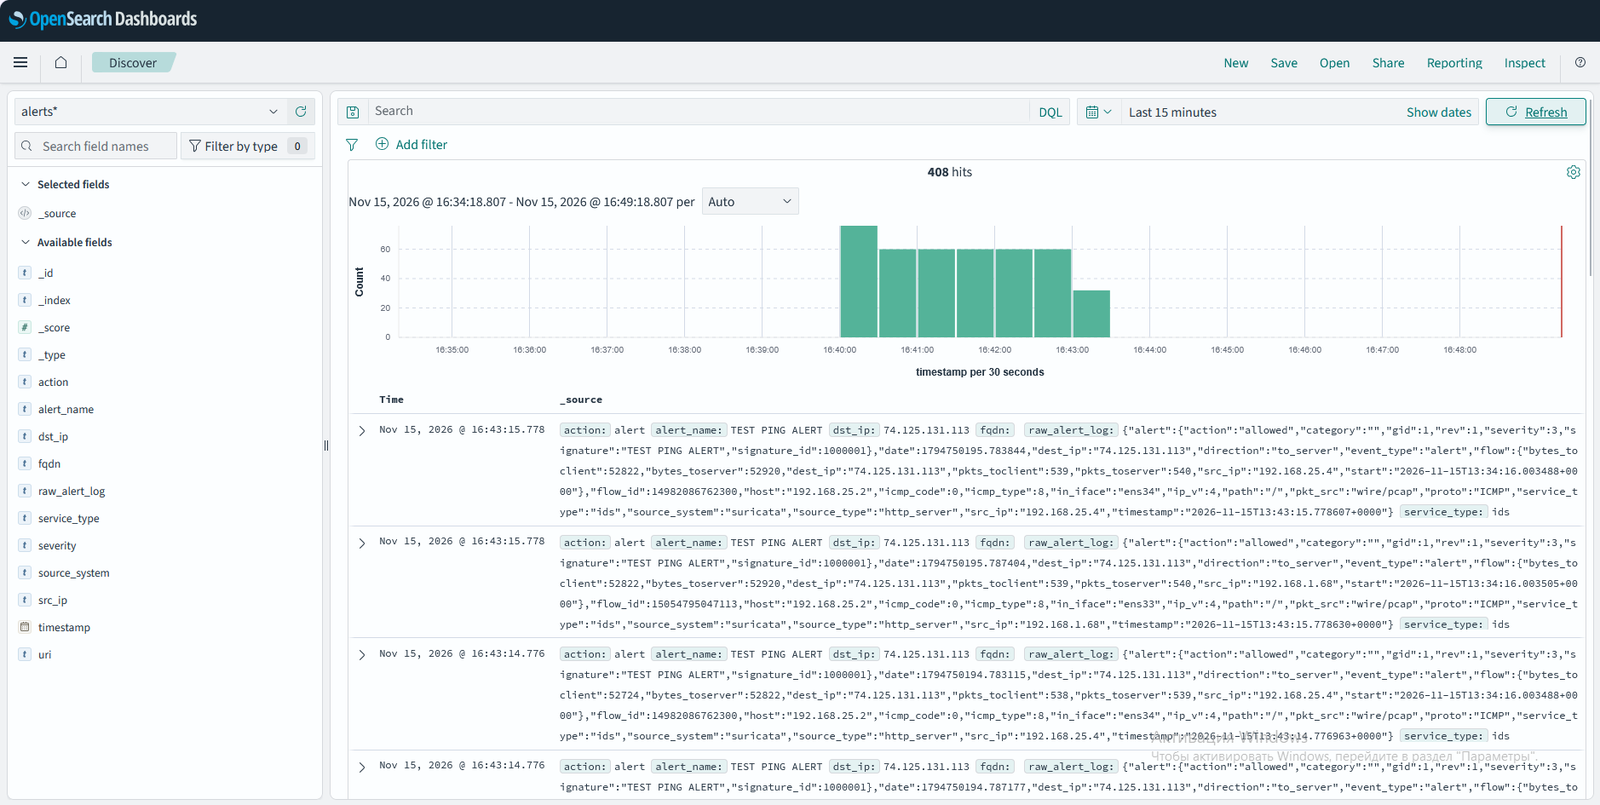
OpenSearch (Suricata) में अलर्ट प्राप्त करना:
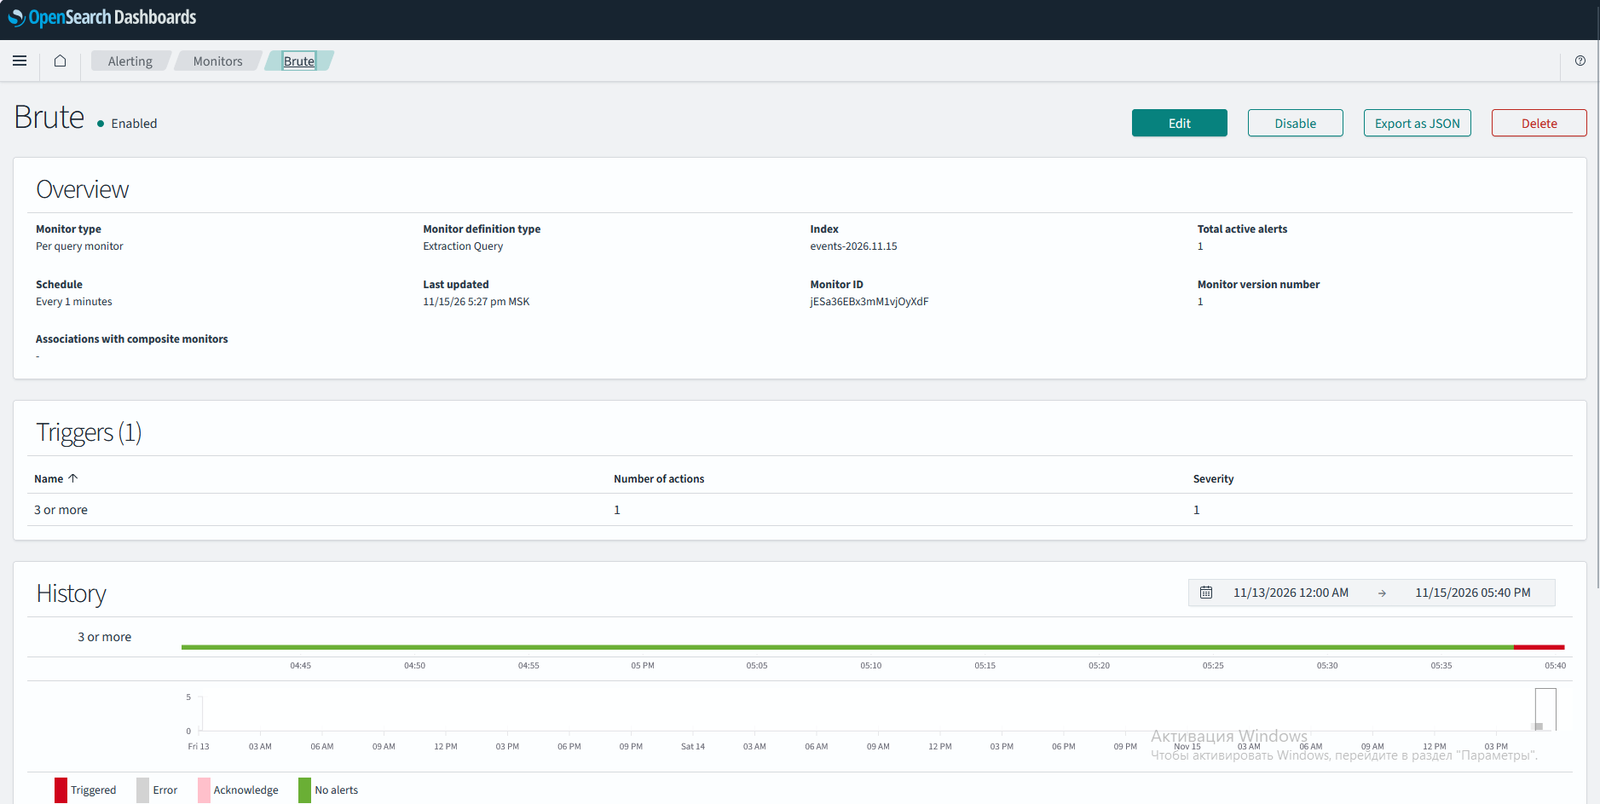
OpenSearch में Nginx घटनाओं के लिए बनाया गया मॉनिटर (सहसंबंध नियम के उदाहरण के रूप में):
OpenSearch में Nginx नियम के अनुसार अलर्ट:
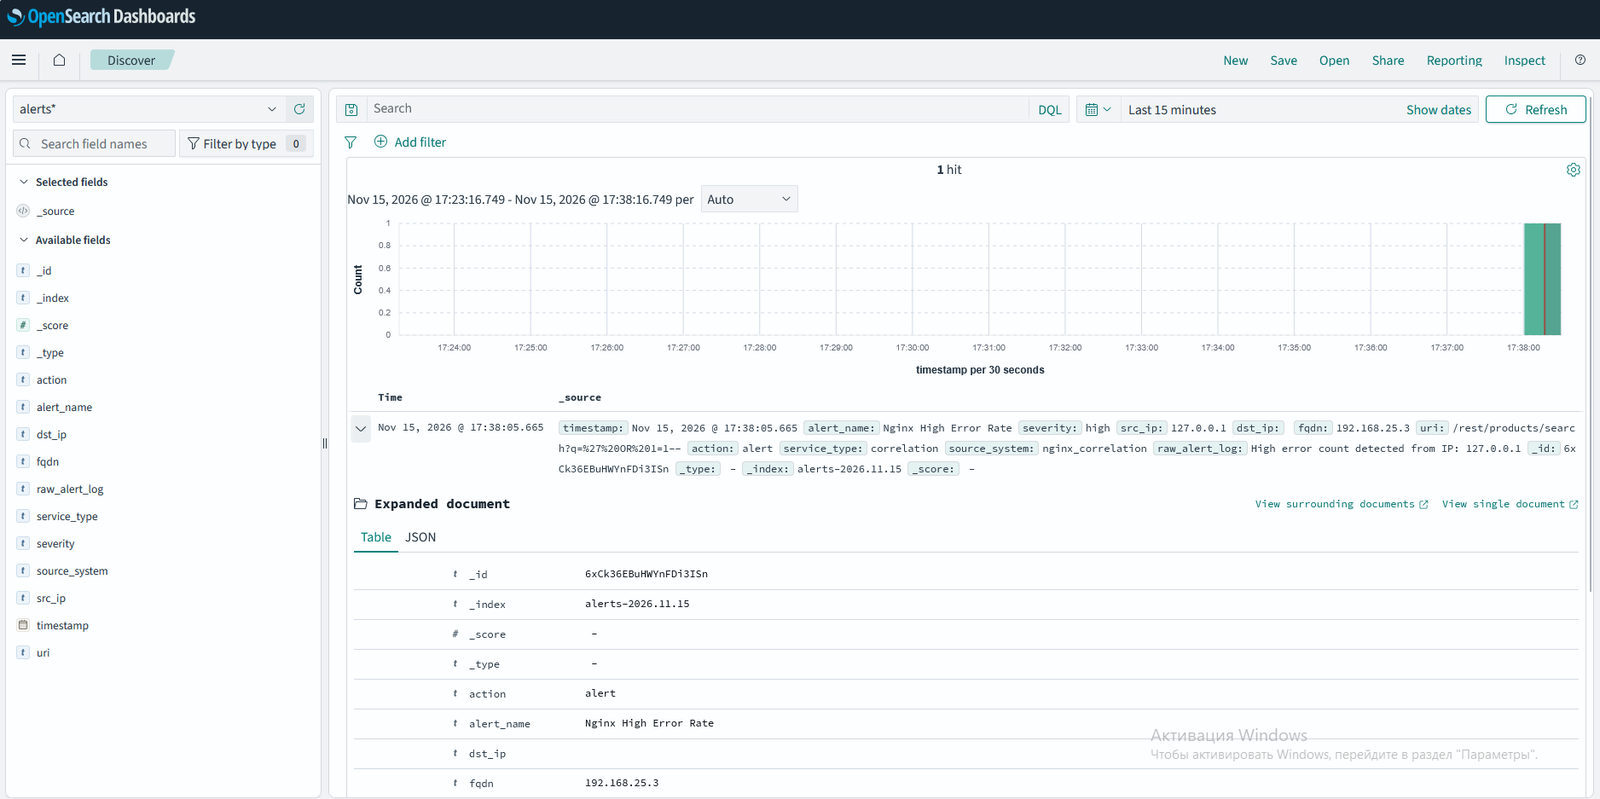
केस प्रबंधन के लिए ITSM में अलर्ट प्राप्त करना:
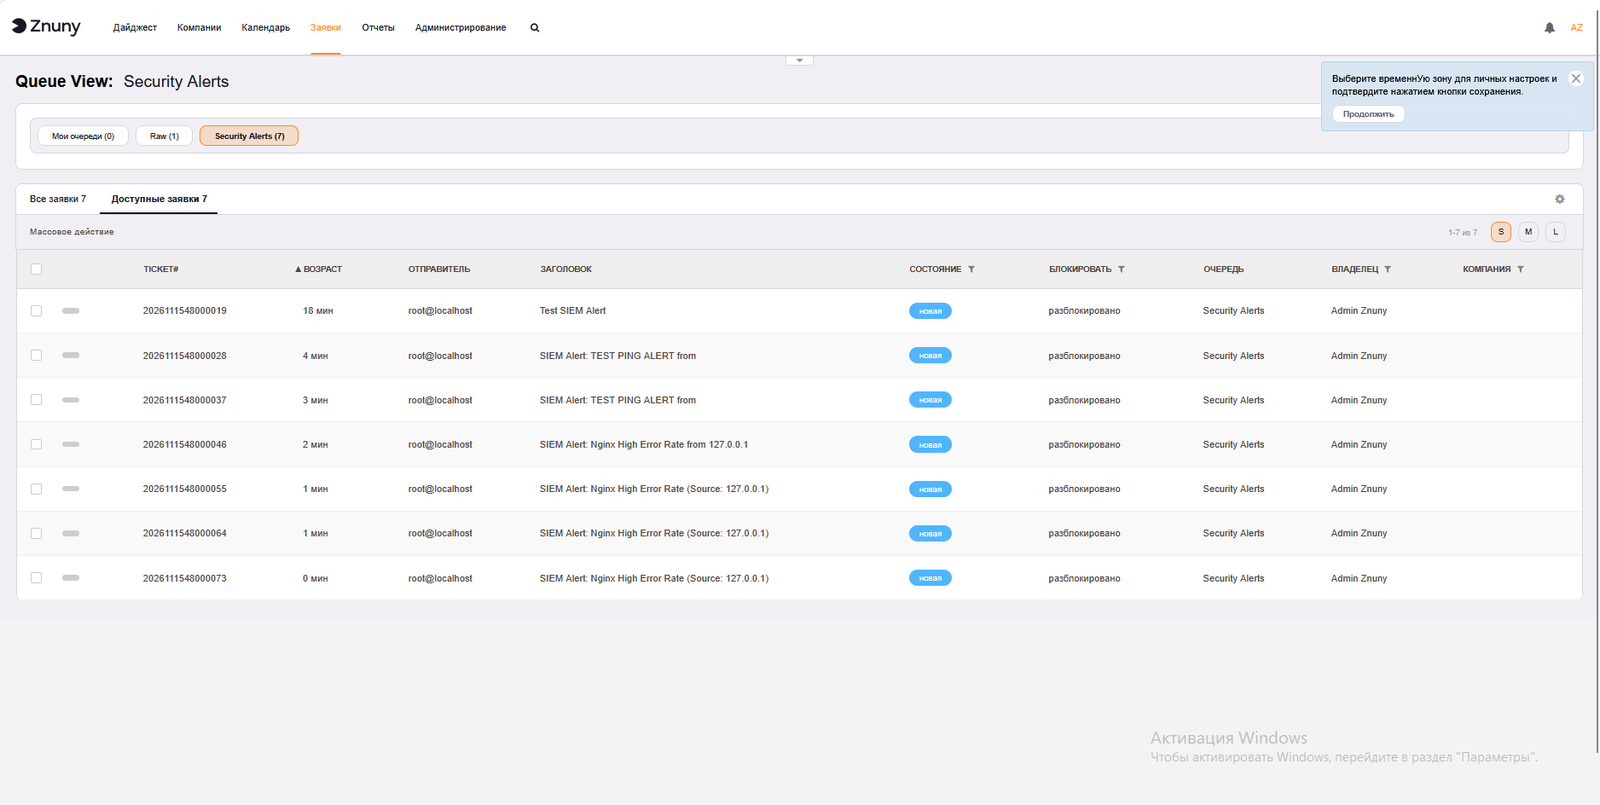
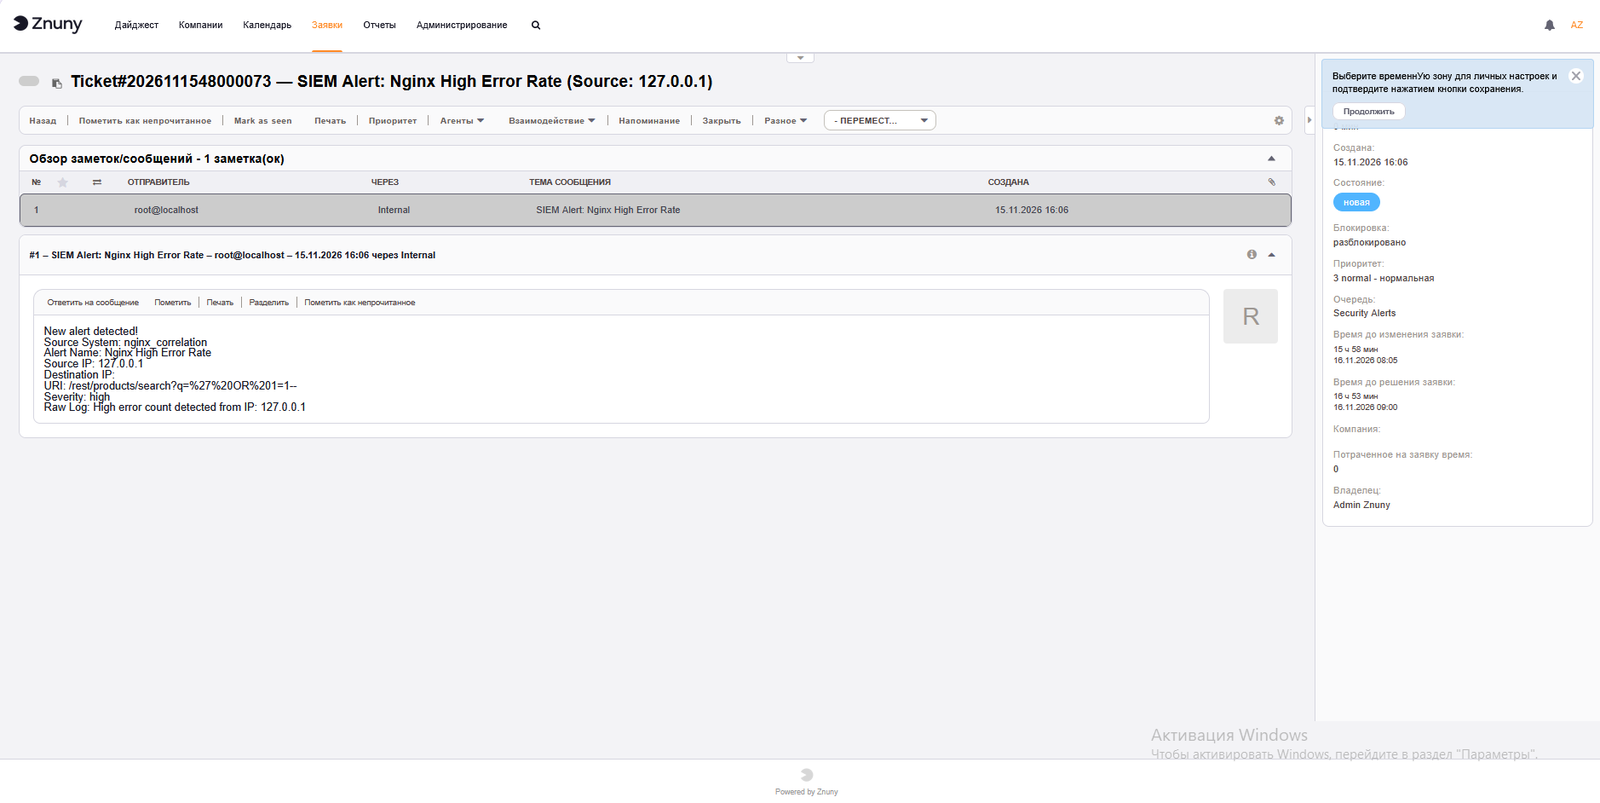
ITSM में अलर्ट:
Belov Sergey - @cybersec_road







