
 silentmesh-systems/lure
ऐसे रोपित क्रेडेंशियल जो हमलावर का पर्दाफाश कर देते हैं। किसी भी नेटवर्क के लिए एक मुफ़्त सुरक्षा जाल: कंपनी IT, घर, कार्यालय, बैंक, अस्पताल, संयंत्र। उपयोग पर अलर्ट, खोलने पर नहीं। CLI, स्थानीय डैशबोर्ड और AI एजेंट्स के लिए MCP। Apache-2.0।



इसे अपनी ही मशीन पर एक मिनट से भी कम समय में किसी को पकड़ते हुए देखें:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure by SilentMesh
चुराए गए क्रेडेंशियल जो हमलावर का पर्दाफाश कर देते हैं। किसी भी नेटवर्क के लिए एक शांत सुरक्षा जाल, घरेलू राउटर से लेकर डेटा सेंटर तक। भ्रमित करें, कभी बाधित न करें।
हर किसी के लिए, किसी भी नेटवर्क पर मुफ़्त क्रेडेंशियल ल्यूर: घर, छोटे दफ़्तर, कंपनी IT, डेटा सेंटर, बैंक, अस्पताल और औद्योगिक संयंत्र।
हमलावर अक्सर चोरी हुए VPN या जंप-होस्ट लॉगिन से अंदर आते हैं, फिर जिन मशीनों तक पहुँचते हैं उन पर और सहेजे गए पासवर्ड ढूँढते हैं: एडमिन डेस्कटॉप, फ़ाइल शेयर, होम डायरेक्टरी और पुराने ईमेल। Lure उनके लिए नकली क्रेडेंशियल रखता है ताकि वे उन्हें ढूँढ लें। अगर कोई उनमें से किसी का उपयोग करने की कोशिश करता है, तो आपको एक अलर्ट मिलता है जो बताता है कि कौन सी फ़ाइल मिली और आपने उसे कहाँ रखा था।
| कौन | Lure कैसे मदद करता है |
|---|---|
कंपनी IT (डिफ़ॉल्ट it प्रोफ़ाइल) | फ़ायरवॉल और एंडपॉइंट टूल्स के पीछे एक सुरक्षा जाल: फ़ाइल सर्वर पर बेट स्प्रेडशीट, एडमिन डेस्कटॉप पर सहेजी गई RDP फ़ाइल, जंप होस्ट पर वेंडर VPN प्रोफ़ाइल। पहली पासवर्ड खोज ही अलार्म बजा देती है |
| रैनसमवेयर प्रारंभिक चेतावनी | रैनसमवेयर गिरोह एन्क्रिप्ट करने से कई दिन पहले तक क्रेडेंशियल इकट्ठा करते हैं। पहले दिन उपयोग किया गया बेट आपको वे दिन लौटा देता है |
| खोए लैपटॉप और लीक हुए बैकअप | चोरी हुए लैपटॉप, बैकअप या मेलबॉक्स एक्सपोर्ट के अंदर बेट फ़ाइलें तब सक्रिय होती हैं जब कोई उन्हें आज़माता है, महीनों बाद भी, क्योंकि रोटेट किए गए बेट अलर्ट करते रहते हैं |
| डेवलपर्स | एक बेट .git-credentials उन सभी को पकड़ता है जो कोड एक्सेस के लिए होम डायरेक्टरी लूटते हैं। असली git इसे भेजता है |
छोटे दफ़्तर (office) | अकाउंट्स PC पर पेरोल, Tally और HR बेट। सुरक्षा टीम की ज़रूरत नहीं: आपके webhook पर एक अलर्ट |
घर (home) | लिसनर के रूप में एक Raspberry Pi, फ़ैमिली PC पर राउटर, NAS और CCTV बेट। आपके Wi-Fi पर पासवर्ड ढूँढने वाला कोई व्यक्ति आपके फ़ोन पर पिंग भेजता है |
बैंक, अस्पताल, संयंत्र (bank, hospital, plant) | कोर बैंकिंग, HIS और PACS, या SCADA और हिस्टोरियन लॉगिन, उस जगह की शब्दावली में |
| MSSP और IT सेवा फ़र्म | हर क्लाइंट के लिए एक मुफ़्त नियंत्रण, जो syslog या webhook के ज़रिए उनके SIEM में अलर्ट भेजता है |
| घटना प्रतिक्रिया | जाँच के दौरान बेट रखें। अगर वे सक्रिय हों, तो हमलावर अभी भी अंदर है, और हमलावर का पथ दिखाता है कि वे कहाँ गए |
| रेड और ब्लू टीम | क्या रेड टीम ने बेट लिया, और ब्लू टीम ने कितनी जल्दी देखा? |
| AI एजेंट (MCP) | एक एजेंट रोज़ Lure जाँचता है, बेट रोटेट करता है, प्लेसमेंट रिकॉर्ड करता है, और एक अलर्ट और उसके पथ को घटना नोट में बदल देता है |
| शिक्षण और कार्यशालाएँ | ऐसा भ्रम जिसे आप दस मिनट में लैपटॉप या Pi पर लाइव दिखा सकते हैं |
अभी शामिल नहीं: Azure बेट कुंजियाँ, एक होस्टेड डेमो लिसनर, और macOS। AWS बेट कुंजियाँ एक प्रीव्यू हैं।
कोई इंस्टॉल चरण नहीं: रेपो क्लोन करें और रेपो फ़ोल्डर से python3 -m lure के साथ चलाएँ (या pip install .)।
एक लिसनर होस्ट चुनें: IT साइड पर कोई भी अतिरिक्त Linux मशीन या VM जिसमें कोई वैध रूप से लॉगिन नहीं करता।
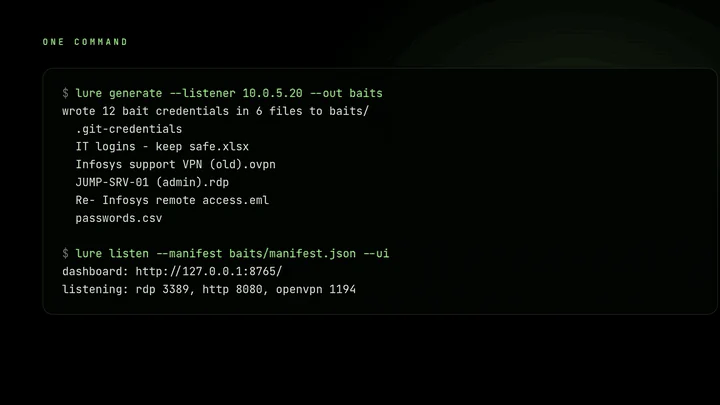
बेट सेट जनरेट करें, उसे उस होस्ट की ओर इंगित करते हुए:
python3 -m lure generate --listener 10.0.5.20 --out baits
यह आठ बेट फ़ाइलें लिखता है, जिन्हें विश्वसनीय बनाया गया है:
| बेट | यह कैसा दिखता है | इसे कहाँ रखें |
|---|---|---|
passwords_FINAL_v2.xlsx जैसी एक स्प्रेडशीट | "IT Support" से एक असली वर्कबुक, महीनों पुरानी, जिसमें एक Notes कॉलम, एक "अस्थायी" साझा एडमिन पंक्ति ("TODO: rotate after the audit") और एक "Old - do not use" शीट है | किसी फ़ाइल शेयर या Documents फ़ोल्डर में |
DO NOT DELETE - JUMP-SRV-01.rdp | एक सहेजा गया Remote Desktop कनेक्शन जिसमें उपयोगकर्ता नाम भरा हुआ है | किसी एडमिन या इंजीनियरिंग वर्कस्टेशन के डेस्कटॉप पर |
Infosys support VPN (old).ovpn | एक विक्रेता VPN प्रोफ़ाइल जिसका लॉगिन एक टिप्पणी में है, और RDP फ़ाइल के बारे में एक संकेत | किसी जंप होस्ट या विक्रेता लैपटॉप शेयर पर |
passwords.csv | एक ब्राउज़र पासवर्ड निर्यात | किसी Downloads फ़ोल्डर में |
.git-credentials | एक git क्रेडेंशियल स्टोर; असली git इस लॉगिन को भेजेगा | किसी होम डायरेक्टरी में |
Re- Infosys remote access.eml | एक ईमेल जो एक अस्थायी लॉगिन लीक करता है और VPN प्रोफ़ाइल तथा स्प्रेडशीट की ओर इशारा करता है | किसी मेलबॉक्स निर्यात या Documents फ़ोल्डर में |
IT helpdesk - scan to set up VPN.png जैसी एक QR सूचना | एक QR कोड जो छिपे हुए टोकन वाला URL खोलता है। इसे स्कैन करने पर एक अलर्ट उठता है | किसी नोटिस बोर्ड, मुद्रित पोस्टर, या साझा Pictures फ़ोल्डर पर |
bookmarks.html | एक निर्यातित ब्राउज़र पसंदीदा फ़ाइल जिसमें एडमिन कंसोल हैं, जिनमें से एक में टोकन है | किसी एडमिन के ब्राउज़र प्रोफ़ाइल या Documents फ़ोल्डर में |
manifest.json | कौन-सा उपयोगकर्ता नाम किस बेट से संबंधित है (कोई पासवर्ड नहीं)। इसे नेटवर्क से दूर रखें। | केवल लिसनर होस्ट पर |
नाम, विक्रेता और तारीखें हर रन पर बदलती हैं। उपयोगकर्ता नाम असली खातों जैसे दिखते हैं (r.patil_adm, svc_vcenter2, vendor.infosys), कभी भी यादृच्छिक स्ट्रिंग नहीं, और फ़ाइलों की तारीखें हफ़्तों या महीनों पीछे की होती हैं। बेट एक-दूसरे की ओर इशारा करते हैं, इसलिए हर मिली हुई फ़ाइल अगली को और अधिक विश्वसनीय बनाती है।
--profile it (डिफ़ॉल्ट: NAS, vCenter, intranet), office (payroll, Tally, HR), home (router, NAS, CCTV, घर पर Raspberry Pi के लिए), bank (core banking, payment switch), hospital (HIS, PACS, lab) या plant (SCADA, historian, MES) के साथ स्थान के अनुरूप शब्दावली चुनें। या अपनी खुद की लाएँ: profiles/legal.json (साथ ही education.json, retail.json) कॉपी करें, सिस्टम, विक्रेता और शब्दावली बदलें, और फ़ाइल को --profile my-org.json के साथ पास करें। नए प्रोफ़ाइल वाले pull requests का स्वागत है।
रखने के बाद, ठीक-ठीक रिकॉर्ड करें कि प्रत्येक बेट कहाँ रहता है, ताकि अलर्ट यह बता सके:
python3 -m lure record jump-host.rdp "ENG-WS-07:C:\Users\eng\Desktop"
python3 -m lure record passwords.xlsx "\\files01\engineering"
कई जगहों पर VPN प्रोफ़ाइल लगानी हैं? --vpn-count 3 के साथ हर जगह के लिए एक जनरेट करें। हर एक को अपना अलग लिसनर पोर्ट मिलता है, इसलिए अलर्ट ठीक उसी फ़ाइल का नाम बताता है, भले ही VPN लॉगिन स्वयं एन्क्रिप्टेड हो।
समय-समय पर पूरे सेट को lure rotate से रोटेट करें। नए बेट लिखे जाते हैं, पुरानी फ़ाइलें retired/ में चली जाती हैं, और पुराने क्रेडेंशियल मैनिफ़ेस्ट में बने रहते हैं: जिसने भी उन्हें पहले चुराया था, वह अब भी अलर्ट ट्रिगर करेगा।







