
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 imthenachoman/how-to-secure-a-linux-server
लिनक्स सर्वर को सुरक्षित करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SSH सुरक्षा, फ़ायरवॉल, घुसपैठ का पता लगाना, ऑडिटिंग, और सिस्टम कॉन्फ़िगरेशन…
 grafana/loki
क्षैतिज रूप से स्केलेबल, मल्टी-टेनेंट लॉग एकत्रीकरण प्रणाली जो पूर्ण टेक्स्ट के बजाय लेबलों को इंडेक्स करती है, Grafana के साथ एकीकृत होती है, और…
 osquery/osquery
SQL संचालित ऑपरेटिंग सिस्टम इंस्ट्रुमेंटेशन, मॉनिटरिंग और एनालिटिक्स।
 meirwah/awesome-incident-response
सुरक्षा विश्लेषकों के लिए घटना प्रतिक्रिया और DFIR टूल्स की क्यूरेटेड सूची, जिसमें मेमोरी और डिस्क फोरेंसिक, साक्ष्य संग्रह, लॉग विश्लेषण, प्लेबुक और…
wazuh/wazuhओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
 azure/azure-sentinel
आपके पूरे उद्यम के लिए बुद्धिमान सुरक्षा विश्लेषण हेतु क्लाउड-नेटिव SIEM।
 fail2ban/fail2ban
डेमॉन जो कई प्रमाणीकरण त्रुटियों का कारण बनने वाले होस्टों पर प्रतिबंध लगाता है
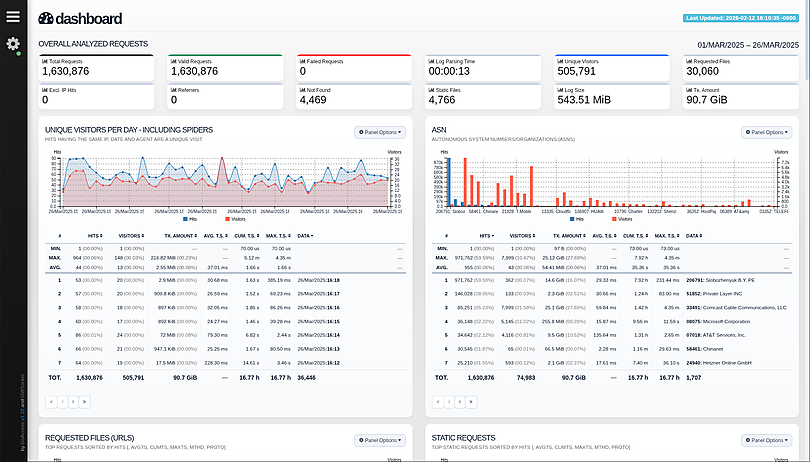 allinurl/goaccess
GoAccess एक वास्तविक समय वेब लॉग विश्लेषक और इंटरैक्टिव दर्शक है जो *nix प्रणालियों में टर्मिनल में या आपके ब्राउज़र के माध्यम से चलता है।
 gravitational/teleport
आपके सभी इंफ्रास्ट्रक्चर तक पहुँचने और उसकी सुरक्षा करने का सबसे आसान और सबसे सुरक्षित तरीका।
 sigmahq/sigma
मुख्य Sigma Rule Repository
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
 graylog2/graylog2-server
केंद्रीकृत लॉग प्रबंधन प्लेटफ़ॉर्म जो स्ट्रीमिंग लॉग को एकत्र करने, अनुक्रमित करने और विश्लेषण करने के लिए है, साथ ही सुरक्षा निगरानी के लिए अलर्टिंग…
 telekom-security/tpotce
🍯 T-Pot - सभी एक में मल्टी हनीपॉट प्लेटफॉर्म 🐝
 kubeshark/kubeshark
Kubernetes के लिए eBPF-संचालित नेटवर्क ऑब्ज़र्वेबिलिटी। पूर्ण K8s संदर्भ के साथ L4/L7 ट्रैफ़िक को इंडेक्स करता है, बिना कुंजियों के TLS को डिक्रिप्ट…
 stamparm/maltrail
रीयल-टाइम दुर्भावनापूर्ण ट्रैफ़िक पहचान प्रणाली जो सार्वजनिक ब्लैकलिस्ट, स्टैटिक मालवेयर ट्रेल्स और ह्यूरिस्टिक विश्लेषण का उपयोग करके DNS, HTTP और…
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।


