
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 oscerd/cve-2026-88789
CVE-2026-88789 के लिए रन करने योग्य proof-of-concept reproducer, जो Apache Camel Quarkus camel-quarkus-support-xalan में XSLT TransformerFactory के…
 0xblackash/cve-2026-73570
CVE-2026-73570 के लिए सलाह और पहचान मार्गदर्शन, जो Zimbra SNMP अधिसूचना प्रसंस्करण में एक अनधिकृत OS कमांड इंजेक्शन है जिसके कारण रिमोट कोड निष्पादन…
 r41n3rzuf477/ps-ppl-bypass
Process Explorer दोषपूर्ण ड्राइवर PPL बायपास
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…
 splinters-io/blinder
एक्सपोज़र-संरक्षित सुरक्षा स्कैनिंग के लिए कंटेंट-ब्लाइंड रिवर्स प्रॉक्सी
 liuz233/harde
HARDE के लिए शोध कोड, एक एजेंट हार्नेस जो एजेंट सुरक्षा बेंचमार्क में रनटाइम जोखिम पहचान और निष्पादन नियंत्रण के लिए घटकों की जांच और अनुकूली रूप से…
 foxboron/attezt
एक ओपन-सोर्स TPM device-attest-01 CA सर्वर
 vighnesh91/securiscan
मानक-लाइब्रेरी Python सुरक्षा ट्राइएज इंजन जो निष्क्रिय हेडर निरीक्षण, सक्रिय कैनरी प्रोबिंग, और ऑफ़लाइन स्टैटिक डायग्नोस्टिक्स के माध्यम से वेब…
 microlaser/dns_watchdog_windows2
PowerShell स्क्रिप्ट जो pktmon के माध्यम से Windows DNS ट्रैफ़िक की निगरानी करती है ताकि poisoning, spoofing, rogue resolver प्रतिक्रियाओं और gateway…
 facebookresearch/meta_secalign
प्रॉम्प्ट इंजेक्शन हमलों से बचाव के लिए ओपन-वेट LLMs और प्रशिक्षण/मूल्यांकन कोड, साथ ही एजेंटिक टूल-कॉलिंग और निर्देश-अनुसरण सुरक्षा के लिए बेंचमार्क।
 0xc4rc3l/cve-2026-34990-poc
Python PoC जो CUPS 2.4.16 लोकल-प्रिंटर फ्लॉ को दोबारा बनाता है: एक रोग IPP एंडपॉइंट के ज़रिए Local auth टोकन को कैप्चर करता है, एक file:// प्रिंटर…
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — CUPS <= 2.4.16 स्थानीय विशेषाधिकार वृद्धि
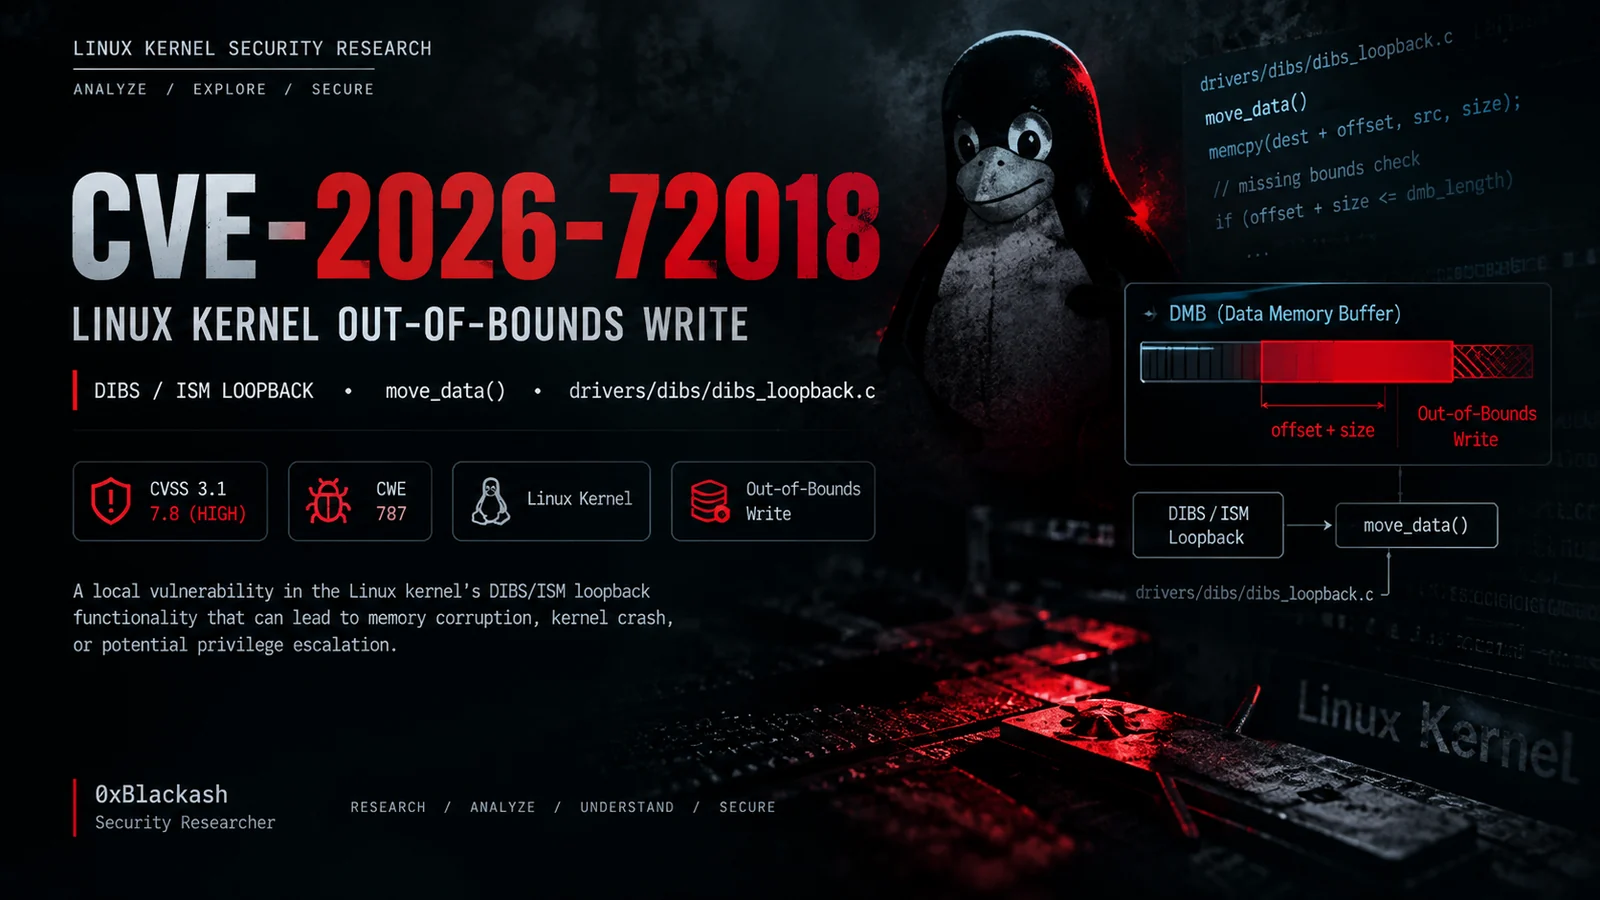 0xblackash/cve-2026-72018
CVE-2026-72018 का तकनीकी विश्लेषण, DIBS/ISM लूपबैक में Linux kernel out-of-bounds write, जिसमें मूल कारण, प्रभावित संस्करण, पहचान और शमन शामिल है।
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
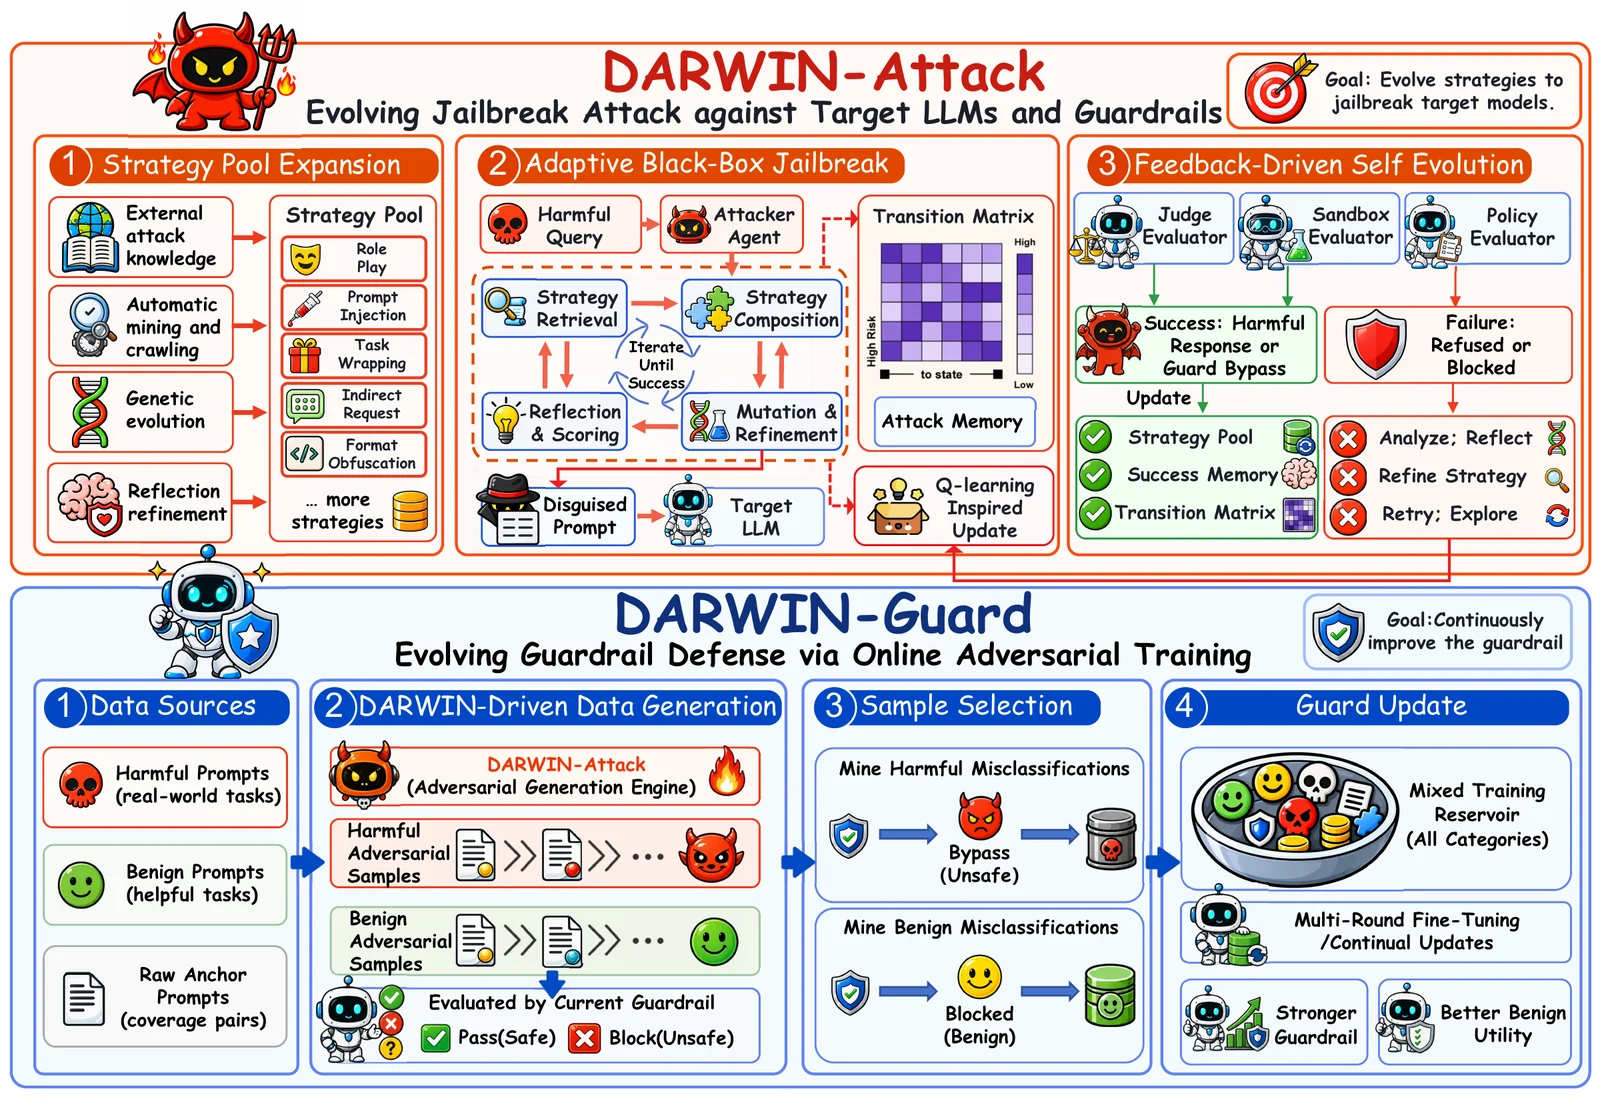 zju-llm-safety/darwin
विकासवादी LLM जेलब्रेक और गार्डरेल फ्रेमवर्क जो सुरक्षा मूल्यांकन के लिए आनुवंशिक उत्परिवर्तन, मार्कोव चयन और ऑनलाइन विरोधी प्रशिक्षण के माध्यम से एक…
 gmh5225/hooktools
वेवेसिव मैलवेयर के व्यवहार का विश्लेषण करने के लिए बेसिक इंजेक्टेबल
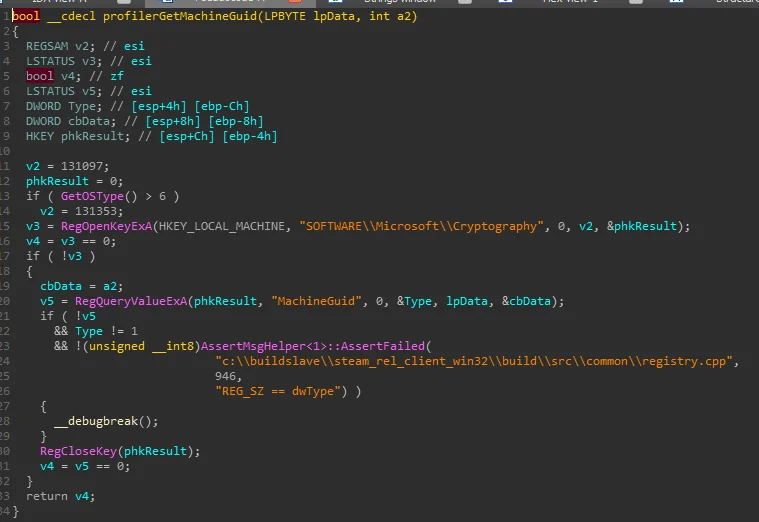 gmh5225/hwid-steamspywareterminator
Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री…








