tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589 के लिए एक्सप्लॉइट और सेफ-चेक टूलकिट, जो Atlassian Data Center में एक अनधिप्रमाणित पाथ ट्रैवर्सल है: WEB-INF फ़ाइल पढ़ना, क्रेडेंशियल हार्वेस्टिंग, और गैर-घुसपैठिया संस्करण ऑडिटिंग।



केवल नैतिक उपयोग - अधिकृत सुरक्षा परीक्षण यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीमों और पेनेट्रेशन टेस्टरों के लिए टूल प्रदान करती है। कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर में समान कानूनों के तहत अवैध है।
CVE-2026-21589 Atlassian Data Center उत्पादों (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye) में एक गंभीर अनधिकृत पथ ट्रैवर्सल और मनमाना फ़ाइल पठन भेद्यता है। यह एक अनधिकृत हमलावर को /download/* webresource राउटर के माध्यम से वेब एप्लिकेशन रूट (जिसमें WEB-INF/ भी शामिल है) के अंदर मनमानी फ़ाइलें पढ़ने की अनुमति देता है। CVSS स्कोर: 9.3 (गंभीर)। सितंबर 2026 में watchTowr Labs द्वारा प्रकट किया गया। सितंबर 2026 Data Center सुरक्षा सलाहकार में Atlassian द्वारा पैच किया गया।
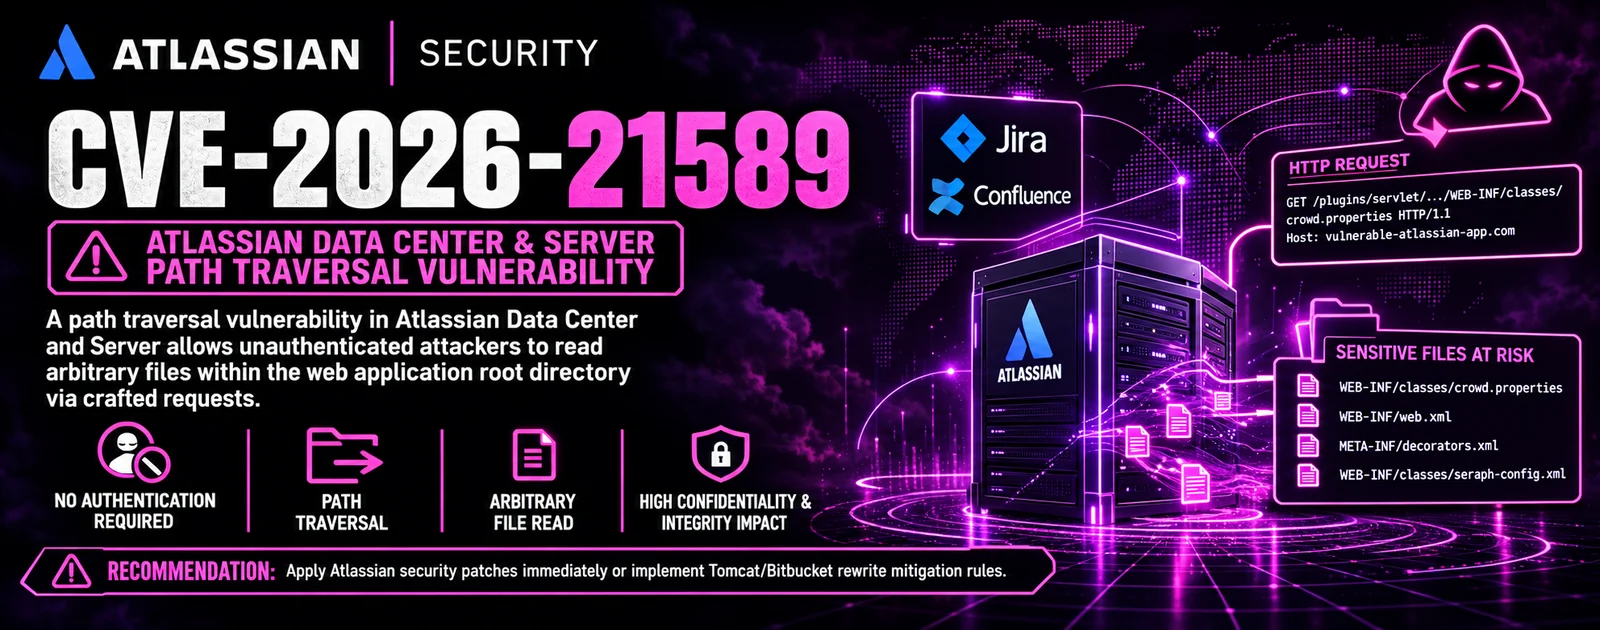
यह दोष कई संस्करण शाखाओं में आठ स्व-होस्टेड Atlassian उत्पादों को प्रभावित करता है। मूल कारण webresource राउटर में एक दोहरा URL-डिकोड और :: से / अनएस्केपिंग बग है जो Tomcat के URI नॉर्मलाइज़र को बायपास करता है।
राउटर में दोहरा URL-डिकोड - /download/* webresource राउटर URLDecoder.decode(request.getRequestURI()) को दूसरी बार कॉल करता है। Tomcat URI को केवल एक बार डिकोड करता है, इसलिए ..%3a%3a अनुक्रम Tomcat के नॉर्मलाइज़र से बच जाते हैं और फिर एप्लिकेशन के अंदर हल किए जाते हैं।
:: से / अनएस्केपिंग - दूसरे डिकोड के बाद, Router.unescapeSlashes :: अनुक्रम को / में परिवर्तित करता है, जिससे एप्लिकेशन परत के अंदर ../ ट्रैवर्सल प्रिमिटिव पूरा हो जाता है।
ServletContext में पथ संयोजन - निर्मित पथ को एक संसाधन पथ में जोड़ा जाता है और ServletContext.getResourceAsStream को पास किया जाता है। यह फ़ंक्शन कोई कंटेनमेंट जाँच नहीं करता और वेब एप्लिकेशन रूट के सापेक्ष फ़ाइलों को हल करता है।
अनधिकृत पहुँच - webresource राउटर Seraph प्रमाणीकरण द्वारा सुरक्षित नहीं है, इसलिए पठन प्री-ऑथ में होता है। कोई क्रेडेंशियल, कोई सत्र, कोई CSRF टोकन आवश्यक नहीं।
WEB-INF प्रकटीकरण - चूँकि getResourceAsStream WEB-INF/ पहुँच की अनुमति देता है, हमलावर web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml, और वेब एप्लिकेशन रूट के अंतर्गत किसी भी अन्य फ़ाइल को पढ़ सकता है जिसका सटीक पथ ज्ञात हो।
मनमाना फ़ाइल पठन बाधा - निर्देशिका सूचीकरण संभव नहीं है। हमलावर को सटीक फ़ाइल नाम और पथ ज्ञात होना चाहिए। हालाँकि, सुप्रसिद्ध फ़ाइल नाम (जैसे WEB-INF/web.xml) सभी इंस्टॉलेशन में पूर्वानुमेय होते हैं।
प्रभाव - कॉन्फ़िगरेशन फ़ाइलों का सूचना प्रकटीकरण, संभावित क्रेडेंशियल लीक (JDBC URL, पासवर्ड, API टोकन, निजी कुंजियाँ), अनुवर्ती हमलों के लिए एप्लिकेशन फिंगरप्रिंटिंग, और पार्श्व गति की तैयारी। कोई सीधा RCE नहीं।
पैच - Atlassian ने webresource राउटर में दोहरे डिकोड और :: अनएस्केपिंग को ठीक किया। सभी प्रभावित शाखाओं में ठीक किए गए संस्करण जारी किए गए (प्रभावित संस्करण देखें)।
जंगल में सक्रिय शोषण - प्रकटीकरण के कुछ ही दिनों के भीतर सार्वजनिक PoC सामने आए। WatchTowr ने एक Detection Artifact Generator (DAG) प्रकाशित किया जो भेद्य Jira, Confluence, और Bitbucket इंस्टॉलेशन की फिंगरप्रिंटिंग करता है। इंटरनेट-उजागर Atlassian Data Center परिनियोजनों को लक्षित करते हुए बड़े पैमाने पर स्कैनिंग गतिविधि देखी गई है।
प्रभावित सतह - इंटरनेट-उजागर स्व-होस्टेड Atlassian Data Center और Server इंस्टॉलेशन। Atlassian Cloud ग्राहक प्रभावित नहीं हैं (स्वतः-पैच किए गए)।
%3a%3a या :: वाले अनुरोधों को ब्लॉक करें।urlrewrite.xml नियम (Bitbucket के लिए) तैनात करें।| टूल | उद्देश्य | इच्छित उपयोगकर्ता |
|---|---|---|
exploit.py | 8 Atlassian उत्पादों में अनधिकृत फ़ाइल पढ़ने, WEB-INF कॉन्फ़िग फ़ाइलों से क्रेडेंशियल हार्वेस्टिंग, इंटरैक्टिव शेल, मास स्कैनिंग, स्टेल्थ मोड, प्रॉक्सी/Tor, WAF डिटेक्शन, और JSON/CSV रिपोर्टिंग के साथ पूर्ण रेड टीम टूलकिट। | रेड टीम्स / अधिकृत पेंटेस्टर्स (केवल नैतिक) |
safechecker.py | गैर-घुसपैठी एक्सपोज़र स्कैनर जो सार्वजनिक REST एंडपॉइंट्स के माध्यम से Atlassian उत्पाद और संस्करण का पता लगाता है, प्रभावित रेंज के विरुद्ध सत्यापित करता है, WAF की उपस्थिति की पहचान करता है, और JSON/CSV/JSONL रिपोर्ट तैयार करता है। कभी भी ट्रैवर्सल पेलोड नहीं भेजता। | ब्लू टीम्स / सुरक्षा ऑडिटर्स |
| फ़ीचर | exploit.py | safechecker.py |
|---|---|---|
| उत्पाद डिटेक्शन | [+] | [+] |
| संस्करण डिटेक्शन | [+] | [+] |
| पाथ ट्रैवर्सल प्रोब | [+] | [-] |
| मनमानी फ़ाइल पढ़ना (WEB-INF) | [+] | [-] |
| क्रेडेंशियल निष्कर्षण | [+] | [-] |
| इंटरैक्टिव शेल | [+] | [-] |
| शेल के माध्यम से अकाउंट प्लांट | [+] | [-] |
| सत्र रिपोर्ट निर्यात | [+] | [-] |
| WAF डिटेक्शन | [+] | [+] |
| WAF स्थिति वर्गीकरण | [+] | [+] |
| मास स्कैनिंग (मल्टी-थ्रेड) | [+] | [+] |
| CIDR / फ़ाइल / एकल लक्ष्य | [+] | [+] |
| CIDR ट्रंकेशन चेतावनी | [+] | [+] |
| प्रॉक्सी समर्थन (SOCKS5/HTTP) | [+] | [+] |
| Tor समर्थन | [+] | [+] |
| रेट लिमिटर | [+] | [+] |
| कनेक्शन पूल | [-] | [+] |
| जिटर (OPSEC) | [+] | [+] |
| User-Agent रोटेशन | [+] | [+] |
| बैकऑफ़ के साथ पुनः प्रयास | [+] | [+] |
| गैर-घुसपैठी (सुरक्षित) मोड | [-] | [+] |
| Show-safe सारांश विकल्प | [-] | [+] |
| शांत / बैनर-रहित मोड | [-] | [+] |
| IoC सिफ़ारिशें | [-] | [+] |
| JSON रिपोर्ट | [+] | [+] |
| CSV रिपोर्ट | [+] | [+] |
| JSONL स्ट्रीमिंग रिपोर्ट | [-] | [+] |
| HTML रिपोर्ट | [-] | [-] |
| SSL सत्यापन नियंत्रण | [+] | [+] |
| कस्टम टाइमआउट / पुनः प्रयास | [+] | [+] |
| लॉग रोटेशन | [+] | [+] |
| DNS कैशिंग | [+] | [+] |
| परिदृश्य | अनुशंसित टूल |
|---|---|
| ब्लू टीम - यह सत्यापित करना कि आपका Atlassian DC उजागर है या नहीं | safechecker.py |
| सुरक्षा ऑडिट - गैर-घुसपैठी एक्सपोज़र आकलन | safechecker.py |
| अनुपालन / रिपोर्टिंग - संस्करण और WAF इन्वेंटरी | safechecker.py |
| रेड टीम - फ़ाइल पढ़ने के साथ अधिकृत पेनेट्रेशन टेस्टिंग | exploit.py |
| बग बाउंटी - ज़िम्मेदार प्रकटीकरण परीक्षण | safechecker.py |
| मास स्कैनिंग - एक्सपोज़र के लिए कई इंस्टेंस की जाँच | safechecker.py (केवल-पढ़ने) या exploit.py (--files न्यूनतम के साथ) |
| इंसिडेंट रिस्पॉन्स - जाँचना कि सिस्टम से समझौता हुआ है या नहीं | safechecker.py |
| पोस्ट-एक्सप्लॉइटेशन - इंटरैक्टिव फ़ाइल समीक्षा और क्रेडेंशियल हार्वेस्ट | exploit.py --shell |
git clone https://github.com/tc4dy/CVE-2026-21589-PoC-Exploit
cd CVE-2026-21589-PoC-Exploit
pip install -r requirements.txt