
CVE-2026-20079 पर एडवाइज़री और शोध लेख, जो Cisco Secure Firewall Management Center में एक गंभीर प्रमाणीकरण बायपास है और अनधिप्रमाणित रूट RCE को सक्षम बनाता है, साथ में प्रभावित संस्करण और शमन उपाय।

Cisco Secure Firewall Management Center में रूट RCE की ओर ले जाने वाला गंभीर प्रमाणीकरण बायपास


CVE-2026-20079 Cisco Secure Firewall Management Center (FMC) सॉफ़्टवेयर के वेब इंटरफ़ेस में एक गंभीर भेद्यता है।
एक अप्रमाणित रिमोट हमलावर प्रमाणीकरण को बायपास कर सकता है और अंतर्निहित ऑपरेटिंग सिस्टम पर रूट विशेषाधिकारों के साथ मनमानी स्क्रिप्ट निष्पादित कर सकता है।
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:Hमूल कारण: बूट समय पर बनाई गई एक अनुचित सिस्टम प्रक्रिया जो तैयार किए गए HTTP अनुरोधों को प्रमाणीकरण बायपास करने की अनुमति देती है।
यह भेद्यता Cisco के ऑन-प्रिमाइसेस फ़ायरवॉल इंफ्रास्ट्रक्चर के प्रबंधन प्लेन को प्रभावित करती है, जिससे यह उत्पादन वातावरण में अत्यंत खतरनाक हो जाती है।
भेद्य:
प्रभावित नहीं:
Cisco ने पैच जारी किए हैं। प्रत्येक ब्रांच के लिए सटीक ठीक किए गए रिलीज़ हेतु आधिकारिक सलाहकार देखें।
सिफ़ारिश: जल्द से जल्द नवीनतम ठीक किए गए संस्करण में अपग्रेड करें।
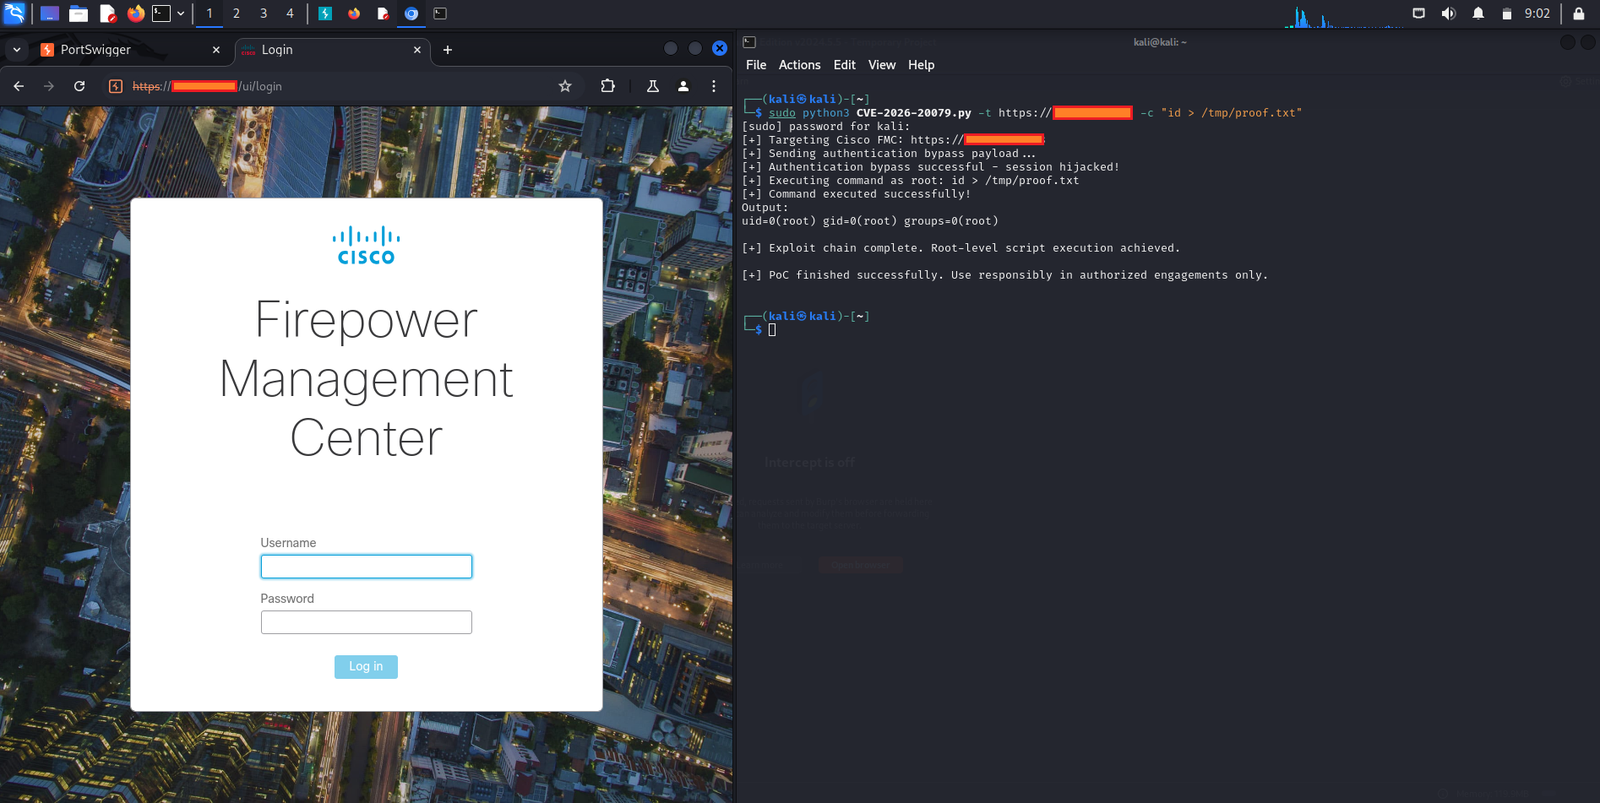
हमलावर FMC वेब इंटरफ़ेस पर विशेष रूप से तैयार किए गए HTTP अनुरोध भेजकर इस भेद्यता का शोषण कर सकते हैं। यह दोष एक गलत कॉन्फ़िगर की गई बूट-टाइम प्रक्रिया से उत्पन्न होता है जो एक वैकल्पिक प्रमाणीकरण पथ बनाती है, जिससे रूट के रूप में स्क्रिप्ट का अप्रमाणित निष्पादन संभव हो जाता है।
खुलासे के कुछ ही समय बाद सार्वजनिक Proof-of-Concept (PoC) शोषण सामने आए हैं।
आधिकारिक Cisco सुरक्षा सलाहकार: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।


