

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-21962 — CVE-2026-21962 के लिए एडवाइज़री, जो Oracle HTTP Server और WebLogic प्रॉक्सी प्लग-इन में एक गंभीर अनऑथेंटिकेटेड ऑथेंटिकेशन बायपास है, जिसमें प्रभावित संस्करण, डिटेक्शन इंडिकेटर और शमन मार्गदर्शन शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-21962
रक्षात्मक उपकरणभेद्यता विश्लेषणवेब सुरक्षाखतरा खुफियाप्रमाणीकरण
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

CVE-2026-21962 के लिए एडवाइज़री, जो Oracle HTTP Server और WebLogic प्रॉक्सी प्लग-इन में एक गंभीर अनऑथेंटिकेटेड ऑथेंटिकेशन बायपास है, जिसमें प्रभावित संस्करण, डिटेक्शन इंडिकेटर और शमन मार्गदर्शन शामिल हैं।

साझा करें
रिपॉजिटरी देखें
216 महीने पहलेअभी तक समीक्षित नहीं

🚨 CVE-2026-21962 - गंभीर प्रमाणीकरण बायपास भेद्यता

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 सारांश

🔥 एक अधिकतम गंभीरता (10.0) भेद्यता जो Oracle मिडलवेयर सिस्टम्स तक बिना प्रमाणीकरण के रिमोट एक्सेस सक्षम बनाती है।


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 तकनीकी अंतर्दृष्टि

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ लॉगिन आवश्यक नहीं — हमलावर सीधे उजागर सेवाओं के साथ इंटरैक्ट करता है।
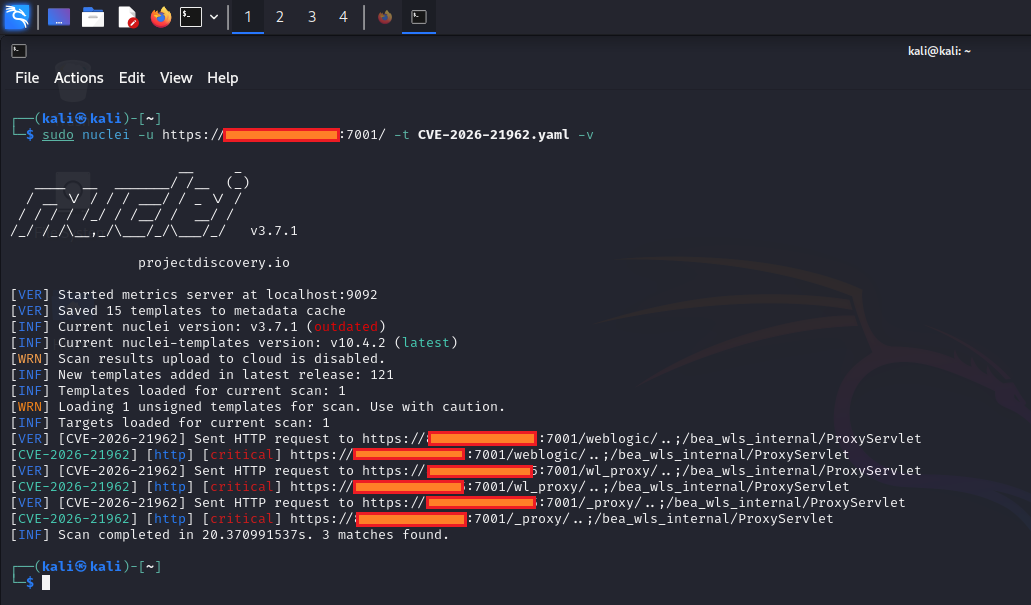
CVE-2026-21962

⚠️ प्रभाव

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 हमला प्रोफ़ाइल

विशेषतामान
🌍 वेक्टरनेटवर्क
⚙️ जटिलताकम
❌ आवश्यक विशेषाधिकारकोई नहीं
👤 उपयोगकर्ता इंटरैक्शनकोई नहीं
🔄 दायरापरिवर्तित

📦 प्रभावित सिस्टम

📂 विस्तार करने के लिए क्लिक करें

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ शमन रणनीति

✅ प्राथमिक समाधान

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 गहन रक्षा

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 पहचान संकेतक

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 जोखिम मैट्रिक्स

कारकरेटिंग
🔥 गंभीरतागंभीर
⚡ शोषणीयताउच्च
💥 प्रभावअधिकतम

🧬 शोषण विशेषताएँ

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ संक्षेप में

🚨 इंटरनेट पर उजागर सिस्टम तत्काल जोखिम में हैं। 🔓 प्रमाणीकरण को पूरी तरह से बायपास किया जा सकता है। 🛠️ तुरंत पैच करें या प्रभावित सेवाओं को अलग करें।


🧩 दृश्य खतरा प्रवाह

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 अंतिम टिप्पणी

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





