
 ashrafzaryouh/cve-2026-20131
CVE-2026-20131 के लिए सुरक्षित डिटेक्शन टूल, जो Cisco Secure Firewall Management Center में प्री-ऑथ Java डीसेरियलाइज़ेशन RCE है, जिसमें FMC फिंगरप्रिंटिंग और वर्ज़न बैनर जाँच शामिल है।

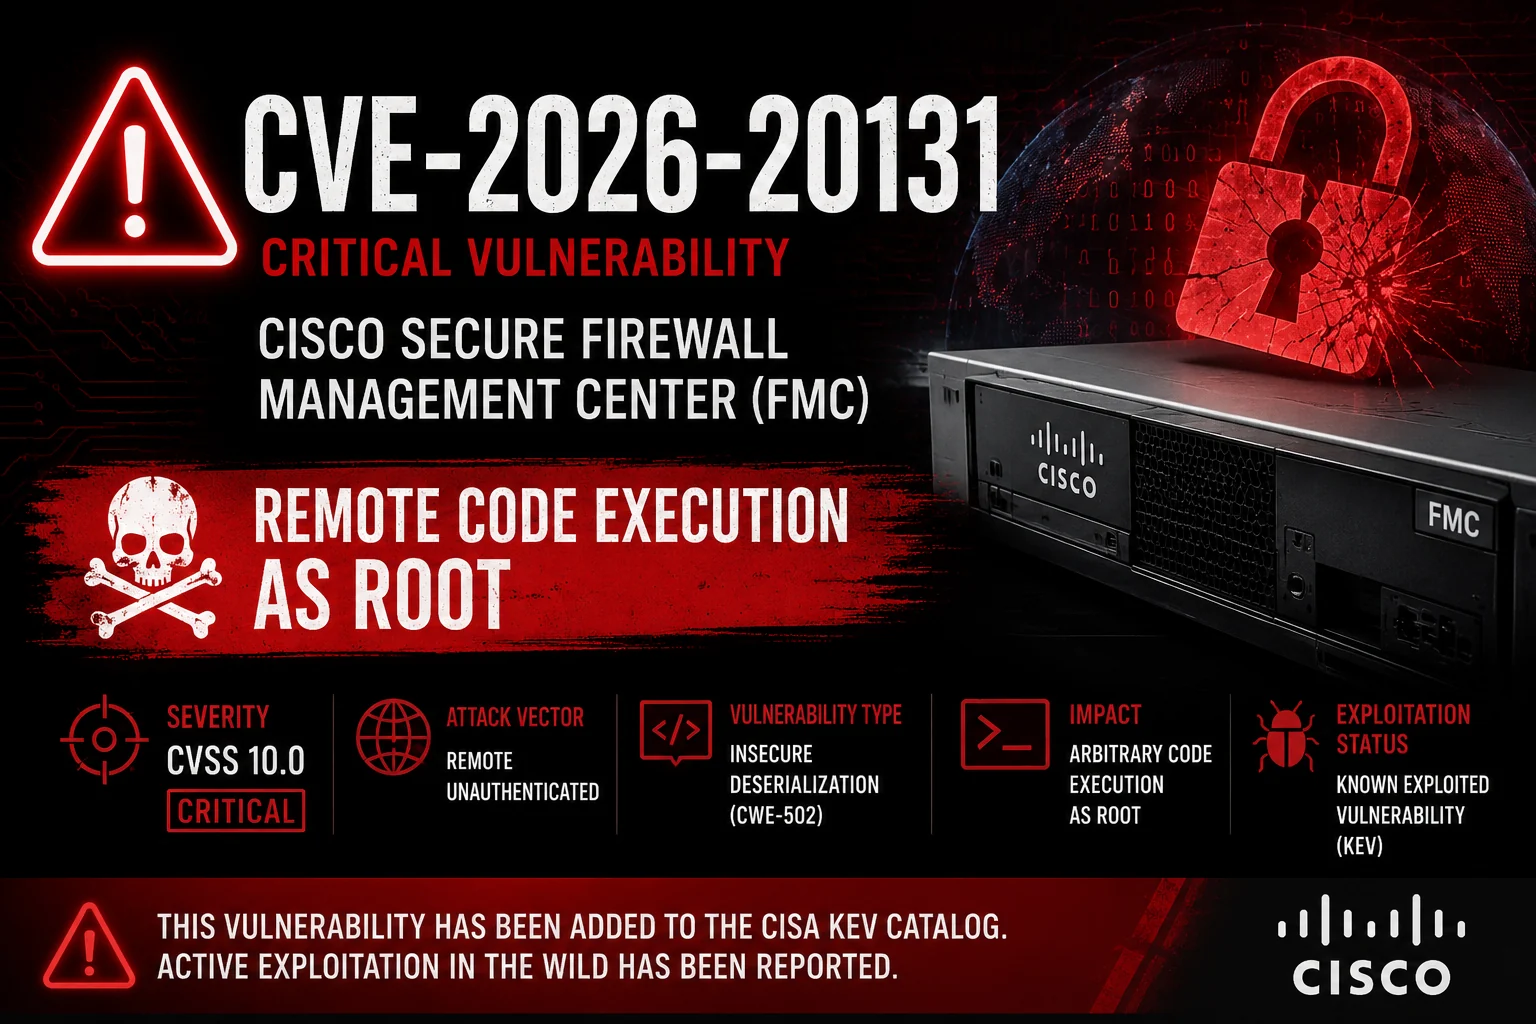
Cisco Secure Firewall Management Center में अनधिकृत रिमोट कोड एक्ज़ीक्यूशन


एक गंभीर प्री-ऑथेंटिकेशन Java डीसेरियलाइज़ेशन भेद्यता जो रिमोट हमलावरों को Cisco FMC उपकरणों पर रूट-स्तरीय कोड एक्ज़ीक्यूशन प्राप्त करने की अनुमति देती है।
| विशेषता | विवरण |
|---|---|
| गंभीरता | क्रिटिकल |
| CVSS स्कोर | 10.0 |
| भेद्यता प्रकार | Java डीसेरियलाइज़ेशन |
| जंगल में शोषण | हाँ (रैनसमवेयर अभियान) |
| पैच उपलब्ध | हाँ |
CVE-2026-20131 के लिए एक सुंदर, सुरक्षित और विश्वसनीय डिटेक्शन टूल।
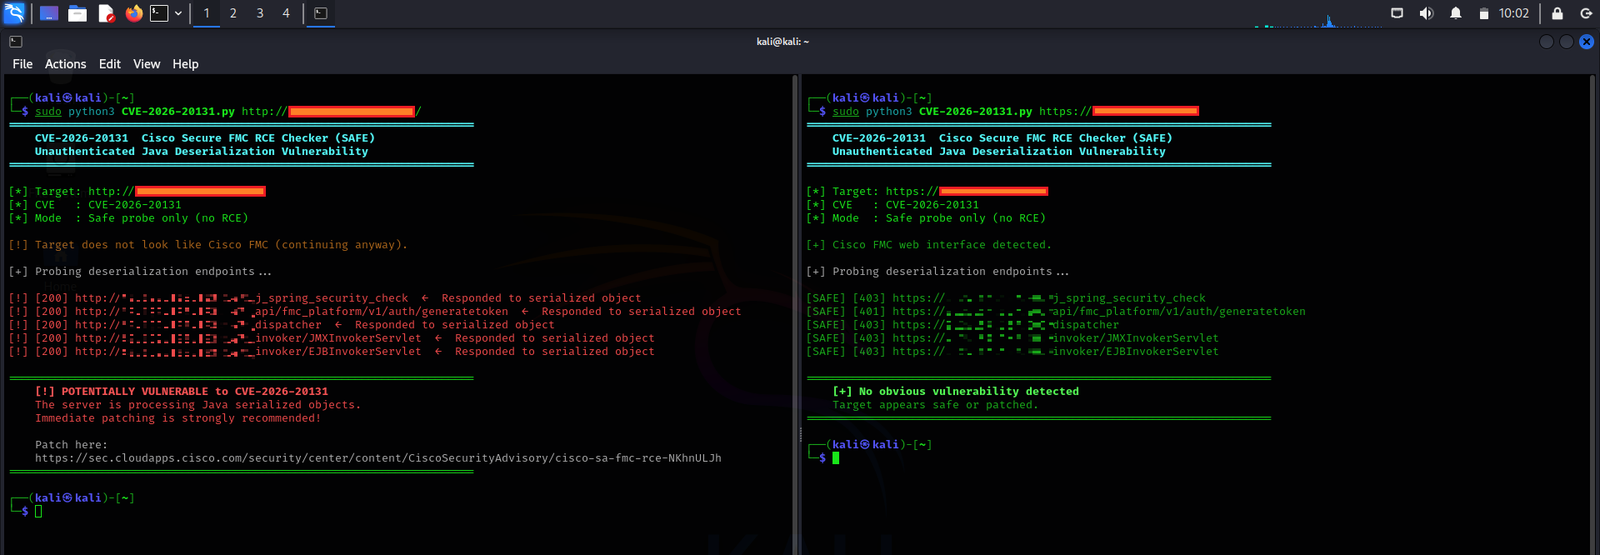
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 तत्काल कार्रवाई आवश्यक
आधिकारिक समाधान: Cisco Secure Firewall Management Center के नवीनतम पैच किए गए संस्करण में अपग्रेड करें।
यह रिपॉज़िटरी केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है।
स्पष्ट अनुमति के बिना सिस्टम की अनधिकृत स्कैनिंग या शोषण अवैध है।
साइबर सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया
यदि यह सहायक लगे तो स्टार ⭐ करें!






