
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
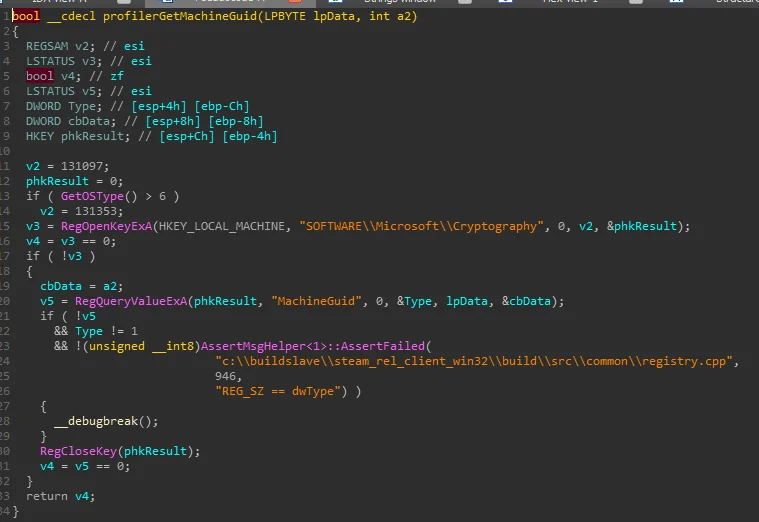 gmh5225/hwid-steamspywareterminator
Bibliothèque en cours de développement injectée dans Steam pour bloquer le thread caché CFillMachineInfoThread qui collecte les données d'empreinte…
 niffyhunt/wraithwall-toolkit
Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne…
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 ssh-pur66/cve-replay
Régression hors ligne indépendante de CVE-2026-44431 sur des versions épinglées d'urllib3, avec attribution du rapporteur d'origine.
 horkimhab/cve-2026-10817
Référentiel de recherche en sécurité à but éducatif pour CVE-2026-10817, fournissant du matériel de preuve de concept et des conseils de laboratoire…
 breachsimrange/redteamsimmer
Plateforme d'émulation d'adversaire basée sur le Web qui orchestre les tests Atomic Red Team sur les points de terminaison Windows via des agents Go,…
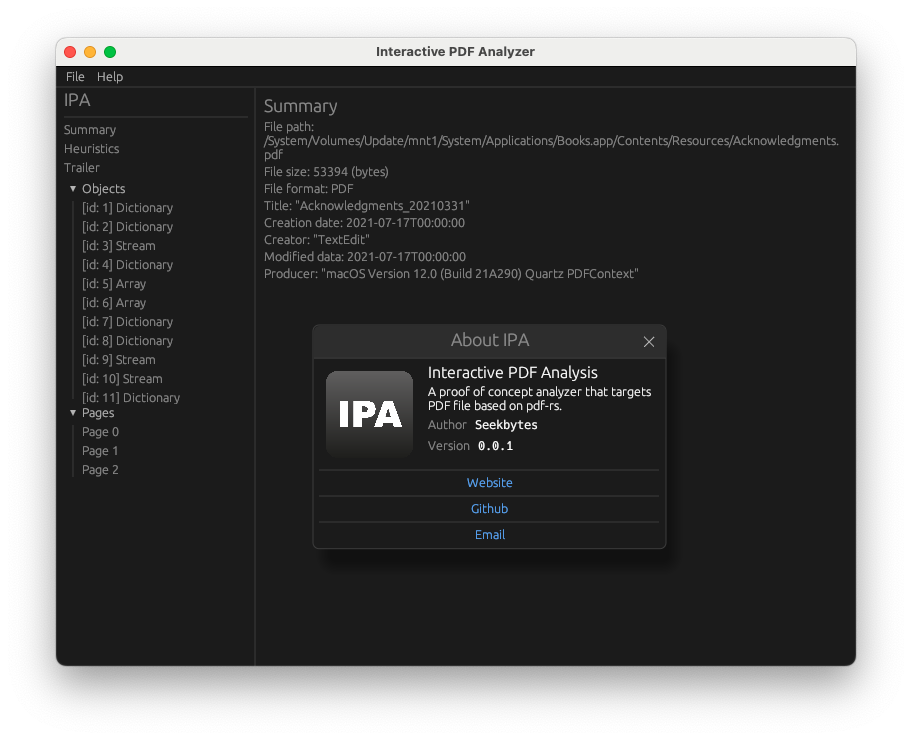 seekbytes/ipa
Analyseur GUI pour l'exploration approfondie des fichiers PDF. Détectez les charges utiles malveillantes, comprenez les relations entre objets et…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker recovery audits CVE-2026-45585 : yellowkey github, TPM, sauvegarde de clé de récupération. Windows 10/11 CLI GUI, outil d'audit…
 bishopfox/cve-2026-28326-check
Vérificateur non destructif de l'état des correctifs pour SolarWinds ARM CVE-2026-28326 qui sonde l'écouteur gRPC sur TCP 55555 pour signaler…
 wsu-cyber-security-lab-ai/clipguard
Outil de perturbation d'images adversariales qui utilise la segmentation SAM et les modèles CLIP pour contourner les classificateurs d'images…
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
 pho5nix/red-team-goad-lab-proxmox
Guide de construction pour un home lab de Red Teaming. Mise en place du lab GOAD dans Proxmox et pfSense, Operator/C2 et Redirectors.
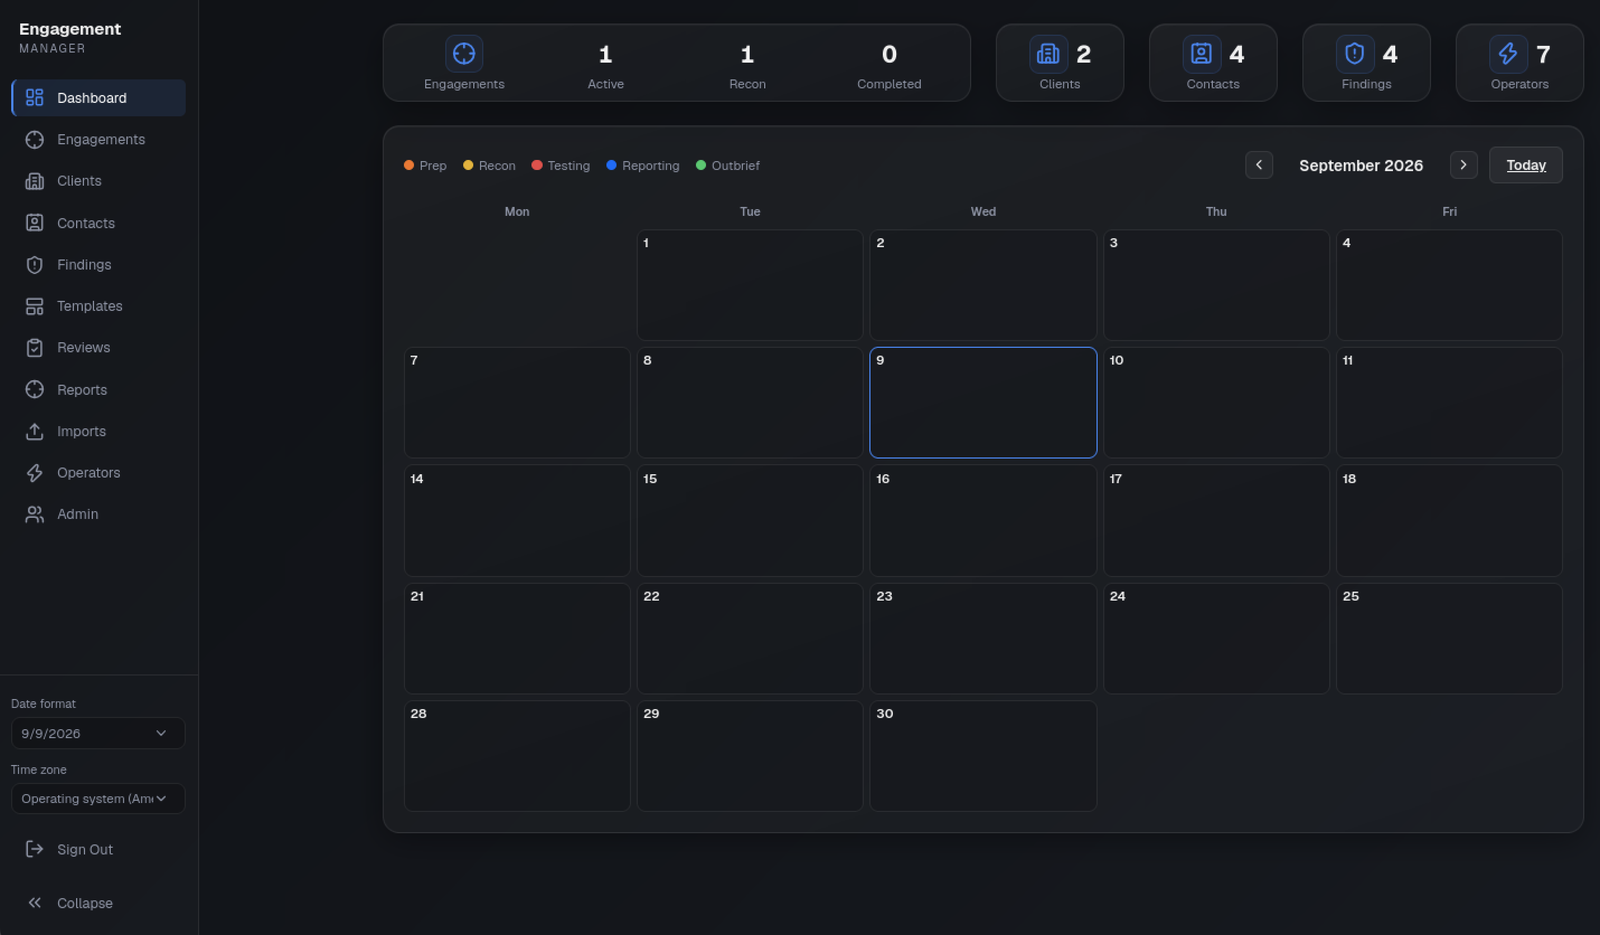 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 rahulreddykarne/cve-2026-57836-confluent_kafka
Vérification du certificat TLS désactivée pour HashiCorp Vault KMS dans confluent-kafka








