tc4dy/cve-2026-21589-poc-exploit
Boîte à outils d'exploitation et de vérification sécurisée pour CVE-2026-21589, une traversée de chemin non authentifiée dans Atlassian Data Center : lecture de fichiers WEB-INF, collecte d'identifiants et audit de version non intrusif.



USAGE ÉTHIQUE UNIQUEMENT - TESTS DE SÉCURITÉ AUTORISÉS Ce dépôt fournit des outils destinés exclusivement aux professionnels de la sécurité autorisés, aux blue teams et aux testeurs d'intrusion. L'accès non autorisé à des systèmes informatiques est illégal au titre du CFAA (États-Unis), du Computer Misuse Act (Royaume-Uni), du TCK 243/244 (Turquie) et de lois similaires dans le monde entier.
CVE-2026-21589 est une vulnérabilité critique de traversée de chemin et de lecture arbitraire de fichiers non authentifiée dans les produits Atlassian Data Center (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Elle permet à un attaquant non authentifié de lire des fichiers arbitraires à l'intérieur de la racine de l'application web (y compris WEB-INF/) via le routeur de webresource /download/*. Score CVSS : 9.3 (Critique). Divulguée par watchTowr Labs en septembre 2026. Corrigée par Atlassian dans l'avis de sécurité Data Center de septembre 2026.
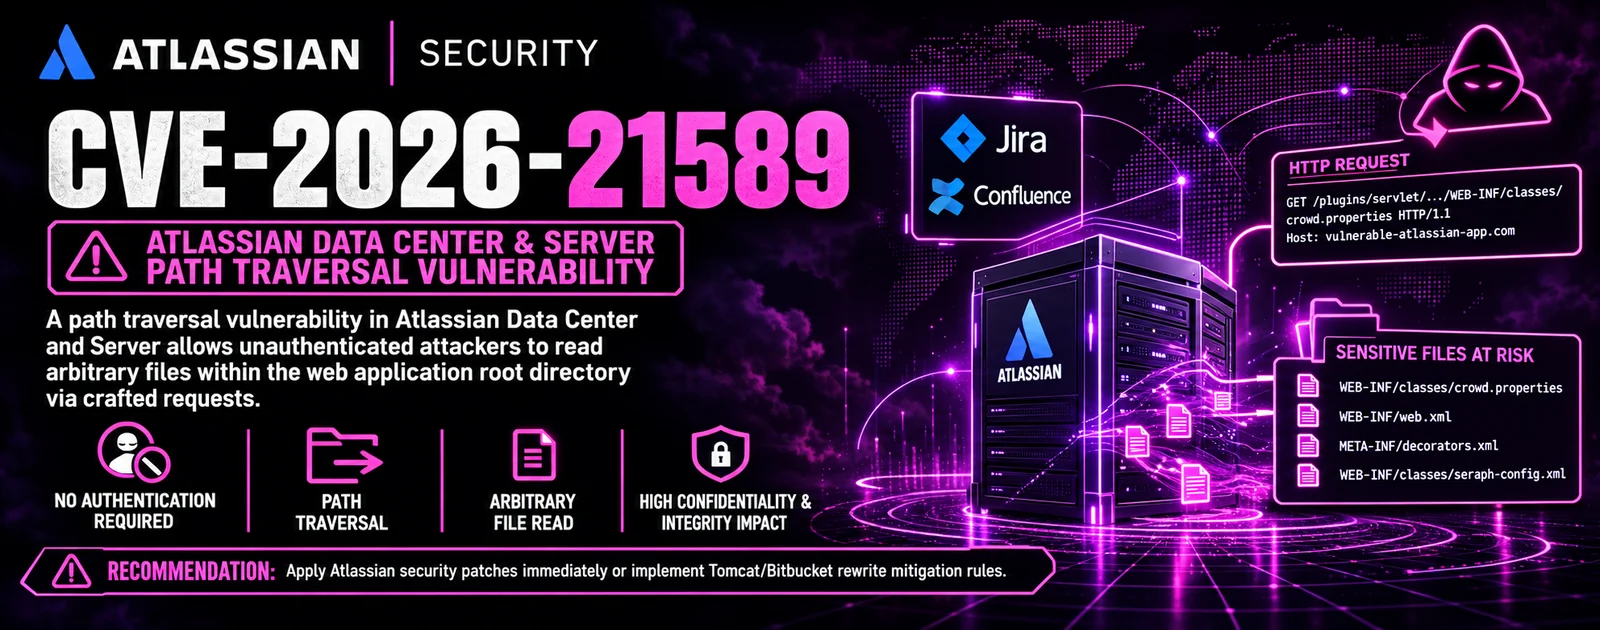
La faille affecte huit produits Atlassian auto-hébergés sur plusieurs branches de versions. La cause racine est un bug de double décodage d'URL et de dé-échappement de :: en / dans le routeur de webresource, qui contourne le normaliseur d'URI de Tomcat.
Double décodage d'URL dans le routeur - Le routeur de webresource /download/* appelle URLDecoder.decode(request.getRequestURI()) une seconde fois. Tomcat ne décode l'URI qu'une seule fois, de sorte que les séquences ..%3a%3a survivent au normaliseur de Tomcat et sont ensuite résolues à l'intérieur de l'application.
Dé-échappement de :: en / - Après le second décodage, Router.unescapeSlashes convertit la séquence :: en /, complétant ainsi la primitive de traversée ../ au niveau de la couche applicative.
Concaténation de chemin dans ServletContext - Le chemin construit est ajouté à un chemin de ressource et transmis à ServletContext.getResourceAsStream. Cette fonction n'effectue aucune vérification de confinement et résout les fichiers relativement à la racine de l'application web.
Accès non authentifié - Le routeur de webresource n'est pas protégé par l'authentification Seraph, de sorte que la lecture se produit avant authentification. Aucun identifiant, aucune session, aucun jeton CSRF requis.
Divulgation de WEB-INF - Comme getResourceAsStream autorise l'accès à WEB-INF/, l'attaquant peut lire web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml et tout autre fichier sous la racine de l'application web dont le chemin exact est connu.
Contrainte de lecture arbitraire de fichiers - Le listage de répertoire n'est pas possible. L'attaquant doit connaître le nom de fichier et le chemin exacts. Cependant, les noms de fichiers bien connus (par exemple WEB-INF/web.xml) sont prévisibles d'une installation à l'autre.
Impact - Divulgation d'informations sur les fichiers de configuration, fuite potentielle d'identifiants (URL JDBC, mots de passe, jetons d'API, clés privées), empreinte applicative pour des attaques ultérieures et préparation de mouvements latéraux. Pas de RCE direct.
Le correctif - Atlassian a corrigé le double décodage et le dé-échappement de :: dans le routeur de webresource. Les versions corrigées ont été déployées sur toutes les branches affectées (voir Versions affectées).
Exploitation active dans la nature - Des PoC publics sont apparus dans les jours suivant la divulgation. WatchTowr a publié un Detection Artifact Generator (DAG) qui identifie les instances Jira, Confluence et Bitbucket vulnérables. Une activité de scan massif a été observée ciblant les déploiements Atlassian Data Center exposés sur Internet.
Surface affectée - Instances Atlassian Data Center et Server auto-hébergées exposées sur Internet. Les clients Atlassian Cloud ne sont pas affectés (correction automatique).
%3a%3a ou :: dans le chemin.urlrewrite.xml (pour Bitbucket) publiée par Atlassian.| Outil | Objectif | Utilisateur visé |
|---|---|---|
exploit.py | Boîte à outils complète de red team avec lecture de fichiers non authentifiée sur 8 produits Atlassian, récupération d'identifiants depuis les fichiers de configuration WEB-INF, shell interactif, scan de masse, mode furtif, proxy/Tor, détection de WAF et rapports JSON/CSV. | Red teams / pentesters autorisés (éthique uniquement) |
safechecker.py | Scanner d'exposition non intrusif qui détecte le produit et la version Atlassian via les endpoints REST publics, valide par rapport à la plage affectée, identifie la présence d'un WAF et produit des rapports JSON/CSV/JSONL. N'envoie jamais de payload de traversée. | Blue teams / auditeurs de sécurité |