
 #1
 cea-sec/usbsas
Outil et cadre pour lire en toute sécurité des périphériques de stockage de masse USB non fiables.
 apache/spamassassin
Framework open source de filtrage d'e-mails qui détecte le spam et le phishing grâce à l'analyse de contenu, aux vérifications d'en-têtes, au scoring…
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 phishdestroy/destroylist
Liste de blocage en temps réel des domaines d'hameçonnage et d'arnaques - plus de 205 000 menaces sélectionnées, plus d'un million de membres dans la…
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
 tjnel/certgraveyard_yara
Génération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 google/gvisor
Met en bac à sable les conteneurs via un noyau applicatif en espace utilisateur qui intercepte les appels système, limite l'accès au noyau hôte et…
 fleetdm/fleet
Plateforme open-source pour sécuriser et gérer les endpoints via MDM, la gestion des correctifs, le déploiement de logiciels et une visibilité…
 sublime-security/sublime-rules
Règles Sublime pour la détection, la prévention et la chasse aux menaces liées aux attaques par courriel.
 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
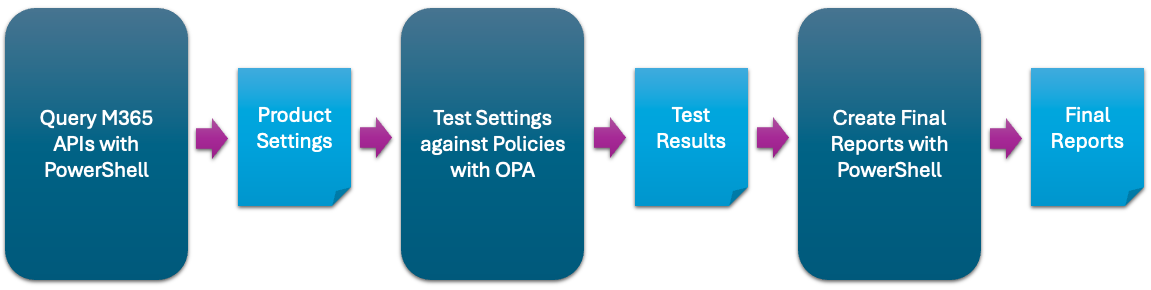 cisagov/scubagear
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 nzymeorg/nzyme
Détection des menaces WiFi, Bluetooth et Ethernet.
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…






